Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für ReinerSCT-SCT-cyberJack-Basis
Top-Angebote
Produkte zum Begriff ReinerSCT-SCT-cyberJack-Basis:
-
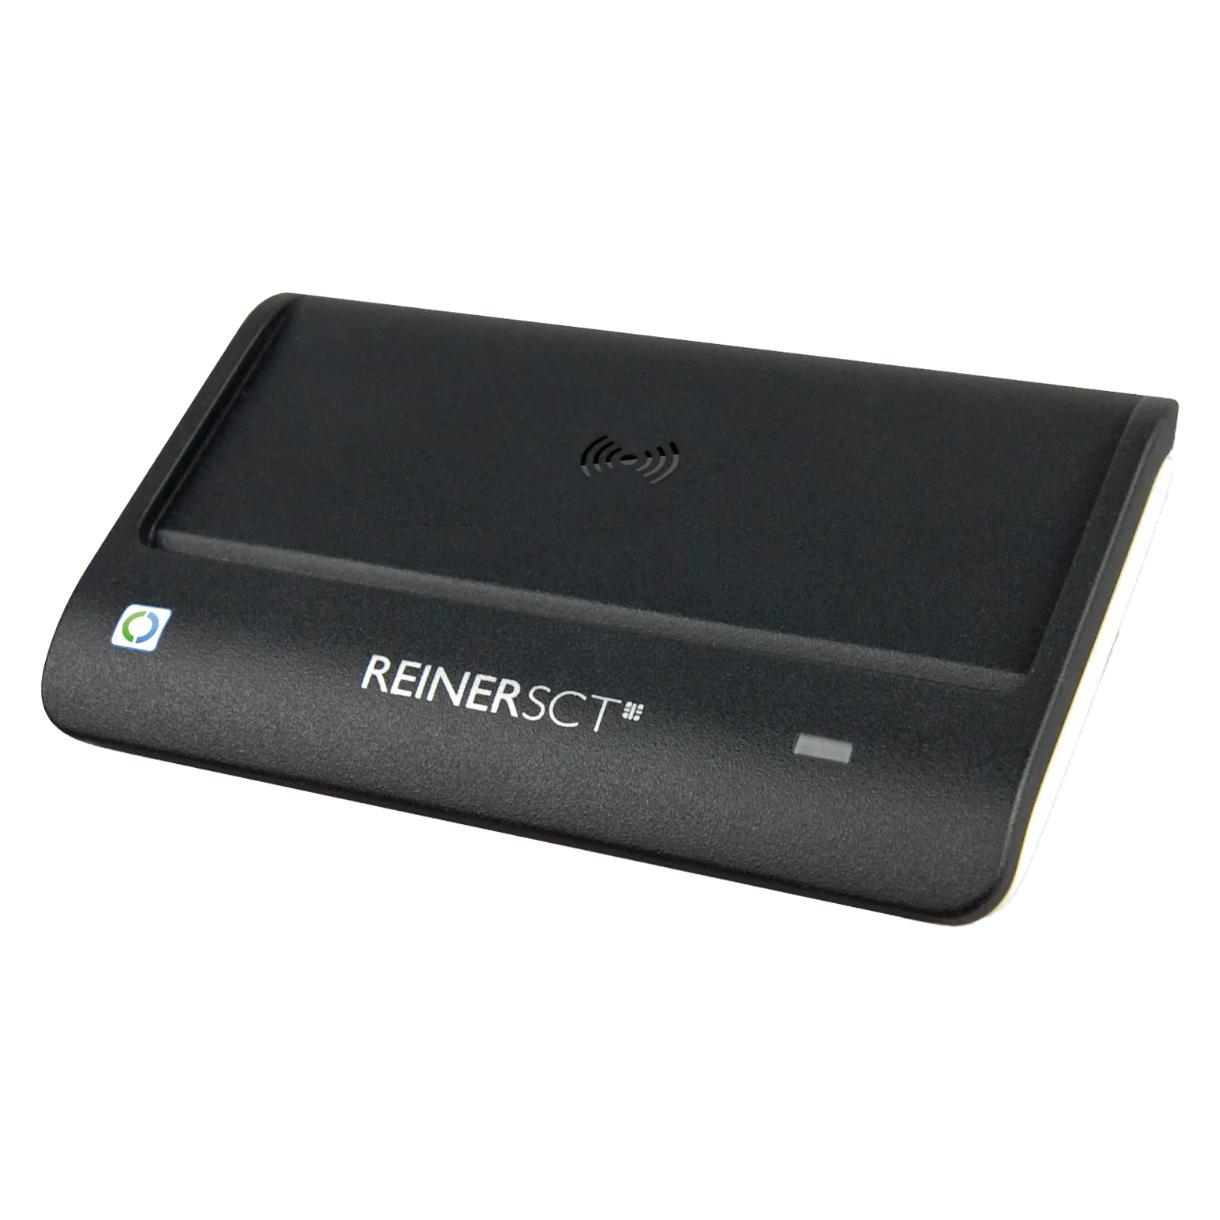
ReinerSCT CyberJack RFID basis (USB 2.0), Speicherkartenlesegerät, SilberDer cyberJack RFID Basis wurde primär für die Nutzung des elektronischen Identitätsnachweises mit dem modernen Personalausweis entworfen, bei dem der nPA als Ausweis im Internet verwendet werden kann. Der RFID-Leser baut nach der PIN-Eingabe an der PC-Tastatur eine gesicherte Verbindung zwischen der Webanwendung und dem nPA auf. Berechtigte eBusiness- und eGovernment-Diensteanbieter dürfen so freigegebene Personendaten, die auf dem nPA gespeichert sind, zur Identifikation und Authentifikation auslesen. Ein typischer Anwendungsfall hierfür ist die Adresseingabe und Identitätsverifikation mittels nPA gegenüber einem Internetshop, um dort ein Kundenkonto einzurichten und einzukaufen.34,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
REINER SCT cyberJack RFID standard ChipkartenleserMit dem Chipkartenleser REINER SCT cyberJack RFID standard sparen Sie sich viele unnötige Wege, da Sie sich beispielsweise ganz bequem von zu Hause aus ausweisen können. Das Produkt kommt in zeitlos schwarzer Farbgebung daher. Zur Verfügung stehen Ihnen gleich mehrere Anschlüsse (1x 200 mA (high power device) über USB-Anschluss, 1x 5 Volt und 1x USB 2.0). Verschiedene Schnittstellen (USB 2.0, CT-API, PC/SC, SECODER) erlauben den Datenaustausch mit RFID-Chips. Schon beim Aufzählen der Einsatzmöglichkeiten wird schnell klar, wie vielseitig das Produkt ist. Es ist geeignet für: Linux, Mac OS X, Windows CE nach hardwarespezifischer Integration, ab Server 2003, ab Windows 2000 und div. Terminalserver. Bei den großartigen Funktionen der Chipkartenleser REINER SCT CyberJack RFID standard müssen Sie einfach zugreifen!79,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ReinerSCT, Zeiterfassungssystem, SCT Authenticator *englisch*Nur den Benutzernamen und das Passwort für ein Login einzugeben, ist heutzutage nicht mehr sicher. Fast alle führenden Online-Plattformen bieten daher die Möglichkeit, sich mit einer weiteren Komponente anzumelden. Diese sogenannte Zwei-Faktor-Authentifizierung (2FA) bietet einen hohen Schutz Ihres Benutzerkontos vor Missbrauch und Identitätsdiebstahl, selbst wenn Ihr Benutzername und Ihr Passwort in die falschen Hände geraten. Eine häufig verwendete Methode für 2FA ist das zeitbasierte Einmalpasswortverfahren, kurz TOTP. Häufig werden Authenticator-Apps auf Smartphones verwendet. Allerdings ist das TOTP aufgrund der begrenzten Sicherheit von Smartphones leicht auszuspähen. Maximale Sicherheit bieten hardwarebasierte TOTP-Generatoren. Der REINER SCT Authenticator speichert die elektronischen Codes für die Logins sicher in seiner Hardware und generiert dann alle 30 Sekunden die TOTP-Codes mit hoher Genauigkeit. Er arbeitet ohne Verbindung zum Internet und ist daher immun gegen Online-Angriffe. Seine Funktion kann zusätzlich durch eine PIN geschützt werden. Der REINER SCT Authenticator erkennt mit seiner eingebauten Kamera in Sekundenbruchteilen die von der Online-Plattform in Form eines QR-Codes angezeigten Authentifizierungsdaten und ordnet diese einem Account zu.54,33 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert Reiner SCT?
Reiner SCT ist ein Unternehmen, das sich auf die Entwicklung und Herstellung von Hardware und Software für sicheres elektronisches Bezahlen und Identitätsmanagement spezialisiert hat. Die Produkte von Reiner SCT werden vor allem im Bereich der digitalen Sicherheit eingesetzt, um sensible Daten vor unbefugtem Zugriff zu schützen. Die Funktionsweise von Reiner SCT basiert auf modernsten Verschlüsselungstechnologien und Sicherheitsstandards, um die Integrität und Vertraulichkeit von Daten zu gewährleisten. Die Produkte von Reiner SCT werden sowohl von Privatpersonen als auch von Unternehmen und Behörden genutzt, um sich vor Cyberkriminalität und Datenmissbrauch zu schützen. Durch kontinuierliche Weiterentwicklung und Innovation bleibt Reiner SCT ein führender Anbieter im Bereich der digitalen Sicherheit. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff ReinerSCT-SCT-cyberJack-Basis:
-
ReinerSCT CyberJack RFID basis (USB 2.0), Speicherkartenlesegerät, SilberDer cyberJack RFID Basis wurde primär für die Nutzung des elektronischen Identitätsnachweises mit dem modernen Personalausweis entworfen, bei dem der nPA als Ausweis im Internet verwendet werden kann. Der RFID-Leser baut nach der PIN-Eingabe an der PC-Tastatur eine gesicherte Verbindung zwischen der Webanwendung und dem nPA auf. Berechtigte eBusiness- und eGovernment-Diensteanbieter dürfen so freigegebene Personendaten, die auf dem nPA gespeichert sind, zur Identifikation und Authentifikation auslesen. Ein typischer Anwendungsfall hierfür ist die Adresseingabe und Identitätsverifikation mittels nPA gegenüber einem Internetshop, um dort ein Kundenkonto einzurichten und einzukaufen.34,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert Reiner SCT?
Reiner SCT ist ein Unternehmen, das sich auf die Entwicklung und Herstellung von Hardware und Software für sicheres elektronisches Bezahlen und Identitätsmanagement spezialisiert hat. Die Produkte von Reiner SCT werden vor allem im Bereich der digitalen Sicherheit eingesetzt, um sensible Daten vor unbefugtem Zugriff zu schützen. Die Funktionsweise von Reiner SCT basiert auf modernsten Verschlüsselungstechnologien und Sicherheitsstandards, um die Integrität und Vertraulichkeit von Daten zu gewährleisten. Die Produkte von Reiner SCT werden sowohl von Privatpersonen als auch von Unternehmen und Behörden genutzt, um sich vor Cyberkriminalität und Datenmissbrauch zu schützen. Durch kontinuierliche Weiterentwicklung und Innovation bleibt Reiner SCT ein führender Anbieter im Bereich der digitalen Sicherheit. **
Ähnliche Suchbegriffe für ReinerSCT-SCT-cyberJack-Basis
-
REINER SCT cyberJack RFID standard ChipkartenleserMit dem Chipkartenleser REINER SCT cyberJack RFID standard sparen Sie sich viele unnötige Wege, da Sie sich beispielsweise ganz bequem von zu Hause aus ausweisen können. Das Produkt kommt in zeitlos schwarzer Farbgebung daher. Zur Verfügung stehen Ihnen gleich mehrere Anschlüsse (1x 200 mA (high power device) über USB-Anschluss, 1x 5 Volt und 1x USB 2.0). Verschiedene Schnittstellen (USB 2.0, CT-API, PC/SC, SECODER) erlauben den Datenaustausch mit RFID-Chips. Schon beim Aufzählen der Einsatzmöglichkeiten wird schnell klar, wie vielseitig das Produkt ist. Es ist geeignet für: Linux, Mac OS X, Windows CE nach hardwarespezifischer Integration, ab Server 2003, ab Windows 2000 und div. Terminalserver. Bei den großartigen Funktionen der Chipkartenleser REINER SCT CyberJack RFID standard müssen Sie einfach zugreifen!79,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ReinerSCT, Zeiterfassungssystem, SCT Authenticator *englisch*Nur den Benutzernamen und das Passwort für ein Login einzugeben, ist heutzutage nicht mehr sicher. Fast alle führenden Online-Plattformen bieten daher die Möglichkeit, sich mit einer weiteren Komponente anzumelden. Diese sogenannte Zwei-Faktor-Authentifizierung (2FA) bietet einen hohen Schutz Ihres Benutzerkontos vor Missbrauch und Identitätsdiebstahl, selbst wenn Ihr Benutzername und Ihr Passwort in die falschen Hände geraten. Eine häufig verwendete Methode für 2FA ist das zeitbasierte Einmalpasswortverfahren, kurz TOTP. Häufig werden Authenticator-Apps auf Smartphones verwendet. Allerdings ist das TOTP aufgrund der begrenzten Sicherheit von Smartphones leicht auszuspähen. Maximale Sicherheit bieten hardwarebasierte TOTP-Generatoren. Der REINER SCT Authenticator speichert die elektronischen Codes für die Logins sicher in seiner Hardware und generiert dann alle 30 Sekunden die TOTP-Codes mit hoher Genauigkeit. Er arbeitet ohne Verbindung zum Internet und ist daher immun gegen Online-Angriffe. Seine Funktion kann zusätzlich durch eine PIN geschützt werden. Der REINER SCT Authenticator erkennt mit seiner eingebauten Kamera in Sekundenbruchteilen die von der Online-Plattform in Form eines QR-Codes angezeigten Authentifizierungsdaten und ordnet diese einem Account zu.54,33 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
REINER SCT cyberJack® RFID komfort ChipkartenleserMit dem Chipkartenleser REINERSCT cyberJack® RFID komfort sparen Sie sich viele unnötige Wege, da Sie sich beispielsweise ganz bequem von zu Hause aus ausweisen können. Mit der zeitlosen schwarzen Farbgebung fügt sich das Modell unauffällig in seine Umgebung ein. Auffällig praktisch ist es lieber im Hinblick auf seine Funktionalität. Sie können sich gleich über mehrere Anschlüsse freuen (1x 150 mA (high power device) über USB-Anschluss, 1x 5 Volt und 1x USB 2.0). Unter Einsatz von verschiedenen Schnitstellen (USB 2.0, CT-API, PC/SC, SECODER) ist ein Datenaustausch mit RFID-Chips möglich. Für den Einsatz kann das Gerät sehr flexibel kombiniert werden, denn es eignet sich für folgende Systeme: Linux, Mac OS X, Windows CE nach hardwarespezifischer Integration, ab Server 2003, ab Windows 2000 und div. Terminalserver. Bei den großartigen Funktionen der Chipkartenleser REINERSCT CyberJack® RFID komfort müssen Sie einfach zugreifen!142,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ReinerSCT, Zeiterfassungssystem, Reiner Sct Timecard PremiumTimeCard Premium Transponder MIFARE DESFire EV3. System: MIFARE DESFire EV3. Kompatibilität: Rückwärtskompatibel zu MIFARE DESFire EV1. Bedruckung: REINER SCT Logo, Farbe: Schwarz matt. IP-Schutzart: IP 65 wasserdicht, Temperaturbereich: Funktionalität -20°C bis 55°C, Luftfeuchtigkeit: 0-95% rH, nicht kondensierend. Masse: Deckel ø 34,3 mm, gesamt ø 35 mm, Dicke 4,5 ± 0,1 mm, Länge 43,4 mm. Der TimeCard MIFARE DESFire EV3 Premium Transponder bietet eine Kombination aus modernem und flachem Design, gepaart mit dem aktuell höchsten Mass an Sicherheit und Qualität. Der TimeCard Premium Transponder MIFARE DESFire EV3 ist aus strapazierfähigem, matten Polycarbonat. Durch die Ultraschallverschweissung des Edelstahlrahmens ist er wasserfest. Ein Ausbrechen der Öse ist im normalen täglichen Gebrauch nicht möglich. Der Transponder ist aufgrund des Rahmens in den meisten Fällen detektierbar, was in der Lebensmittelindustrie sehr von Vorteil ist. Datenschutz und Sicherheit (CC EAL5 zertifiziert) sowie SO ISO/IEC 14443 A 1-4 Konformität sind gewährleistet.82,61 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.