Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
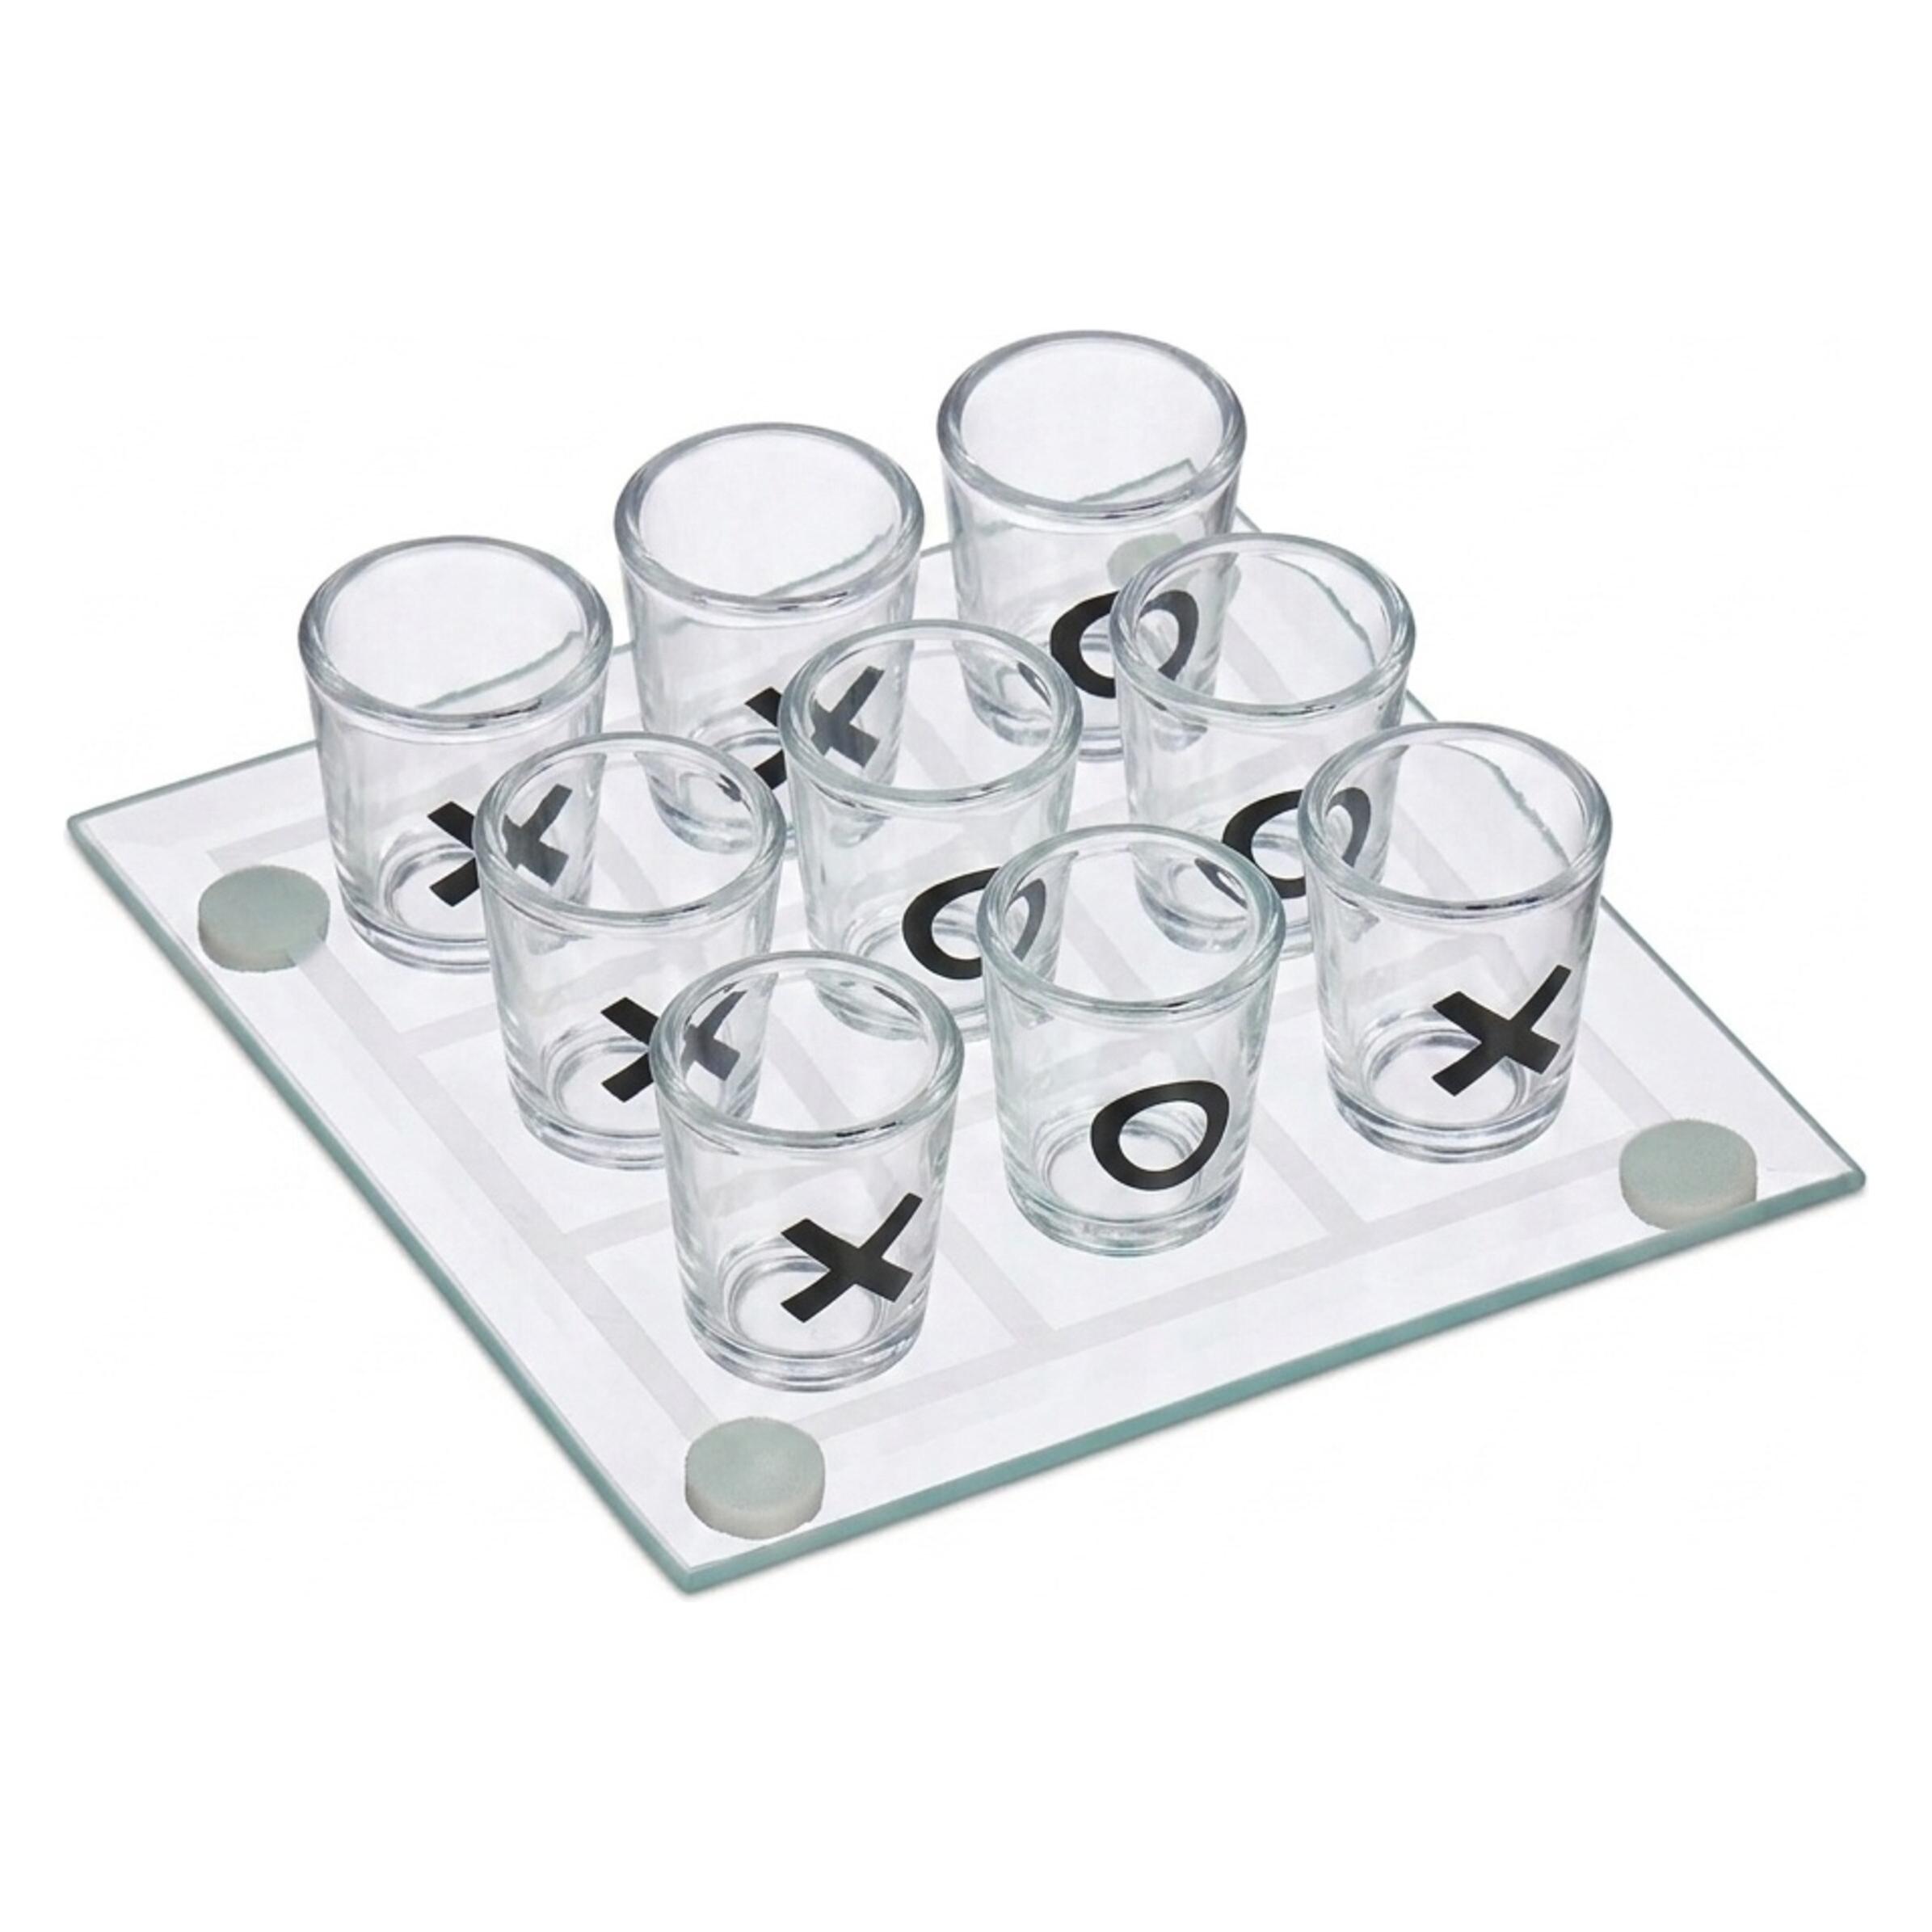
Ähnliche Suchbegriffe für Relaxdays-TicTacToe-Trinkspiel-2
Top-Angebote
Produkte zum Begriff Relaxdays-TicTacToe-Trinkspiel-2:
-
die Faktorei »TicTacToe« DekotiereDieses stilvolle Accessoires ist ein absolutes Highlight auf jedem Sideboard. Die silbernen Skulpturen können individuell platziert werden und auch als Spielaccessoires genutzt werden. Mit den Hasen und Schildkröten, können Sie eine andere Person zu einer Runde Tic Tac Toe herausfordern. Somit ist dieser Artikel nicht nur ein tolles Accessoires sondern auch eine Spielbeschäftigung. Produktdetails: 9 silberne SkulpturenAluminium mattweiß, roh vernickeltindividuell verwendbar Technische Daten (Breite x Höhe x Tiefe in cm): 25 x 7 x 25 cm Details zur Produktsicherheit48,90 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Trinkspiel RouletteCepewa Trinkspiel Roulette Das Casino-Glücksspiel in der feucht-fröhlichen Variante: Als Geschenkidee, für Geburtstage, den Herrentag oder einfach die Fete mit Freunden - Sorgen Sie für beste Partystimmung! Dieses Trinkspiel bereichert jede Feier, denn der Zufall bestimmt, wer trinkt. Nach Vorbild d...16,08 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Was ist das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung?
Das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung besteht darin, dass ein Angreifer möglicherweise Zugriff auf beide Faktoren erlangen kann. Zum Beispiel könnte ein Angreifer den Besitzfaktor (z.B. ein gestohlenes Smartphone) und den Wissensfaktor (z.B. ein gehacktes Passwort) kombinieren, um Zugriff auf ein Konto zu erhalten. Es ist daher wichtig, dass beide Faktoren gut geschützt sind, um das Risiko zu minimieren. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Relaxdays-TicTacToe-Trinkspiel-2:
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Relaxdays-TicTacToe-Trinkspiel-2
-
die Faktorei »TicTacToe« DekotiereDieses stilvolle Accessoires ist ein absolutes Highlight auf jedem Sideboard. Die silbernen Skulpturen können individuell platziert werden und auch als Spielaccessoires genutzt werden. Mit den Hasen und Schildkröten, können Sie eine andere Person zu einer Runde Tic Tac Toe herausfordern. Somit ist dieser Artikel nicht nur ein tolles Accessoires sondern auch eine Spielbeschäftigung. Produktdetails: 9 silberne SkulpturenAluminium mattweiß, roh vernickeltindividuell verwendbar Technische Daten (Breite x Höhe x Tiefe in cm): 25 x 7 x 25 cm Details zur Produktsicherheit48,90 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Trinkspiel RouletteCepewa Trinkspiel Roulette Das Casino-Glücksspiel in der feucht-fröhlichen Variante: Als Geschenkidee, für Geburtstage, den Herrentag oder einfach die Fete mit Freunden - Sorgen Sie für beste Partystimmung! Dieses Trinkspiel bereichert jede Feier, denn der Zufall bestimmt, wer trinkt. Nach Vorbild d...16,08 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
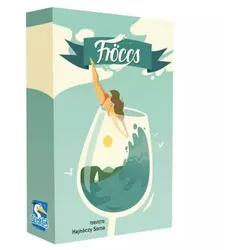
Fröccs-TrinkspielDas Fröccs Brettspiel ist ein leichtes, humorvolles und interaktives Partyspiel, in dem die Spielenden in die Rolle von Kneipenhelden schlüpfen und versuchen, die besten „Fröccs“ (Weinschorlen) zu mischen und zu verkaufen. Neben Taktik spielen auch Feilschen, Absprachen und das gezielte Ausbremsen der Mitspieler eine wichtige Rolle. Produkteigenschaften Marke: Gémklub Produktkategorie: Brettspiel, Partyspiel, Kartenspiel Empfohlenes Alter: ab 16 Jahren Hauptfunktion: Zusammenstellen und Verkaufen von Weinschorlen mithilfe von Karten Geförderte Fähigkeiten: strategisches Denken, Entscheidungsfindung, Kommunikation, Verhandlungsgeschick, taktisches Denken, Beobachtungsgabe Material: Karton, Papier Sicherheitsinformation: Nicht geeignet für Kinder unter 3 Jahren, kann verschluckbare Kleinteile enthalten; nicht zum Alkoholkonsum geeignet, das Spiel ist an sich kein Trinkspiel. Weitere wichtige Merkmale: für 2–6 Spielende, flott ablaufendes Spiel, Feilschen und Verhandeln, ungarischsprachiges Spiel Im Fröccs Brettspiel tauchen die Spielenden in die Welt einer Kneipe ein, in der sie das Ziel haben, möglichst gute Getränke zu mixen und zu verkaufen. Um die Weinschorlen herzustellen, müssen verschiedene Wein- und Sodakarten gesammelt und geschickt kombiniert werden. Während des Spiels müssen die Teilnehmenden nicht nur auf ihren eigenen Vorrat achten, sondern auch die Züge der Mitspielenden im Blick behalten. Die anderen können ihnen mit unterschiedlichen Aktionen das Leben schwer machen, daher ist neben einer gut aufgebauten Strategie auch das richtige Timing entscheidend. Geld zu verdienen ist ebenfalls ein zentrales Element des Spiels. Die Spielenden erhalten Geld für die von ihnen gemixten und verkauften Weinschorlen, weshalb sie fortlaufend abwägen müssen, welche Getränke am profitabelsten sind. Eine Besonderheit des Spiels ist das Feilschen und Verhandeln. Die Teilnehmenden verlassen sich nicht ausschließlich auf ihre Karten, sondern treten auch mit den anderen in direkten Kontakt. Das macht den Spielablauf unberechenbarer und interaktiver. Die Regeln von Fröccs sind relativ einfach, daher lassen sich die Grundlagen des Spiels in kurzer Zeit erlernen. Durch die strategischen Möglichkeiten können jedoch auch in späteren Partien immer wieder neue Taktiken ausprobiert werden. Das Spiel wurde von Soma Hajnóczy, zweifachem Weltmeister der Zauberkunst, entwickelt. Die Stimmung der Karten wird durch Retro-Illustrationen und Motive ergänzt, die an die klassische Kneipenwelt erinnern. Wichtig: Das Fröccs Brettspiel ist kein Trinkspiel, sondern ein Strategie- und Partyspiel rund um das Thema Weinschorlen-Mixen. Aufgrund des Themas wird es in erster Linie älteren Jugendlichen und Erwachsenen empfohlen. Für wen ist es geeignet? Das Fröccs Brettspiel wird vor allem für Freundesrunden, Familien und Liebhaber von Partyspielen ab 16 Jahren empfohlen. Es ist eine gute Wahl für alle, die humorvolle, interaktive Spiele mögen, Spaß an taktischen Entscheidungen, am Feilschen und daran haben, sich gegenseitig ins Spiel zu pfuschen. Verpackungsgröße: 14 × 3 × 21 cm21,49 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Yogis, Jaimal: City Of Dragons (Band 2) - Angriff der SchattenfeuerCity Of Dragons (Band 2) - Angriff der Schattenfeuer , Tauche ein in dieses Fantasy-Abenteuer voller Drachen, Sagen und Mythen - Comic-Buch im Manga-Stil für Kinder ab 11 Jahren , Sicherheit im Autoinnenbereich > Innenausstattung , Erscheinungsjahr: 20240417, Produktform: Leinen, Titel der Reihe: City of Dragons#2#, Autoren: Yogis, Jaimal, Illustrator: Truong, Vivian, Redaktion: Loewe Graphix, Übersetzung: Scheweling, Nina, Seitenzahl/Blattzahl: 224, Keyword: Abenteuergeschichten ab 11 Jahren; Bücher wie Amulett; Bücher wie Wings of Fire; City of Dragons Reihe; Comicbücher für Kinder zum Selberlesen; Comics für Jungen ab 11 Jahren; Comics für Mädchen ab 11 Jahren; Comics über Drachen; Drachenfantasy Comics; Fantasy Graphic Novel; Loewe Graphix; Manga Comics für Kinder; Spannende Comics für Kinder ab 11 Jahren, Fachschema: Manga~Comic / Kindercomic, Jugendcomic~Comic / Abenteuer~Comic / Fantasy~Abenteuer / Kinderliteratur, Jugendliteratur~Tier / Kinderliteratur, Jugendliteratur~Selbstbewusstsein / Kindersachbuch, Jugendsachbuch, Fachkategorie: Mangas und ostasiatische Comic-Stile / -Traditionen~Graphic Novel / Comic: Action und Abenteuer~Graphic Novel / Comic: Fantasy~Kinder/Jugendliche: Action- und Abenteuergeschichten~Kinder/Jugendliche: Natur- & Tiergeschichten~Kinder/Jugendliche: Sachbuch: Hexen & Geister~Kinder/Jugendliche: Persönliche und soziale Themen: Selbstwahrnehmung und Selbstbewusstsein~Kinder/Jugendliche: Persönliche und soziale Themen. Freunde und Freundschaft, Region: China, Bildungszweck: für die Sekundarstufe I, Interesse Alter: geeignet für leseschwache Kinder, Altersempfehlung / Lesealter: 18, ab Alter: 11, Warengruppe: HC/Kinder-/Jugendromane u. -erzählungen, Fachkategorie: Kinder/Jugendliche: Allgemeine Interessen: Drachen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Loewe Verlag GmbH, Verlag: Loewe Verlag GmbH, Verlag: Loewe Verlag GmbH, Länge: 243, Breite: 175, Höhe: 22, Gewicht: 718, Produktform: Gebunden, Genre: Kinder- und Jugendbücher, Genre: Kinder- und Jugendbücher,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung?
Das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung besteht darin, dass ein Angreifer möglicherweise Zugriff auf beide Faktoren erlangen kann. Zum Beispiel könnte ein Angreifer den Besitzfaktor (z.B. ein gestohlenes Smartphone) und den Wissensfaktor (z.B. ein gehacktes Passwort) kombinieren, um Zugriff auf ein Konto zu erhalten. Es ist daher wichtig, dass beide Faktoren gut geschützt sind, um das Risiko zu minimieren. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.