Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Restposten---Aveleda-Fonte
Top-Angebote
Produkte zum Begriff Restposten---Aveleda-Fonte:
-
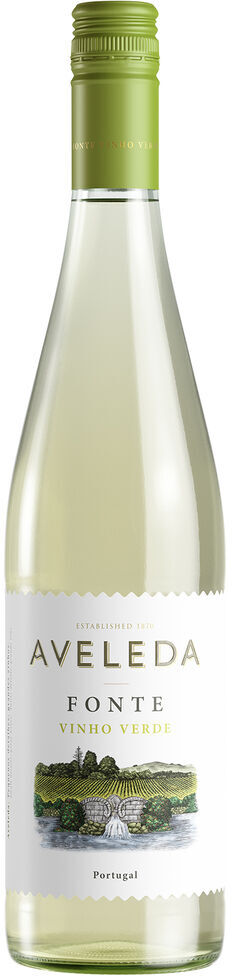
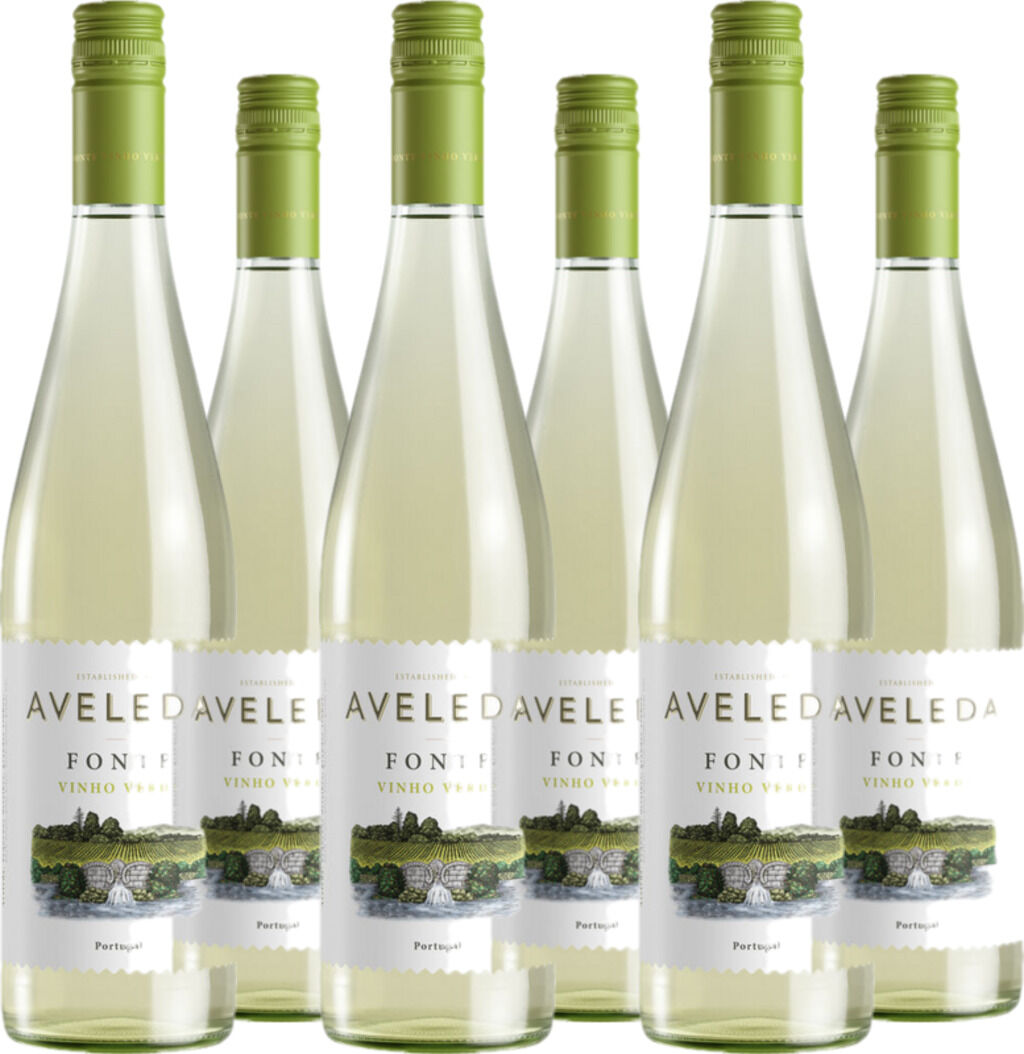
6er Vorteilspaket Aveleda Fonte Vinho Verde DOC 2025 Quinta da Aveleda6 Flaschen Sparpaket🍷 Der Aveleda Fonte Vinho Verde DOC verführt mit seiner lebhaften Frische und einer feinen Mineralität, getragen von den aromatischen Rebsorten Loureiro, Arinto, Trajadura und Fernão Pires. 🍴 Dieser spritzige Weißwein passt hervorragend zu leichter Küche wie frischen Salaten, Meeresfrüchten und sommerlichen Fischgerichten. 🇵🇹 Aus der grünen Landschaft Portugals, in der renommierten Region Vinho Verde, spiegelt er die traditionelle Weinbaukunst von Quinta da Aveleda wider. Allergene:enthält Sulfite32,94 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
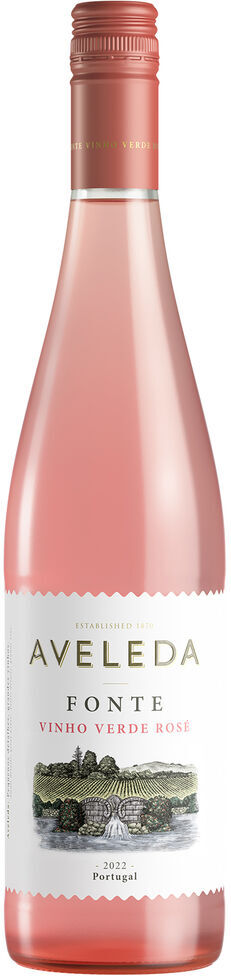
6er Vorteilspaket Aveleda Fonte Vinho Verde DOC Rosé 2024 Quinta da Aveleda6 Flaschen Sparpaket🍷 Der Aveleda Fonte Vinho Verde DOC Rosé verführt mit einer frischen und lebhaften Kombination aus Azal Tinto, Touriga Nacional und Espadeiro. 🍴 Genießen Sie ihn zu leichten Salaten, Meeresfrüchten oder sommerlichen Tapas für ein unbeschwertes Geschmackserlebnis. 🇵🇹 Aus der grünen Region Vinho Verde in Portugal bringt dieser Rosé eine belebende Fruchtigkeit und eine elegante Leichtigkeit mit sich. Allergene:enthält Sulfite45,66 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
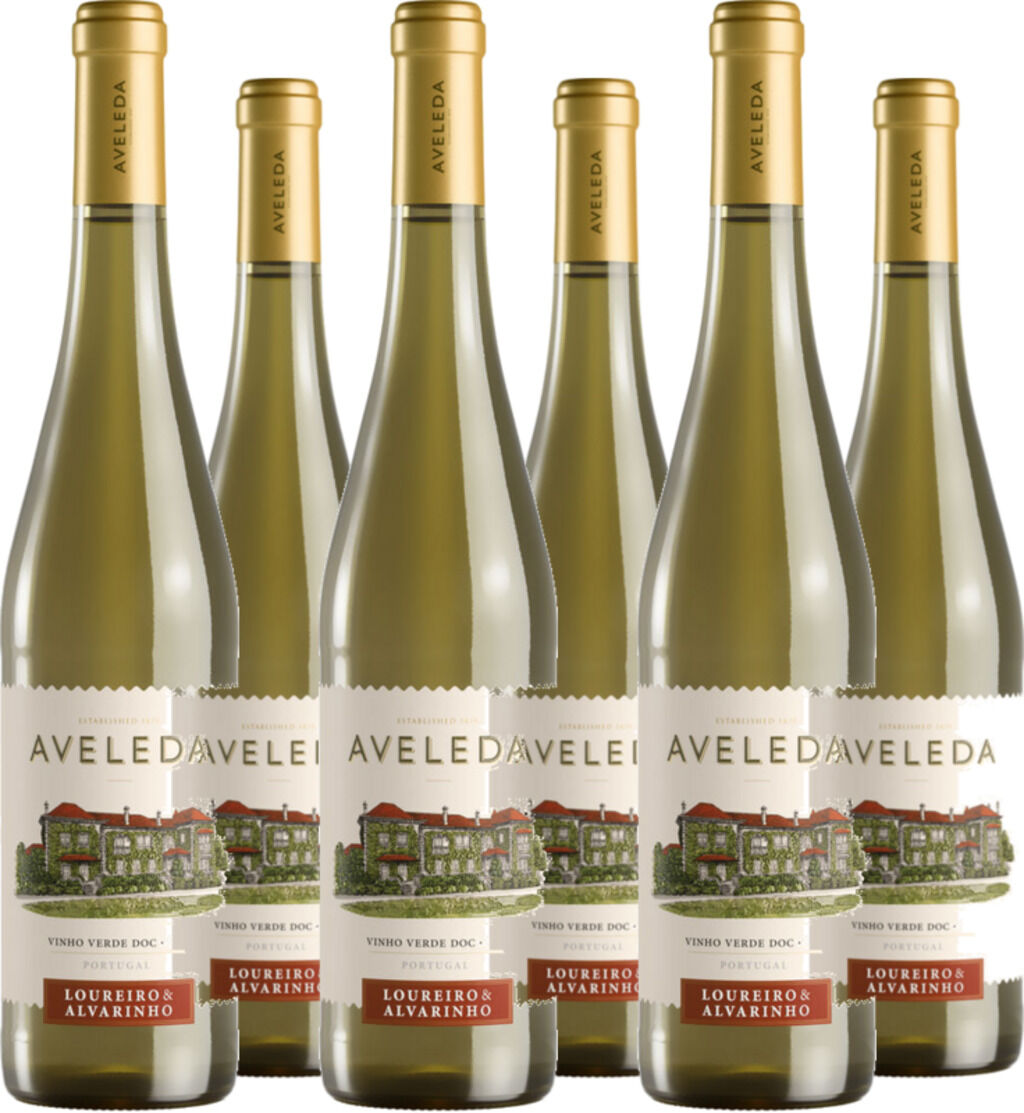
6er Vorteilspaket Vinho Verde DOC 2025 Aveleda6 Flaschen Sparpaket🍷 Der Vinho Verde DOC von Aveleda verführt mit seiner lebhaften Frische und dem eleganten Spiel aus Loureiro und Alvarinho. 🍴 Er begleitet ideal Meeresfrüchte, leichte Fischgerichte und sommerliche Salate für unbeschwerte Genussmomente. 🇵🇹 Aus der grünen Region Vinho Verde in Portugal spiegelt dieser Weißwein das spritzige Terroir und die große Weintradition wider. Allergene:enthält Sulfite35,79 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.62,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Restposten---Aveleda-Fonte:
-
Restposten - Aveleda Fonte Vinho Verde DOC Rosé 2024 Quinta da Aveleda<h2>Sommerliche Leichtigkeit aus Vinho Verde – Aveleda Fonte Vinho Verde DOC Rosé 2024</h2> <p>Der Aveleda Fonte Vinho Verde DOC Rosé vereint die prägnante Frische der traditionsreichen Region Vinho Verde mit den typischen Aromen seiner Rebsorten Azal Tinto, Touriga Nacional und Espadeiro. Die sonnenverwöhnten, granitreichen Böden der Quinta da Aveleda prägen den Charakter dieses Jahrgangs, während modernste Kellertechnik schonend zarte Beerennoten und lebendige Säure bewahrt. Die kurze Maischestandzeit bringt die filigrane Rosafarbe hervor, die sich mit klarer Fruchtigkeit vereint. Im Glas entfaltet sich eine feine Perlage, das Bouquet erinnert an frisch gepflückte Erdbeeren und Himbeeren – ein belebendes, mineralisch unterlegtes Trinkerlebnis, das das maritime Klima unverkennbar widerspiegelt.</p> <ul> <li><strong>Herkunft</strong>: Portugal, Region Vinho Verde</li> <li><strong>Rebsorten</strong>: Azal Tinto, Touriga Nacional, Espadeiro</li> <li><strong>Jahrgang</strong>: 2024</li> <li><strong>Alkoholgehalt</strong>: 11 % Vol.</li> <li><strong>Kellerei</strong>: Aveleda, Quinta da Aveleda</li> <li><strong>Weinbearbeitung</strong>: Schonende Pressung, kurze Maischestandzeit, temperaturkontrollierte Vergärung</li> <li><strong>Boden</strong>: Granitreiches Terroir, maritimes Klima</li> <li><strong>Stil</strong>: Leicht, frisch, zart perlend</li> <li><strong>Farbe</strong>: Zartes Rosé</li> </ul> <p><strong>Genuss-Tipp:</strong> Servieren Sie den Aveleda Fonte Vinho Verde DOC Rosé gut gekühlt bei 8–10°C – der ideale Begleiter zu Salat mit Ziegenkäse und Walnüssen, gegrillten Garnelen mit Kräutern oder zum fruchtigen Erdbeertiramisu. Perfekt für entspannte Momente und leichte Sommerküche.</p> Allergene:enthält Sulfite6,45 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Aveleda Fonte Vinho Verde DOC 2025 Quinta da Aveleda<h2>Erfrischender Vinho Verde-Genuss von der Quinta da Aveleda</h2> <p>Der Aveleda Fonte Vinho Verde DOC vereint die feinen Eigenschaften der Rebsorten Loureiro, Arinto, Trajadura und Ferñao Pires zu einem Weißwein, der die typische Frische und Leichtigkeit der portugiesischen Vinho Verde-Region widerspiegelt. Auf kühlen, nebelverhangenen Hängen gedeihen die Reben auf mineralstoffreichen Böden – das Fundament für die prägnante Mineralität und klare Frische dieses Weins. Dank einer schonenden Handlese, gefolgt von sanfter Pressung und temperaturkontrollierter Gärung im Edelstahltank, bleiben die spritzigen Aromen von Zitrusfrüchten und knackigen grünen Äpfeln erhalten, während die feine Perlage und harmonische Säure dem Wein eine unverwechselbare Lebendigkeit verleihen.</p> <ul> <li><strong>Name:</strong> Aveleda Fonte Vinho Verde DOC</li> <li><strong>Region:</strong> Vinho Verde, Portugal</li> <li><strong>Jahrgang:</strong> 2025</li> <li><strong>Rebsorten:</strong> Loureiro, Arinto, Trajadura, Ferñao Pires</li> <li><strong>Alkoholgehalt:</strong> 9.5 % Vol.</li> <li><strong>Stilistik:</strong> Leicht, spritzig, jugendlich, fein mineralisch</li> <li><strong>Kellerei:</strong> Aveleda</li> <li><strong>Perlage:</strong> Fein und anhaltend</li> </ul> <p><strong>Genuss-Tipp:</strong> Optimal serviert bei 6–8°C – hervorragend zu sommerlichem Salat mit Ziegenkäse, gegrillten Garnelen mit Knoblauch und Petersilie oder frischem Spargel mit Parmaschinken. Der perfekte Begleiter für leichte Genussmomente und aromatische Frische.</p> Allergene:enthält Sulfite7,69 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
6er Vorteilspaket Aveleda Fonte Vinho Verde DOC 2025 Quinta da Aveleda6 Flaschen Sparpaket🍷 Der Aveleda Fonte Vinho Verde DOC verführt mit seiner lebhaften Frische und einer feinen Mineralität, getragen von den aromatischen Rebsorten Loureiro, Arinto, Trajadura und Fernão Pires. 🍴 Dieser spritzige Weißwein passt hervorragend zu leichter Küche wie frischen Salaten, Meeresfrüchten und sommerlichen Fischgerichten. 🇵🇹 Aus der grünen Landschaft Portugals, in der renommierten Region Vinho Verde, spiegelt er die traditionelle Weinbaukunst von Quinta da Aveleda wider. Allergene:enthält Sulfite32,94 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
6er Vorteilspaket Aveleda Fonte Vinho Verde DOC Rosé 2024 Quinta da Aveleda6 Flaschen Sparpaket🍷 Der Aveleda Fonte Vinho Verde DOC Rosé verführt mit einer frischen und lebhaften Kombination aus Azal Tinto, Touriga Nacional und Espadeiro. 🍴 Genießen Sie ihn zu leichten Salaten, Meeresfrüchten oder sommerlichen Tapas für ein unbeschwertes Geschmackserlebnis. 🇵🇹 Aus der grünen Region Vinho Verde in Portugal bringt dieser Rosé eine belebende Fruchtigkeit und eine elegante Leichtigkeit mit sich. Allergene:enthält Sulfite45,66 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Restposten---Aveleda-Fonte
-
6er Vorteilspaket Vinho Verde DOC 2025 Aveleda6 Flaschen Sparpaket🍷 Der Vinho Verde DOC von Aveleda verführt mit seiner lebhaften Frische und dem eleganten Spiel aus Loureiro und Alvarinho. 🍴 Er begleitet ideal Meeresfrüchte, leichte Fischgerichte und sommerliche Salate für unbeschwerte Genussmomente. 🇵🇹 Aus der grünen Region Vinho Verde in Portugal spiegelt dieser Weißwein das spritzige Terroir und die große Weintradition wider. Allergene:enthält Sulfite35,79 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.62,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, TretlagerDas BSA 878SE Tretlager von Token ist eine hochwertige Komponente, die für Radfahrer entwickelt wurde, die Wert auf Leistung und Zuverlässigkeit legen. Mit einem BSA-Gewinde und einer Kompatibilität für Shimano-Achsen mit einem Durchmesser von 24 mm bietet dieses Tretlager eine optimale Verbindung zwischen Rahmen und Kurbel. Die gepressten Lagerschalen sorgen für eine verbesserte Stabilität und Langlebigkeit, während die Premium-Lager eine reibungslose und effiziente Kraftübertragung gewährleisten. Mit einem Gewicht von nur 98 g pro Set ist das BSA 878SE eine leichte, aber leistungsstarke Wahl für anspruchsvolle Radfahrer. Hergestellt in Frankreich vereint dieses Tretlager Qualität und Präzision, um den Anforderungen moderner Fahrräder gerecht zu werden. - Kompatibel mit BSA-Gewinde und Shimano-Achsen (Ø 24 mm) - Gepresste Lagerschalen für erhöhte Stabilität - Premium-Lager für reibungslose Kraftübertragung - Leichtgewichtige Konstruktion mit nur 98 g pro Set.48,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.