Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Restposten---Candidato-3
Top-Angebote
Produkte zum Begriff Restposten---Candidato-3:
-
Cosecheros y Criadores Candidato Tempranillo Tinto JovenDer Candidato ist kraftvoll und durch ein intensives Beerenaroma geprägt. Trotz seines Feuers ist er sanft und harmonisch am Gaumen mit feinen, gut eingebundenen Tanninen. Intensives Aroma, genussvoll und angenehm, sortentypisch. Langer, geschmeidiger Abgang, sehr komplex.5,20 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
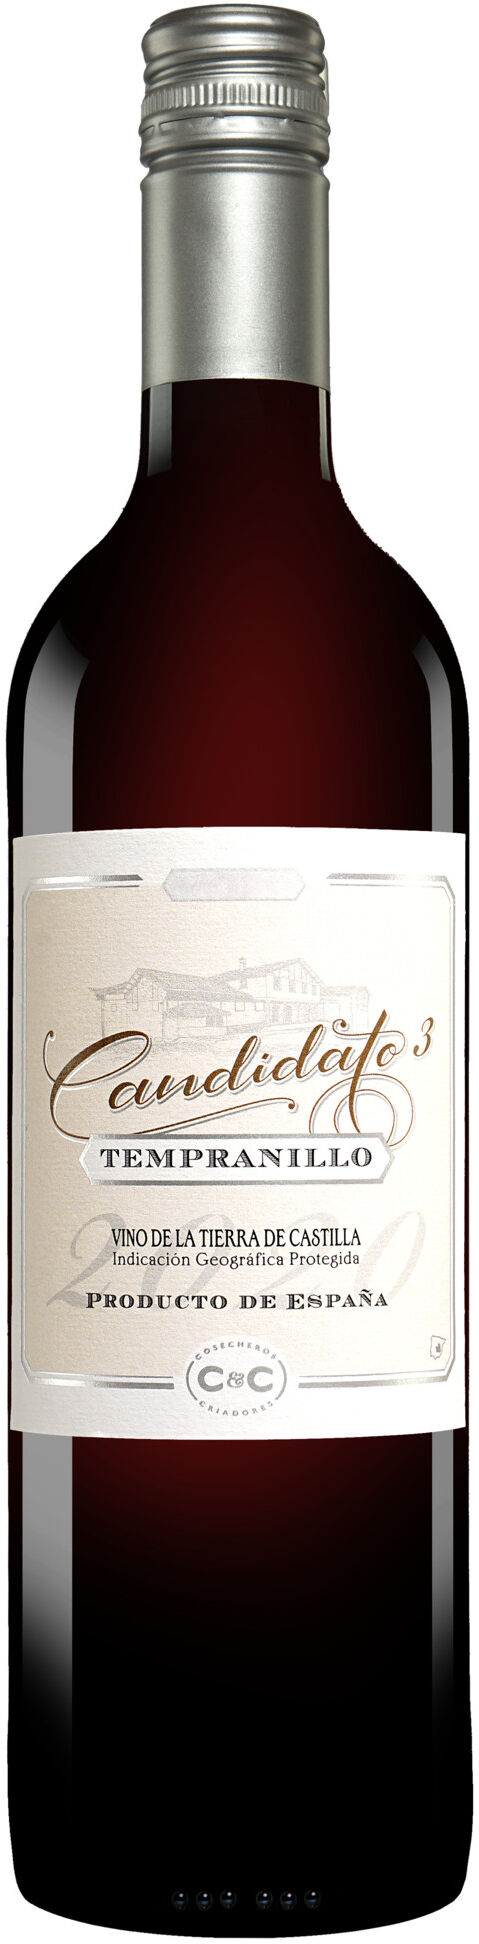
Cosecheros y Criadores Candidato »Barrica 3« 2021 13% Vol. Rotwein Trocken aus SpanienIn den Kellern von Cosecheros y Criadores wird auf eine Kombination von traditionellen und modernen Weintechniken gesetzt, um spanische Klassiker mit einer einzigartigen Note zu interpretieren. Das Haus steht für verlässliche Qualität und bringt mit moderner Herangehensweise und langer Erfahrung charaktervolle Tempranillos hervor. Beim Candidato 3 Tempranillo entfaltet sich eine dichte Fruchtfülle: Nuancen von blauer Pflaume, Brombeere, Blaubeeren und Holunderbeere vereinen sich mit mineralischen und zarten würzigen Anklängen. Ein sanfter Hauch Tabak schwingt nach drei Monaten im Barrique mit, die Textur bleibt wunderbar samtig. Trocken und harmonisch begleitet dieser Rotwein klassische Tapas wie würzigen Hartkäse oder gegrilltes Rind.5,50 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie behebe ich den "unrecognized token" Fehler in Python 3 SQLite?
Der "unrecognized token" Fehler tritt normalerweise auf, wenn du versuchst, eine ungültige Syntax in deinem SQLite-Befehl zu verwenden. Überprüfe deine SQL-Abfrage auf Tippfehler oder fehlende Anführungszeichen. Stelle sicher, dass du die richtige Syntax für SQLite verwendest. **
Top-Angebote
Produkte zum Begriff Restposten---Candidato-3:
-
Restposten - Candidato "3" - Tempranillo Vino de la Tierra de Castilla IGP 2021 Cosecheros y Criadores<h2>Candidato 3 Tempranillo – feurige spanische Eleganz aus Castilla</h2> <p>Erleben Sie mit dem Candidato 3 Tempranillo Vino de la Tierra de Castilla IGP aus der Kellerei Cosecheros y Criadores einen Rotwein, der die aromatische Kraft der Tempranillo-Traube und die Eigenheiten Castillas vereint. Die kalkhaltigen, gut durchlässigen Böden der Region verleihen dem Wein Struktur und Tiefe, während das kontinentale Klima mit heißen Tagen und kühlen Nächten für eine perfekte Balance von Reife, Frische und lebendiger Frucht sorgt. Das sensorische Erlebnis spiegelt die sorgfältige Weinbergsarbeit wider: Von Hand gelesene Trauben, temperaturkontrollierte Gärung und der Ausbau in Edelstahl und Holz führen zu Nuancen von Kirschen, Beeren sowie feiner Würze, die mit weichem Tannin und moderater Säure ein harmonisches Geschmacksbild ergeben.</p> <ul> <li><strong>Region</strong>: Castilla (Spanien) – typisch kalkhaltige Böden</li> <li><strong>Rebsorte</strong>: 100 Prozent Tempranillo</li> <li><strong>Jahrgang</strong>: 2021</li> <li><strong>Kellerei</strong>: Cosecheros y Criadores</li> <li><strong>Stil</strong>: Fruchtbetont, samtig, gut strukturiert</li> <li><strong>Bouquet</strong>: Reife Kirschen, saftige Beeren, dezente Vanille, feine Gewürznoten</li> <li><strong>Weinbearbeitung</strong>: Handgelesene Trauben, Ausbau in Edelstahl- und Holzfässern</li> <li><strong>Alkohol</strong>: 13 Prozent Volumen</li> <li><strong>IGP</strong>: Vino de la Tierra de Castilla</li> </ul> <p><strong>Genuss-Tipp:</strong> Servieren Sie den Candidato 3 leicht gekühlt bei 16-18 Grad Celsius. Er passt hervorragend zu gegrilltem Fleisch, Paella und klassischen Tapas.</p> Allergene:enthält Sulfite4,72 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Cosecheros y Criadores Candidato 3 Tempranillo BarriqueEin wunderbar runder Tempranillo mit einer schönen Vanillenote, die sich köstlich mit Aromen von roten Beeren und Zedernholz verbindet. Er zeigt Struktur und Feinheit durch die dreimonatige Barriquereife. Bukett von reifen Waldbeeren und Pflaumen. Sehr elegant im Nachklang. Exzellent zu diesem Preis-Genussverhältnis!6,20 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Cosecheros y Criadores Candidato Tempranillo Tinto JovenDer Candidato ist kraftvoll und durch ein intensives Beerenaroma geprägt. Trotz seines Feuers ist er sanft und harmonisch am Gaumen mit feinen, gut eingebundenen Tanninen. Intensives Aroma, genussvoll und angenehm, sortentypisch. Langer, geschmeidiger Abgang, sehr komplex.5,20 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Restposten---Candidato-3
-
Cosecheros y Criadores Candidato »Barrica 3« 2021 13% Vol. Rotwein Trocken aus SpanienIn den Kellern von Cosecheros y Criadores wird auf eine Kombination von traditionellen und modernen Weintechniken gesetzt, um spanische Klassiker mit einer einzigartigen Note zu interpretieren. Das Haus steht für verlässliche Qualität und bringt mit moderner Herangehensweise und langer Erfahrung charaktervolle Tempranillos hervor. Beim Candidato 3 Tempranillo entfaltet sich eine dichte Fruchtfülle: Nuancen von blauer Pflaume, Brombeere, Blaubeeren und Holunderbeere vereinen sich mit mineralischen und zarten würzigen Anklängen. Ein sanfter Hauch Tabak schwingt nach drei Monaten im Barrique mit, die Textur bleibt wunderbar samtig. Trocken und harmonisch begleitet dieser Rotwein klassische Tapas wie würzigen Hartkäse oder gegrilltes Rind.5,50 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Restposten - Asolo Brut NR.3 Prapian<h2>Asolo Brut NR.3 – Feinperliger Glera-Genuss aus Venetien</h2> <p>Der Asolo Brut NR.3 von Prapian stammt aus Venetien und wird zu 100 Prozent aus der edlen Glera-Rebsorte hergestellt. Dieser italienische Schaumwein begeistert mit seinem eleganten, frischen Stil und einem ausbalancierten Verhältnis zwischen Fruchtigkeit und lebendiger Säure. Der nach traditionellen Methoden in der Flasche vergorene Brut entfaltet ein animierendes Bouquet von grünen Äpfeln, Birnen und Zitrusnoten, veredelt durch seine fein strukturierte Perlage.</p> <p>Sandige Lehmböden verleihen der Glera-Traube in Venetien Mineralität und Finesse. Die sorgfältige Handlese und behutsame Pressung bewahren die filigranen Aromen, während die klassische Flaschengärung dem Schaumwein seine feine, langanhaltende Perlage spendet. So entsteht ein durch und durch authentischer Asolo Brut, dessen Textur und Frische am Gaumen ein sensorisches Erlebnis bereiten, das die Ursprünglichkeit des Terroirs widerspiegelt.</p> <ul> <li><strong>Herkunft:</strong> Venetien Italien</li> <li><strong>Rebsorte:</strong> Glera</li> <li><strong>Kellerei:</strong> Prapian</li> <li><strong>Stil:</strong> Brut, frisch und elegant</li> <li><strong>Alkoholgehalt:</strong> 11.5 Prozent Vol.</li> <li><strong>Weinbearbeitung:</strong> Handlese, schonende Pressung, Flaschengärung</li> <li><strong>Farbe:</strong> Helles Strohgelb (Brillanz und Klarheit im Glas)</li> <li><strong>Perlage:</strong> Feingliedrig und anhaltend</li> </ul> <h3>Genuss-Tipp</h3> <p>Servieren Sie den Asolo Brut NR.3 perfekt gekühlt bei 6–8 °C. Passt hervorragend zu fruchtigem Salat mit Ziegenkäse und Walnüssen, gegrillten Calamari mit Knoblauch und Petersilie oder vegetarischen Sushi-Rollen mit Avocado und Gurke.</p> Allergene:enthält Sulfite9,66 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer TOKEN Omega C Steuersatz ist eine hochwertige Komponente, die für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-System ausgestattet, bietet dieser Steuersatz eine einfache Installation und Anpassung. Er ist aus robustem Aluminium gefertigt, was sowohl Langlebigkeit als auch ein geringes Gewicht gewährleistet. Der Omega C ist für Gabeln mit einem oberen Durchmesser von 1 1/8" und einem unteren Durchmesser von 1.5" konzipiert, was ihn zu einer vielseitigen Wahl für verschiedene Fahrradtypen macht. Die semi-integrierte Lagerkonstruktion sorgt für eine reibungslose Funktion und eine verbesserte Leistung, während die schwarze Farbgebung eine zeitlose Ästhetik bietet. Dieser Steuersatz ist ideal für Radfahrende, die Wert auf Qualität und Zuverlässigkeit legen. - Ahead-System für einfache Installation und Anpassung - Hergestellt aus leichtem und langlebigem Aluminium - Semi-integrierte Lagerkonstruktion für reibungslose Funktion - Kompatibel mit Gabeln mit 1 1/8" und 1.5" Durchmesser.155,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie behebe ich den "unrecognized token" Fehler in Python 3 SQLite?
Der "unrecognized token" Fehler tritt normalerweise auf, wenn du versuchst, eine ungültige Syntax in deinem SQLite-Befehl zu verwenden. Überprüfe deine SQL-Abfrage auf Tippfehler oder fehlende Anführungszeichen. Stelle sicher, dass du die richtige Syntax für SQLite verwendest. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.