Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Reuner-Gitta-Chronische-körperliche
Top-Angebote
Produkte zum Begriff Reuner-Gitta-Chronische-körperliche:



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Reuner-Gitta-Chronische-körperliche:
-
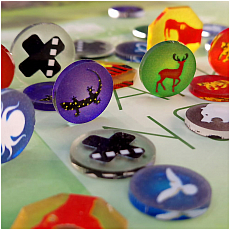
POLANDGAMES Token and Markers - Ark Nova Token Set 297228Unsere Acrylplättchen sorgen für ein viel intensiveres Erlebnis bei Ihren Lieblingsbrettspielen. Machen Sie Ihre Komponenten unzerstörbar! 1 x Token and Markers - Ark Nova Token Set Anleitung in: Typ: Marker und Token, Zubehör, Rollenspiel16,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
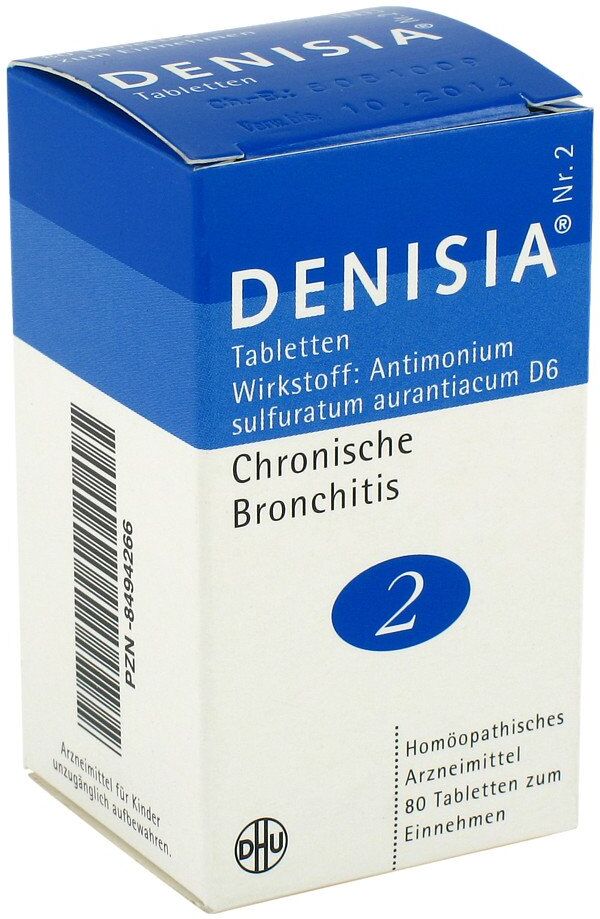
DHU Denisia 2 chronische Bronchitis TablettenAnwendungsgebiet von Denisia 2 chronische Bronchitis TablettenDas Präparat ist ein homöopathisches Arzneimittel zur Anwendung bei Erkrankungen der Atemwege.Die Anwendungsgebiete entsprechen dem homöopathischen Arzneimittelbild. Dazu gehört: Chronische Bronchitis.Wirkstoffe / Inhaltsstoffe / Zutaten250 mg Stibium sulfuratum aurantiacum (hom./anthr.)Lactose Hilfstoff (+)Magnesium stearat Hilfstoff (+)Weizenstärke Hilfstoff (+)GegenanzeigenDas Arzneimittel darf nicht angewendet werden,während der Schwangerschaft und Stillzeit.bei Kindern unter 12 Jahren.wenn Sie überempfindlich (allergisch) gegen den Wirkstoff oder einen der anderen Bestandteile des Präparates sind.DosierungFalls nicht anders verordnet, ist die übliche Dosis:Sie sollten 3-mal täglich 1 Tablette einnehmen.Besserung der Beschwerden ist die Häufigkeit der Einnahme zu reduzieren.Auch homöopathische Arzneimittel sollten ohne ärztlichen Rat nicht über längere Zeit eingenommen werden. Wenn Sie eine größere Menge angewendet haben, als Sie solltenEs sind bisher keine schädlichen Wirkungen von Überdosierungen bekannt. Falls Sie dieses Arzneimittel erheblich überdosiert haben, sollten Sie Rücksprache mit einem Arzt halten. Wenn Sie die Anwendung vergessen habenNehmen Sie nicht die doppelte Dosis ein, wenn Sie die vorherige Einnahme vergessen haben. Wenn Sie die Anwendung abbrechenEs sind keine schädlichen Auswirkungen zu erwarten, wenn Sie die Anwendung des Arzneimittels abbrechen. Wenn Sie weitere Fragen zur Anwendung des Arzneimittels haben, fragen Sie Ihren Arzt oder Apotheker.EinnahmeSie sollten die Tablette eine halbe Stunde vor oder nach dem Essen einnehmen und sie vorzugsweise langsam im Mund zergehen lassen.PatientenhinweiseBesondere Vorsicht bei der Anwendung des Arzneimittels ist erforderlich:Bei länger anhaltenden Beschwerden, bei Atemnot, Fieber, eitrigem oder blutigem Auswurf sollten Sie einen Arzt aufsuchen. Verkehrstüchtigkeit und das Bedienen von MaschinenEs sind keine13,16 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Reuner-Gitta-Chronische-körperliche
-
Reuner, Gitta: Chronische körperliche ErkrankungenChronische körperliche Erkrankungen , Chronische körperliche Erkrankungen, wie z.B. Asthma bronchiale, Diabetes mellitus, Epilepsie, Migräne, Morbus Crohn, Mukoviszidose oder Rheuma, betreffen eine große Zahl von Kindern und Jugendlichen. Viele von ihnen entwickeln von selbst die Kraft, um mit den zusätzlichen Herausforderungen und Belastungen zu leben, andere benötigen Unterstützung. Chronische körperliche Erkrankung können u.a. durch das Erleben von Kontrollverlust, durch Ängste oder durch die Einschränkung sozialer Kontakte erhebliche Auswirkungen auf das psychische Befinden haben. In manchen Fällen kann eine Kinder- und Jugendlichenpsychotherapie angebracht sein, um notwendige Anpassungsprozesse zu unterstützen. Der Leitfaden fasst den Stand der Forschung zu wichtigen Aspekten bei chronischen körperlichen Erkrankungen zusammen. Er gibt für die Psychotherapie relevante Informationen zu einer breiten Auswahl chronischer Erkrankungen. Kernstück des Leitfadens sind Leitlinien zum diagnostischen und therapeutischen Vorgehen, zur Verlaufskontrolle, Behandlungsplanung und zur Transition in die Erwachsenenmedizin. Weiterhin wird ein Überblick über diagnostische Verfahren und Interventionsprogramme gegeben und auf die Bedeutung der interdisziplinären Zusammenarbeit eingegangen. Zahlreiche Materialien, die in der Behandlung eingesetzt werden können, werden zur Verfügung gestellt. Unterschiedliche Fallbeispiele illustrieren die Umsetzung der Leitlinien in den therapeutischen Praxisalltag. Ziel des Leitfadens ist es, die psychotherapeutische Versorgung von chronisch körperlich kranken Kindern und Jugendliche zu verbessern und Psychotherapeutinnen und Psychotherapeuten in ihrer Arbeit zu unterstützen. , Karosserie-Kits > Karosserie & Exterieur Styling , Erscheinungsjahr: 20230925, Produktform: Kartoniert, Titel der Reihe: Ratgeber Kinder- und Jugendpsychotherapie#33#, Autoren: Reuner, Gitta~Gräßer, Melanie, Seitenzahl/Blattzahl: 193, Keyword: Angst; Asthma bronchiale; Chronische körperliche Erkrankung; Diabetes mellitus; Disease Management Programm (DMP); Epilepsie; Gesundheitsverhalten; Kontrollverlust; Krankheitsmanagement; Migräne; Morbus Crohn; Mukoviszidose; Neurodermitis; Obstruktive Bronchitis; Pflegegrad; Psychoedukation; Psychotherapie; Pädiatrie; Resilienz; Rheuma; Schmerzen; Sozialrechtliche Hilfen; Stigmatisierung; Transition; Trauma, Fachschema: Psychische Erkrankung / Störung~Störung (psychologisch)~Psychiatrie - Psychiater~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Psychische Störungen~Psychiatrie, Warengruppe: HC/Psychologie/Allgemeines, Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 236, Breite: 161, Höhe: 13, Gewicht: 382, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,26,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Chronische WundenChronische Wunden , Diagnostik - Therapie - Versorgung , Reiningungssets > Autopflege & Aufbereitung , Auflage: 2. Auflage, Erscheinungsjahr: 20240207, Produktform: Kartoniert, Redaktion: Dissemond, Joachim~Kröger, Knut~Initiative Chronische Wunden e. V., Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 478, Keyword: Ärztliche Wundversorgung; Wundversorgung; chronische Wunden; schlecht heilende Wunden; Dekubitus; Diabetes-Fuß; offenes Bein; Wundheilung; Wundmanagement; Verbrennungen, Fachschema: Allgemeinmedizin~Dermatologie~Haut / Dermatologie~Therapie, Fachkategorie: Dermatologie~Therapie und Therapeutika, Warengruppe: HC/Medizin/Andere Fachgebiete, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 239, Breite: 169, Höhe: 20, Gewicht: 934, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,64,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.