Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
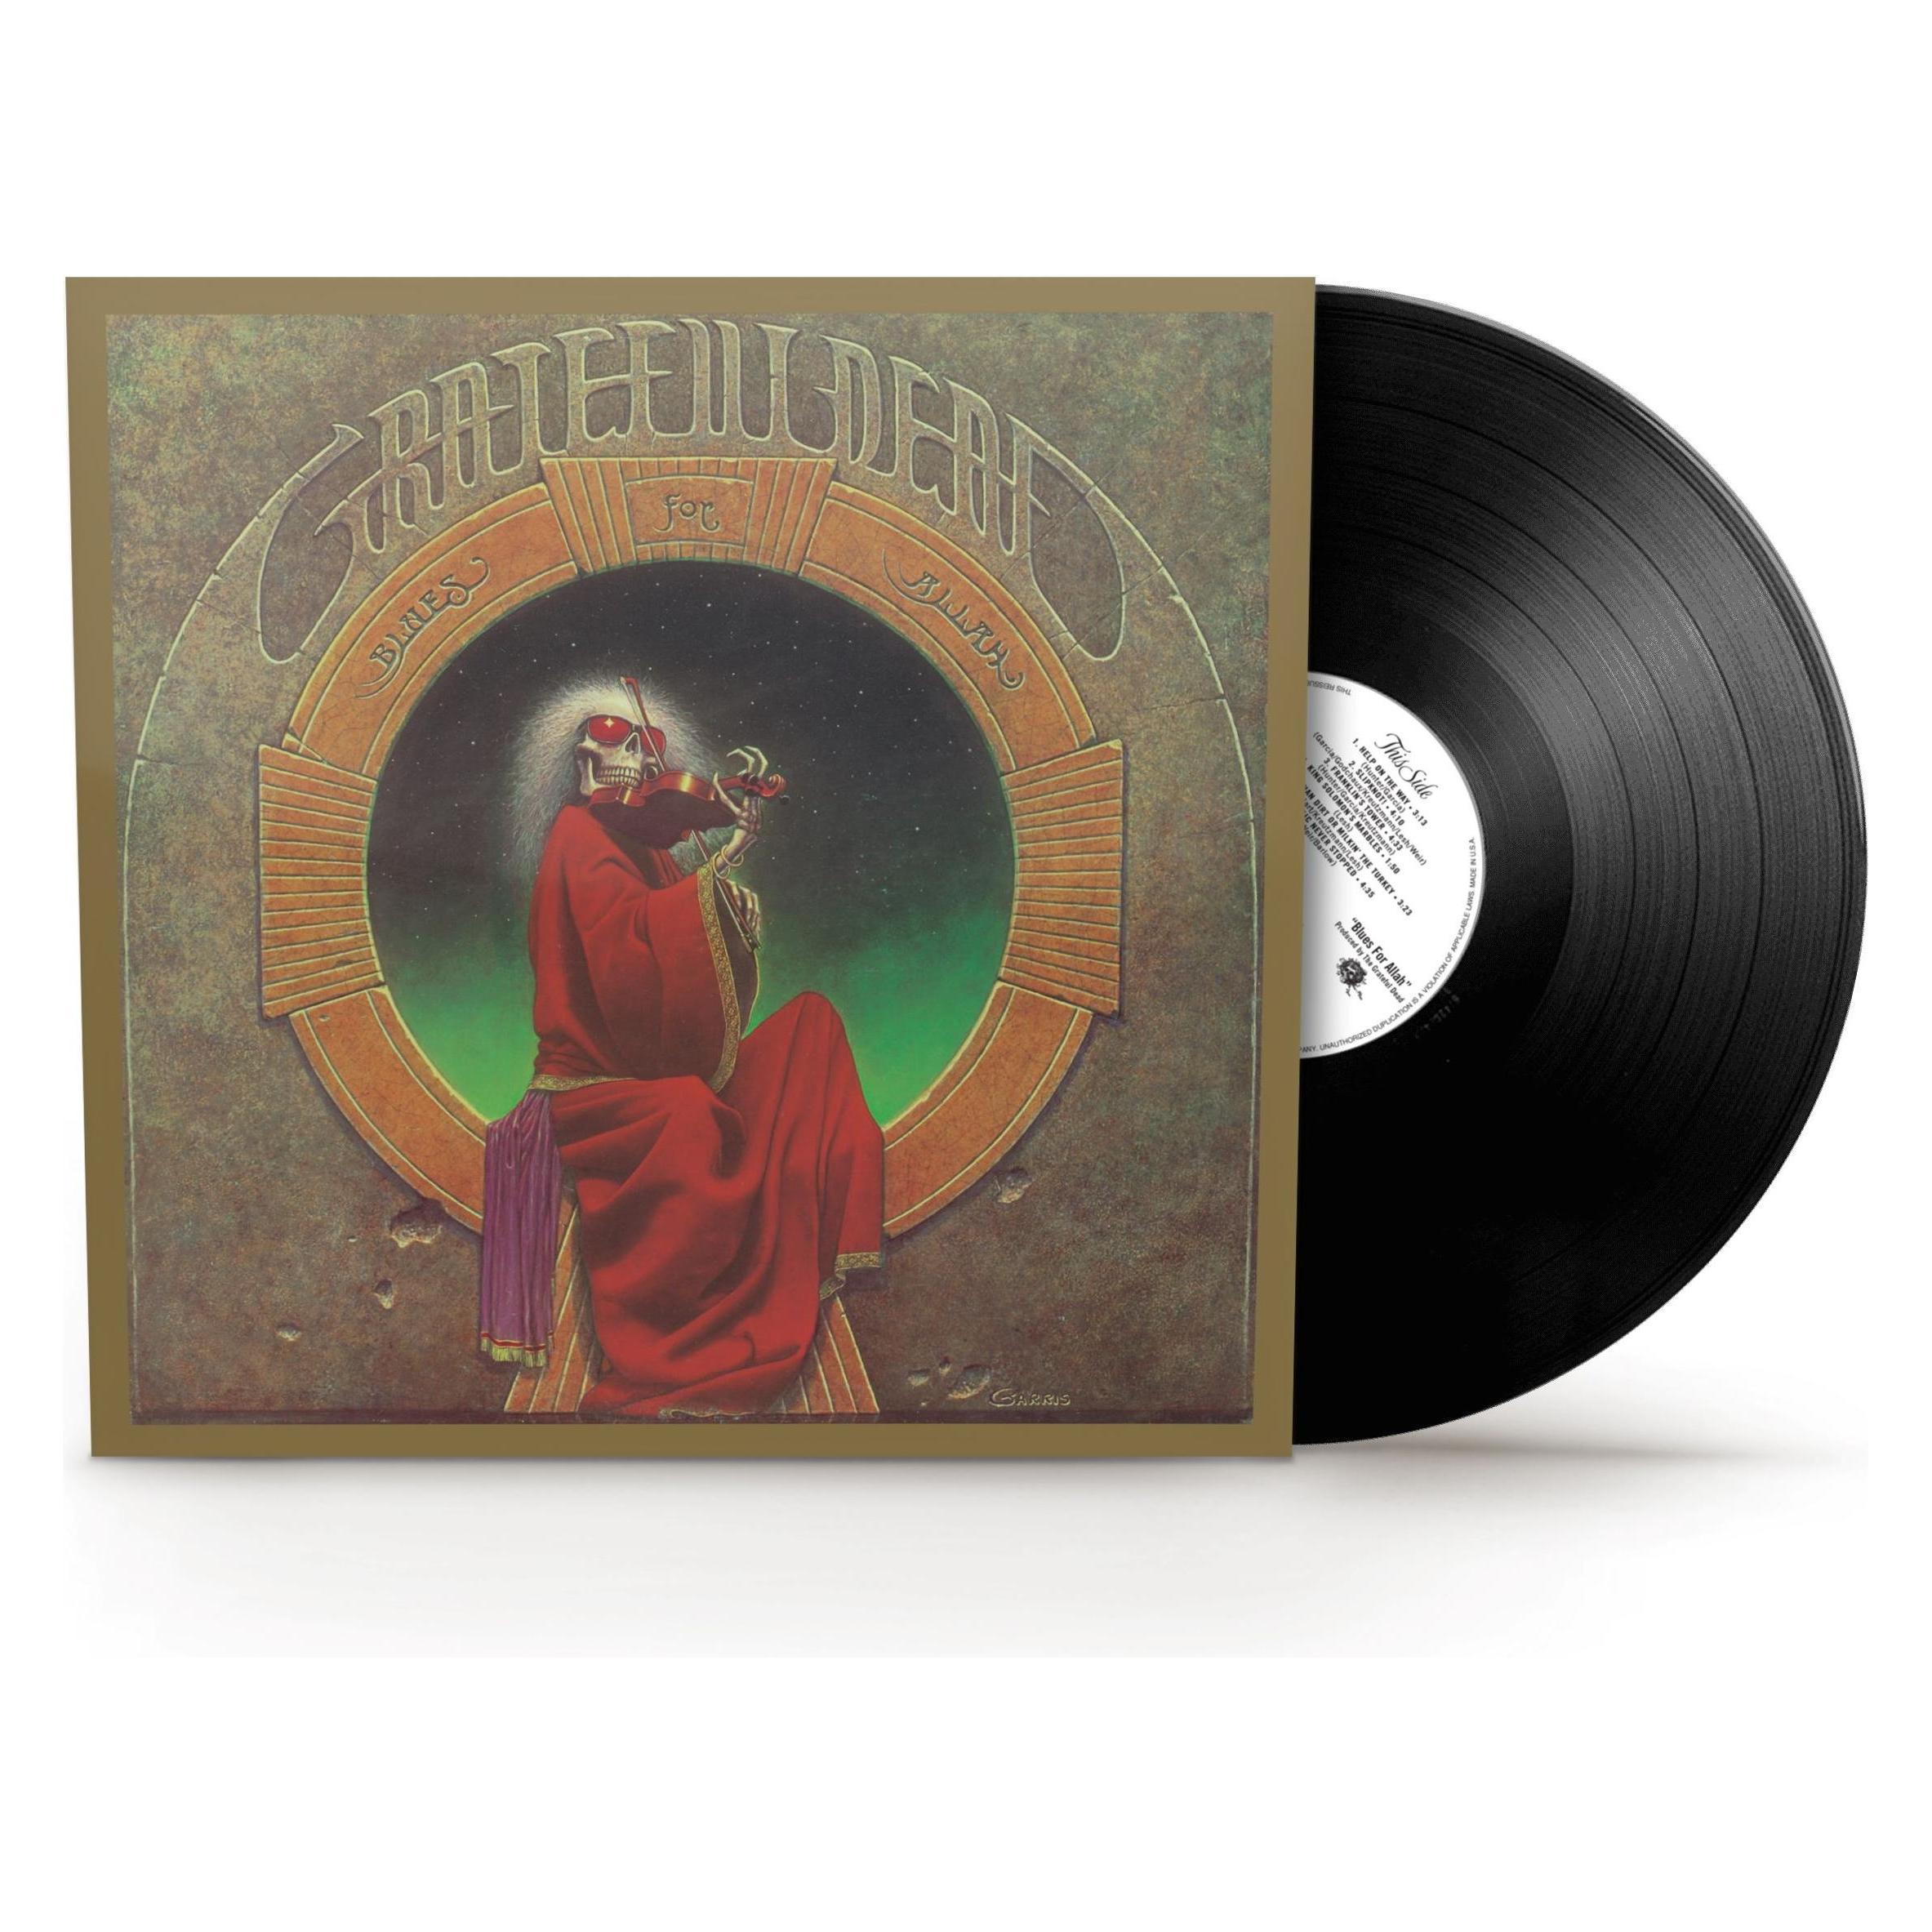
Ähnliche Suchbegriffe für Rhino-Blues-For-Allah
Top-Angebote
Produkte zum Begriff Rhino-Blues-For-Allah:
-
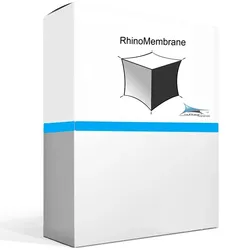
Rhino Membrane Basic v3.0 for Rhino 7Rhino Membrane Basic v3.0 für Rhino 7 Rhino Membrane Basic v3.0 für Rhino 7 ist die ideale Software für die grundlegende Konstruktion, Simulation und Visualisierung von Membranstrukturen. Diese Erweiterung bietet Architekten, Ingenieuren und Designern die notwendigen Werkzeuge, um einfache und effiziente Membranprojekte zu realisieren. Funktionen und Vorteile von Rhino Membrane Basic Rhino Membrane Basic v3.0 bietet eine Reihe von Funktionen, um Ihre Projekte zu unterstützen: Effiziente Modellierungswerkzeuge: Erstellen Sie grundlegende Membranstrukturen mit benutzerfreundlichen Modellierungswerkzeugen in Rhino 7. Realistische Simulationen: Simulieren Sie das Verhalten von Membranen unter verschiedenen Belastungen und Bedingungen. Einfach zu bedienende Analysewerkzeuge: Führen Sie grundlegende Analysen durch, um die wichtigsten Parameter Ihrer Membranstrukturen zu verstehen. Interakti...469,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
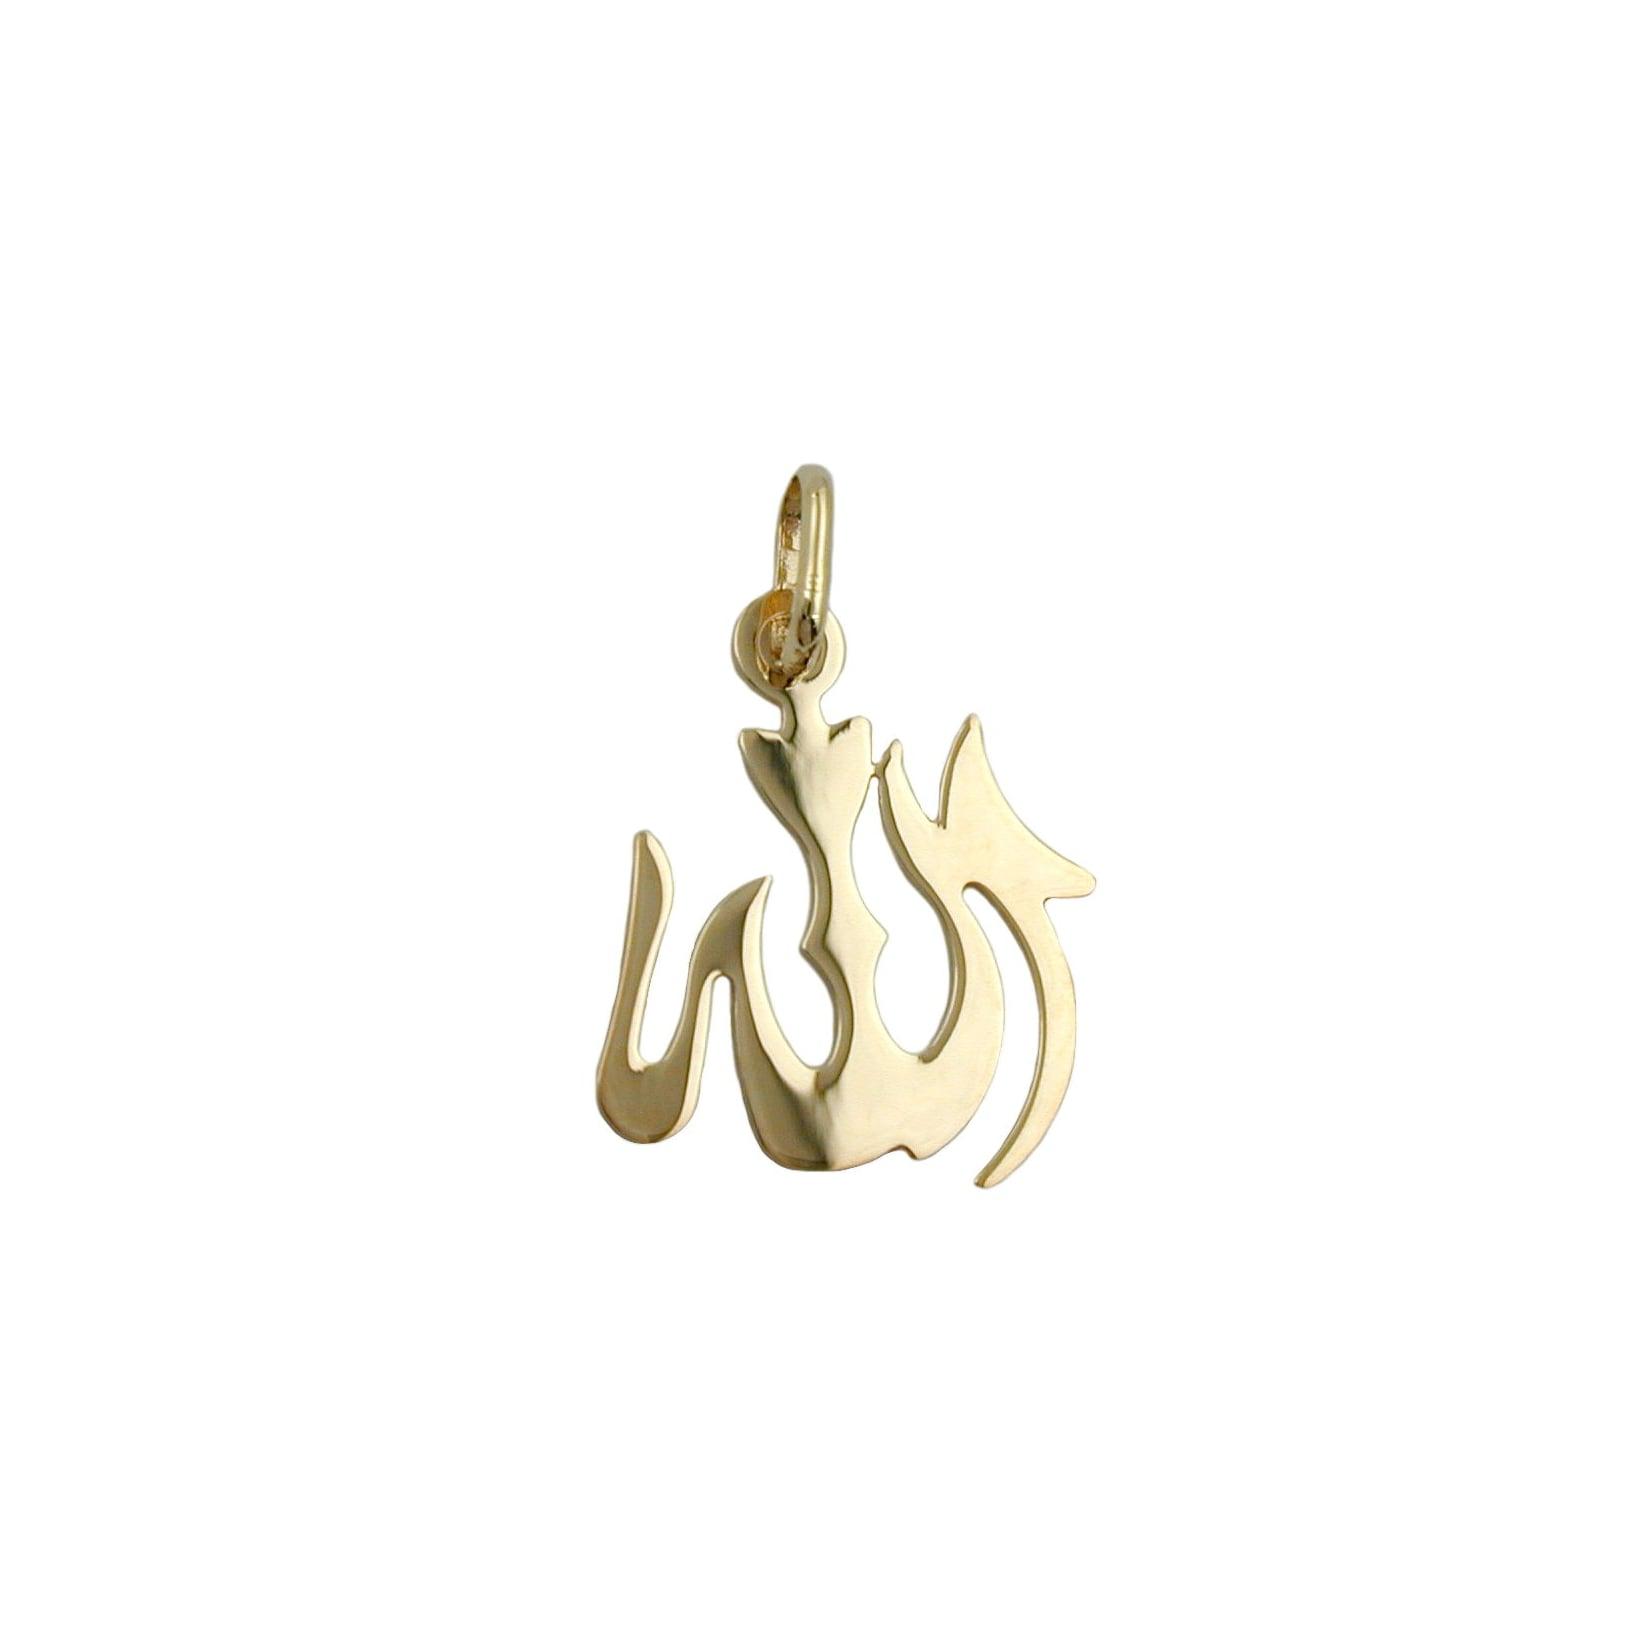
Gallay Anhänger 18x15mm Allah glänzend 14Kt GOLDHochwertiger, 18x15mm großer Allah-Anhänger aus 585er Gelbgold (14 Karat), gearbeitet in hochwertiger Juwelierqualität. Flacher und massiver Schriftzug Allah , der in der arabischen Sprache und islamischen Religion die Bezeichnung für den einzigen Gott is239,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
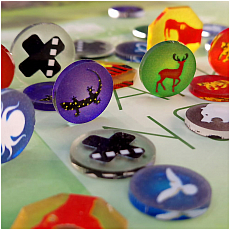
POLANDGAMES Token and Markers - Ark Nova Token Set 297228Unsere Acrylplättchen sorgen für ein viel intensiveres Erlebnis bei Ihren Lieblingsbrettspielen. Machen Sie Ihre Komponenten unzerstörbar! 1 x Token and Markers - Ark Nova Token Set Anleitung in: Typ: Marker und Token, Zubehör, Rollenspiel16,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Warum heißt der Blues Blues?
Der Begriff "Blues" stammt ursprünglich aus der afroamerikanischen Musiktradition und bezieht sich auf eine bestimmte Art von Musik, die oft von Gefühlen wie Trauer, Melancholie und Sehnsucht geprägt ist. Der Ursprung des Namens ist nicht eindeutig geklärt, aber es wird vermutet, dass er sich von dem Begriff "blue devils" ableitet, der im 18. Jahrhundert im Zusammenhang mit Traurigkeit und Depression verwendet wurde. Eine andere Theorie besagt, dass der Begriff "Blues" auf die blauen Noten in der Musik zurückzuführen ist, die für ihren melancholischen Klang bekannt sind. Letztendlich bleibt die genaue Herkunft des Namens ein Rätsel, aber er passt perfekt zur emotionalen Tiefe und Intensität des Musikgenres. **
Top-Angebote
Produkte zum Begriff Rhino-Blues-For-Allah:
-
Rhino Membrane Basic v3.0 for Rhino 7Rhino Membrane Basic v3.0 für Rhino 7 Rhino Membrane Basic v3.0 für Rhino 7 ist die ideale Software für die grundlegende Konstruktion, Simulation und Visualisierung von Membranstrukturen. Diese Erweiterung bietet Architekten, Ingenieuren und Designern die notwendigen Werkzeuge, um einfache und effiziente Membranprojekte zu realisieren. Funktionen und Vorteile von Rhino Membrane Basic Rhino Membrane Basic v3.0 bietet eine Reihe von Funktionen, um Ihre Projekte zu unterstützen: Effiziente Modellierungswerkzeuge: Erstellen Sie grundlegende Membranstrukturen mit benutzerfreundlichen Modellierungswerkzeugen in Rhino 7. Realistische Simulationen: Simulieren Sie das Verhalten von Membranen unter verschiedenen Belastungen und Bedingungen. Einfach zu bedienende Analysewerkzeuge: Führen Sie grundlegende Analysen durch, um die wichtigsten Parameter Ihrer Membranstrukturen zu verstehen. Interakti...469,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Rhino-Blues-For-Allah
-
Gallay Anhänger 18x15mm Allah glänzend 14Kt GOLDHochwertiger, 18x15mm großer Allah-Anhänger aus 585er Gelbgold (14 Karat), gearbeitet in hochwertiger Juwelierqualität. Flacher und massiver Schriftzug Allah , der in der arabischen Sprache und islamischen Religion die Bezeichnung für den einzigen Gott is239,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
POLANDGAMES Token and Markers - Ark Nova Token Set 297228Unsere Acrylplättchen sorgen für ein viel intensiveres Erlebnis bei Ihren Lieblingsbrettspielen. Machen Sie Ihre Komponenten unzerstörbar! 1 x Token and Markers - Ark Nova Token Set Anleitung in: Typ: Marker und Token, Zubehör, Rollenspiel16,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
May, Karl: Allah il Allah!Allah il Allah! , Manchem Leser des Karl-May-Bands "Durch die Wüste" dürfte aufgefallen sein, dass sich in der Reihe der dort geschilderten Abenteuer eine räumliche und zeitliche Lücke auftut. Über die weite Reise der Helden durch Nordafrika, von Tunesien über Tripolis bis nach Ägypten, erfahren wir hier fast gar nichts. Aber natürlich haben Kara Ben Nemsi und Hadschi Halef Omar auch da Spannendes erlebt. Die vorliegende Erzählung schließt diese Lücke und versetzt uns zurück in eine Zeit, als sich die beiden Freunde noch gar nicht lange kannten. Voller Lebendigkeit schildert der Verfasser die Begebenheiten, die sich auf dem langen und gefahrvollen Weg Ägypten zutrugen. Zudem haben hier auch noch die beliebten ,Nebenhelden' Krüger Bei und Sir David Lindsay ihre Auftritte und sorgen dafür, dass es zwischen den Aufregungen auch immer wieder etwas zum Lachen gibt. Als Buch (gebunden in grünem Leinen/Leinenoptik), Hörbuch und E-Book erhältlich! Gesammelte Werke von Karl May - die berühmten grünen Bände - Es gibt sie noch: die grünen Bände von Karl May - die bekannten Reiseromane und Jugendbuchklassiker! - Gleiche Ausstattung wie früher: gebundenes Buch mit dunkelgrünem Einband und farbiger Illustration auf dem Buchcover - Alle Karl-May-Bücher sind als Hardcover mit Goldprägung und Landkarte auf dem Vorsatzpapier erhältlich, manche auch als Taschenbuch - Karl May schuf unvergessliche Helden wie Winnetou, Old Shatterhand, Kara Ben Nemsi, Old Surehand, Hadschi Halef Omar und Sam Hawkens. - Deutschlands erster Bestseller-Autor: Karl May ist der meistgelesene Schriftsteller deutscher Sprache Der Karl-May-Verlag Bamberg - Radebeul lädt Sie ein, die Bücher von Karl May wiederzuentdecken oder sich erstmals in seine fesselnden Geschichten zu vertiefen. Ganz gleich, ob Sie Abenteuer im Wilden Westen suchen oder lieber in die exotischen Welten des Orients eintauchen wollen - wir haben die perfekte Lektüre für Ihre Lesereise! , Elektromotoren > Elektromotoren & -teile , Erscheinungsjahr: 199001, Produktform: Leinen, Titel der Reihe: Karl Mays Gesammelte Werke#60#, Autoren: May, Karl, Redaktion: Schmid, Euchar Albrecht~Schmid, Roland, Seitenzahl/Blattzahl: 432, Keyword: Abenteuer; Afrika; Allah; David Lindsay; Gefahr; Hadschi Halef Omar; Kara Ben Nemsi; Krüger Bei; Orient; Ritt; Tunesien; Wüste; deutsche Helden; deutsche Herzen; Ägypten, Fachschema: Ägypten / Roman, Erzählung~Ägypten~Tunesien~Deutsche Belletristik / Roman, Erzählung, Fachkategorie: Historische Abenteuerromane, Region: Ägypten~Tunesien, Zeitraum: zweite Hälfte 19. Jahrhundert (1850 bis 1899 n. Chr.), Interesse Alter: empfohlenes Alter: ab 8 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 8, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Klassische Belletristik, Thema: Eintauchen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Karl-May-Verlag, Verlag: Karl-May-Verlag, Verlag: Karl-May-Verlag, Länge: 176, Breite: 116, Höhe: 33, Gewicht: 368, Produktform: Leinen, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 3861029,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Warum heißt der Blues Blues?
Der Begriff "Blues" stammt ursprünglich aus der afroamerikanischen Musiktradition und bezieht sich auf eine bestimmte Art von Musik, die oft von Gefühlen wie Trauer, Melancholie und Sehnsucht geprägt ist. Der Ursprung des Namens ist nicht eindeutig geklärt, aber es wird vermutet, dass er sich von dem Begriff "blue devils" ableitet, der im 18. Jahrhundert im Zusammenhang mit Traurigkeit und Depression verwendet wurde. Eine andere Theorie besagt, dass der Begriff "Blues" auf die blauen Noten in der Musik zurückzuführen ist, die für ihren melancholischen Klang bekannt sind. Letztendlich bleibt die genaue Herkunft des Namens ein Rätsel, aber er passt perfekt zur emotionalen Tiefe und Intensität des Musikgenres. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.