Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Richtig-löten
Top-Angebote
Produkte zum Begriff Richtig-löten:
-
Richtig blitzen - Fotoschule ExtraIn dieser Fotoschule lernen Sie Begriffe und Funktionen der Blitztechnik kennen und praktisch einzusetzen, etwa das Blitzen mit kurzer und langer Verschlusszeit, die Verschlusssynchronisation auf den 2. Vorhang und vieles mehr. In Praxis-Workshops machen Sie sich mit der kreativen Blitztechnik vertraut und erfahren, wie Sie mit dem Blitzgerät und dessen Steuerung perfekte Lichtstimmungen erzeugen. Außerdem gibt es Tipps und Anleitungen zu Ausrüstung, Einstellungen und Motivwahl und ganz viel Blitzpraxis mit zahlreichen Ideen, zum Beispiel: bei Raumlicht mit Snoot Baumallee mit Offenblitz Blätter in Bewegung Eislaub Eisnebel fließendes Wasser Makro Leuchtschirmvariationen Nachtspaziergang Porträts indirekt blitzen Produktfotos für eBay & Co. Michael Nagel nimmt Sie mit in die spannende Welt der Blitzfotografie. Nutzen Sie die gestalterischen Möglichkeiten der modernen Blitztechnik ...9,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann man eine Batterie richtig löten?
Um eine Batterie richtig zu löten, sollten folgende Schritte beachtet werden: Zuerst sollte die Batterie von jeglicher Stromquelle getrennt werden. Dann sollte die Oberfläche der Batterie und des Lötpunktes gereinigt und entfettet werden. Anschließend kann das Lötzinn auf den Lötpunkt aufgetragen werden, während die Lötspitze an den Lötpunkt gehalten wird. Sobald das Lötzinn geschmolzen ist, kann die Lötspitze entfernt werden und das Lötzinn abkühlen lassen. Es ist wichtig, nicht zu viel Hitze auf die Batterie aufzubringen, da dies zu Schäden führen kann. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Richtig-löten:
-
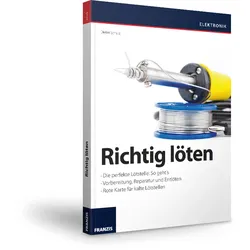
Richtig lötenIn Haushalt, Hobby und Freizeit sind immer wieder kleine Reparaturen erforderlich, bei denen der Lötkolben wertvolle Dienste leistet. Durch richtiges Löten können Sie defekte elektronische Geräte wieder flottmachen, Leitungen reparieren oder gelockerte Stecker befestigen, damit die angeschlossenen Komponenten wieder einwandfrei funktionieren. Löten kann jeder? Dieser Ratgeber zeigt wie Sie perfekte Lötstellen erzeugen. Kleine elektronische Geräte können Sie sogar als Bausatz zusammenlöten, anstatt sie beim Händler für viel Geld zu kaufen. Doch wie muss man vorgehen, damit alles problemlos klappt? Darauf gibt dieses Buch Antworten, ohne dabei Fachkenntnisse vorauszusetzen. Für den Hobbyelektroniker ist es außerdem ein Nachschlagewerk, das schnell und punktgenau über unterschiedlichste Fragestellungen aus der Praxis informiert. Schritt für Schritt führt Sie Autor Dieter Sc...9,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Richtig blitzen - Fotoschule ExtraIn dieser Fotoschule lernen Sie Begriffe und Funktionen der Blitztechnik kennen und praktisch einzusetzen, etwa das Blitzen mit kurzer und langer Verschlusszeit, die Verschlusssynchronisation auf den 2. Vorhang und vieles mehr. In Praxis-Workshops machen Sie sich mit der kreativen Blitztechnik vertraut und erfahren, wie Sie mit dem Blitzgerät und dessen Steuerung perfekte Lichtstimmungen erzeugen. Außerdem gibt es Tipps und Anleitungen zu Ausrüstung, Einstellungen und Motivwahl und ganz viel Blitzpraxis mit zahlreichen Ideen, zum Beispiel: bei Raumlicht mit Snoot Baumallee mit Offenblitz Blätter in Bewegung Eislaub Eisnebel fließendes Wasser Makro Leuchtschirmvariationen Nachtspaziergang Porträts indirekt blitzen Produktfotos für eBay & Co. Michael Nagel nimmt Sie mit in die spannende Welt der Blitzfotografie. Nutzen Sie die gestalterischen Möglichkeiten der modernen Blitztechnik ...9,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Richtig-löten
-
Konikowski, Jerzy: Königsindischer Angriff - richtig gespieltKönigsindischer Angriff - richtig gespielt , Jeder Spieler, der eher den Hauptvarianten vertraut, kennt das damit einhergehende Problem zur Genüge. Die Theorie hört nicht auf zu wachsen, und manchem wächst sie früher oder später über den Kopf. Da ist der Wunsch nach einem einfacheren Ansatz verständlich. Man wünscht sich nicht unbedingt eine Eröffnung, die auf frühestmöglichen Vorteil abzielt. Man möchte Rahmenbedingungen, die es zunächst einmal sicherstellen, den Partiebeginn solide über die Bühne zu bringen. Und die eigentlichen Kampfhandlungen sollten möglichst erst zum Mittelspiel hin einsetzen. Eine solche Eröffnung gibt es, und zwar den sogenannten "Königsindischen Angriff". Dieser bietet ein strategisch höchst interessantes Herangehen an die Eröffnungsbehandlung, mit dem alle weit ausgearbeiteten Varianten vermieden werden können. Bei diesem System (salopp gesagt: einem Deckel, der auf jeden Topf passt) stellt Weiß zunächst nur den Königsbauern ins Zentrum. Dann baut er diesen zu einem äußerst soliden Zentrumsanker aus und entwickelt seine Kräfte im Geiste der Königsindischen Verteidigung. Und die weitere Spielanlage hängt vom gegnerischen Aufbau ab. Und diese Eröffnung ist nicht etwa zweitklassig, sondern durchaus ernst zu nehmen. Dafür bürgt allein schon die Tatsache, dass etliche Spitzenspieler sie in ihrem Repertoire haben bzw. hatten. Genannt seien hier nur (stellvertretend für viele andere) Weltmeister Magnus Carlsen und Ex-Weltmeister Michail Botwinnik. , Lüfter- & Gebläsemotoren > Motorkühlung , Erscheinungsjahr: 20180625, Titel der Reihe: richtig gespielt##, Autoren: Konikowski, Jerzy~Ullrich, Robert, Seitenzahl/Blattzahl: 304, Keyword: Eröffnung für Weiß; Eröffnungen; Eröffnungstheorie; KIA; Königsindisch; Königsindisch für Weiß; Königsindischer Angriff; Königsindisches System; Schachbestseller; Schacheröffnung; Schacheröffnung lernen; Weißrepertoire; richtig gespielt, Fachschema: Eröffnung (Schach)~Gambit (Schach)~Schach / Eröffnung~Schach / Gambit~Schach~Spiel / Brettspiel, Würfelspiel, Fachkategorie: Sport und Freizeit, Altersempfehlung / Lesealter: 18, ab Alter: 9, bis Alter: 99, Warengruppe: HC/Spielen/Raten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 212, Breite: 151, Höhe: 23, Gewicht: 496, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,24,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann man eine Batterie richtig löten?
Um eine Batterie richtig zu löten, sollten folgende Schritte beachtet werden: Zuerst sollte die Batterie von jeglicher Stromquelle getrennt werden. Dann sollte die Oberfläche der Batterie und des Lötpunktes gereinigt und entfettet werden. Anschließend kann das Lötzinn auf den Lötpunkt aufgetragen werden, während die Lötspitze an den Lötpunkt gehalten wird. Sobald das Lötzinn geschmolzen ist, kann die Lötspitze entfernt werden und das Lötzinn abkühlen lassen. Es ist wichtig, nicht zu viel Hitze auf die Batterie aufzubringen, da dies zu Schäden führen kann. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.