Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Ricoh-GR-IV-Ratgeber
Top-Angebote
Produkte zum Begriff Ricoh-GR-IV-Ratgeber:
-
Ricoh GR IV 30th Anniversary EditionDas RICOH GR IV 30th Anniversary Edition Kit ist eine exklusive Sonderedition der hochwertigen Kompaktkamera und würdigt 30 Jahre GR-Serie. Weltweit ist das besondere Jubiläumsmodell auf nur 6.000 Exemplare limitiert und damit ein Highlight für GR-Fans und anspruchsvolle Fotografen.1699,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was bedeutet gr?
"Was bedeutet gr?" könnte sich auf verschiedene Dinge beziehen, da "gr" als Abkürzung für verschiedene Begriffe verwendet wird. Zum Beispiel könnte es für "Gramm" stehen, was eine Maßeinheit für Gewicht ist. Es könnte aber auch für "Gruß" stehen, was eine freundliche Begrüßung oder Nachricht bedeutet. In der Informatik könnte "gr" für "Gigabyte" stehen, was eine Maßeinheit für Speicherplatz ist. Es ist wichtig, den Kontext zu berücksichtigen, um die genaue Bedeutung von "gr" zu verstehen. **
Top-Angebote
Produkte zum Begriff Ricoh-GR-IV-Ratgeber:
-
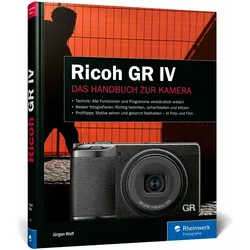
Ricoh GR IV, Ratgeber von Jürgen WolfFotografieren und Filmen mit der Ricoh GR IV. Die Ricoh GR IV ist klein, diskret und leistungsstark - eine Kamera für Fotografen, die maximale Bildqualität immer dabeihaben wollen. Dieses Handbuch führt Sie Schritt für Schritt durch alle Funktionen der GR IV. Ob Sie bereits ein GR-Modell kennen oder neu in die Welt dieser Kultkamera eintauchen: Hier finden Sie das Wissen, um das volle Potenzial der Kamera zu entfalten und Ihre fotografische Handschrift zu verfeinern. Jürgen Wolf zeigt, wie Sie die GR IV optimal an Ihre Arbeitsweise anpassen - von der Tastenbelegung bis zu den Belichtungsprogrammen. Mit klaren Erklärungen, praxisnahen Tipps und Beispielen aus Street-, Reportage- und Reisefotografie lernen Sie, die kreativen Möglichkeiten der Kamera gezielt zu nutzen. Technik: Alle Funktionen und Programme verständlich erklärt. Besser fotografieren: Richtig belichten, scharfstellen und blitzen. Profitipps: Motive sehen und gekonnt festhalten - in Foto und Film. Aus dem Inhalt: - Sensor, Objektiv und Philosophie der Kamera - was Ricoh besonders macht - My Settings, Tastenbelegung, Belichtung, Fokus und Snap-Modus - Street-Workflow, Reaktionszeiten, Raw-Strategien, ND-Filter - Filmsimulationen, Kontraststeuerung, Farbanpassung, monochrome Profile - Komposition mit 28 mm, Licht und Schatten in der Praxis - Videoaufnahmen, Langzeitbelichtungen, Nachtfotografie, Zubehör - Von der Kamera in den Raw-Workflow - Tipps zu GR-Dateien in Lightroom und Co. - Anregungen für die tägliche Praxis.39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ricoh GR IVDie Ricoh GR IV ist eine Kompaktkamera mit einer neu entwickelten 18,3mm GR Lens Fixbrennweite (28mm KB-Äquivalent) und einer Lichtstärke von F2.8. Sie führt die GR Serie an High-End Kompaktkameras konsequent weiter und packt viel Leistung mit dem 25,74MP APS-C Sensor in einen kompakten und leichten Body.1449,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Ricoh-GR-IV-Ratgeber
-
Ricoh GR IV 30th Anniversary EditionDas RICOH GR IV 30th Anniversary Edition Kit ist eine exklusive Sonderedition der hochwertigen Kompaktkamera und würdigt 30 Jahre GR-Serie. Weltweit ist das besondere Jubiläumsmodell auf nur 6.000 Exemplare limitiert und damit ein Highlight für GR-Fans und anspruchsvolle Fotografen.1699,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tynion Iv, James: DC-Horror: Angriff der VampireDC-Horror: Angriff der Vampire , JAMES TYNION IV wurde 1987 in New York geboren und wuchs in Milwaukee, Wisconsin auf. Am College belegte er einen Creative-Writing-Kurs bei Scott Snyder, der gerade seine Laufbahn als Comic- Autor begonnen hatte. Snyder holte ihn 2012 dann als Co-Autor für Back-up-Geschichten für die Serie BATMAN an Bord. Es war der Beginn einer langjährigen Beschäftigung mit dieser Figur und ihrem Umfeld, für das Tynion u. a. TALON MEGABAND, BATMAN - DETECTIVE COMICS, DER JOKER und zusammen mit Snyder BATMAN ETERNAL und BATMAN & ROBIN ETERNAL schrieb, bevor er die Top-Serie BATMAN übernahm. Jenseits von DC verfasste er auch selbst kreierte Serien aus dem Horror- und Mystery-Genre wie Something Is Killing the Children und DC-SCHOCKER: DAS HAUS AM SEE. MATTHEW ROSENBERG wurde in New York geboren. Er besaß und betreute früher ein Label für Punk-Rock-Musik und schrieb 2014 gemeinsam mit Ghostface Killah von der legendären Hip-Hop-Gruppe Wu-Tang Clan das Multimedia-Projekt 36 Seasons. 2015 explodierte er förmlich in der US-Comic-Landschaft mit den Szenarien für die Miniserien We Can Never Go Home und 4 Kids Walk into a Bank, die beim Kleinverlag Black Mask erschienen. Marvel engagierte das Talent ab 2017 u. a. für Geschichten mit den X-Men, den Guardians of the Galaxy und Spider-Man. Für Image Comics schrieb Rosenberg 2021/22 die Miniserie What's the Furthest Place from Here?. Seit 2021 arbeitet er vor allem für DC Comics, wo er u. a. DER JOKER: DER MANN, DER NICHT MEHR LACHT, BATMAN - DETECTIVE COMICS, DER JOKER: DIE GEHEIMNISVOLLE RÄTSELBOX sowie die Zombie-Superhelden-Serie TASK FORCE Z verfasste. OTTO SCHMIDT wurde 1972 in Sibirien geboren und lebt auf Zypern. Für die großen US-Comic-Verlage zeichnete er u. a. GREEN ARROW MEGABAND (mit Autor Benjamin Percy), HARLEY QUINN (mit Sam Humphries), Hawkeye: Held im freien Fall (mit Matthew Rosenberg) und Avengers - Die Korvac-Saga (mit Dan Abnett). Dazu kommen Storys in BATMAN, BATMAN SONDERBAND: DIE VORGESCHICHTE ZUR HOCHZEIT, DC CELEBRATION: GREEN ARROW, BATMAN UND DIE JUSTICE LEAGUE: WEIHNACHTSGESCHICHTEN und HARLEY QUINN: SCHWARZ, WEISS UND ROT. , Federung & Lenkung > Quad-, SSV- & UTV-Teile & -Zubehör , Erscheinungsjahr: 20230822, Produktform: Kartoniert, Autoren: Tynion Iv, James~Schmidt, Otto~Rosenberg, Matthew~Googe, Neil~Bowden, Mike~Mortarino, Francesco~Di Nucuolo, Danilele~Mello, Eduardo, Übersetzung: Faßbender, Jörg, Seitenzahl/Blattzahl: 212, Abbildungen: Durchgehend vierfarbig, Keyword: Batgirl; Blutsauger; Catwoman; Comic; Comics; DC Comics; DC vs. Vampires; DC-Horror; Gotham City; Harley Quinn; Horror-Comic; König der Vampire; Nightwing; Panini; Panini Comics; Paninicomics; Superman; Vampir; Vampire; Wonder Woman; f23, Fachschema: Horror - Horrorfilm~Comic, Fachkategorie: Comics im europäischen Stil / Tradition, Interesse Alter: empfohlenes Alter: ab 16 Jahren, Altersempfehlung / Lesealter: 18, ab Alter: 16, Warengruppe: TB/Belletristik/Humor/Cartoons/Comics, Fachkategorie: Graphic Novel / Comic: Horror, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Panini Verlags GmbH, Verlag: Panini Verlags GmbH, Verlag: Panini Verlags GmbH, Länge: 257, Breite: 176, Höhe: 14, Gewicht: 644, Produktform: Kartoniert, Genre: Belletristik, Genre: Belletristik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ratgeber PhotovoltaikRatgeber Photovoltaik , Solarstrom und Batteriespeicher für mein Haus , Lüfterkupplungen > Motorkühlung , Auflage: 3. Auflage, Erscheinungsjahr: 202506, Autoren: Seltmann, Thomas~Sutter, Jörg, Redaktion: NRW, Verbraucherzentrale, Edition: REV, Auflage: 25003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 240, Themenüberschrift: HOUSE & HOME / Energy, Keyword: EEG; Wärmepumpe; Ladestation für E-Autos; PV-Anlage; Photovoltaikanlagen; Solarenergie; Energie selbst erzeugen; Förderung erneuerbarer Energien; Energieautonomie; Energieautarkie; Energieeinspeisung, Fachschema: Schweiz~Bau / Ökologie~Ökologie / Bauen, Wohnen, Haushalt~Architektur / Bauökologie, Nachhaltigkeit, Grüne Architektur~Nachhaltigkeit~Sustainable Development~Energie (physikalisch) / Erneuerbare Energie~Energiewirtschaft / Erneuerbare Energie~Erneuerbare Energie~Regenerative Energie~Energietechnik~Energieversorgung~Umwelt / Schutz, Umweltschutz~Renovierung, Fachkategorie: Nachhaltigkeit~Alternative und erneuerbare Energien und Technik~Energieerzeugung und -verteilung~technischer Umweltschutz~Verbraucherberatung~Hausrenovierung und -ausbau, Warengruppe: TB/Heimwerken/Do it yourself, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 220, Breite: 165, Höhe: 18, Gewicht: 422, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was bedeutet gr?
"Was bedeutet gr?" könnte sich auf verschiedene Dinge beziehen, da "gr" als Abkürzung für verschiedene Begriffe verwendet wird. Zum Beispiel könnte es für "Gramm" stehen, was eine Maßeinheit für Gewicht ist. Es könnte aber auch für "Gruß" stehen, was eine freundliche Begrüßung oder Nachricht bedeutet. In der Informatik könnte "gr" für "Gigabyte" stehen, was eine Maßeinheit für Speicherplatz ist. Es ist wichtig, den Kontext zu berücksichtigen, um die genaue Bedeutung von "gr" zu verstehen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.