Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
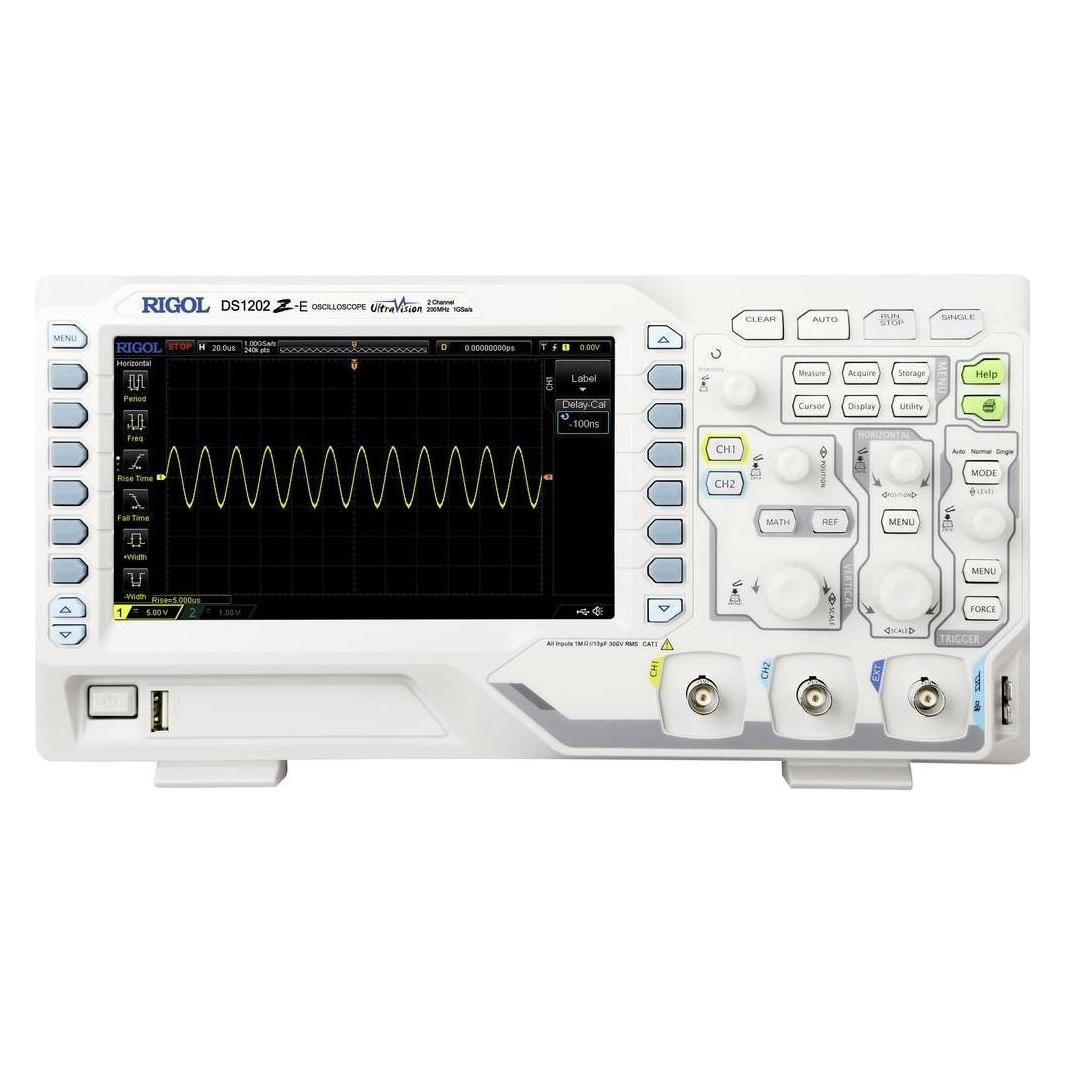
Ähnliche Suchbegriffe für Rigol-DS1202Z-E-Digital-Oszilloskop-200
Top-Angebote
Produkte zum Begriff Rigol-DS1202Z-E-Digital-Oszilloskop-200:
-
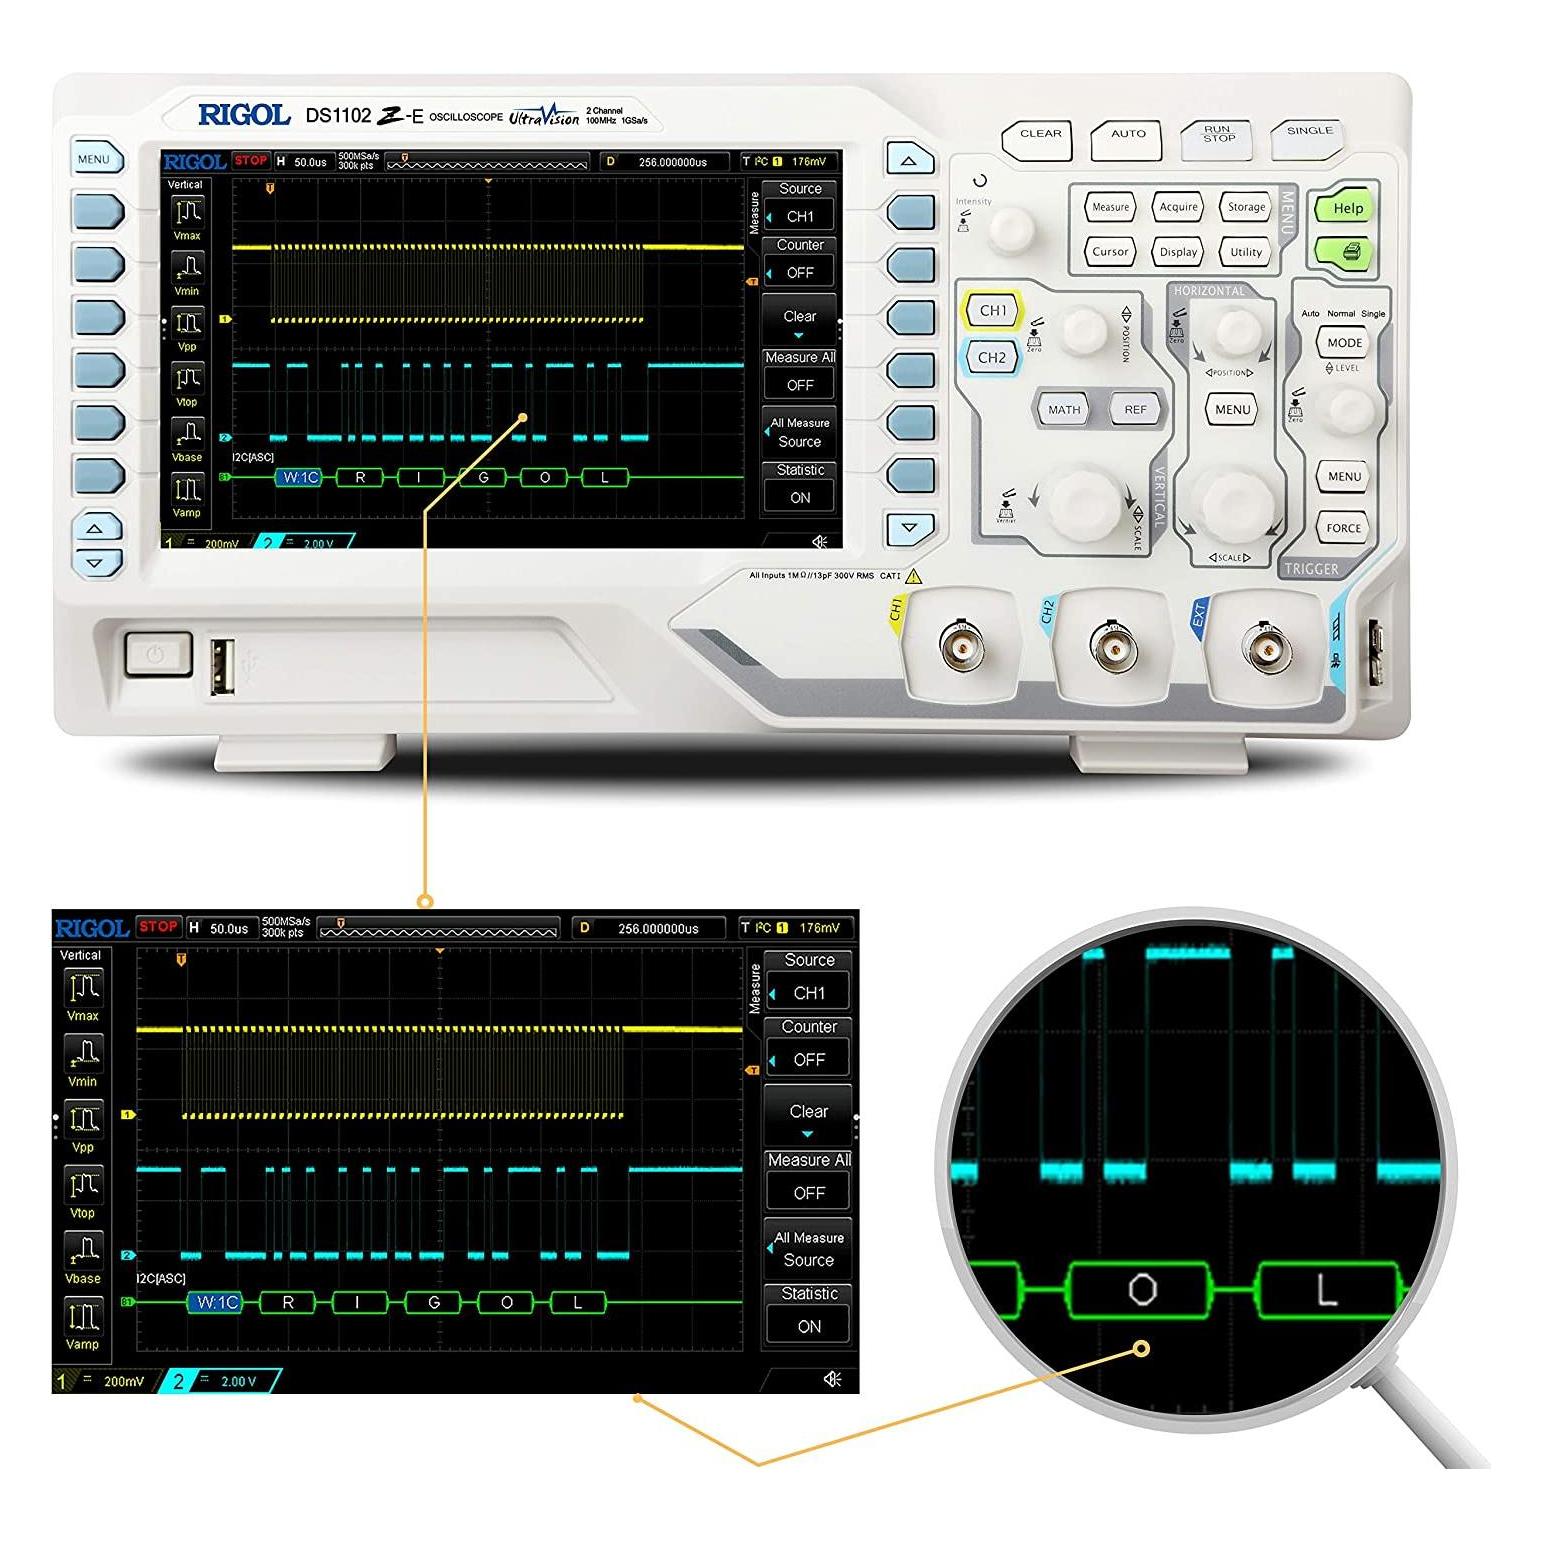
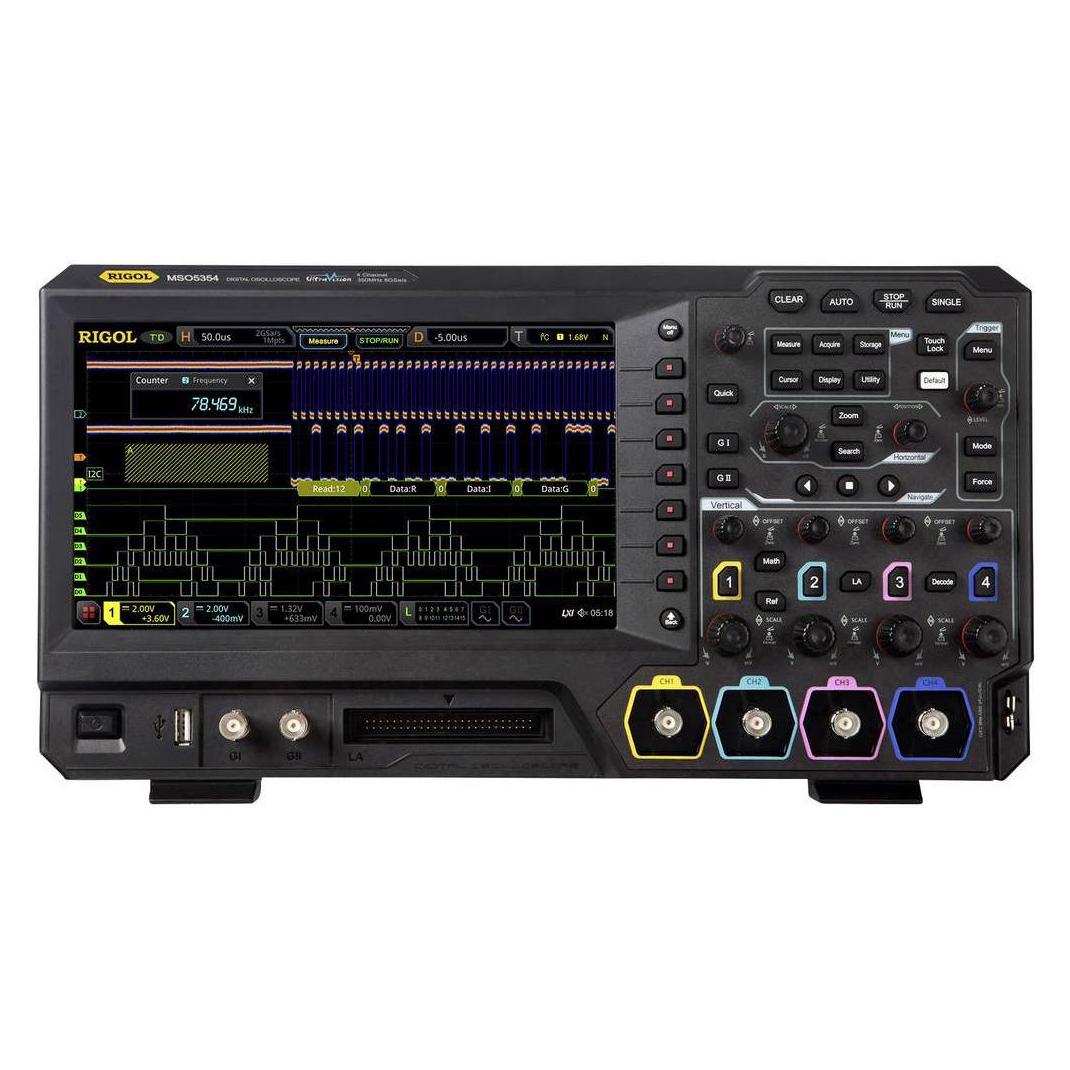
Rigol DS1102Z-E Digital-Oszilloskop 100MHz 2-Kanal 1 GSa/s 24 Mpts 8 Bit Digital-Speicher (DSO) 1St.Das Modell DS1102Z-E ist ein 100MHz, 2 Kanal Digital Oszilloskop, mit 1GS/sec Sample Rate, mit herausragenden Eigenschaften, wie einer sehr grossen Speichertiefe von 14 MioPkt. Sowie integrierter Seriell Bus Trigerung und SPI, I2C, RS232 Decoding, 7 Zoll grossen FarbDisplay , zur optimalen Anzeige von Messsignalen. LAN, USB und AUX Schnittstellen sind Standard, ebenso viele Math Funktionen.255,97 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wann darf man den E-Token nutzen?
Der E-Token kann in verschiedenen Situationen genutzt werden, zum Beispiel beim Online-Banking, um sich sicher einzuloggen und Transaktionen zu bestätigen. Auch bei der Zwei-Faktor-Authentifizierung kann der E-Token verwendet werden, um die Sicherheit von Online-Konten zu erhöhen. Grundsätzlich kann der E-Token immer dann genutzt werden, wenn eine sichere Authentifizierung erforderlich ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Hat das Rigol DS1054Z einen integrierten Komponententester?
Nein, das Rigol DS1054Z hat keinen integrierten Komponententester. Es handelt sich um ein digitales Oszilloskop mit vier Kanälen und einer Bandbreite von 50 MHz. Es kann jedoch externe Komponententester oder Multimeter angeschlossen werden. **
Top-Angebote
Produkte zum Begriff Rigol-DS1202Z-E-Digital-Oszilloskop-200:
-
Rigol DS1202Z-E Digital-Oszilloskop 200 MHz 2-Kanal 1 GSa/s 24 Mpts 8 Bit Digital-Speicher (DSO) 1 St.Das Modell DS1202Z-E ist ein 200MHz, 2 Kanal Digital Oszilloskop, mit 1GS/sec Sample Rate, mit herausragenden Eigenschaften, wie einer sehr grossen Speichertiefe von 14 MioPkt. Sowie integrierter Seriell Bus Trigerung und SPI, I2C, RS232 Decoding, 7 Zoll grossen FarbDisplay , zur optimalen Anzeige von Messsignalen. LAN, USB und AUX Schnittstellen sind Standard, ebenso viele Math Funktionen. Das Modell DS1202Z-E hat sehr viele Funktionen und besondere Features eingebaut, ohne dafür einen Aufpreis zu bezahlen.343,91 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Rigol-DS1202Z-E-Digital-Oszilloskop-200
-
Rigol DS1102Z-E Digital-Oszilloskop 100MHz 2-Kanal 1 GSa/s 24 Mpts 8 Bit Digital-Speicher (DSO) 1St.Das Modell DS1102Z-E ist ein 100MHz, 2 Kanal Digital Oszilloskop, mit 1GS/sec Sample Rate, mit herausragenden Eigenschaften, wie einer sehr grossen Speichertiefe von 14 MioPkt. Sowie integrierter Seriell Bus Trigerung und SPI, I2C, RS232 Decoding, 7 Zoll grossen FarbDisplay , zur optimalen Anzeige von Messsignalen. LAN, USB und AUX Schnittstellen sind Standard, ebenso viele Math Funktionen.255,97 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Beerens, Antonius C. J.: 125 Versuche mit dem Oszilloskop125 Versuche mit dem Oszilloskop , Das Elektronenstrahl-Oszilloskop ist eines der vielseitigsten Messgeräte mit zahlreichen Anwendungsmöglichkeiten in Labor, Service und Unterricht. Die Auswahl der hier beschriebenen Versuche mit dem Oszilloskop verfolgt das Ziel, den Leser Schritt für Schritt mit dem Aufbau einfacher Messschaltungen sowie mit der Bedienung und den Anwendungsmöglichkeiten insbesondere von Analogoszilloskopen vertraut zu machen. Zu jedem Versuch wird neben einem Schaltschema für den Messaufbau und einer kurzen Versuchsanleitung eine Erklärung der Zusammenhänge gegeben. Der Leser wird so dazu angeregt, die Zusammenhänge selbst zu durchdenken und zu verstehen. Des Weiteren werden Aufbau, Eigenschaften und Wirkungsweisen von Oszilloskopen - seien es Analog- oder Digitaloszilloskope und auch der PC als Oszilloskop - und Hilfsgeräten sowie die wichtigsten Messwertaufnehmer behandelt. Das Buch eignet sich daher besonders für die Anwendung im technischen Unterricht sowie zum Selbststudium. , Eiskratzer & Schneebürste > Autopflege & Aufbereitung , Auflage: 16. Auflage, Erscheinungsjahr: 20241007, Autoren: Beerens, Antonius C. J.~Kerkhofs, Antonius W. N., Auflage: 24016, Auflage/Ausgabe: 16. Auflage, Seitenzahl/Blattzahl: 166, Keyword: Elektronik; Elektrotechnik; Experiment; Messtechnik; Nachrichtentechnik; Oszillograph; Oszilloskop, Fachschema: Elektrotechnik, Fachkategorie: Elektrotechnik~Elektronik, Nachrichtentechnik, Warengruppe: HC/Elektronik/Elektrotechnik/Nachrichtentechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 12, Gewicht: 310, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,29,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wann darf man den E-Token nutzen?
Der E-Token kann in verschiedenen Situationen genutzt werden, zum Beispiel beim Online-Banking, um sich sicher einzuloggen und Transaktionen zu bestätigen. Auch bei der Zwei-Faktor-Authentifizierung kann der E-Token verwendet werden, um die Sicherheit von Online-Konten zu erhöhen. Grundsätzlich kann der E-Token immer dann genutzt werden, wenn eine sichere Authentifizierung erforderlich ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Hat das Rigol DS1054Z einen integrierten Komponententester?
Nein, das Rigol DS1054Z hat keinen integrierten Komponententester. Es handelt sich um ein digitales Oszilloskop mit vier Kanälen und einer Bandbreite von 50 MHz. Es kann jedoch externe Komponententester oder Multimeter angeschlossen werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.