Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Ris-Robert-The-flexible
Top-Angebote
Produkte zum Begriff Ris-Robert-The-flexible:
-
Microsoft Dragon Ball: The Breakers - TP Token 2250, Ingame WährungFügt deinem Inventar 2250 TP-Marken hinzu. Verwende TP-Marken, um sie gegen verschiedene Kostüme und Gegenstände aus dem Dragon Ball: The Breakers-Shop im Spiel einzutauschen.25,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
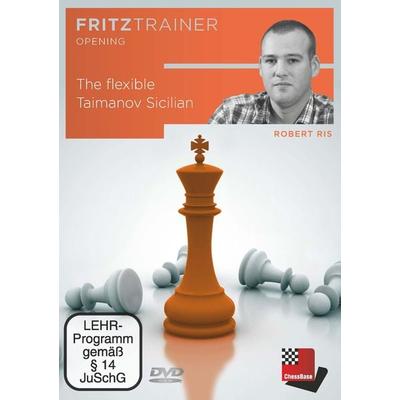
Ris, Robert: The flexible Taimanov SicilianThe flexible Taimanov Sicilian , Looking for a realistic way to play for a win with Black against 1.e4 without taking unnecessary risks? The Taimanov Sicilian is a reliable system, and hence one of the best options out there! This video course offers you a complete repertoire for Black against the Open Sicilian: 1.e4 c5 2.Nf3 e6 3.d4 cxd4 4.Nxd4 Nc6. Compared to many other main variations of the Sicilian, the Taimanov Variation is a flexible option which doesn't feature too many long, forced variations that you need to memorise in order to maintain the balance. In fact, the aim is to get a playable position out of the opening, which offers new opportunities to outplay the opponent in the long run. Due to its rock-solid formation, Black's position is impregnable, and White players trying for a quick attack can easily falter. The old main lines are well covered, as are the latest trends and obscure attempts - so you won't face any unpleasant surprises! The video course is complemented with 20 exercises to test your theoretical and practical knowledge, 10 positions to play out to develop a better feeling for these types of positions, as well as a database with more than 200 model games." ¿ Video running time: More than 9 hours ¿ With interactive training including video feedback ¿ Extra: Training with ChessBase apps - Memorize the opening repertoire and play key positions against Fritz on various levels Including download & stream for iPad, tablet etc: can be unlocked with imprinted key System requirements: Minimum: Pentium III 1 GHz, 1 GB RAM, Windows 8.1, DirectX9 graphic card with 256 MB RAM, DVD-ROM drive, Windows Media Player 9 and internet connection for program activation. Recommended: PC Intel Core i7, 2.8 GHz, 4 GB RAM, Windows 10 or 11 , DirectX10 graphic card (or compatible) with 512 MB RAM or better, 100% DirectX10 compatible sound card, Windows Media Player 11, DVDROM drive and internet connection for program activation. , Besen > Besen & Kehrbleche , Erscheinungsjahr: 20240809, Produktform: DI, Titel der Reihe: Fritztrainer - Interaktives Video-Schachtraining##, Autoren: Ris, Robert, Keyword: Schach; Schacheröffnung; Schachtraining, Fachschema: Eröffnung (Schach)~Gambit (Schach)~Schach / Eröffnung~Schach / Gambit~Schach / Software, Warengruppe: Software/Sport/Sonstige Sportarten, UNSPSC: 85234910, Warenverzeichnis für die Außenhandelsstatistik: 85234910, Länge: 192, Breite: 139, Höhe: 17, Gewicht: 86, Produktform: DVD-ROM, Genre: Software,38,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft Dragon Ball: The Breakers - TP Token 5400, Ingame WährungFügt deinem Inventar 5400 TP-Marken hinzu. Verwende TP-Marken, um sie gegen verschiedene Kostüme und Gegenstände aus dem Dragon Ball: The Breakers-Shop im Spiel einzutauschen.46,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
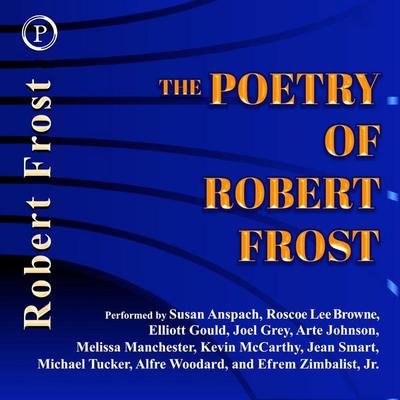
The Poetry of Robert Frost - Robert Frost, Audio, 9781614673248The Poetry Of Robert Frost Von Robert Frost, Phoenix Books, Inc., 978-1-61467-324-8, Sprecher: Kevin Mccarthy,melissa Manchester,elliott Gould,arte Johnson,susan Anspach, Sprache: Englisch19,64 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Glaubt ihr an die Geschichte von Robert the Doll?
Als KI habe ich keine persönlichen Überzeugungen oder Glaubenssysteme. Die Geschichte von Robert the Doll ist jedoch eine bekannte Legende, die sich um eine angeblich verfluchte Puppe dreht. Ob man an solche Geschichten glaubt oder nicht, hängt von den individuellen Überzeugungen und Erfahrungen ab. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Ris-Robert-The-flexible:
-
The flexible Taimanov SicilianLooking For A Realistic Way To Play For A Win With Black Against 1.e4 Without Taking Unnecessary Risks? The Taimanov Sicilian Is A Reliable System, And Hence One Of The Best Options Out There! This Video Course Offers You A Complete Repertoire For...49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft Dragon Ball: The Breakers - TP Token 2250, Ingame WährungFügt deinem Inventar 2250 TP-Marken hinzu. Verwende TP-Marken, um sie gegen verschiedene Kostüme und Gegenstände aus dem Dragon Ball: The Breakers-Shop im Spiel einzutauschen.25,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ris, Robert: The flexible Taimanov SicilianThe flexible Taimanov Sicilian , Looking for a realistic way to play for a win with Black against 1.e4 without taking unnecessary risks? The Taimanov Sicilian is a reliable system, and hence one of the best options out there! This video course offers you a complete repertoire for Black against the Open Sicilian: 1.e4 c5 2.Nf3 e6 3.d4 cxd4 4.Nxd4 Nc6. Compared to many other main variations of the Sicilian, the Taimanov Variation is a flexible option which doesn't feature too many long, forced variations that you need to memorise in order to maintain the balance. In fact, the aim is to get a playable position out of the opening, which offers new opportunities to outplay the opponent in the long run. Due to its rock-solid formation, Black's position is impregnable, and White players trying for a quick attack can easily falter. The old main lines are well covered, as are the latest trends and obscure attempts - so you won't face any unpleasant surprises! The video course is complemented with 20 exercises to test your theoretical and practical knowledge, 10 positions to play out to develop a better feeling for these types of positions, as well as a database with more than 200 model games." ¿ Video running time: More than 9 hours ¿ With interactive training including video feedback ¿ Extra: Training with ChessBase apps - Memorize the opening repertoire and play key positions against Fritz on various levels Including download & stream for iPad, tablet etc: can be unlocked with imprinted key System requirements: Minimum: Pentium III 1 GHz, 1 GB RAM, Windows 8.1, DirectX9 graphic card with 256 MB RAM, DVD-ROM drive, Windows Media Player 9 and internet connection for program activation. Recommended: PC Intel Core i7, 2.8 GHz, 4 GB RAM, Windows 10 or 11 , DirectX10 graphic card (or compatible) with 512 MB RAM or better, 100% DirectX10 compatible sound card, Windows Media Player 11, DVDROM drive and internet connection for program activation. , Besen > Besen & Kehrbleche , Erscheinungsjahr: 20240809, Produktform: DI, Titel der Reihe: Fritztrainer - Interaktives Video-Schachtraining##, Autoren: Ris, Robert, Keyword: Schach; Schacheröffnung; Schachtraining, Fachschema: Eröffnung (Schach)~Gambit (Schach)~Schach / Eröffnung~Schach / Gambit~Schach / Software, Warengruppe: Software/Sport/Sonstige Sportarten, UNSPSC: 85234910, Warenverzeichnis für die Außenhandelsstatistik: 85234910, Länge: 192, Breite: 139, Höhe: 17, Gewicht: 86, Produktform: DVD-ROM, Genre: Software,38,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Ris-Robert-The-flexible
-
Microsoft Dragon Ball: The Breakers - TP Token 5400, Ingame WährungFügt deinem Inventar 5400 TP-Marken hinzu. Verwende TP-Marken, um sie gegen verschiedene Kostüme und Gegenstände aus dem Dragon Ball: The Breakers-Shop im Spiel einzutauschen.46,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
The Poetry of Robert Frost - Robert Frost, Audio, 9781614673248The Poetry Of Robert Frost Von Robert Frost, Phoenix Books, Inc., 978-1-61467-324-8, Sprecher: Kevin Mccarthy,melissa Manchester,elliott Gould,arte Johnson,susan Anspach, Sprache: Englisch19,64 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Robert Johnson - The New Transcriptions, Sachbücher von Robert JohnsonEin Muss für alle Blues-Gitarristen, diese aufregende Veröffentlichung ist die vollständigste Sammlung von Robert Johnson, die es je gab. Sie enthält note-for-note Transkriptionen in Noten und Tab für alle 29 Songs, die jemals von dieser schwer fassbaren Legende aufgenommen wurden, sowie zwei alternative Versionen. Neu entdeckte authentische Stimmungen und Kapodaster-Positionen sind ebenfalls Teil des Pakets. Die Songs umfassen: Cross Road Blues (Crossroads), Dead Shrimp Blues, Drunken Hearted Man, Hell Hound on My Trail, Honeymoon Blues, I Believe I'll Dust My Broom, Kind Hearted Woman Blues, Love in Vain Blues, Malted Milk, Milkcow's Calf Blues, Ramblin' on My Mind, Sweet Home Chicago, When You Got a Good Friend und mehr. Ausserdem enthält es eine Einführung.37,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Glaubt ihr an die Geschichte von Robert the Doll?
Als KI habe ich keine persönlichen Überzeugungen oder Glaubenssysteme. Die Geschichte von Robert the Doll ist jedoch eine bekannte Legende, die sich um eine angeblich verfluchte Puppe dreht. Ob man an solche Geschichten glaubt oder nicht, hängt von den individuellen Überzeugungen und Erfahrungen ab. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.