Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
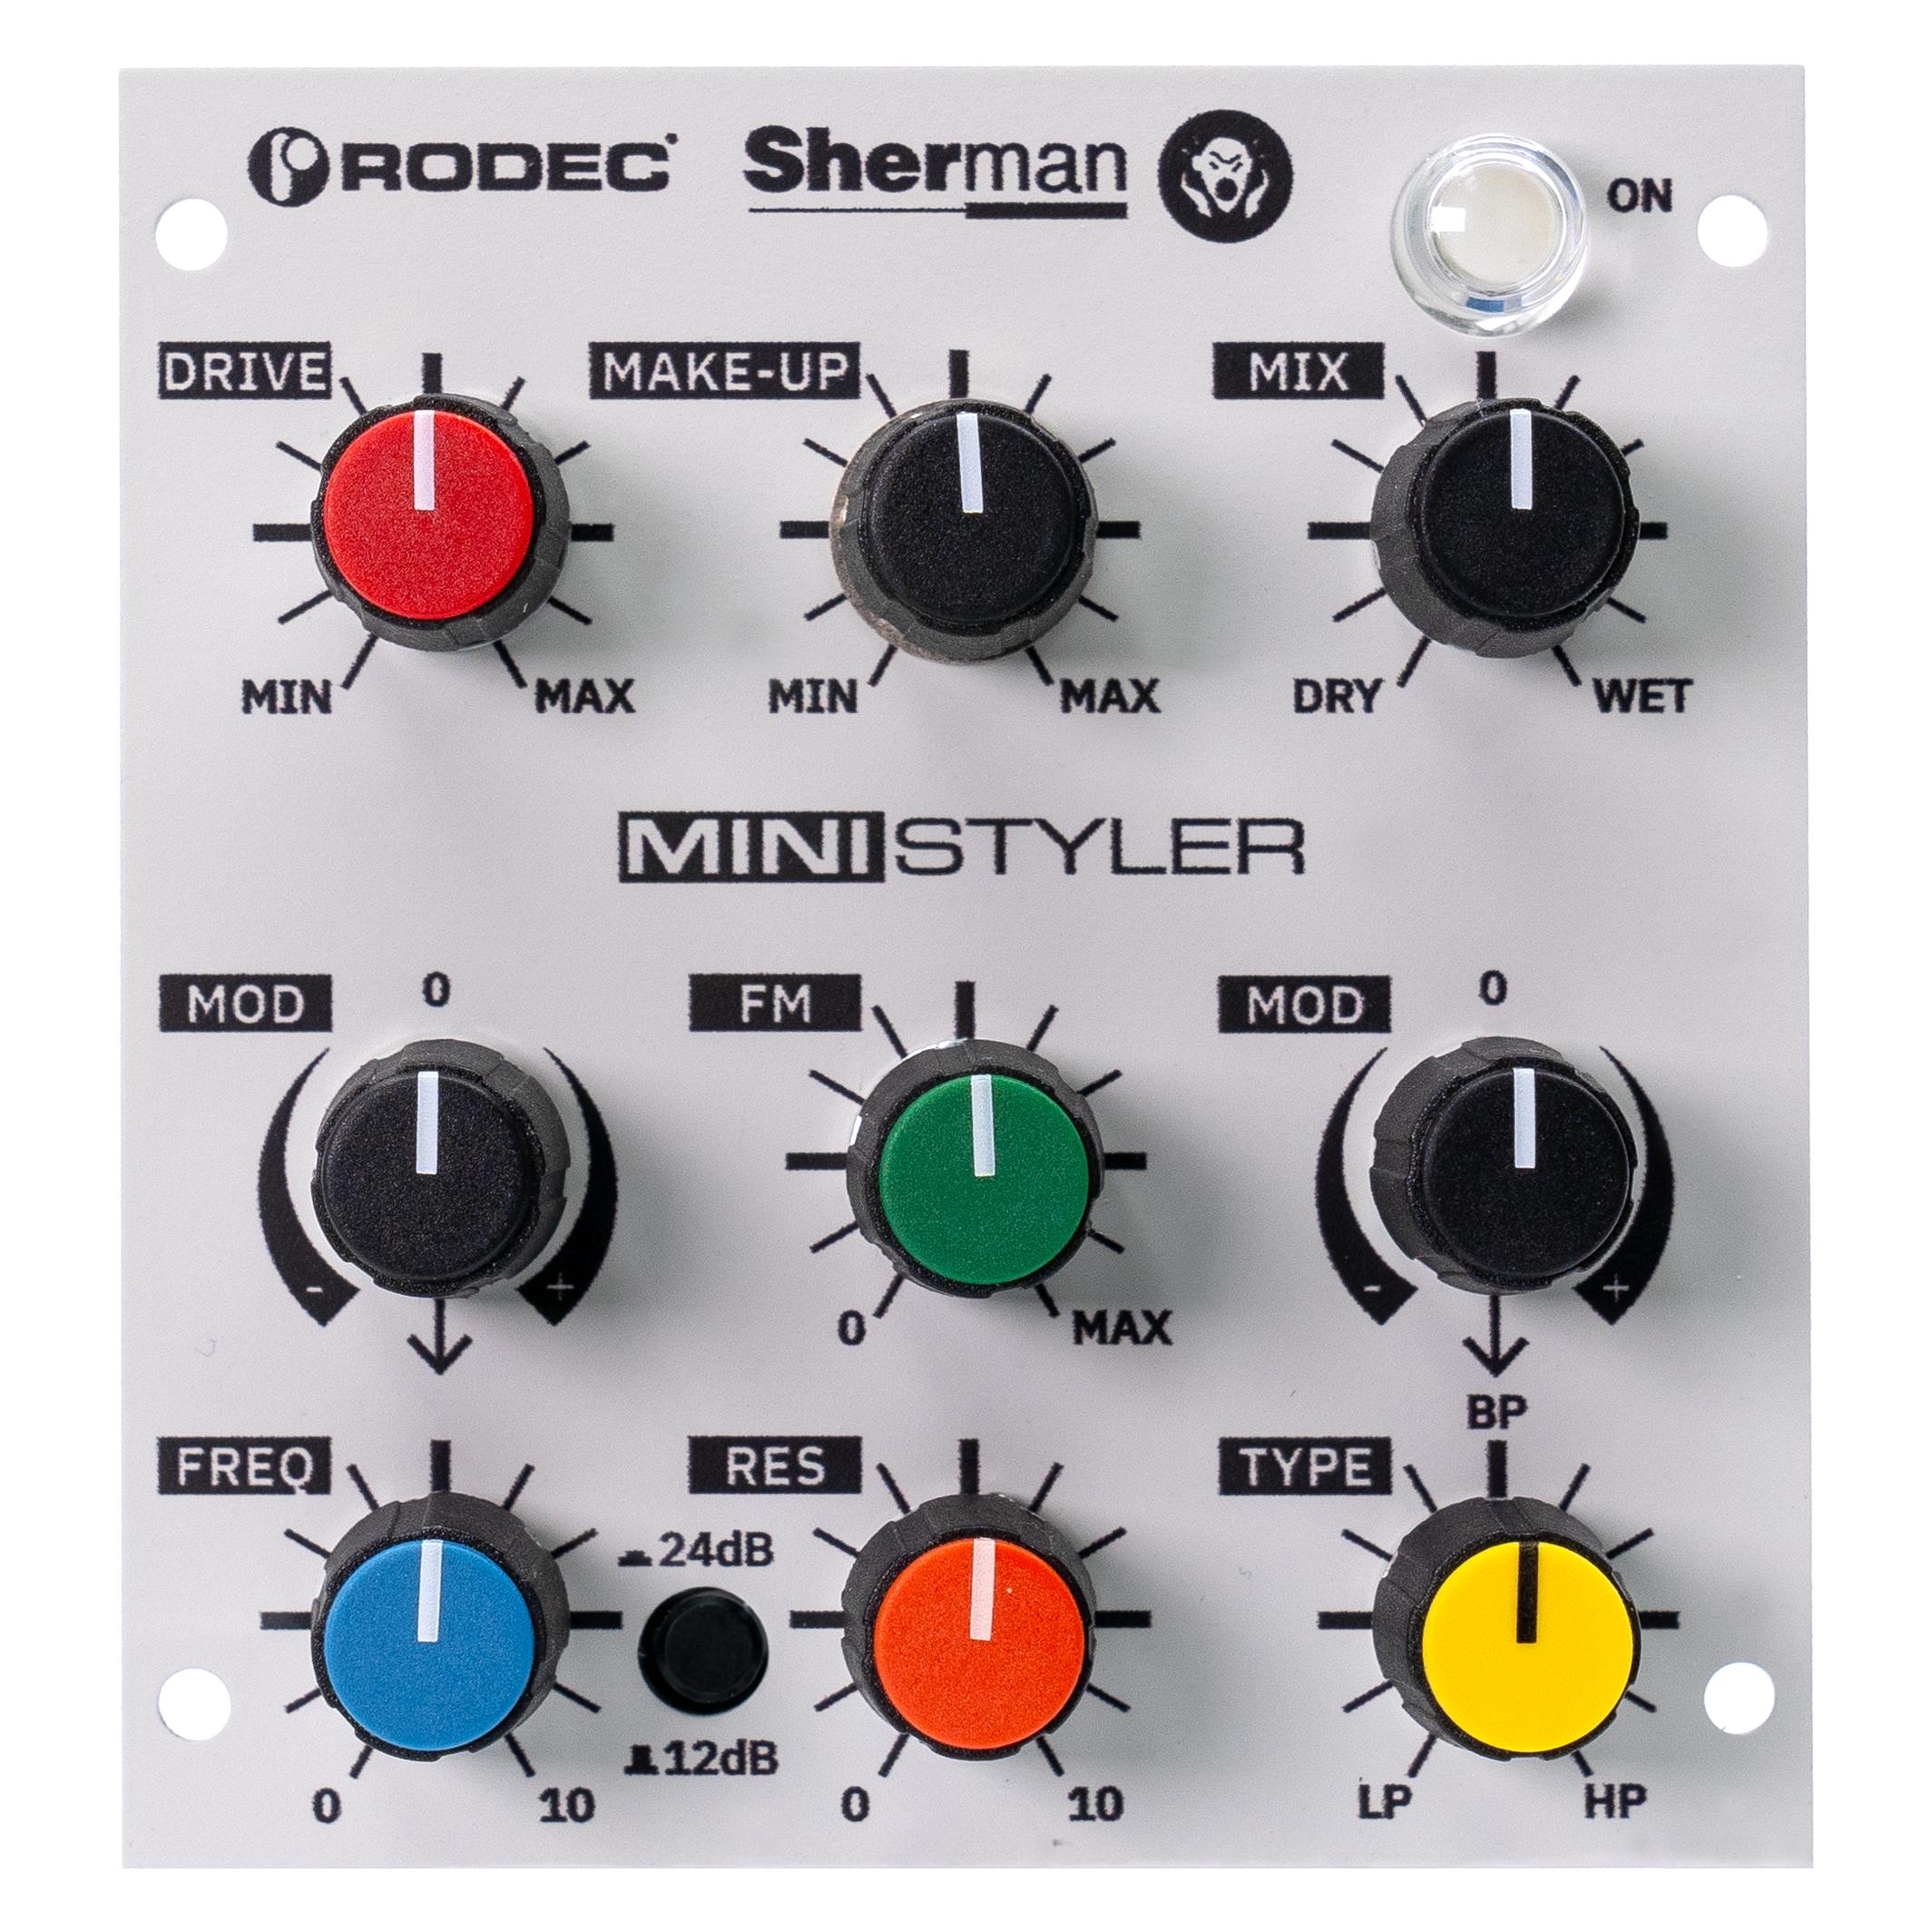
Ähnliche Suchbegriffe für Rodec-Ministyler-88-90023
Top-Angebote
Produkte zum Begriff Rodec-Ministyler-88-90023:
-
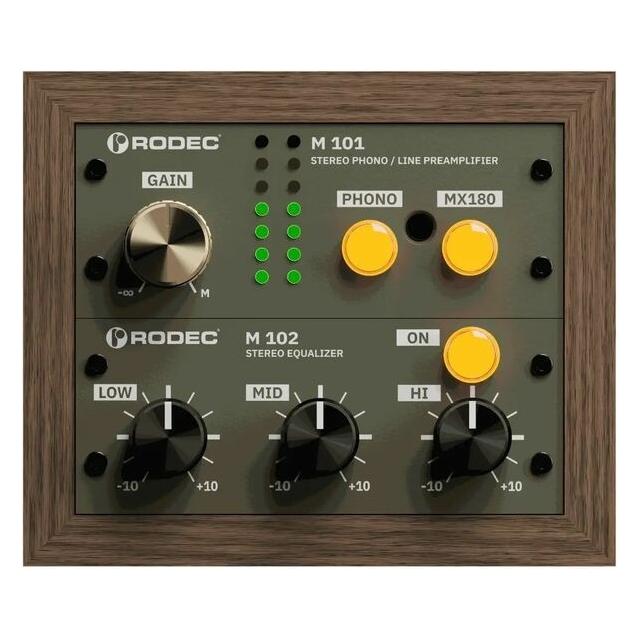
Rodec ONE + Ministyler Bundle, Synthesizer, SchwarzDer Rodec ONE + MiniStyler Bundle ist ein leistungsstarker modularer Synthesizer, der speziell für kreative Klanggestalter entwickelt wurde. Dieses Bundle kombiniert das Rodec ONE Interface mit dem Sherman MiniStyler, um eine umfassende analoge Klangerzeugung zu ermöglichen. Der MiniStyler bietet FM-gesteuerte Feedback-Schleifen und CV-Kontrolle, die es ermöglichen, komplexe Klanglandschaften zu kreieren. Mit durchstimmbaren Filtermodi, reaktiver Modulation und Resonanz können Benutzer den Klang präzise anpassen und dynamische Effekte erzeugen. Das Rodec ONE Interface ist mit symmetrischen Ein- und Ausgängen sowie Phono-Vorverstärkern ausgestattet, was eine vielseitige Konnektivität gewährleistet. Ob für Live-Auftritte oder Studioaufnahmen, das kompakte und robuste Design des Bundles macht es zu einer idealen Wahl für Musiker und Produzenten. - FM-gesteuerte Feedback-Schleifen für kreative Klanggestaltung - Durchstimmbare Filtermodi mit reaktiver Modulation - Vielseitige Konnektivität durch MIDI/Pulse-Sync und CV-Routing - Robustes Design für Live-Auftritte und Produktionen - Symmetrische Ein- und Ausgänge mit Phono-Vorverstärkern.729,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
May, Karl: Gesammelte Werke 88. Deadly DustGesammelte Werke 88. Deadly Dust , Der Band 88 vereinigt erstmals die zwei selbstständigen Erzählungen "Deadly dust" (1880) und "Im 'wilden Westen' Nordamerikas" (1883), die Karl May später als Grundlage für "Winnetou III" dienten. "Deadly dust", das erstmals in der Zeitschrift Deutscher Hausschatz veröffentlicht wurde, markiert innerhalb von Mays Schaffen den Ursprung der 'Old-Shatterhand-Legende'. Die ausführliche Einführung von Prof. Dr. Christoph F. Lorenz gibt einen Einblick in die Entwicklung des Shatterhand-Mythos von der Geburtsstunde bis zur Endfassung in der späteren Buchausgabe, indem die beiden Frühtexte auf ebenso kenntnisreiche wie unterhaltsame Art und Weise mit Band III der Winnetou-Trilogie verglichen werden. Als Buch (gebunden in grünem Leinen/Leinenoptik) und E-Book erhältlich! Gesammelte Werke von Karl May - die berühmten grünen Bände - Es gibt sie noch: die grünen Bände von Karl May - die bekannten Reiseromane und Jugendbuchklassiker! - Gleiche Ausstattung wie früher: gebundenes Buch mit dunkelgrünem Einband und farbiger Illustration auf dem Buchcover - Alle Karl-May-Bücher sind als Hardcover mit Goldprägung und Landkarte auf dem Vorsatzpapier erhältlich, manche auch als Taschenbuch - Karl May schuf unvergessliche Helden wie Winnetou, Old Shatterhand, Kara Ben Nemsi, Old Surehand, Hadschi Halef Omar und Sam Hawkens. - Deutschlands erster Bestseller-Autor: Karl May ist der meistgelesene Schriftsteller deutscher Sprache Der Karl-May-Verlag Bamberg - Radebeul lädt Sie ein, die Bücher von Karl May wiederzuentdecken oder sich erstmals in seine fesselnden Geschichten zu vertiefen. Ganz gleich, ob Sie Abenteuer im Wilden Westen suchen oder lieber in die exotischen Welten des Orients eintauchen wollen - wir haben die perfekte Lektüre für Ihre Lesereise! , Elektromotoren > Elektromotoren & -teile , Erscheinungsjahr: 200809, Produktform: Leinen, Titel der Reihe: Karl Mays Gesammelte Werke#88#, Autoren: May, Karl, Redaktion: Schmid, Lothar~Schmid, Bernhard, Seitenzahl/Blattzahl: 493, Abbildungen: s/w. Abb., Keyword: Abenteuer; Deutscher Hausschatz; Gesammelte Werke; Indianer; Old Shatterhand; Wilder Westen; Winnetou; Winnetou 3, Fachschema: Deutsche Belletristik / Roman, Erzählung~May, Karl~Western~Amerika (Erdteil) / Nordamerika~Nordamerika, Fachkategorie: Wildwestromane (Westernroman), Region: Nordamerika (USA und Kanada), Interesse Alter: empfohlenes Alter: ab 12 Jahre, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Klassische Belletristik, Thema: Eintauchen, Altersangabe: 12, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Karl-May-Verlag, Verlag: Karl-May-Verlag, Verlag: Karl-May-Verlag, Länge: 174, Breite: 116, Höhe: 30, Gewicht: 384, Produktform: Leinen, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Lesealter: 12, Relevanz: 0006, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 3869529,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Rodec-Ministyler-88-90023:
-
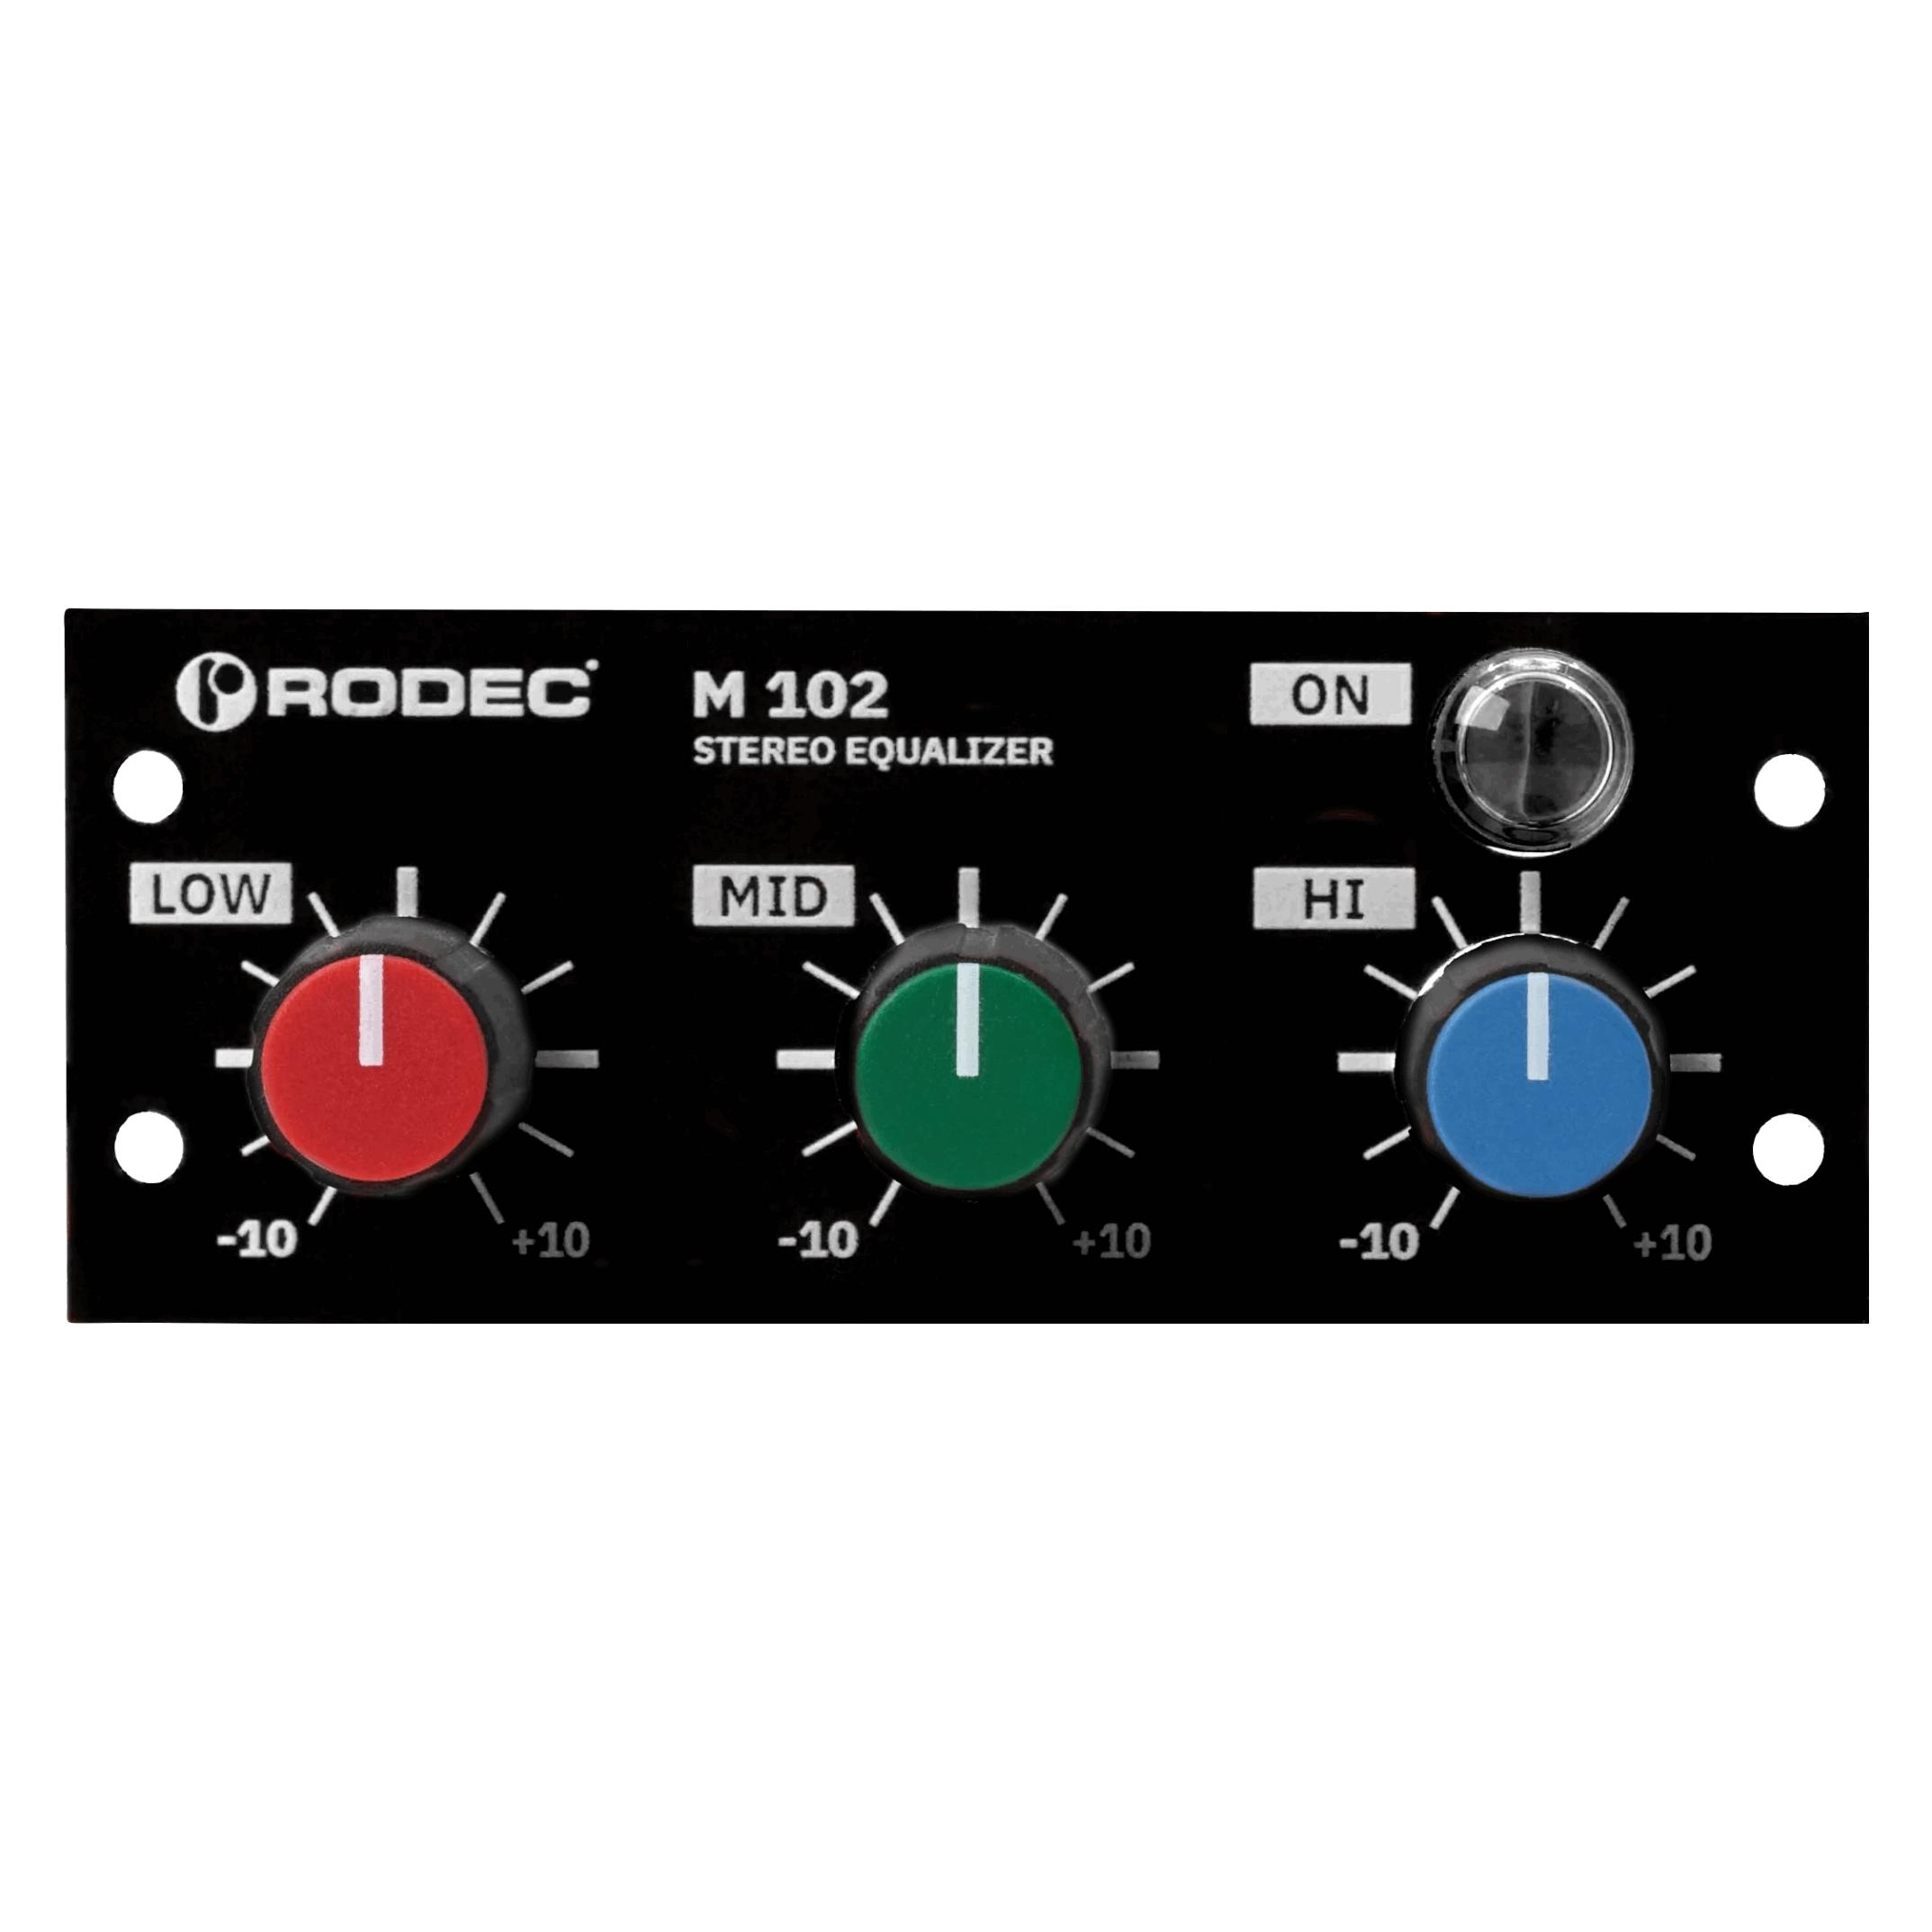
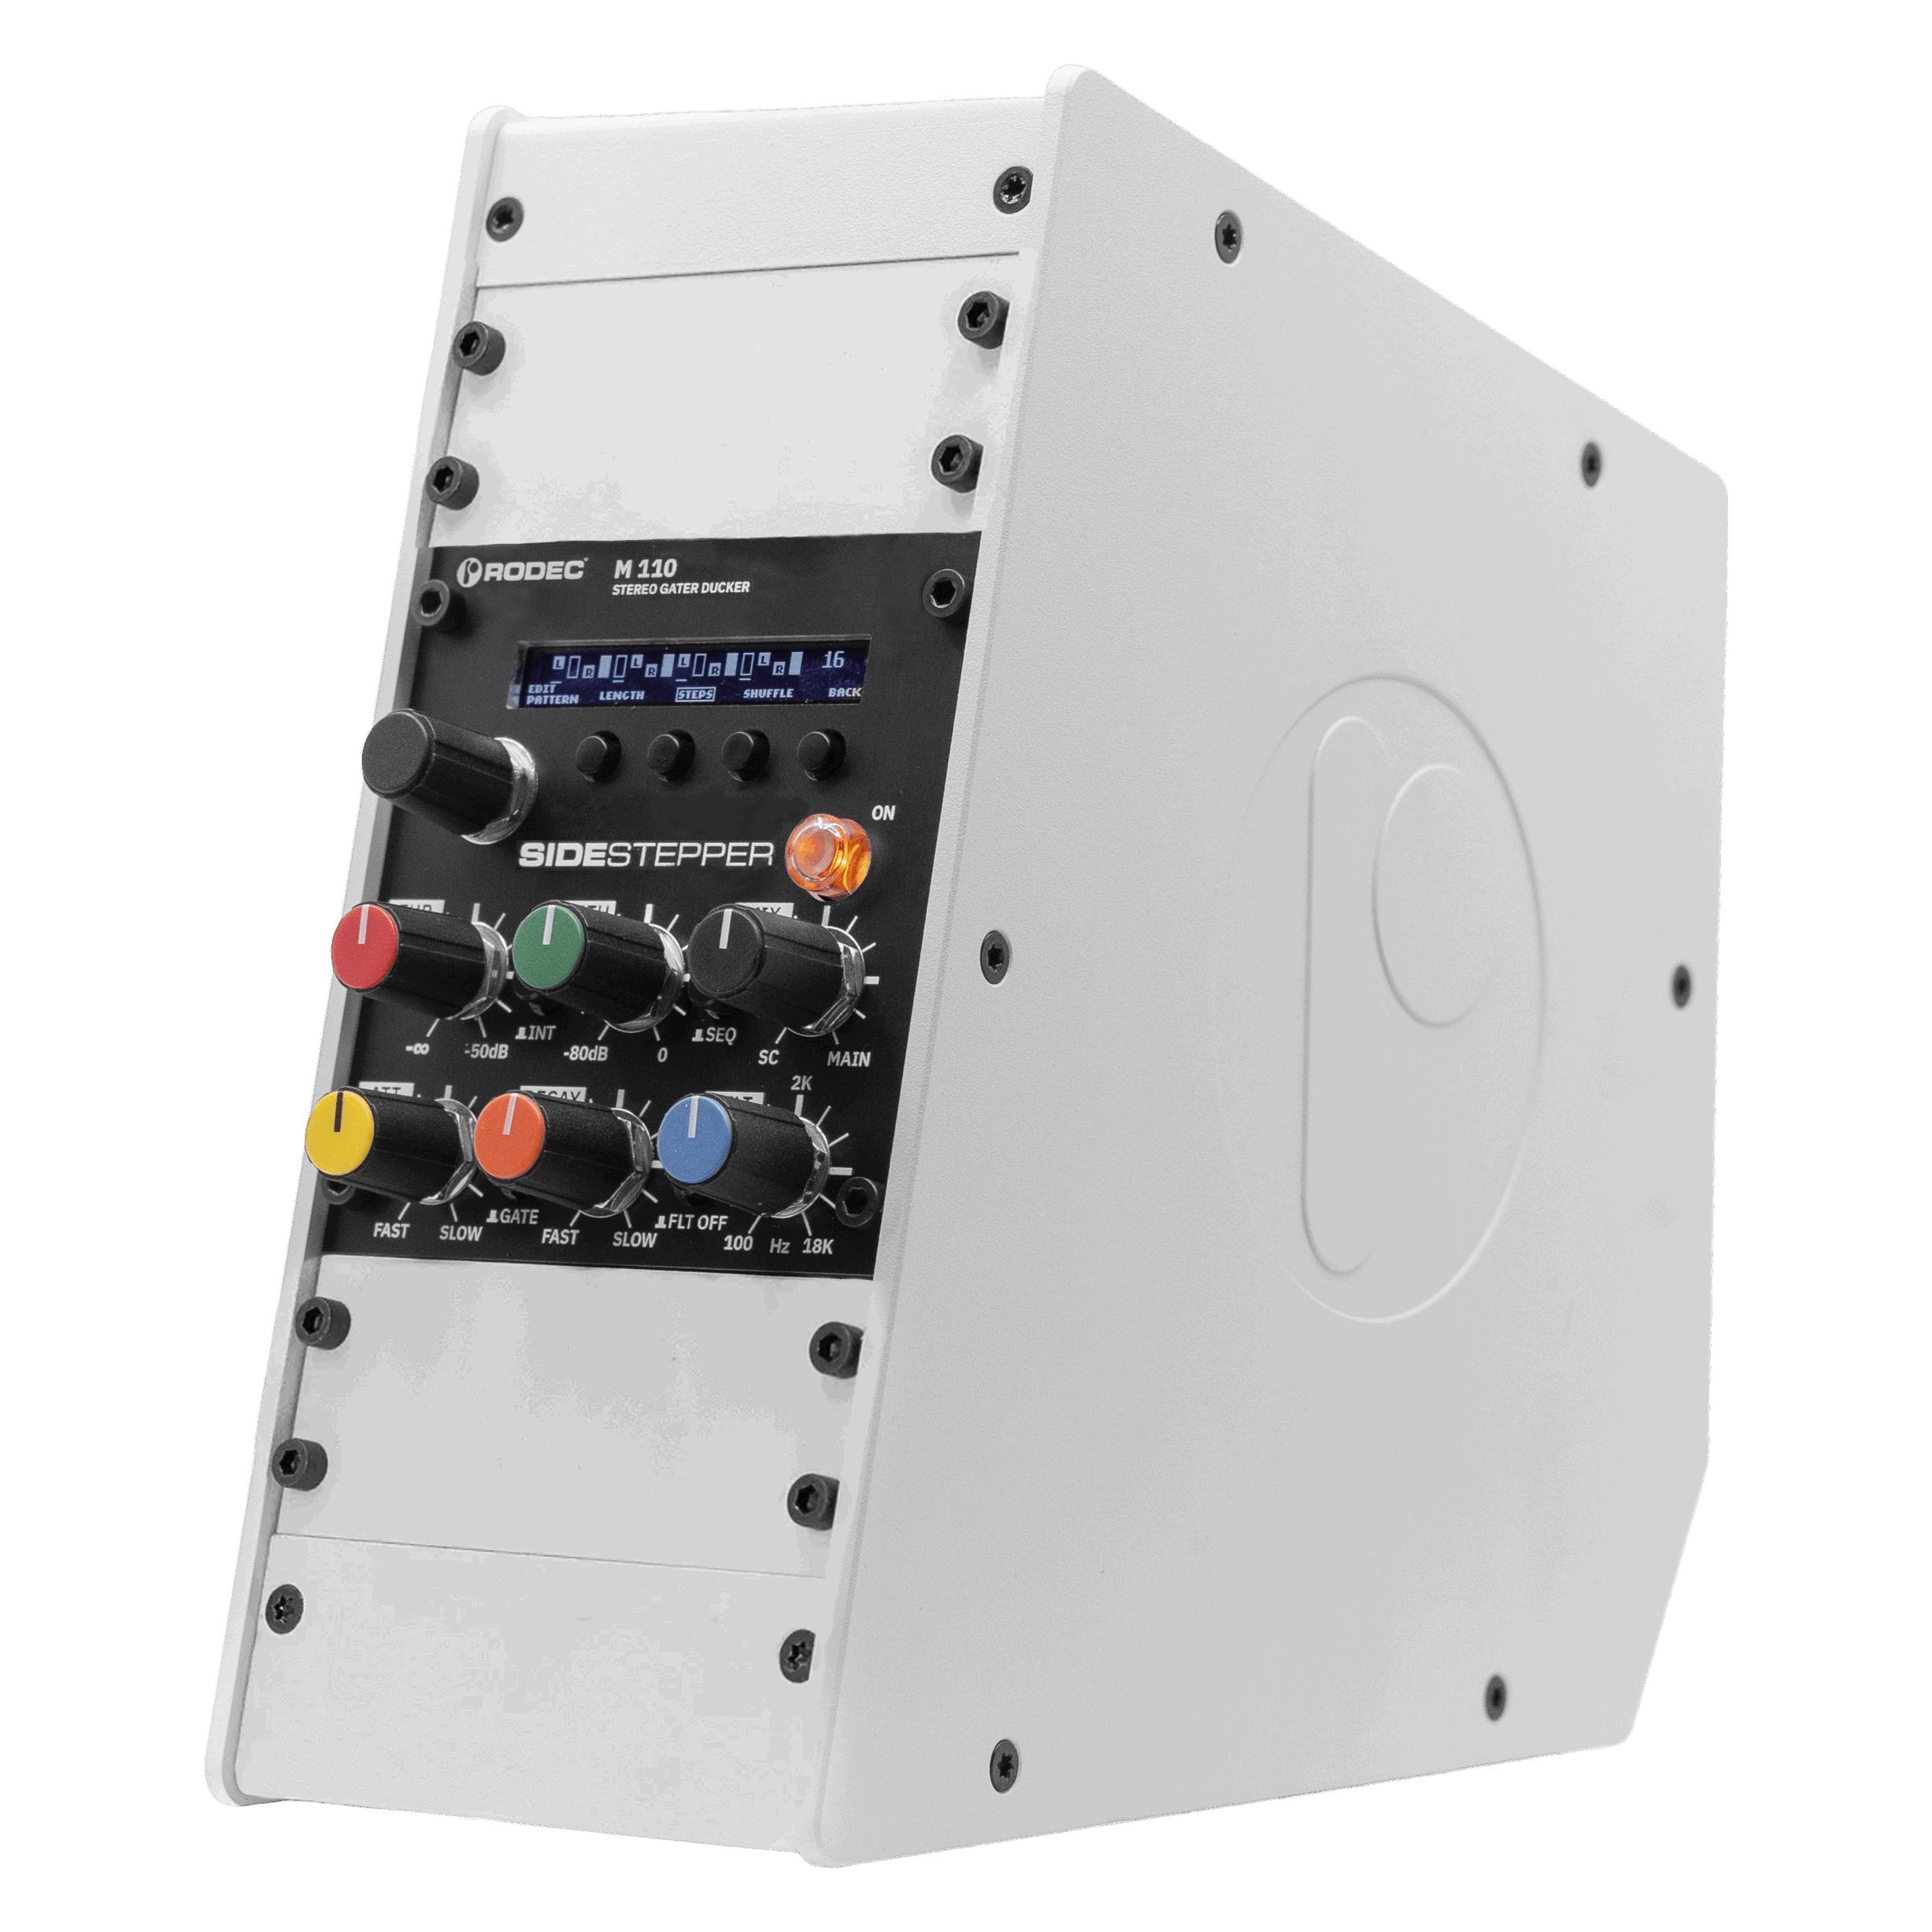
Rodec ONE + Ministyler BundleRodec ONE + Ministyler Bundle; Case für Rodec 100 Modularformat plus Filtermodul mit original Sherman Schaltkreisdesign; Rodec Ministyler: Rodec 100 Modularformat; Slope: Umschaltbar, 12dB/Oktave oder 24dB/Oktave; bis zu +30 dB Verstärkung; Make-up Regler; Wet/Dry Regler; Frequenz: manuell oder vie CV-steuerbar; Resonanz: Manuelle Steuerung (Selbstoszillation möglich); Typ: stufenlose Einstellung ziwschen Tiefpass, Bandpass und Hochpass manuell oder vie CV-steuerbar; CV-Steuereingänge (+/-5V): Filterfrequenz, Filter-Typ; FM-Modulation: Eingehendes Audiosignal; 16HP Hoch; Rodec ONE: Analoge Eingänge: 2x 6,3 mm TRS Klinke, Phono-Eingänge zur Verwendung mit dem optionalen M-101 (nicht enthalten), 2x CV Steuerspannung 3,5mm TS Eingänge (+/- 5V), Sidechain-Eingang; Analoge Ausgänge: 2x 6,3 mm TRS Klinke;, Sync: MIDI Clock Sync (3,5 mm TRS-Eingang); Pulse Sync (3,5 mm TS-Eingang); Abmessungen: 85 x 185 x 195 mm;Gewicht: 1,1kg729,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rodec ONE + Ministyler Bundle, Synthesizer, SchwarzDer Rodec ONE + MiniStyler Bundle ist ein leistungsstarker modularer Synthesizer, der speziell für kreative Klanggestalter entwickelt wurde. Dieses Bundle kombiniert das Rodec ONE Interface mit dem Sherman MiniStyler, um eine umfassende analoge Klangerzeugung zu ermöglichen. Der MiniStyler bietet FM-gesteuerte Feedback-Schleifen und CV-Kontrolle, die es ermöglichen, komplexe Klanglandschaften zu kreieren. Mit durchstimmbaren Filtermodi, reaktiver Modulation und Resonanz können Benutzer den Klang präzise anpassen und dynamische Effekte erzeugen. Das Rodec ONE Interface ist mit symmetrischen Ein- und Ausgängen sowie Phono-Vorverstärkern ausgestattet, was eine vielseitige Konnektivität gewährleistet. Ob für Live-Auftritte oder Studioaufnahmen, das kompakte und robuste Design des Bundles macht es zu einer idealen Wahl für Musiker und Produzenten. - FM-gesteuerte Feedback-Schleifen für kreative Klanggestaltung - Durchstimmbare Filtermodi mit reaktiver Modulation - Vielseitige Konnektivität durch MIDI/Pulse-Sync und CV-Routing - Robustes Design für Live-Auftritte und Produktionen - Symmetrische Ein- und Ausgänge mit Phono-Vorverstärkern.729,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
May, Karl: Gesammelte Werke 88. Deadly DustGesammelte Werke 88. Deadly Dust , Der Band 88 vereinigt erstmals die zwei selbstständigen Erzählungen "Deadly dust" (1880) und "Im 'wilden Westen' Nordamerikas" (1883), die Karl May später als Grundlage für "Winnetou III" dienten. "Deadly dust", das erstmals in der Zeitschrift Deutscher Hausschatz veröffentlicht wurde, markiert innerhalb von Mays Schaffen den Ursprung der 'Old-Shatterhand-Legende'. Die ausführliche Einführung von Prof. Dr. Christoph F. Lorenz gibt einen Einblick in die Entwicklung des Shatterhand-Mythos von der Geburtsstunde bis zur Endfassung in der späteren Buchausgabe, indem die beiden Frühtexte auf ebenso kenntnisreiche wie unterhaltsame Art und Weise mit Band III der Winnetou-Trilogie verglichen werden. Als Buch (gebunden in grünem Leinen/Leinenoptik) und E-Book erhältlich! Gesammelte Werke von Karl May - die berühmten grünen Bände - Es gibt sie noch: die grünen Bände von Karl May - die bekannten Reiseromane und Jugendbuchklassiker! - Gleiche Ausstattung wie früher: gebundenes Buch mit dunkelgrünem Einband und farbiger Illustration auf dem Buchcover - Alle Karl-May-Bücher sind als Hardcover mit Goldprägung und Landkarte auf dem Vorsatzpapier erhältlich, manche auch als Taschenbuch - Karl May schuf unvergessliche Helden wie Winnetou, Old Shatterhand, Kara Ben Nemsi, Old Surehand, Hadschi Halef Omar und Sam Hawkens. - Deutschlands erster Bestseller-Autor: Karl May ist der meistgelesene Schriftsteller deutscher Sprache Der Karl-May-Verlag Bamberg - Radebeul lädt Sie ein, die Bücher von Karl May wiederzuentdecken oder sich erstmals in seine fesselnden Geschichten zu vertiefen. Ganz gleich, ob Sie Abenteuer im Wilden Westen suchen oder lieber in die exotischen Welten des Orients eintauchen wollen - wir haben die perfekte Lektüre für Ihre Lesereise! , Elektromotoren > Elektromotoren & -teile , Erscheinungsjahr: 200809, Produktform: Leinen, Titel der Reihe: Karl Mays Gesammelte Werke#88#, Autoren: May, Karl, Redaktion: Schmid, Lothar~Schmid, Bernhard, Seitenzahl/Blattzahl: 493, Abbildungen: s/w. Abb., Keyword: Abenteuer; Deutscher Hausschatz; Gesammelte Werke; Indianer; Old Shatterhand; Wilder Westen; Winnetou; Winnetou 3, Fachschema: Deutsche Belletristik / Roman, Erzählung~May, Karl~Western~Amerika (Erdteil) / Nordamerika~Nordamerika, Fachkategorie: Wildwestromane (Westernroman), Region: Nordamerika (USA und Kanada), Interesse Alter: empfohlenes Alter: ab 12 Jahre, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Klassische Belletristik, Thema: Eintauchen, Altersangabe: 12, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Karl-May-Verlag, Verlag: Karl-May-Verlag, Verlag: Karl-May-Verlag, Länge: 174, Breite: 116, Höhe: 30, Gewicht: 384, Produktform: Leinen, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Lesealter: 12, Relevanz: 0006, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 3869529,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Rodec-Ministyler-88-90023
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.