Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Roman-Alison-Dining-In
Top-Angebote
Produkte zum Begriff Roman-Alison-Dining-In:
-
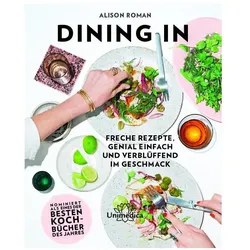
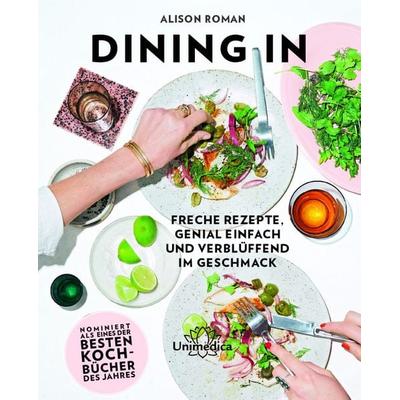
Roman, Alison: Dining InDining In , Freche Rezepte genial einfach und verblüffend im Geschmack , Zündverteilerläufer > Zünd- & Glühanlagen , Erscheinungsjahr: 201910, Produktform: Leinen, Autoren: Roman, Alison, Fotograph: Graydon, Michael~Herriott, Nikole, Seitenzahl/Blattzahl: 327, Keyword: Quick-Trick-Techniken; raffinierte Menüs; selbst kreiert, Fachschema: Kochen / Allgemeines Kochbuch, Grundwissen, Warengruppe: HC/Allg. Kochbücher, Grundkochbücher, Fachkategorie: Kochen und Rezepte allgemein, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Narayana Verlag GmbH, Verlag: Narayana Verlag GmbH, Verlag: Unimedica, Länge: 267, Breite: 214, Höhe: 27, Gewicht: 1307, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,34,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Nothing Fancy, Ratgeber von Alison Roman"Nothing Fancy" von Alison Roman ist ein Ratgeber, der das Thema Unterhaltungen und das Zubereiten von Speisen für Gäste auf eine entspannte und zugängliche Weise behandelt. Die Autorin, eine bekannte Kolumnistin der New York Times, bietet über 150 neue Rezepte, die sich durch ihre Einfachheit und Vielseitigkeit auszeichnen. Der Ratgeber enthält praktische Tipps, wie man Zeit sparen kann, indem man fertige Zutaten verwendet, wo es sinnvoll ist, und bietet kreative Ideen, um Freunde aktiv in die Zubereitung einzubeziehen. Die Rezepte sind auf eine Vielzahl von Anlässen zugeschnitten, von entspannten Wochentagsessen bis hin zu festlichen Wochenendfeiern. Mit strategischen Menüs und einem Fokus auf unkomplizierte, aber schmackhafte Gerichte, wie DIY-Cocktailbars und herzhafte Snacks, wird das Gastgebersein zu einem stressfreien Erlebnis. Alison Roman zeigt, dass man auch kurzfristig einladend sein kann, ohne sich übermässig zu stressen.30,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Roman-Alison-Dining-In:
-
Dining In, Ratgeber von Alison RomanSie besitzt keinen Mixer und verwendet immer die gleiche Edelstahlpfanne. Ihr persönlicher Kochstil ist einfach und unkompliziert. Wenn sie ihr Nudelholz verlegt, rollt sie ihren Tarte-Teig einfach mit einer ungeöffneten Weinflasche aus. Alison Roman beweist in "Dining In", dass lässig nicht langweilig und einfach nicht uninspiriert sein muss. Mit 125 Rezepten kann man Freunde und Familie auf unkonventionelle und originelle Weise erfreuen. Sie beschreibt ihre Rezepte als sehr praktisch für den Alltag: Es sind keine komplizierten Zutaten nötig, alle Gerichte sind leicht nachzukochen und bringen Freude auf den Tisch. Ihr Küchencredo ist, es auszuprobieren, zu experimentieren, zu improvisieren und Spass und Genuss zu haben. So kreiert Roman innovative Gerichte wie Anchovisbutter und teilt clevere Tipps und Tricks. "Dining In" ist ein bahnbrechendes Kochbuch für junge, urbane Menschen, die nach überraschenden Geschmacksideen suchen. Es ist kein Wunder, dass die San Francisco Chronicle es zu einem der besten Kochbücher des Jahres gekürt hat. "Entschuldigung, Restaurants. Superstar Alison Roman hat uns Rezepte gegeben, die so köstlich, so unkompliziert und so unterhaltsam zu lesen sind, dass wir eine Weile zu Hause kochen werden. Möglicherweise für immer." - Christine Muhlke, Bon Appétit "Alison Roman hat sich zum Ziel gesetzt, jedem zu helfen, besser zu kochen. In ihrem lebhaften neuen Kochbuch 'Dining In' lautet das Motto extrem kochbare Rezepte, und Vogue hat kürzlich festgestellt, dass Alison hier ist, um all unsere Probleme beim Kochen zu Hause zu lösen." - New York Magazine "Ihre Gerichte sind so perfekt inszeniert wie ihr eigenes Aussehen, ihre Nägel manikürt: Kann sie wirklich kochen? Ein entschiedenes Ja. 'Dining In' bietet zeitgeistliche Küche im besten Sinne." - Süddeutsche Zeitung, 25. Oktober 2019: Eines der besten neuen Kochbücher! "Alison Roman gilt als Köchin mit einem besonderen Gespür dafür, was die Leute essen möchten: Ein Eintopf machte sie berühmt, zusammen mit ihren beiden Kochbüchern.".34,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Roman, Alison: Dining InDining In , Freche Rezepte genial einfach und verblüffend im Geschmack , Zündverteilerläufer > Zünd- & Glühanlagen , Erscheinungsjahr: 201910, Produktform: Leinen, Autoren: Roman, Alison, Fotograph: Graydon, Michael~Herriott, Nikole, Seitenzahl/Blattzahl: 327, Keyword: Quick-Trick-Techniken; raffinierte Menüs; selbst kreiert, Fachschema: Kochen / Allgemeines Kochbuch, Grundwissen, Warengruppe: HC/Allg. Kochbücher, Grundkochbücher, Fachkategorie: Kochen und Rezepte allgemein, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Narayana Verlag GmbH, Verlag: Narayana Verlag GmbH, Verlag: Unimedica, Länge: 267, Breite: 214, Höhe: 27, Gewicht: 1307, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,34,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Ähnliche Suchbegriffe für Roman-Alison-Dining-In
-
Nothing Fancy, Ratgeber von Alison Roman"Nothing Fancy" von Alison Roman ist ein Ratgeber, der das Thema Unterhaltungen und das Zubereiten von Speisen für Gäste auf eine entspannte und zugängliche Weise behandelt. Die Autorin, eine bekannte Kolumnistin der New York Times, bietet über 150 neue Rezepte, die sich durch ihre Einfachheit und Vielseitigkeit auszeichnen. Der Ratgeber enthält praktische Tipps, wie man Zeit sparen kann, indem man fertige Zutaten verwendet, wo es sinnvoll ist, und bietet kreative Ideen, um Freunde aktiv in die Zubereitung einzubeziehen. Die Rezepte sind auf eine Vielzahl von Anlässen zugeschnitten, von entspannten Wochentagsessen bis hin zu festlichen Wochenendfeiern. Mit strategischen Menüs und einem Fokus auf unkomplizierte, aber schmackhafte Gerichte, wie DIY-Cocktailbars und herzhafte Snacks, wird das Gastgebersein zu einem stressfreien Erlebnis. Alison Roman zeigt, dass man auch kurzfristig einladend sein kann, ohne sich übermässig zu stressen.30,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
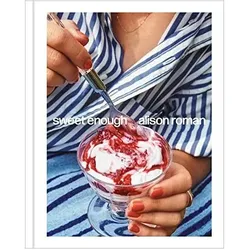
Sweet Enough, Ratgeber von Alison RomanSweet Enough ist ein einfaches, stilvolles Kochbuch voller Desserts, die schneller zubereitet sind, als man sie essen kann, von Alison Roman, der Bestsellerautorin der New York Times von "Dining In" und "Nothing Fancy".37,72 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Something from Nothing: A Cookbook, Ratgeber von Alison Roman"Etwas aus Nichts: Ein Kochbuch" von Alison Roman ist ein inspirierendes Kochbuch, das über 100 einfache und stilvolle Rezepte präsentiert, die das Beste aus Ihrer Vorratskammer herausholen. Roman, eine Bestsellerautorin, zeigt, wie man mit grundlegenden, haltbaren Zutaten köstliche Gerichte zubereitet, die sowohl intuitiv als auch geschmackvoll sind. Die Rezepte sind so gestaltet, dass sie die Kreativität und Flexibilität des Kochens fördern, indem sie die Leser dazu ermutigen, mit den vorhandenen Zutaten zu experimentieren. Jedes Rezept ist eine Einladung, die Magie des Kochens mit Vorräten zu entdecken und zu erleben, wie aus scheinbar einfachen Zutaten etwas Aussergewöhnliches entstehen kann. Die Kombination aus persönlichen Anekdoten und klassischen Rezepten verleiht dem Buch eine besondere Note und macht es zu einem wertvollen Begleiter für alle, die ihre Kochkünste erweitern möchten.30,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.