Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Rossé-Gérard-Der-Pfarrer
Top-Angebote
Produkte zum Begriff Rossé-Gérard-Der-Pfarrer:
-
Gérard Philipe - Peter & der Wolf - Preis vom 09.11.2026 12:48:24 hBinding : Audio CD, Label : Extraplatt (EXTRAPLATTE Musikproduktion), Publisher : Extraplatt (EXTRAPLATTE Musikproduktion), NumberOfDiscs : 1, medium : Audio CD, releaseDate : 2008-09-28, artists : Gérard Philipe4,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Rossé-Gérard-Der-Pfarrer:
-
Rossé Ribelà 2024Der Ribelà Rosso ist ein saftiger und unbeschwerter Wein, der auf dem Tisch des Alltags Freude bereitet. Frascati, das Herz der Castelli Romani, ein Terroir mit immensem Potenzial, das bis heute oft unterschätzt wurde. Cantina Ribelà ist das Projekt von Daniele und Chiara, das mit dem Ziel ins Leben gerufen wurde, den lokalen Weinbau aufzuwerten, indem ein Ansatz verfolgt wird, der Raum für Trauben, Natur und Jahrgang lässt. Die Entscheidung, sich an Danilo Marcucci zu wenden, einen angesehenen Önologen, der bereits mehrere handwerkliche Weingüter begleitet, verstärkt die Idee, qualitativ hochwertige Weine zu produzieren, die das Terroir widerspiegeln, und dabei auf autochthone Rebsorten zu setzen. Der Rosso di Ribelà wird aus Cesanese-Trauben und einem kleinen Anteil Sangiovese-Trauben hergestellt. Der Einfluss des vulkanischen Bodens überträgt sich kraftvoll auf den Wein, der eine starke Ausdruck von Mineralität ist. Im Weinberg werden zahlreiche Prinzipien der Biodynamik befolgt, um eine synergetische Beziehung zwischen der Vitalität des Weinbergs und der Umgebung herzustellen. Die Lese erfolgt ausschließlich von Hand, gefolgt von der Selektion der besten Trauben und der Entrappung der Trauben.Die besten und das Abbeeren der Trauben. Die Fermentation erfolgt spontan, und nach einer sehr kurzen Mazeration auf den Schalen reift er in Behältern aus Glasfaser. Keine Klärung oder Filtration. Der Rosso Ribelà füllt das Glas mit einem rubinrot von mittlerer Intensität. Die Nase ist sofort lebhaft und äußerst fröhlich, verbindet Weinaromen mit Noten von frischem Obst, wie der Schattenmorelle, sowie klaren würzigen Anklängen, die typisch für den Cesanese sind und an Muskatblüte und Nelken erinnern. Ein schmackvoller und zugleich eleganter Schluck, der Fruchtfülle mit einer belebenden Frische vereint, aber es ist vor allem die klare Salzigkeit, die die Persistenz des Geschmacks verlängert. Rückkehr von mediterraner Macchia, für einen unterhaltsamen Wein, den man probieren sollte, um ein Gebiet zu "trinken".19,40 €*Versand: 18,90 €Sichere Weiterleitung zum Anbieter
-
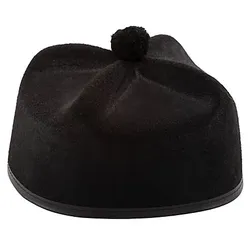
Hut "Pfarrer", schwarzHut Pfarrer – Sie wollen gerne die Faschingsbeichte abnehmen? Dann machen Sie Ihr Pfarrer-Kostüm mit diesem Hut noch authentischer!Besonderheiten: oben mit PomponLieferumfang: HutDetails: Kopfweite 56/57Farbe: schwarzStoffart: fester FilzMaterial: 100 % PolyesterVerwandeln Sie sich zur Faschingszeit in einen Priester erster Güte und empfangen Sie Ihre Schützlinge zur Faschingsbeichte! Damit man Ihnen den gläubigen Christen auch wirklich abnimmt, muss Ihr Priester-Kostüm perfekt sein: Robe, Kreuzkette und Priester-Hut dürfen auf keinen Fall fehlen! Dieser schwarze Filz-Hut mit dem Pompon beispielsweise ist ideal. Bestimmt haben Sie gute Chancen, so Vertrauen zu erwecken!3,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Gérard Philipe - Peter & der Wolf - Preis vom 09.11.2026 12:48:24 hBinding : Audio CD, Label : Extraplatt (EXTRAPLATTE Musikproduktion), Publisher : Extraplatt (EXTRAPLATTE Musikproduktion), NumberOfDiscs : 1, medium : Audio CD, releaseDate : 2008-09-28, artists : Gérard Philipe4,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Rossé-Gérard-Der-Pfarrer
-
Rossé, Gérard: Der Pfarrer von ArsDer Pfarrer von Ars , Lebensweg - Gedanken - Predigten , Kickstarthebel > Motoren & Motorteile , Auflage: überarbeitete Neuausgabe, Erscheinungsjahr: 20091019, Produktform: Leinen, Titel der Reihe: Grosse Gestalten des Glaubens##, Autoren: Rossé, Gérard, Übersetzung: Beyrink, Hans, Auflage: 09001, Auflage/Ausgabe: überarbeitete Neuausgabe, Seitenzahl/Blattzahl: 168, Keyword: Der Pfarrer von Ars; Heilige Pfarrer von Ars; Jean-Mary Vianney; Johannes-Maria Vianney, Fachschema: Christentum / Glaube, Bekenntnis, Fachkategorie: Biografien: Religion und Spirituelles, Thema: Entdecken, Warengruppe: HC/Religion/Theologie/Biografien, Fachkategorie: Christliches Leben und christliche Praxis, Thema: Auseinandersetzen, Text Sprache: ger, Originalsprache: ita, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Neue Stadt Verlag GmbH, Verlag: Neue Stadt Verlag GmbH, Verlag: Neue Stadt, Länge: 212, Breite: 134, Höhe: 24, Gewicht: 294, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Vorgänger EAN: 9783879965069 9783879960781, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 37543920,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.