Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Réserve-2023---Château
Top-Angebote
Produkte zum Begriff Réserve-2023---Château:
-
Réserve de la Comtesse 2023 - Zweitwein Château Pichon Longueville Comtesse de Lalande - 0.75LDieser berühmte Grand Cru classé von Pauillac hat vor einigen Jahren ein neues Leben begonnen und befindet sich inzwischen unter der Ägide des Champagnerhauses Roederer. Der Réserve de la Comtesse, der aus dem gleichen Terroir stammt sowie von derselben Technologie und demselben Ruf wie der Erstwein profitiert, ist einer der zweitbekanntesten und zuverlässigsten Weine des Gironde-Ufers. Obwohl er weniger strukturiert ist und über ein geringeres Lagerungspotenzial verfügt als sein Vorgänger, bietet er Frische, aromatische Komplexität und ein bemerkenswertes Volumen. Der ideale Kompromiss, um die Einzigartigkeit der Pauillac-Weine für sich zu entdecken!50,03 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Réserve Royale White Château Mukhrani 2020Château Mukhrani Réserve Royale White Die königliche Eleganz georgischer Weißweinkunst Georgien gilt als die Wiege des Weinbaus und wenn es ein Weingut gibt das die Brücke zwischen dieser jahrtausendealten Tradition und moderner Perfektion schlägt dann ist es Château Mukhrani. Im Herzen der historischen Region Kartli gelegen blickt dieses majestätische Gut auf eine royale Geschichte zurück die von der königlichen Familie BagrationiMukhraneli im 19. Jahrhundert begründet wurde. Das einzigart...42,02 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
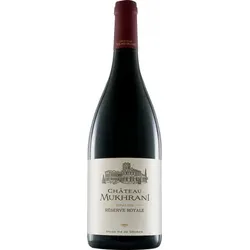
Réserve Royale Red Château Mukhrani 2019Château Mukhrani Réserve Royale Red Die majestätische Krönung georgischer Weinkultur Georgien gilt als die unangefochtene Wiege des Weinbaus und wenn ein Weingut diese jahrtausendealte Tradition mit moderner Perfektion verbindet dann ist es Château Mukhrani. Gelegen in der historischen Region Kartlien blickt das Gut auf eine königliche Geschichte zurück die im 19. Jahrhundert von Prinz Ivane Mukhranbatoni begründet wurde. Er brachte damals das französische ChâteauxKonzept nach Georgien und ...42,29 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie würdet ihr "Château d'Yquem" aussprechen?
"Château d'Yquem" wird auf Französisch in etwa wie "Schato deekem" ausgesprochen. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Réserve-2023---Château:
-
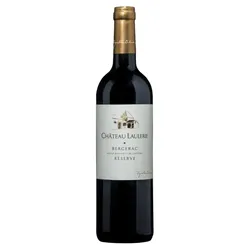
Château Laulerie - Réserve 2023 - 0.75LDas CHÂTEAU de Laulerie ist seit über 40 Jahren eine feste Referenz in Bergerac und stellt mit seinen 85 ha eine Perle des Périgord dar. Angetrieben vom ständigen Streben nach höchster Qualität produzieren Marine (Agronomin) und Gregory (Önologe) Dubard Weine, die die Kritiker begeistert haben. Diese Cuvée Réserve enthüllt eine Nase, die von schwarzen Früchten und Gewürzen geprägt ist. Am Gaumen ist er vollmundig, die fruchtigen und röstigen Noten verleihen ihm viel Raffinesse!11,29 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
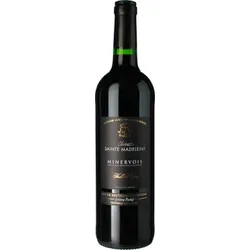
Réserve 2023 - Château Sainte Madeleine - 0.75LDer neueste Zugang des Château de Beaufort! Bereits zweifach mit einer Goldmedaille ausgezeichnet, wird diese Cuvée bestimmt noch für Gesprächsstoff sorgen! Dieser Tropfen wird nach den traditionellen Methoden der Region hergestellt und ist das Aushängeschild des Weinguts Château de Beaufort. Mit einem Hauch von Eleganz, Subtilität und aromatischer Frische ist dieser Minervois der AOP treu geblieben und zeichnet sich durch kräftige Noten von schwarzen Früchten und Gewürzen in dieser Mischung aus Syrah und Grenache aus. Eine kleine versteckte Perle im Languedoc!12,38 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Réserve de la Comtesse 2023 - Zweitwein Château Pichon Longueville Comtesse de Lalande - 0.75LDieser berühmte Grand Cru classé von Pauillac hat vor einigen Jahren ein neues Leben begonnen und befindet sich inzwischen unter der Ägide des Champagnerhauses Roederer. Der Réserve de la Comtesse, der aus dem gleichen Terroir stammt sowie von derselben Technologie und demselben Ruf wie der Erstwein profitiert, ist einer der zweitbekanntesten und zuverlässigsten Weine des Gironde-Ufers. Obwohl er weniger strukturiert ist und über ein geringeres Lagerungspotenzial verfügt als sein Vorgänger, bietet er Frische, aromatische Komplexität und ein bemerkenswertes Volumen. Der ideale Kompromiss, um die Einzigartigkeit der Pauillac-Weine für sich zu entdecken!50,03 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Réserve Royale White Château Mukhrani 2020Château Mukhrani Réserve Royale White Die königliche Eleganz georgischer Weißweinkunst Georgien gilt als die Wiege des Weinbaus und wenn es ein Weingut gibt das die Brücke zwischen dieser jahrtausendealten Tradition und moderner Perfektion schlägt dann ist es Château Mukhrani. Im Herzen der historischen Region Kartli gelegen blickt dieses majestätische Gut auf eine royale Geschichte zurück die von der königlichen Familie BagrationiMukhraneli im 19. Jahrhundert begründet wurde. Das einzigart...42,02 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Réserve-2023---Château
-
Réserve Royale Red Château Mukhrani 2019Château Mukhrani Réserve Royale Red Die majestätische Krönung georgischer Weinkultur Georgien gilt als die unangefochtene Wiege des Weinbaus und wenn ein Weingut diese jahrtausendealte Tradition mit moderner Perfektion verbindet dann ist es Château Mukhrani. Gelegen in der historischen Region Kartlien blickt das Gut auf eine königliche Geschichte zurück die im 19. Jahrhundert von Prinz Ivane Mukhranbatoni begründet wurde. Er brachte damals das französische ChâteauxKonzept nach Georgien und ...42,29 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
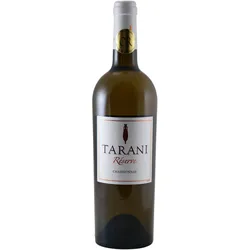
Tarani La Réserve Chardonnay 2023Tarani La Réserve Chardonnay 2023 verbindet Pfirsich und reifen Apfel mit milder Säure und dezentem Holzeinfluss. Ein geschmeidiger Weißwein von Vinovalie, den wir zu Lachs, knusprigem Hähnchen oder Käserisotto empfehlen.7,25 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Réserve de Famille 2021 - Château Martet - 0.75LChâteau Martet, geführt von Louis Mitjavile, ist und bleibt für Sommeliers ein geheimnisvolles Weingut. Dieser Rotwein aus dem Bordelais wird aus 100% handverlesenem Merlot hergestellt und bietet eine feine Nase mit Aromen schwarzer und roter Johannisbeeren. Nach einem runden und fleischigen Auftakt entwickelt sich eine extreme Finesse am Gaumen, die von runden und samtigen Tanninen getragen wird. .Ein echter Genuss, der Ihre Geschmacksnerven erfreuen wird!42,10 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie würdet ihr "Château d'Yquem" aussprechen?
"Château d'Yquem" wird auf Französisch in etwa wie "Schato deekem" ausgesprochen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.