Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für SITHEIM-Esstisch-Woodridge-Design
Top-Angebote
Produkte zum Begriff SITHEIM-Esstisch-Woodridge-Design:
-
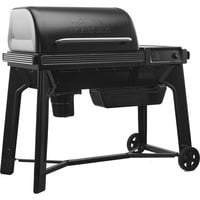
Traeger Pelletgrill WoodridgeTraeger Woodridge™ Holzpelletgrill – Das ultimative 6-in-1 GrillerlebnisErhältlich ab 28.02.2026. Zu jedem Woodridge schenken wir eine Sack Pellets.Erleben Sie die Perfektion des holzgefeuerten Geschmacks mit dem neuen Traeger Woodridge™. Dieser moderne Pelletgrill wurde entwickelt, um jedes Outdoor-Cooking-Event in ein Fest für die Sinne zu verwandeln. Dank der legendären Set-It & Forget-It® Bedienung können Sie sich entspannt Ihren Gästen widmen, während der Woodridge™ die Arbeit erledigt.Maximale Vielseitigkeit & KontrolleEgal ob Sie Grillen, Räuchern, Backen, Braten, Schmoren oder klassisches BBQ bevorzugen – der Woodridge™ beherrscht alle Disziplinen. Mit einer präzisen digitalen Steuerung und einer Maximaltemperatur von 260°C (500°F) gelingen saftige Rippchen ebenso perfekt wie eine krosse Pizza.Intelligente Technik: WiFIRE® & App-SteuerungBehalten Sie Ihr Grillgut immer im Blick, egal wo Sie gerade sind. Mit der WiFIRE® Technologie steuern und überwachen Sie die Temperatur direkt über Ihr Smartphone.Echtzeit-Überwachung: Passen Sie die Hitze an oder prüfen Sie die Kerntemperatur via App.Immer aktuell: Software-Updates werden automatisch über WLAN eingespielt.Präzise: Inklusive kabelgebundenem Fleischthermometer (Wired Meat Probe) und kompatibel mit Bluetooth-Thermometern.Durchdachtes Design & Modulares SystemDer Traeger Woodridge™ passt sich Ihren Bedürfnissen an, nicht umgekehrt:P.A.L. Pop-And-Lock®: Individualisieren Sie Ihren Grill mit modularen Halterungen und Zubehörschienen.ModiFIRE®: Erweitern Sie Ihre Kochmöglichkeiten durch passgenaue Einsätze direkt auf dem Rost.EZ-Clean System: Die Reinigung ist dank des kombinierten Fett- und Asche-Auffangbehälters (Grease & Ash Keg) so einfach wie nie zuvor. Technische DatenMerkmalDetailsKochfläche gesamt5.550 cm2 (860 sq in)AufteilungHauptrost: 3.355 cm2Kapazität6 Hähnchen / 8 Rippchen-Racks / 6 SchweineschulternPelletbehälter10,8 kg (24 lbs) FassungsvermögenGewichtca. 62,6 kg (138 lbs)Garantie10 Jahre limitierte Garantie999,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff SITHEIM-Esstisch-Woodridge-Design:
-
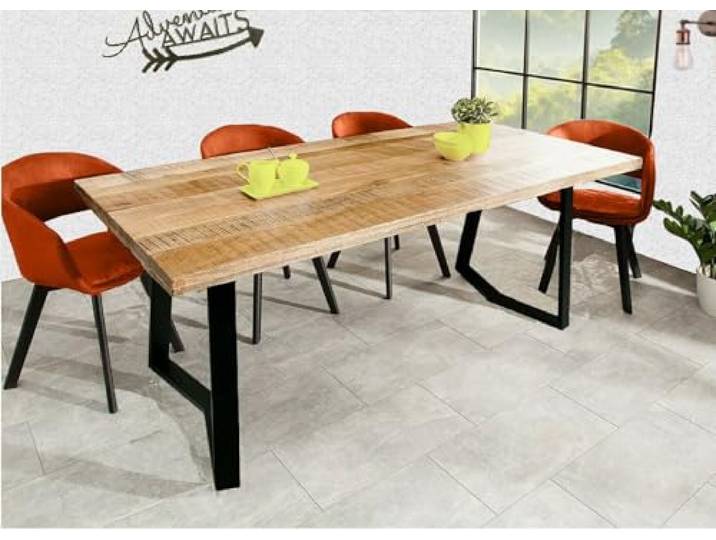
SITHEIM Esstisch Woodridge Design Esstisch Mangoholz NaturSITHEIM Esstisch Woodridge Design Esstisch Mangoholz Natur. Das stabile Kufengestell aus Eisen sorgt für einen festen Stand Die Beine werden in Handarbeit bearbeitet, jede Kufe ist ein Unikat mit individuellen Merkmalen Das Mangoholz begeistert mit außergewöhnlicher Maserung Das Holz ist in Bohlenoptik zusammengefügt und weist leichte Erhebungen und Sägemarkierungen auf Farbe:Natur549,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
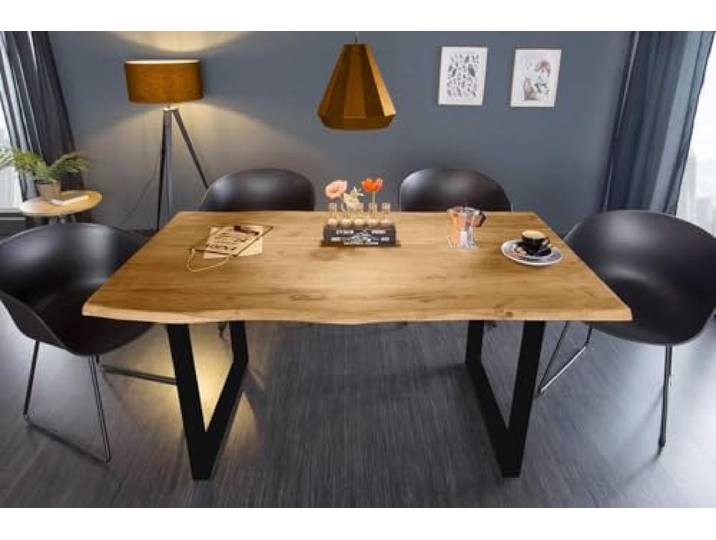
SITHEIM Esstisch Living Edge Massiver Esstisch Akazien 3,5cm Tischplatte mit BaumkanteSITHEIM Esstisch Living Edge Massiver Esstisch Akazien 3,5cm Tischplatte mit Baumkante. Maßangaben: Gesamtlänge: ca. 200 cm Gesamtbreite: ca. 100 cm Gesamthöhe: ca. 76 cm Tischplattelstärke: ca. 35 mm Esstisch mit natürlicher Baumkante Die Tischplatte aus Akazienholz besticht durch ihre einzigartige Maserung. Schwarzer Metallfuß Farbe:Natur799,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Traeger Pelletgrill WoodridgeTraeger Woodridge™ Holzpelletgrill – Das ultimative 6-in-1 GrillerlebnisErhältlich ab 28.02.2026. Zu jedem Woodridge schenken wir eine Sack Pellets.Erleben Sie die Perfektion des holzgefeuerten Geschmacks mit dem neuen Traeger Woodridge™. Dieser moderne Pelletgrill wurde entwickelt, um jedes Outdoor-Cooking-Event in ein Fest für die Sinne zu verwandeln. Dank der legendären Set-It & Forget-It® Bedienung können Sie sich entspannt Ihren Gästen widmen, während der Woodridge™ die Arbeit erledigt.Maximale Vielseitigkeit & KontrolleEgal ob Sie Grillen, Räuchern, Backen, Braten, Schmoren oder klassisches BBQ bevorzugen – der Woodridge™ beherrscht alle Disziplinen. Mit einer präzisen digitalen Steuerung und einer Maximaltemperatur von 260°C (500°F) gelingen saftige Rippchen ebenso perfekt wie eine krosse Pizza.Intelligente Technik: WiFIRE® & App-SteuerungBehalten Sie Ihr Grillgut immer im Blick, egal wo Sie gerade sind. Mit der WiFIRE® Technologie steuern und überwachen Sie die Temperatur direkt über Ihr Smartphone.Echtzeit-Überwachung: Passen Sie die Hitze an oder prüfen Sie die Kerntemperatur via App.Immer aktuell: Software-Updates werden automatisch über WLAN eingespielt.Präzise: Inklusive kabelgebundenem Fleischthermometer (Wired Meat Probe) und kompatibel mit Bluetooth-Thermometern.Durchdachtes Design & Modulares SystemDer Traeger Woodridge™ passt sich Ihren Bedürfnissen an, nicht umgekehrt:P.A.L. Pop-And-Lock®: Individualisieren Sie Ihren Grill mit modularen Halterungen und Zubehörschienen.ModiFIRE®: Erweitern Sie Ihre Kochmöglichkeiten durch passgenaue Einsätze direkt auf dem Rost.EZ-Clean System: Die Reinigung ist dank des kombinierten Fett- und Asche-Auffangbehälters (Grease & Ash Keg) so einfach wie nie zuvor. Technische DatenMerkmalDetailsKochfläche gesamt5.550 cm2 (860 sq in)AufteilungHauptrost: 3.355 cm2Kapazität6 Hähnchen / 8 Rippchen-Racks / 6 SchweineschulternPelletbehälter10,8 kg (24 lbs) FassungsvermögenGewichtca. 62,6 kg (138 lbs)Garantie10 Jahre limitierte Garantie999,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für SITHEIM-Esstisch-Woodridge-Design
-
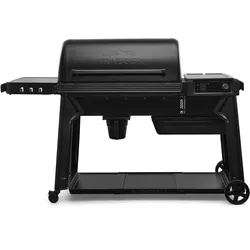
Traeger Pelletgrill Woodridge Pro81 cm Grillkörper 11 kg Kapazität im Pellettank Digitaler WiFire-Controller kabelgebundene Fleischsonde kompatibel mit kabelloser Fleischsonde Modifire aktiviert Super Smoke Keep Warm Pelletsensor Untere Ablage klappbare Seitenablage EZ Clean ..1399,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.