Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für SNAP-Steckschutzbleche-Woom-2
Top-Angebote
Produkte zum Begriff SNAP-Steckschutzbleche-Woom-2:
-
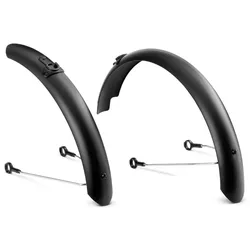
Woom 3 Schutzbleche SNAPWasserpfützen sind dazu da, um durch sie hindurch zu radeln. Und zwar möglichst schnell! Um Nässe und Schmutz dabei effizient vom Kind fernzuhalten, gibt es unsere praktischen SNAP Steckschutzbleche: Sie lassen sich schnell und einfach am Fahrrad befestigen und umschließen den Reifen sowohl seitlich als auch radial – für optimalen Schutz vor Spritzwasser. Kunststoff-Schutzbleche Farbe: Mattschwarz einmal zusammenschrauben und werkzeugfrei anstecken und abnehmen Niro-Streben kompatibel mit Original / GO Modellen ab November 202031,90 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
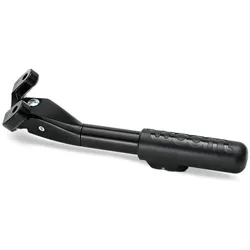
Seitenständer S - passt für: woom 1 plus, woom 2, woom 3Am liebsten düsen woom bikes den ganzen Tag durch die Gegend und erleben aufregende Abenteuer in Stadt und Land. Nach jeder Tour ist das Rad dann mit dem innovativen LEGGIE Seitenständer schnell in Position gebracht, um jederzeit wieder durchzustarten. Dank der etwas nach hinten verlagerten Anbringung gehört lästiges Verkeilen mit dem Pedal endlich der Vergangenheit an. - leichtgängiger Seitenständer aus Aluminium- Größe S passend für woom ORIGINAL 1+, 2, 3- Größe M passend für woom ORIGINAL 4 & 5 und woom OFF/OFF AIR 4- Größe L passend für woom ORIGINAL 6, woom OFF/OFF AIR 5 & 6 und woom UP 5 & 6- Einfache Montage im Bereich der hinteren Achse- Bei jeder Kurbelposition ein- und ausklappbar- Gewicht: 137 g (S), 151 g (M), 169 g (L)- kompatibel mit woom ORIGINAL 1 PLUS ab November 2020 und mit allen ...19,90 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Sind Flatpak und Snap ein Sicherheitsrisiko für Linux-Systeme?
Flatpak und Snap sind Container-Technologien, die es ermöglichen, Anwendungen in isolierten Umgebungen auszuführen. Dadurch wird das Sicherheitsrisiko für das Betriebssystem minimiert, da die Anwendungen voneinander und vom System getrennt sind. Allerdings gibt es immer ein gewisses Risiko, insbesondere wenn die Anwendungen nicht regelmäßig aktualisiert werden oder aus unsicheren Quellen stammen. Es ist daher wichtig, nur vertrauenswürdige Quellen zu verwenden und regelmäßige Updates durchzuführen, um potenzielle Sicherheitslücken zu schließen. **
Was ist das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung?
Das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung besteht darin, dass ein Angreifer möglicherweise Zugriff auf beide Faktoren erlangen kann. Zum Beispiel könnte ein Angreifer den Besitzfaktor (z.B. ein gestohlenes Smartphone) und den Wissensfaktor (z.B. ein gehacktes Passwort) kombinieren, um Zugriff auf ein Konto zu erhalten. Es ist daher wichtig, dass beide Faktoren gut geschützt sind, um das Risiko zu minimieren. **
Top-Angebote
Produkte zum Begriff SNAP-Steckschutzbleche-Woom-2:
-
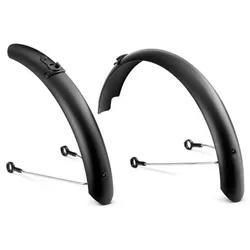
SNAP Steckschutzbleche Woom 2Wasserpfützen sind dazu da, um durch sie hindurch zu radeln. Und zwar möglichst schnell! Um Nässe und Schmutz dabei effizient vom Kind fernzuhalten, gibt es unsere praktischen SNAP Steckschutzbleche: Sie lassen sich schnell und einfach am Fahrrad befestigen und umschließen den Reifen sowohl seitlich als auch radial – für optimalen Schutz vor Spritzwasser.- Kunststoff-Schutzbleche- Farbe: Mattschwarz- einmal zusammenschrauben und werkzeugfrei anstecken und abnehmen- Niro-Streben- kompatibel mit Modellen ab November 202034,90 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Woom 2 Schutzbleche SNAPWasserpfützen sind dazu da, um durch sie hindurch zu radeln. Und zwar möglichst schnell! Um Nässe und Schmutz dabei effizient vom Kind fernzuhalten, gibt es unsere praktischen SNAP Steckschutzbleche: Sie lassen sich schnell und einfach am Fahrrad befestigen und umschließen den Reifen sowohl seitlich als auch radial – für optimalen Schutz vor Spritzwasser. Kunststoff-Schutzbleche Farbe: Mattschwarz einmal zusammenschrauben und werkzeugfrei anstecken und abnehmen Niro-Streben kompatibel mit Modellen Original / GO ab November 202031,90 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Woom 3 Schutzbleche SNAPWasserpfützen sind dazu da, um durch sie hindurch zu radeln. Und zwar möglichst schnell! Um Nässe und Schmutz dabei effizient vom Kind fernzuhalten, gibt es unsere praktischen SNAP Steckschutzbleche: Sie lassen sich schnell und einfach am Fahrrad befestigen und umschließen den Reifen sowohl seitlich als auch radial – für optimalen Schutz vor Spritzwasser. Kunststoff-Schutzbleche Farbe: Mattschwarz einmal zusammenschrauben und werkzeugfrei anstecken und abnehmen Niro-Streben kompatibel mit Original / GO Modellen ab November 202031,90 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für SNAP-Steckschutzbleche-Woom-2
-
Seitenständer S - passt für: woom 1 plus, woom 2, woom 3Am liebsten düsen woom bikes den ganzen Tag durch die Gegend und erleben aufregende Abenteuer in Stadt und Land. Nach jeder Tour ist das Rad dann mit dem innovativen LEGGIE Seitenständer schnell in Position gebracht, um jederzeit wieder durchzustarten. Dank der etwas nach hinten verlagerten Anbringung gehört lästiges Verkeilen mit dem Pedal endlich der Vergangenheit an. - leichtgängiger Seitenständer aus Aluminium- Größe S passend für woom ORIGINAL 1+, 2, 3- Größe M passend für woom ORIGINAL 4 & 5 und woom OFF/OFF AIR 4- Größe L passend für woom ORIGINAL 6, woom OFF/OFF AIR 5 & 6 und woom UP 5 & 6- Einfache Montage im Bereich der hinteren Achse- Bei jeder Kurbelposition ein- und ausklappbar- Gewicht: 137 g (S), 151 g (M), 169 g (L)- kompatibel mit woom ORIGINAL 1 PLUS ab November 2020 und mit allen ...19,90 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Yogis, Jaimal: City Of Dragons (Band 2) - Angriff der SchattenfeuerCity Of Dragons (Band 2) - Angriff der Schattenfeuer , Tauche ein in dieses Fantasy-Abenteuer voller Drachen, Sagen und Mythen - Comic-Buch im Manga-Stil für Kinder ab 11 Jahren , Sicherheit im Autoinnenbereich > Innenausstattung , Erscheinungsjahr: 20240417, Produktform: Leinen, Titel der Reihe: City of Dragons#2#, Autoren: Yogis, Jaimal, Illustrator: Truong, Vivian, Redaktion: Loewe Graphix, Übersetzung: Scheweling, Nina, Seitenzahl/Blattzahl: 224, Keyword: Abenteuergeschichten ab 11 Jahren; Bücher wie Amulett; Bücher wie Wings of Fire; City of Dragons Reihe; Comicbücher für Kinder zum Selberlesen; Comics für Jungen ab 11 Jahren; Comics für Mädchen ab 11 Jahren; Comics über Drachen; Drachenfantasy Comics; Fantasy Graphic Novel; Loewe Graphix; Manga Comics für Kinder; Spannende Comics für Kinder ab 11 Jahren, Fachschema: Manga~Comic / Kindercomic, Jugendcomic~Comic / Abenteuer~Comic / Fantasy~Abenteuer / Kinderliteratur, Jugendliteratur~Tier / Kinderliteratur, Jugendliteratur~Selbstbewusstsein / Kindersachbuch, Jugendsachbuch, Fachkategorie: Mangas und ostasiatische Comic-Stile / -Traditionen~Graphic Novel / Comic: Action und Abenteuer~Graphic Novel / Comic: Fantasy~Kinder/Jugendliche: Action- und Abenteuergeschichten~Kinder/Jugendliche: Natur- & Tiergeschichten~Kinder/Jugendliche: Sachbuch: Hexen & Geister~Kinder/Jugendliche: Persönliche und soziale Themen: Selbstwahrnehmung und Selbstbewusstsein~Kinder/Jugendliche: Persönliche und soziale Themen. Freunde und Freundschaft, Region: China, Bildungszweck: für die Sekundarstufe I, Interesse Alter: geeignet für leseschwache Kinder, Altersempfehlung / Lesealter: 18, ab Alter: 11, Warengruppe: HC/Kinder-/Jugendromane u. -erzählungen, Fachkategorie: Kinder/Jugendliche: Allgemeine Interessen: Drachen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Loewe Verlag GmbH, Verlag: Loewe Verlag GmbH, Verlag: Loewe Verlag GmbH, Länge: 243, Breite: 175, Höhe: 22, Gewicht: 718, Produktform: Gebunden, Genre: Kinder- und Jugendbücher, Genre: Kinder- und Jugendbücher,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Plokhy, Serhii: Der AngriffDer Angriff , Welche Folgen hat Russlands Angriff in den kommenden Jahrzehnten für den Westen und die Welt? Dieses hochaktuelle, dringende Buch gibt Antworten auf entscheidende Fragen unserer Zeit. In seinem neuen Buch gibt der renommierte Historiker und Ost-Europa-Experte Serhii Plokhy Antworten darauf, wie Russlands Krieg die Weltordnung der nächsten Jahrzehnte verändern wird. Er erzählt von einem ukrainischen Volk, das als Frontstaat im jetzt anbrechenden neuen Kalten Krieg endlich seine Identität gefunden hat. Und er skizziert eine globale Außenpolitik, die sich wieder weg von ökonomischer Kooperation, hin zu Dominanz, Vasallenstaaten und militärischer Stärke entwickelt - mit gravierenden Folgen für uns alle. Nur wenn der Westen sich dieser Realität stellt, wird er in Zukunft seine Freiheit behaupten können. , Sonstige > Motorkühlung , Erscheinungsjahr: 20230504, Produktform: Leinen, Autoren: Plokhy, Serhii, Übersetzung: Jendricke, Bernhard~Robert, Peter, Seitenzahl/Blattzahl: 496, Themenüberschrift: HISTORY / Europe / Eastern, Keyword: Ukraine Krieg; Russland; Osteuropa; Kiew; Moskau; Putin; Selenskyj; Politik; NATO; Weltlage; Außenpolitik; Kalter Krieg; Angriffskrieg; Europäische Union; Inflation; Wirtschaftswachstum; Klimaschutz, Fachschema: Russland / Politik, Staat, Recht~Ukraine~Internationale Zusammenarbeit~Krieg - Kriegsopfer~Geschichtsschreibung~Historiographie~Europa / Geschichte, Kulturgeschichte~Kalter Krieg~Krieg / Kalter Krieg, Fachkategorie: Internationale Beziehungen~Krieg und Verteidigung~Europäische Geschichte~Sozial- und Kulturgeschichte~Kalter Krieg, Region: Russland~Ukraine, Zeitraum: 2020 bis 2029 n. Chr., Thema: Auseinandersetzen, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Geschichtsschreibung, Historiographie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag GmbH, Länge: 216, Breite: 150, Höhe: 40, Gewicht: 650, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783455015898, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0200, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 281167926,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Sind Flatpak und Snap ein Sicherheitsrisiko für Linux-Systeme?
Flatpak und Snap sind Container-Technologien, die es ermöglichen, Anwendungen in isolierten Umgebungen auszuführen. Dadurch wird das Sicherheitsrisiko für das Betriebssystem minimiert, da die Anwendungen voneinander und vom System getrennt sind. Allerdings gibt es immer ein gewisses Risiko, insbesondere wenn die Anwendungen nicht regelmäßig aktualisiert werden oder aus unsicheren Quellen stammen. Es ist daher wichtig, nur vertrauenswürdige Quellen zu verwenden und regelmäßige Updates durchzuführen, um potenzielle Sicherheitslücken zu schließen. **
-
Was ist das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung?
Das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung besteht darin, dass ein Angreifer möglicherweise Zugriff auf beide Faktoren erlangen kann. Zum Beispiel könnte ein Angreifer den Besitzfaktor (z.B. ein gestohlenes Smartphone) und den Wissensfaktor (z.B. ein gehacktes Passwort) kombinieren, um Zugriff auf ein Konto zu erhalten. Es ist daher wichtig, dass beide Faktoren gut geschützt sind, um das Risiko zu minimieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.