Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für SW-Motech-ALU-RACK-Gepäckträger
Top-Angebote
Produkte zum Begriff SW-Motech-ALU-RACK-Gepäckträger:
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
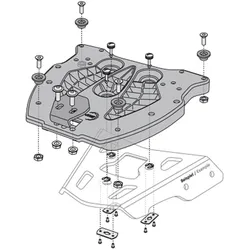
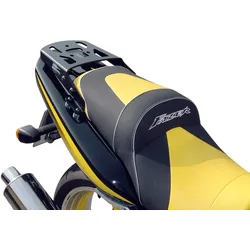
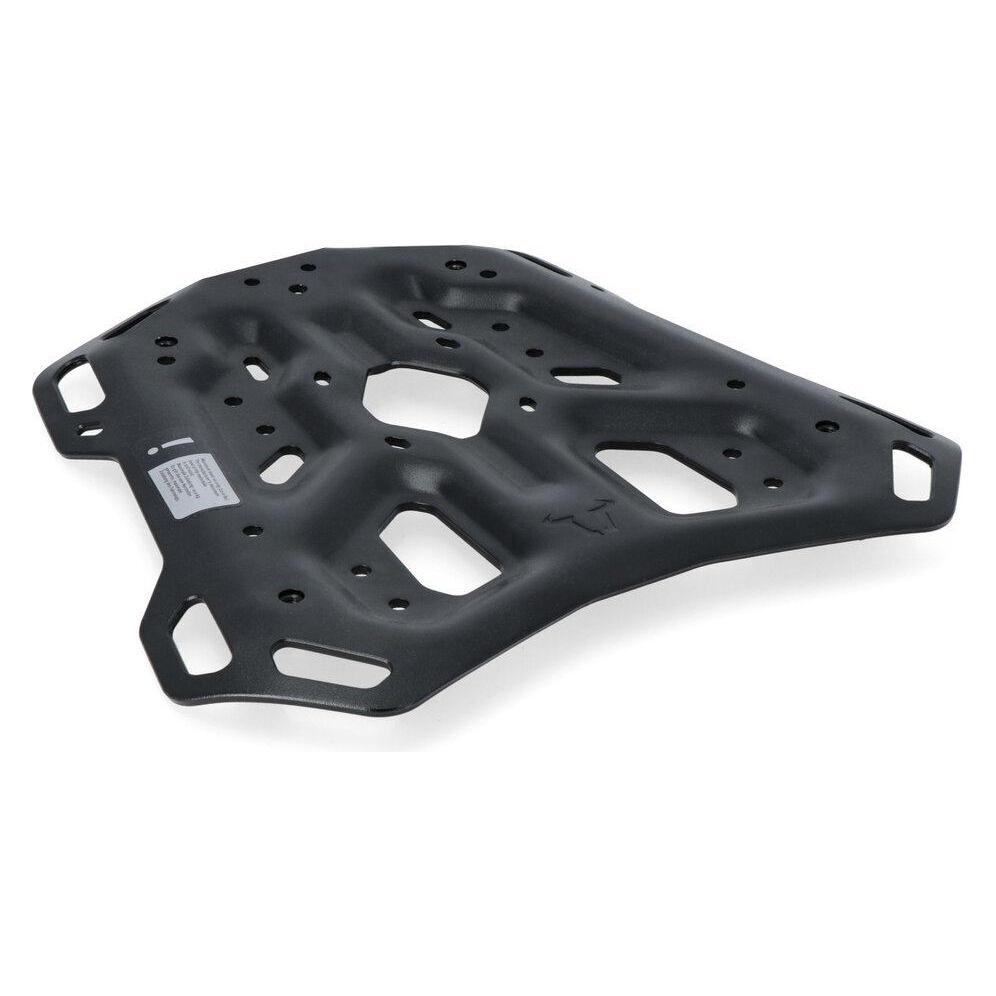
SW-Motech ALU-RACK Gepäckträger - Schwarz. Yamaha FZS 600 Fazer (97-03).Das elegante und vielseitige ALU-RACK macht als Gepäckträger eine gute Figur. Der Allrounder aus Aluminium gibt in Kombination mit einer entsprechenden Adapterplatte Topcases von SW-MOTECH oder anderen Herstellern sowie SysBag 30 Taschen sicheren Halt. Die einfache Montage der Adapterplatte auf dem ALU-RACK erfolgt mit nur drei Schnellverschlüssen. Zum Arretieren des Topcases auf der Adapterplatte ist wiederum nur ein Handgriff nötig – dank QUICK-LOCK Schnellverschluss-System. Auch zum Verzurren von Hecktaschen eignet sich das ALU-RACK – vor allem in Kombination mit der separat erhältlichen Erweiterung.130,00 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
SW-Motech Adapterplatte für ALU-RACK Gepäckträger - Für Givi/Kappa Monokey. Schwarz.Adapterplatte für ALU-RACK Gepäckträger Die Adapterplatte dient zur Befestigung eines Topcase auf dem ALU-Rack. Die QUICK-LOCK Schnellverschlüsse ermöglichen eine sekundenschnelle Montage und Demontage der Adapterplatte. * Für Givi/Kappa Monokey Modelle * Zur Befestigung eines Topcase auf dem ALU-RACK * QUICK-LOCK Schnellverschlüsse ermöglichen sekundenschnelle De- bzw. Montage * Hohe Festigkeit durch Versteifungen und Drei-Punkt-Verriegelung * Aus äuàerst stabilem Kunststoff gefertigtLieferumfang * 1 x Adapterplatte für ALU-RACK Gepäckträger * Anbauanleitung * MontagematerialDetails * Material: Kunststoff * Farbe: schwarz * Gesamtgewicht: ca. 0,8 kg40,00 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was bedeutet "sw"?
"sw" kann verschiedene Bedeutungen haben, je nach Kontext. Es kann zum Beispiel für "Schwarz-Weiß" stehen, um auf eine monochrome Darstellung oder Fotografie hinzuweisen. Es kann aber auch als Abkürzung für "Software" verwendet werden, um auf Programme oder Anwendungen hinzuweisen. **
Top-Angebote
Produkte zum Begriff SW-Motech-ALU-RACK-Gepäckträger:
-
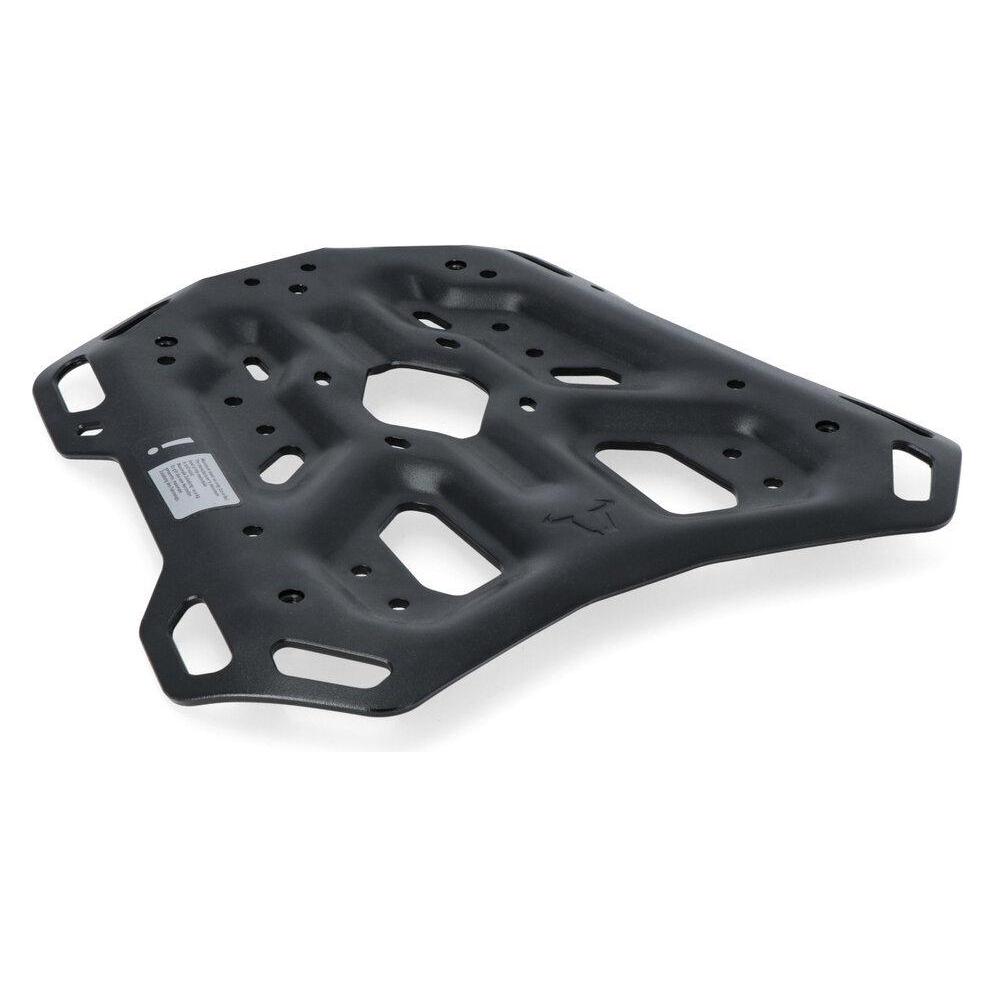
Sw Motech, Motorrad Zubehör, ADVENTURE-RACK GepäckträgerAdventure-Rack Gepäckträger SW-MOTECH fertigt diesen vielseitigen Adventure-Rack Gepäckträger passend für die Honda Transalp. Bereit für grosse Abenteuer: unser Adventure-Rack überzeugt durch seine extreme Belastbarkeit und die funktionsorientierte Form. Mehr als 15 Jahre Erfahrung in der Fertigung von Gepäckträgern und das Feedback von Kunden und Testfahrern sind in die Entwicklung dieses Alu-Gepäckträgers geflossen. Materialstärke, Gewicht und Geometrie wurden für anspruchsvolle Touren sowie für den Offroad-Einsatz optimiert. Die modellspezifischen Anbauelemente garantieren beste Passform und eine einfache Montage an Originalanbaupunkten. Gezielt für Reiseenduros, grosse Strassen- und Sporttouringmaschinen entwickelt, bietet das Adventure-Rack eine grosszügige Auflagefläche. Zahlreiche, grosse Verzurrösen geben Hecktaschen sicheren Halt. Die Funktionsbohrungen nehmen Adapterkits zur Befestigung von Topcases von SW-MOTECH, Givi, Krauser und Shad oder SysBag Taschen auf. Der Gepäckträger wurde unter harten Bedingungen im Labor und im Gelände getestet. Seine Robustheit wurde dabei bestätigt. Das Adventure-Rack trägt dein Gepäck bis ans Ende der Welt oder wohin du so willst. - Besonders robuster Gepäckträger für lange Touren auf und abseits der Strasse - Ausgewählte Fertigungsverfahren und seine optimierte Form verleihen dem Adventure-Rack eine Extraportion Stabilität - Extreme Belastbarkeit bei Vibration, Stössen und hohem Gewicht unter harten Bedingungen im Labor und im Gelände getestet - Viele Funktionsbohrungen: für TRAX Topcases, SysBag Taschen mit Adapterplatte sind für die jeweiligen Adapterkits separat erhältlich - Adapterkits zur Befestigung von Topcases anderer Hersteller (Givi Monokey und Monolock, Krauser, Shad I und II) ebenfalls erhältlich - Leichtes Verzurren von Gepäck an zahlreichen, grossen Verzurrösen, Durchfädeln von 25 mm-Verschlüssen möglich - Besonders grosszügige Auflagefläche.136,48 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SW-Motech ALU-RACK Gepäckträger - Schwarz. Yamaha FZS 600 Fazer (97-03).Das elegante und vielseitige ALU-RACK macht als Gepäckträger eine gute Figur. Der Allrounder aus Aluminium gibt in Kombination mit einer entsprechenden Adapterplatte Topcases von SW-MOTECH oder anderen Herstellern sowie SysBag 30 Taschen sicheren Halt. Die einfache Montage der Adapterplatte auf dem ALU-RACK erfolgt mit nur drei Schnellverschlüssen. Zum Arretieren des Topcases auf der Adapterplatte ist wiederum nur ein Handgriff nötig – dank QUICK-LOCK Schnellverschluss-System. Auch zum Verzurren von Hecktaschen eignet sich das ALU-RACK – vor allem in Kombination mit der separat erhältlichen Erweiterung.130,00 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für SW-Motech-ALU-RACK-Gepäckträger
-
SW-Motech Adapterplatte für ALU-RACK Gepäckträger - Für Givi/Kappa Monokey. Schwarz.Adapterplatte für ALU-RACK Gepäckträger Die Adapterplatte dient zur Befestigung eines Topcase auf dem ALU-Rack. Die QUICK-LOCK Schnellverschlüsse ermöglichen eine sekundenschnelle Montage und Demontage der Adapterplatte. * Für Givi/Kappa Monokey Modelle * Zur Befestigung eines Topcase auf dem ALU-RACK * QUICK-LOCK Schnellverschlüsse ermöglichen sekundenschnelle De- bzw. Montage * Hohe Festigkeit durch Versteifungen und Drei-Punkt-Verriegelung * Aus äuàerst stabilem Kunststoff gefertigtLieferumfang * 1 x Adapterplatte für ALU-RACK Gepäckträger * Anbauanleitung * MontagematerialDetails * Material: Kunststoff * Farbe: schwarz * Gesamtgewicht: ca. 0,8 kg40,00 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was bedeutet "sw"?
"sw" kann verschiedene Bedeutungen haben, je nach Kontext. Es kann zum Beispiel für "Schwarz-Weiß" stehen, um auf eine monochrome Darstellung oder Fotografie hinzuweisen. Es kann aber auch als Abkürzung für "Software" verwendet werden, um auf Programme oder Anwendungen hinzuweisen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.