Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein Card Reader?
Ein Card Reader liest Informationen von magnetischen Streifen oder Chips auf Karten wie Kreditkarten oder Personalausweisen. Der Reader verwendet einen Magnetkopf oder einen Chipleser, um die Daten zu erfassen. Die Informationen werden dann an ein elektronisches Gerät wie einen Computer oder ein Kassensystem übertragen. Der Card Reader übersetzt die codierten Daten in lesbare Informationen, die vom System verarbeitet werden können. Auf diese Weise ermöglicht der Card Reader die schnelle und sichere Übertragung von Daten von Karten auf elektronische Geräte. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
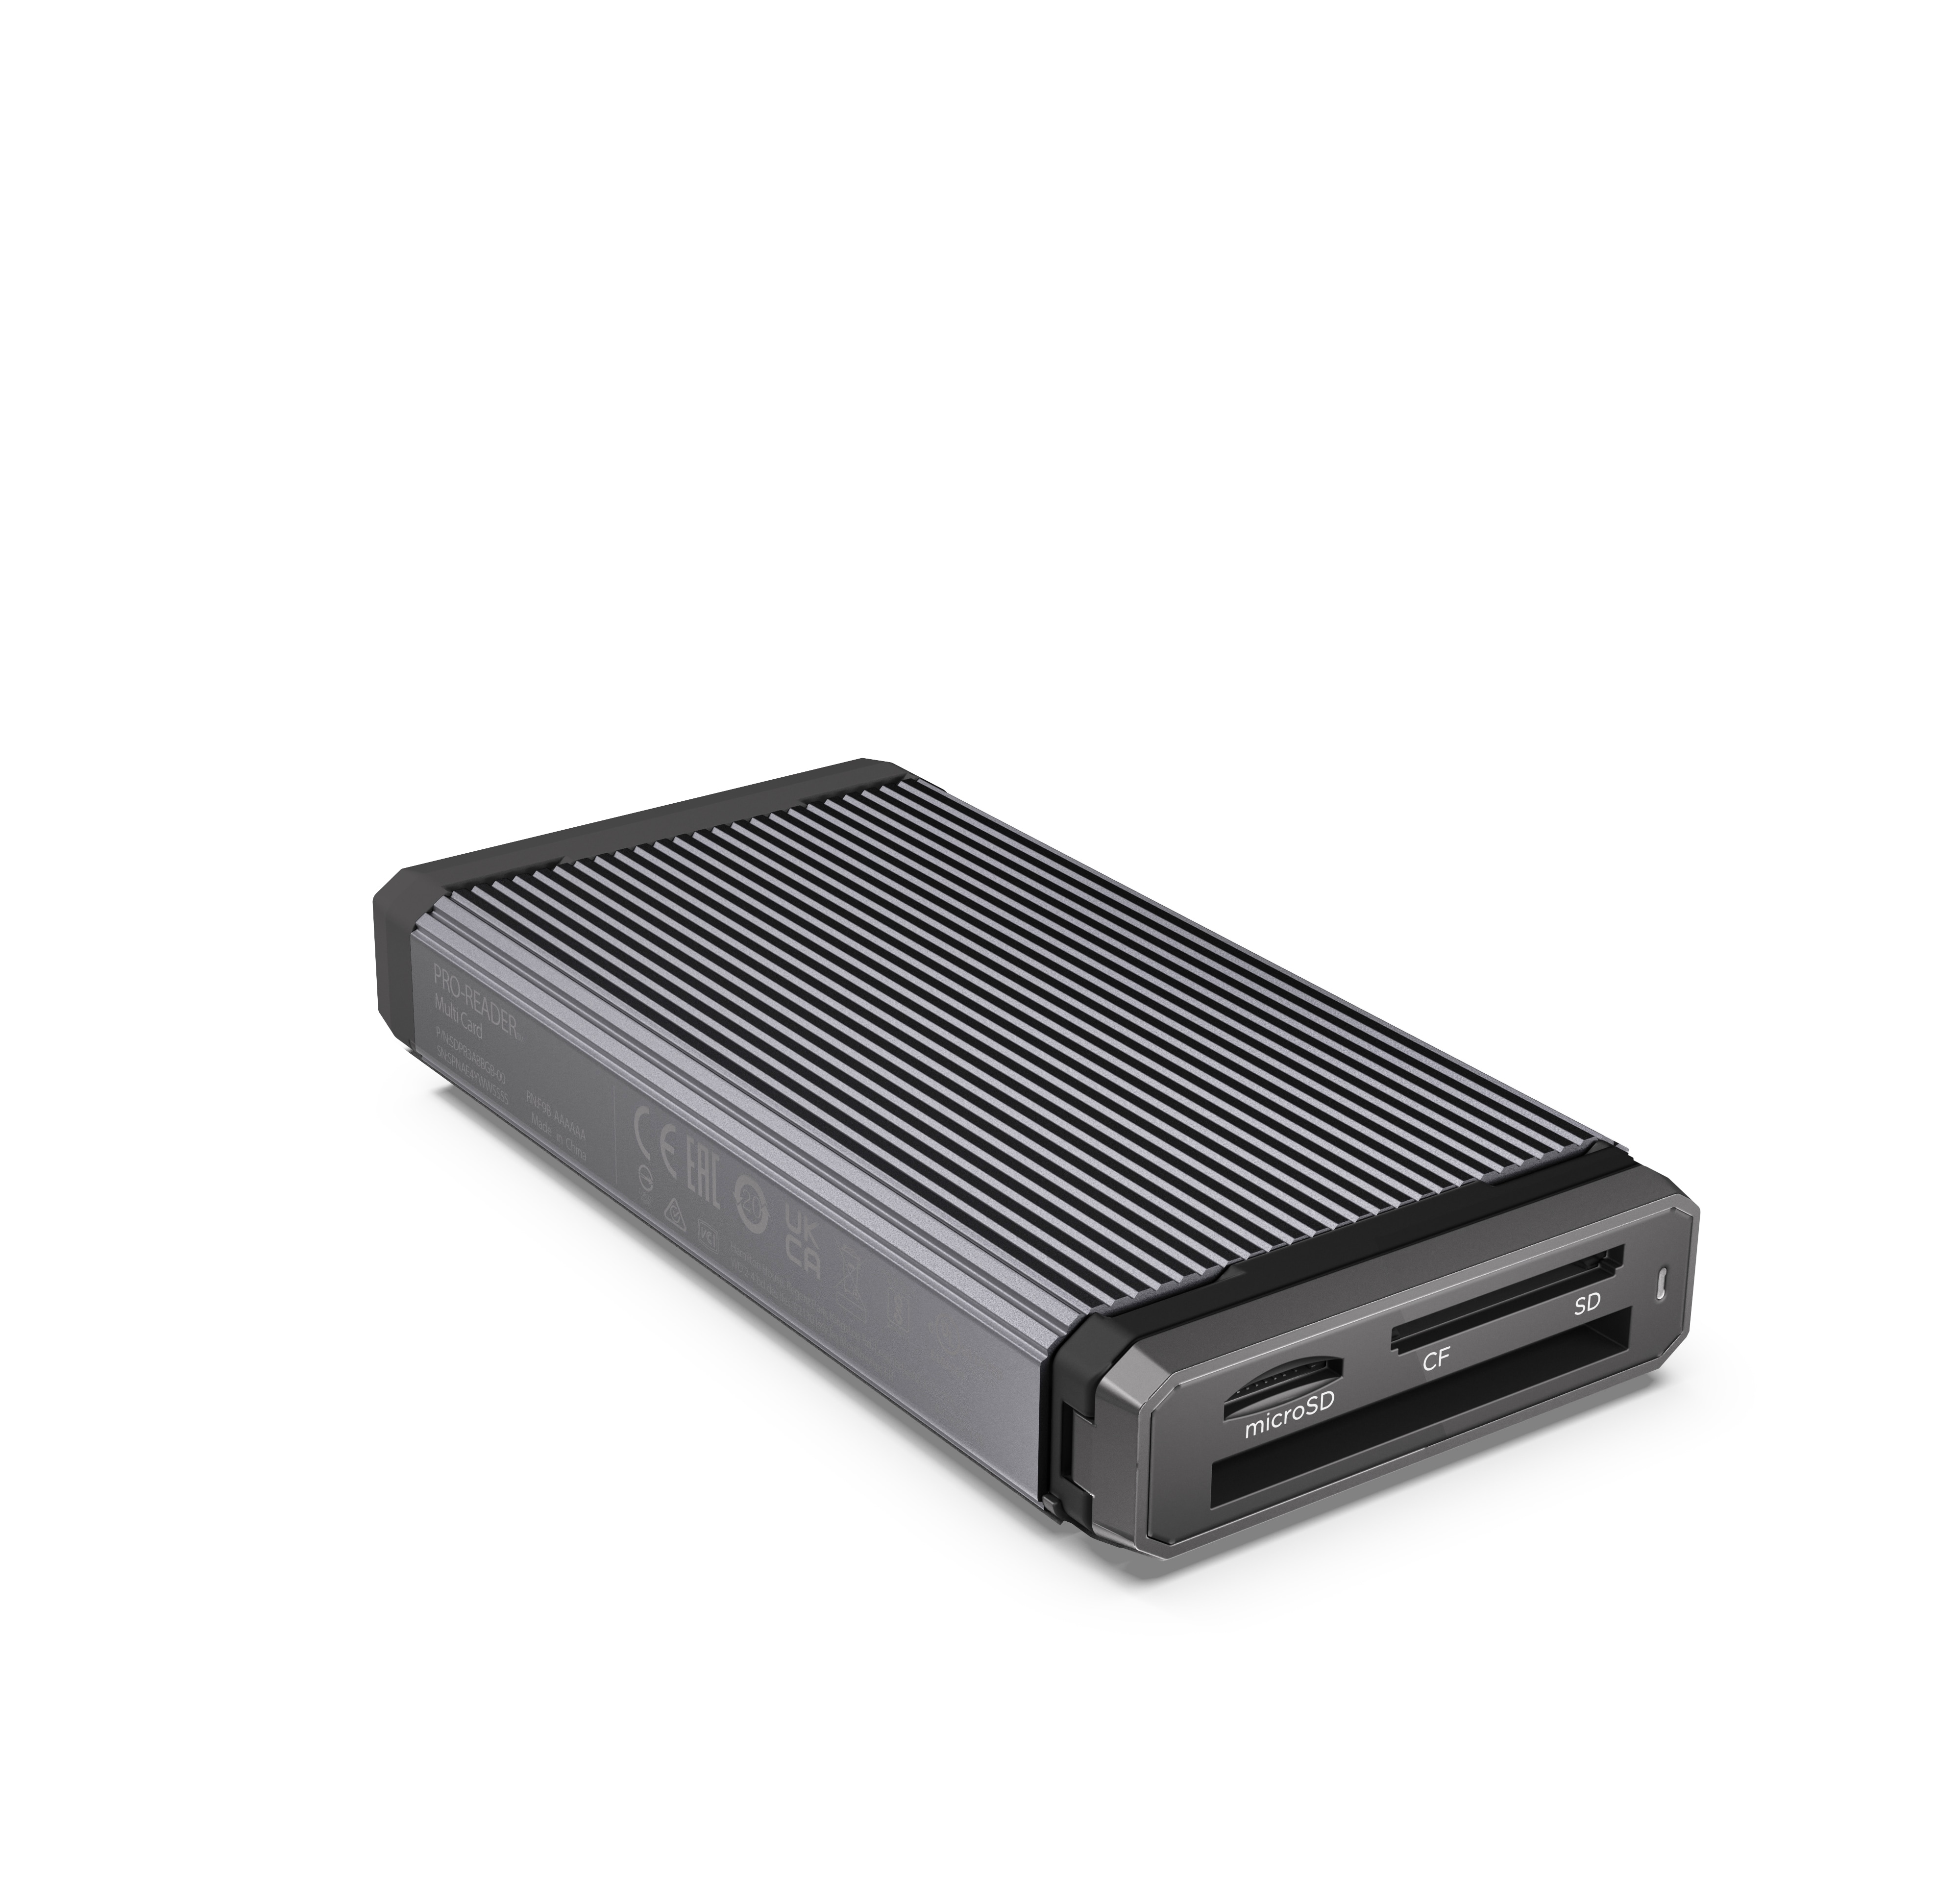
Ähnliche Suchbegriffe für SanDisk-PROFESSIONAL-PRO-READER-Multi-Card
Top-Angebote
Produkte zum Begriff SanDisk-PROFESSIONAL-PRO-READER-Multi-Card:
-
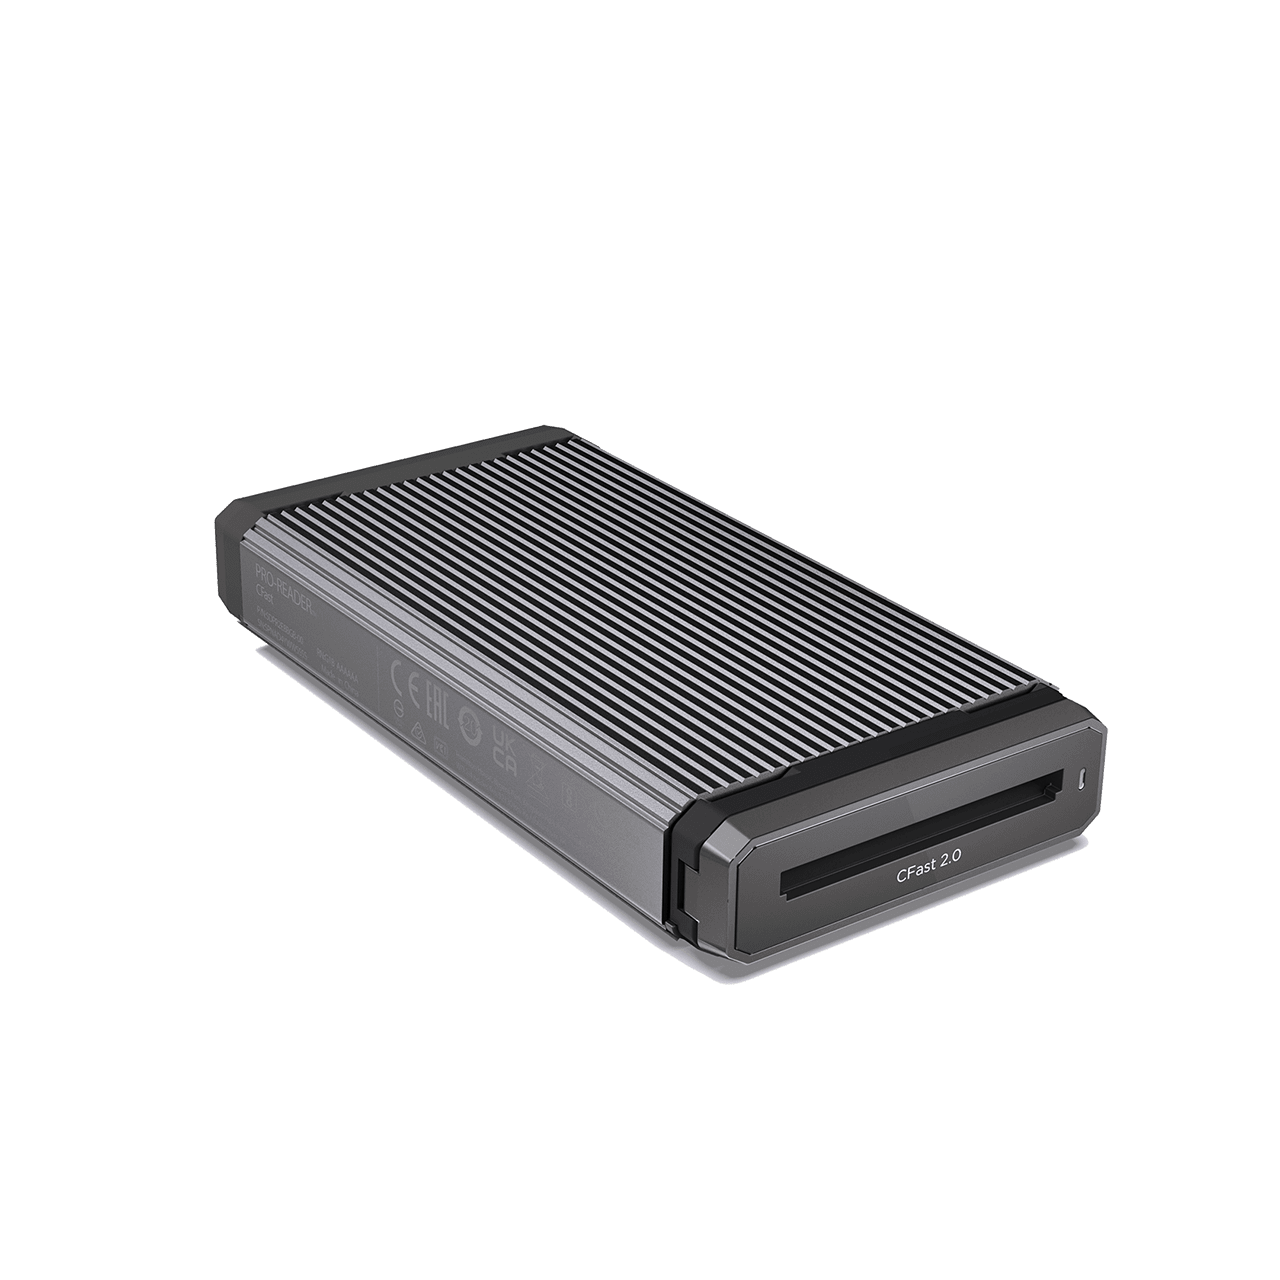
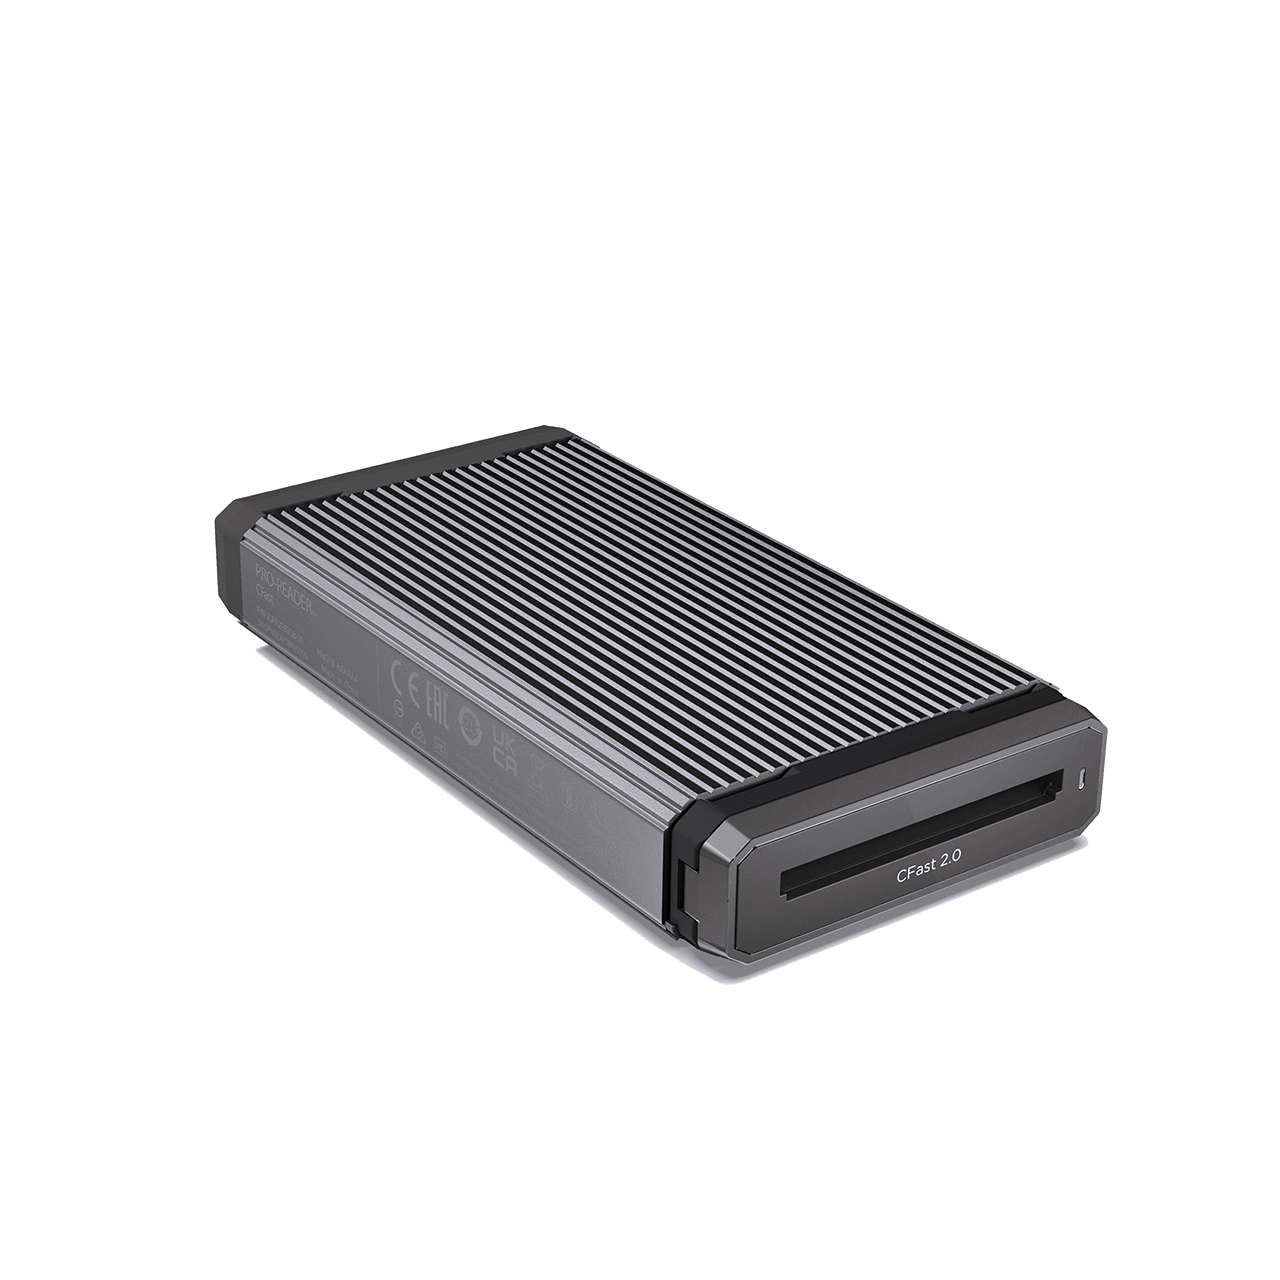
SanDisk PROFESSIONAL PRO-READER CFast DockingstationSpeichertyp: CFast Kartenlesegerät mit USB-C-Schnittstelle / Speicherkapazität: wechselbar / kompatibel zu macOS 10.13+ (Time Machine compatible) / Windows 10+ (via reformat) Bahnbrechende Kapazität107,22 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
SanDisk Professional SanDisk® PROFESSIONAL PRO-READER CFast Dockingstation SDPR2E8-0000-GBANDSpeichertyp: CFast Kartenlesegerät mit USB-C-Schnittstelle / Speicherkapazität: wechselbar / kompatibel zu macOS 10.13+ (Time Machine compatible) / Windows® 10+ (via reformat) Bahnbrechende Kapazität99,22 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter


-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Warum funktioniert der Benfei Card Reader CF Card nicht mit dem Samsung S9?
Es ist möglich, dass der Benfei Card Reader CF Card nicht mit dem Samsung S9 funktioniert, da möglicherweise keine Kompatibilität zwischen den beiden Geräten besteht. Es könnte auch sein, dass der Card Reader nicht ordnungsgemäß funktioniert oder dass das Samsung S9 möglicherweise nicht mit CF-Karten kompatibel ist. Es wird empfohlen, die Kompatibilität zwischen den Geräten zu überprüfen oder einen anderen Card Reader auszuprobieren, um das Problem zu lösen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie lautet die korrekte Grammatik für "Card Reader im Notebook"?
Die korrekte Grammatik für "Card Reader im Notebook" ist bereits korrekt. Es handelt sich um eine präzise Beschreibung eines Card Readers, der sich im Notebook befindet. **

Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff SanDisk-PROFESSIONAL-PRO-READER-Multi-Card:
-
SANDISK Professional PRO-Reader Multi Card Multi-Slot-Cardreader, USB-C 3.0 [Buchse]Produktbeschreibung : SanDisk Professional PRO-READER Kartenleser - USB-C 3.2 Gen 1Produkttyp : Kartenleser - externUnterstützte Speicherkarten : SD-Speicherkarte, microSDHost-Schnittstelle : USB-C 3.2 Gen 1Besonderheiten : Aluminiumgehäuse, Schreibschutz-Schalter, SanDisk QuickFlow62,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SanDisk PROFESSIONAL PRO-READER CFast DockingstationSpeichertyp: CFast Kartenlesegerät mit USB-C-Schnittstelle / Speicherkapazität: wechselbar / kompatibel zu macOS 10.13+ (Time Machine compatible) / Windows 10+ (via reformat) Bahnbrechende Kapazität107,22 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein Card Reader?
Ein Card Reader liest Informationen von magnetischen Streifen oder Chips auf Karten wie Kreditkarten oder Personalausweisen. Der Reader verwendet einen Magnetkopf oder einen Chipleser, um die Daten zu erfassen. Die Informationen werden dann an ein elektronisches Gerät wie einen Computer oder ein Kassensystem übertragen. Der Card Reader übersetzt die codierten Daten in lesbare Informationen, die vom System verarbeitet werden können. Auf diese Weise ermöglicht der Card Reader die schnelle und sichere Übertragung von Daten von Karten auf elektronische Geräte. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Warum funktioniert der Benfei Card Reader CF Card nicht mit dem Samsung S9?
Es ist möglich, dass der Benfei Card Reader CF Card nicht mit dem Samsung S9 funktioniert, da möglicherweise keine Kompatibilität zwischen den beiden Geräten besteht. Es könnte auch sein, dass der Card Reader nicht ordnungsgemäß funktioniert oder dass das Samsung S9 möglicherweise nicht mit CF-Karten kompatibel ist. Es wird empfohlen, die Kompatibilität zwischen den Geräten zu überprüfen oder einen anderen Card Reader auszuprobieren, um das Problem zu lösen. **
Ähnliche Suchbegriffe für SanDisk-PROFESSIONAL-PRO-READER-Multi-Card
-
SanDisk Professional SanDisk® PROFESSIONAL PRO-READER CFast Dockingstation SDPR2E8-0000-GBANDSpeichertyp: CFast Kartenlesegerät mit USB-C-Schnittstelle / Speicherkapazität: wechselbar / kompatibel zu macOS 10.13+ (Time Machine compatible) / Windows® 10+ (via reformat) Bahnbrechende Kapazität99,22 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Sandberg USB-C Multi Card Reader ProSandberg USB-C Multi Card Reader Pro ist ein USB-C-Multicardreader, der einfachen Zugriff auf Daten vieler Speicherkartenformate für schnellen Transfer und Backup von Fotos, Videos und Dateien bietet. USB-C-Schnittstelle mit USB-C-Stecker (male): Verbindet sich direkt mit USB-C-Geräten für einfachen, bequemen Dateizugriff. Funktioniert wie eine externe Festplatte: Einstecken und ohne Installation sofort starten - für schnelle, unkomplizierte Nutzung. Breite Speicherkartenunterstützung: Unterstützt SD-Serie bis 4.0, SDHC, SDXC, CF, MMC und T-Flash/Micro SD (kein Adapter erforderlich), um gängige Kamera-, Drohnen- und Speicherkarten zu nutzen. Aluminiumgehäuse: Robustes Gehäuse für den täglichen professionellen und privaten Einsatz. USB-C-betrieben: Bezieht Strom über den USB-C-Port für ein einfaches Setup mit wenig Kabeln. Breite OS-Kompatibilität: Funktioniert mit Windows 11, 10, 8, 7, Vista, XP und MacOS für flexible Nutzung über verschiedene Systeme. Dieser USB-C-Kartenleser ist für zuverlässigen Zugriff auf Speicherkartendaten ausgelegt und vereinfacht Transfers und Backups - egal, ob Sie mit Kamera-Equipment arbeiten oder ?????? eine Drohnenkarte leeren müssen.21,99 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
SanDisk PROFESSIONAL PRO-READER Kartenleser USB-C 3.2 extern für CFast Card (SDPR2E8-0000-GBAND)Produktbeschreibung: SanDisk PROFESSIONAL PRO-READER - Kartenleser - USB-C 3.2 (Gen 2), Produkttyp: Kartenleser - extern, Host-Schnittstelle: USB-C 3.2 (Gen 2), Unterstützte Speicherkarten: CFast Card, Produktmaterial: Aluminium, Systemanforderungen: Windows 10 oder aktuellere Version, Apple MacOS 10.13 oder später, Abmessungen (Breite x Tiefe x Höhe): 11,51 cm x 6 cm x 1,91 cm, Gewicht: 120 g105,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie lautet die korrekte Grammatik für "Card Reader im Notebook"?
Die korrekte Grammatik für "Card Reader im Notebook" ist bereits korrekt. Es handelt sich um eine präzise Beschreibung eines Card Readers, der sich im Notebook befindet. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.