Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Saphira-Mineral-Schlamm-Haarmaske-Intensive
Top-Angebote
Produkte zum Begriff Saphira-Mineral-Schlamm-Haarmaske-Intensive:
-
Totes Meer Salz Mineral Schlamm Seife 100 gAnwendungsbereich:Der aktive Mineralschlamm reinigt, klärt und stimuliert die Haut ohne auszutrocknen. Eigenschaften: mit einzigartigen Naturstoffen aus dem Toten Meer besitzt hervorragende kosmetische Eigenschaften für den individuellen Einsatz4,99 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Stirbt Saphira am Ende von Teil 4?
Nein, Saphira stirbt nicht am Ende von Teil 4. In der "Eragon"-Reihe überlebt sie bis zum Ende der Geschichte. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Saphira-Mineral-Schlamm-Haarmaske-Intensive:
-
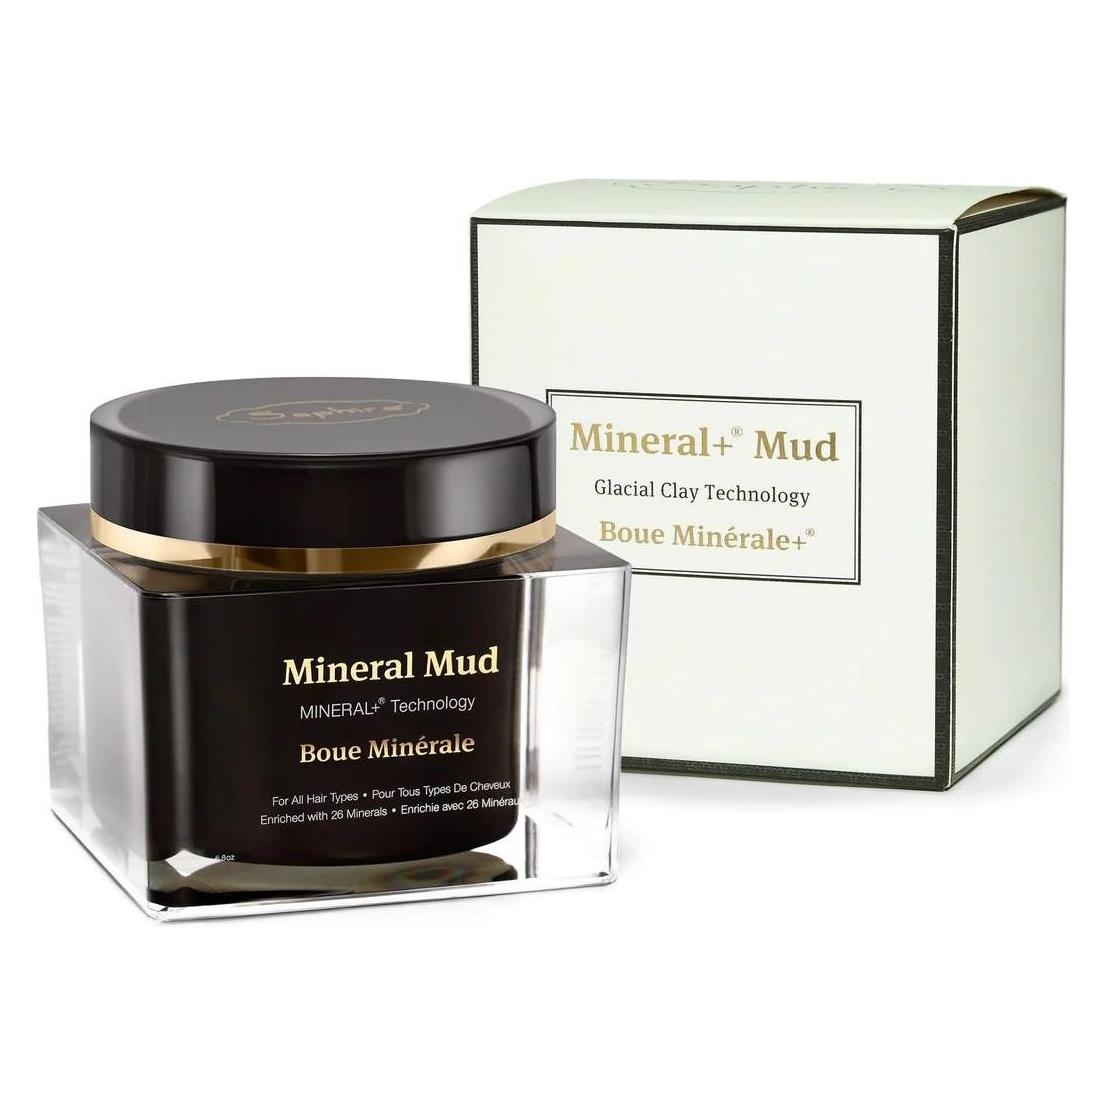
Saphira Mineral+ Schlamm-Haarmaske Intensive heilende, aufbauende Behandlung mit Gletscherlehm-Technologie 6 (200 ml) (47656724)Saphira Mineral+ Schlamm-Haarmaske Intensive heilende, aufbauende Behandlung mit Gletscherlehm-Technologie 6 (200 ml) (47656724)102,23 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Totes Meer Salz Mineral Schlamm Seife 100 gAnwendungsbereich:Der aktive Mineralschlamm reinigt, klärt und stimuliert die Haut ohne auszutrocknen. Eigenschaften: mit einzigartigen Naturstoffen aus dem Toten Meer besitzt hervorragende kosmetische Eigenschaften für den individuellen Einsatz4,99 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Saphira-Mineral-Schlamm-Haarmaske-Intensive
-
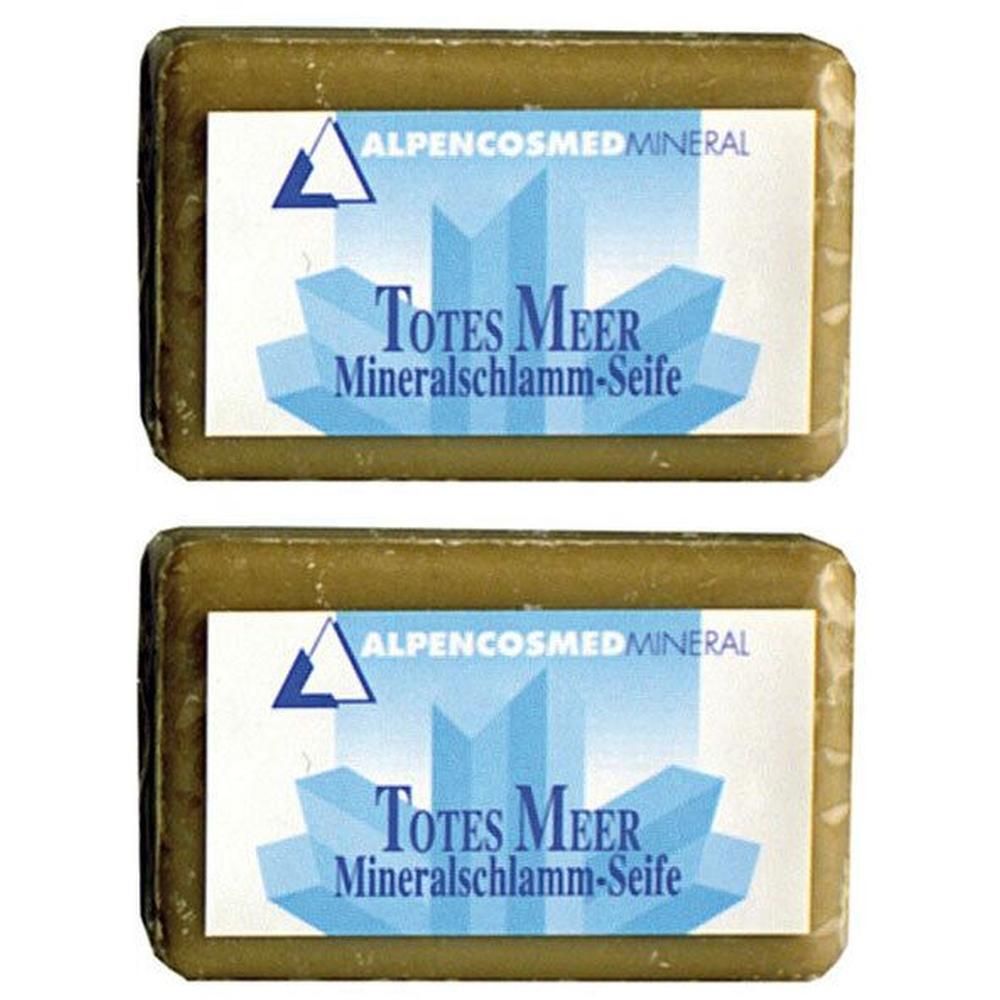
Totes Meer Salz Mineral Schlamm Seife 2x 2x100 gSet enthält2x TOTES MEER Mineralschlamm-Seife 100 gAnwendungsbereich:Der aktive Mineralschlamm reinigt, klärt und stimuliert die Haut ohne auszutrocknen. Eigenschaften: mit einzigartigen Naturstoffen aus dem Toten Meer besitzt hervorragende kosmetische Eigenschaften für den individuellen Einsatz8,99 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
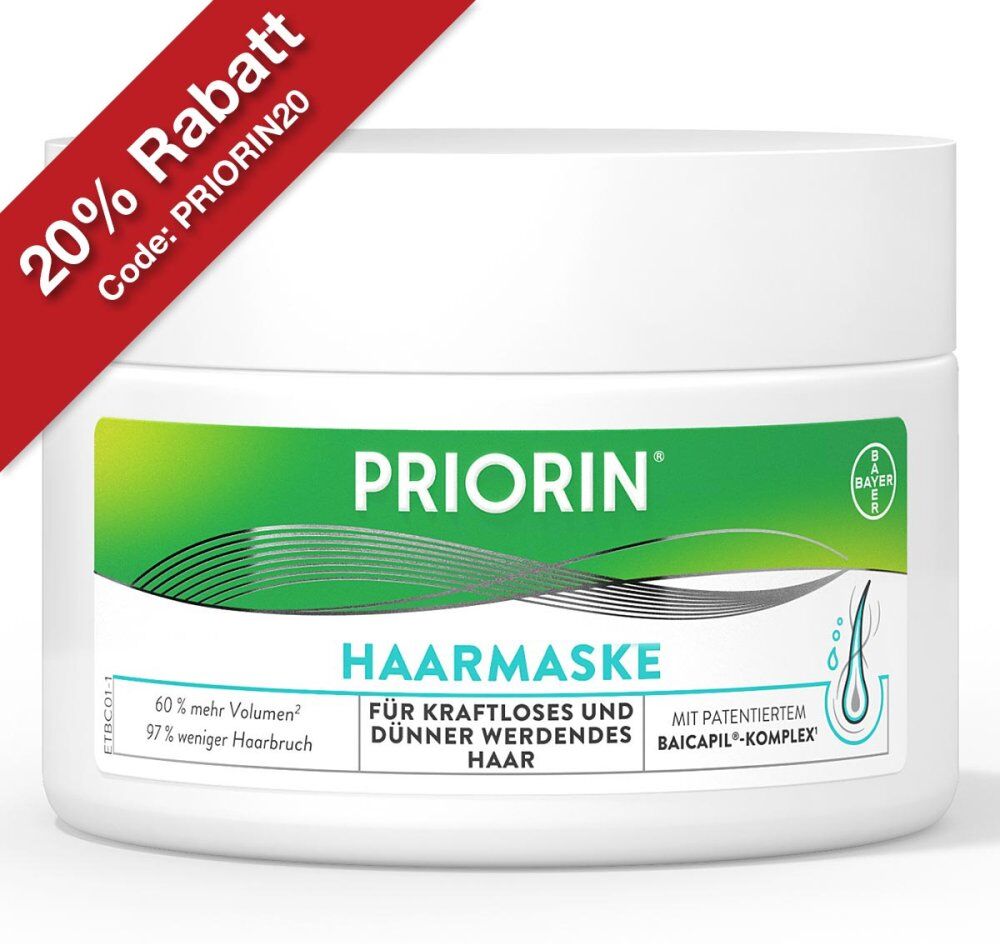
Priorin HaarmaskeAnwendungsgebiet von Priorin Haarmaske Priorin® Haarmaske – der Booster für Ihre HaareDünner werdendes Haar, Haarbruch und Haarausfall können vielfältige Ursachen haben: Stress, falsche Haarpflege und Styling. Auch hormonelle Veränderungen durch Schwangerschaft oder Wechseljahre können kraftloses Haar mit sich bringen. Die Priorin® Haarmaske kann Abhilfe schaffen. Sie ist eine optimale Ergänzung zu den Priorin® Kapseln, die bei hormonell erblich bedingten Haarausfall bei Frauen eingenommen werden.Der innovative Inhaltsstoffkomplex Baicapil® dringt dabei bis zu den Haarwurzeln vor und entfaltet dort seine stärkenden Eigenschaften.² Die Priorin® Haarmaske setzt auf 97 % pflanzliche Inhaltsstoffe, die das Haar ganz natürlich stärken: Ginseng: fördert Kämmbarkeit und Volumen, sorgt für Geschmeidigkeit und Glanz.³ Baicapil®: der pflanzliche Inhaltsstoffkomplex besteht aus Baikal-Helmkraut-Wurzelextrakt Soja- und Weizenkeimextrakten, Er hat antioxidative Eigenschaften hat und verbessert das Haarwachstum.⁴ Arganöl: sorgt für mehr Glanz und wirkt vorbeugend gegen Haarbruch.⁵ Pro-Vitamin B5: macht die Haare geschmeidig und glänzend und verleiht dem Haar Volumen und pflegt die Kopfhaut.⁶Das Ergebnis ist ein Wow-Gefühl schon nach der ersten Anwendung. Die Aufbaukur beschert dir glänzende Haare mit mehr Volumen. Dabei sorgt die Zusammensetzung dafür, dass das Haar nicht beschwert wird und sich leichter kämmen lässt. Für geschmeidiges und gepflegtes Haar vom Ansatz bis in die Spitzen.stärkt das Haar, für bis zu 97% weniger Haarbruchmacht das Haar geschmeidigerbringt 75 % mehr Glanzsorgt für 60 % mehr Volumen¹, ohne zu beschwerendermatologisch getestet97 % pflanzliche Inhaltsstoffe – frei von Silikonen und Farbstoffennur 1x wöchentlich, 5 Minuten Einwirkzeitdie ideale Ergänzung zu Priorin® Kapseln und Priorin® LiquidQuellen und Anmerkungen¹ vs. vor Wäsche und Pflege² Baicapil® is a r14,36 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Stirbt Saphira am Ende von Teil 4?
Nein, Saphira stirbt nicht am Ende von Teil 4. In der "Eragon"-Reihe überlebt sie bis zum Ende der Geschichte. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.