Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Saraya-Dosierpumpe-Sprühpumpe-für
Top-Angebote
Produkte zum Begriff Saraya-Dosierpumpe-Sprühpumpe-für:
-
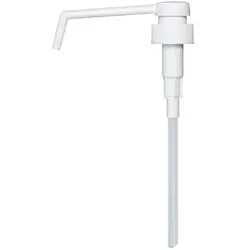
Saraya Dosierpumpe (Sprühpumpe) für 1000ml Armhebelspender 1 StückSaraya Dosierpumpe für 1000ml Armhebelspender Saraya Ersatzpumpe (Sprühpumpe für Desinfektionsmittel) mit Verbindungsstück, passend für Saraya 1000ml Armhebelspender aus Aluminium oder Kunststoff (MDS-1000 PW, MDS-1000A).5,56 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Saraya Dosierpumpe (Tropfpumpe) für 1000ml Armhebelspender 1 StückSaraya Dosierpumpe für 1000ml Armhebelspender Saraya Ersatzpumpe (Tropfpumpe für Seife) mit Verbindungsstück, passend für Saraya 1000ml Armhebelspender aus Aluminium oder Kunststoff (MDS-1000 PW, MDS-1000A).5,56 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie funktioniert die Token-Validierung und warum ist sie wichtig für den sicheren Datenaustausch?
Die Token-Validierung überprüft die Echtheit eines Tokens, um sicherzustellen, dass der Benutzer legitim ist. Dies geschieht durch Vergleich des Tokens mit einem gespeicherten Schlüssel oder einer Signatur. Die Validierung ist wichtig, um unbefugten Zugriff auf Daten zu verhindern und die Sicherheit des Datenaustauschs zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Saraya-Dosierpumpe-Sprühpumpe-für:
-
Saraya Dosierpumpe (Sprühpumpe) für Dosierspender 1 StückSaraya Dosierpumpe (Sprühpumpe) für Dosierspender Saraya Ersatzpumpe (Sprühpumpe für Desinfektionsmittel), passend für Saraya Dosierspender UD 1000, GUD 1000, HDI 9000, MDS 500 P und MDS 500 A.4,02 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Saraya Dosierpumpe (Sprühpumpe) für 1000ml Armhebelspender 1 StückSaraya Dosierpumpe für 1000ml Armhebelspender Saraya Ersatzpumpe (Sprühpumpe für Desinfektionsmittel) mit Verbindungsstück, passend für Saraya 1000ml Armhebelspender aus Aluminium oder Kunststoff (MDS-1000 PW, MDS-1000A).5,56 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Saraya-Dosierpumpe-Sprühpumpe-für
-
Saraya Dosierpumpe (Tropfpumpe) für 1000ml Armhebelspender 1 StückSaraya Dosierpumpe für 1000ml Armhebelspender Saraya Ersatzpumpe (Tropfpumpe für Seife) mit Verbindungsstück, passend für Saraya 1000ml Armhebelspender aus Aluminium oder Kunststoff (MDS-1000 PW, MDS-1000A).5,56 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Seifenspender Saraya MD 9000, manueller Spender für 1,2 L Saraya SchaumseifenpatroneDer Saraya MD 9000 Seifenspender bietet eine sichere Handhygiene die keinen Strom erfordert. Die Flasche mit befestigter Pumpe bietet maximalen Schutz vor Kontaminierung. Die passende 1,2 L Saraya Schaumseife finden Sie in der Detailansicht des Artikels. Das Befestigungsmaterial, Schlüssel sowie eine Bedienungsanleitung ist Bestandteil des Lieferumfanges. RESTPOSTEN! Abverkauf nur solange der Vorrat reicht!25,94 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
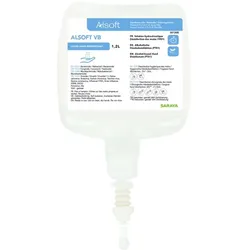
Saraya Alsoft VB Händedesinfektionsmittel für UD / MD-1600 Spender 1,2 Liter Saraya-FlascheSaraya Händedesinfektionsmittel Alsoft VB für UD- / MD-1600 Spender Hygienische und chirurgische Händedesinfektion - Viruzid Alsoft VB ist ein hygienisches und chirurgisches Händedesinfektionsmittel (VAH-gelistet), entwickelt von der Firma Saraya, dem japanischen Marktführer auf dem Gebiet der Händehygiene. Durch die Verwendung zweier Arten Alkohol in Kombination mit Phosphorsäure erreicht Alsoft VB eine sichere und breite Wirksamkeit gegen eine Reihe von Mikroorganismen bei einer kurzen Einwirkungszeit. Passend für den Saraya UD-1600 Sensorspender und den MD-1600 Spender. Wirksam gegen ein breites Spektrum an Mikroorganismen: Bakterizid, levurozid, tuberkulozid und viruzid Schnelle Wirksamkeit: Alsoft VB inaktiviert eine Vielzahl an Viren in 15 Sekunden - inklusive Noroviren. Frei von Geliermittel: wodurch das Produkt kein klebriges Gefühl auf der Haut hinterlässt. Enthält rückfettende Substanzen: wodurch sich die Hände angenehm weich anfühlen. Gebrauchshinweise: Hygienische Händedesinfektion: 5ml ALSOFT VB unverdünnt während 30 Sekunden auf den trockenen Händen verreiben und während der Einwirkzeit feucht halten. Bei Bedarf nachdosieren. Sollte nicht zusammen mit Latex Handschuhen verwendet werden. Chirurgische Händedesinfektion: 2 x 5ml Saraya Händedesinfektion ALSOFT VB unverdünnt während 90 Sekunden auf saubere und trockene Hände und Unterarme verreiben und diese während der Einwirkzeit feucht halten. Erst nach Auftrocknung chirurgische Handschuhe anlegen. Wirksamkeit von Saraya Händedesinfektion Alsoft VB: - Hygienische Händedesinfektion gemäß EN1500: 30 Sekunden - Chirurgische Händedesinfektion gemäß EN12791: 90 Sekunden Bakterizid gemäß EN13727 15 Sekunden - Escherichia coli - Pseudomonas aeruginosa - Staphylococcus aureus - Enterococcus hirae - Salmonella enterica - Listeria monocytogenes Levurozid gemäß EN13624: 15 Sekunden - Candida albicans Mykobakterizid gemäß EN14348: 15 Sekunden - Mycobacterium terrae - Mycobacterium avium Viruzid gemäß EN14476: 15 Sekunden - Murines Norovirus - Humanes rhinovirus - Bovine Corona virus - Influenza A (H1N1) - BVDV - Rotavirus - Influenza A (H3N8, avia) - Vaccinia virus - Adenovirus - Feline calicivirus - Poliovirus: 30 Sekunden Zusammensetzung: Aktive Inhaltstoffe: 100g enthält : Ethanol 66g, Propan-1-ol 10g Listung: VAH-gelistet Physikalische und chemische Eigenschaften: Klare, farblose Flüssigkeit mit charakterischem Alkoholgeruch Verfügbar als - 1,2 Liter Saraya-Flasche13,28 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie funktioniert die Token-Validierung und warum ist sie wichtig für den sicheren Datenaustausch?
Die Token-Validierung überprüft die Echtheit eines Tokens, um sicherzustellen, dass der Benutzer legitim ist. Dies geschieht durch Vergleich des Tokens mit einem gespeicherten Schlüssel oder einer Signatur. Die Validierung ist wichtig, um unbefugten Zugriff auf Daten zu verhindern und die Sicherheit des Datenaustauschs zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.