Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Sarid-Yishai-Schwachstellen
Top-Angebote
Produkte zum Begriff Sarid-Yishai-Schwachstellen:
-
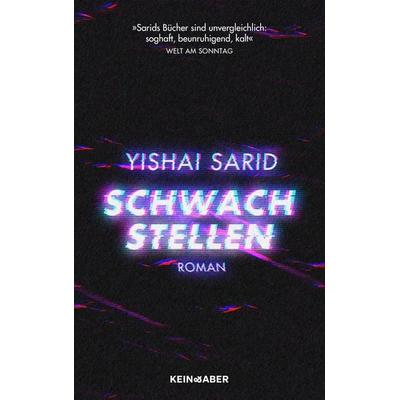
Sarid, Yishai: SchwachstellenSchwachstellen , Ein junger IT-Spezialist und begehrtester Aufspürer von Sicherheitslücken bekommt immer größere und politisch brisantere Aufträge, verdrängt ethische Skrupel und kann sich gleichzeitig immer weniger zurücknehmen, sein Können auch privat einzusetzen. Eine erschreckend aktuelle, packende Bestandsaufnahme heutiger Datenkriminalität. Leicht war es nie: Sivs Vater ist ständig pleite, seine Mutter geht mit einem Arzt fremd, und seine jüngere Schwester ist in die Drogensucht abgerutscht. Auch bei den Frauen kann er nicht punkten. Aber als professioneller Hacker - der Beste und Begehrteste in seinem Fach - wird er auf Händen getragen. Seine Aufträge in Israel und im Ausland werden politisch immer brisanter. Als er in einem europäischen Land ein Abhörsystem für Mobiltelefone installieren muss, um Regimekritiker ausfindig zu machen, kommen bei ihm erste ethische Skrupel auf. Einerseits redet er sich ein, nur seinen Job zu erfüllen - und andererseits kann er es immer weniger lassen, Sicherheitslücken von Smartphones mehr und mehr auch für private Zwecke zu nutzen ... , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 288, Keyword: Computerkriminalität; Cyperspace; Datenkriminalität; Ethik; Hacker; Hacking; IT-Spezialist; Politthriller; Regimekritiker; Sicherheitslücken; Spannungsroman; ethische Bedenken; moralischer Konflikt; Überwachung, Fachschema: Israel / Roman, Erzählung~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV), Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Kriminalromane und Mystery~Computerkriminalität, Hacking, Region: Europa~Israel, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Politthriller/Justizthriller, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber AG, Länge: 182, Breite: 127, Höhe: 27, Gewicht: 282, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036996349, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Sarid-Yishai-Schwachstellen:
-
Sarid, Yishai: SchwachstellenSchwachstellen , Ein junger IT-Spezialist und begehrtester Aufspürer von Sicherheitslücken bekommt immer größere und politisch brisantere Aufträge, verdrängt ethische Skrupel und kann sich gleichzeitig immer weniger zurücknehmen, sein Können auch privat einzusetzen. Eine erschreckend aktuelle, packende Bestandsaufnahme heutiger Datenkriminalität. Leicht war es nie: Sivs Vater ist ständig pleite, seine Mutter geht mit einem Arzt fremd, und seine jüngere Schwester ist in die Drogensucht abgerutscht. Auch bei den Frauen kann er nicht punkten. Aber als professioneller Hacker - der Beste und Begehrteste in seinem Fach - wird er auf Händen getragen. Seine Aufträge in Israel und im Ausland werden politisch immer brisanter. Als er in einem europäischen Land ein Abhörsystem für Mobiltelefone installieren muss, um Regimekritiker ausfindig zu machen, kommen bei ihm erste ethische Skrupel auf. Einerseits redet er sich ein, nur seinen Job zu erfüllen - und andererseits kann er es immer weniger lassen, Sicherheitslücken von Smartphones mehr und mehr auch für private Zwecke zu nutzen ... , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 288, Keyword: Computerkriminalität; Cyperspace; Datenkriminalität; Ethik; Hacker; Hacking; IT-Spezialist; Politthriller; Regimekritiker; Sicherheitslücken; Spannungsroman; ethische Bedenken; moralischer Konflikt; Überwachung, Fachschema: Israel / Roman, Erzählung~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV), Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Kriminalromane und Mystery~Computerkriminalität, Hacking, Region: Europa~Israel, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Politthriller/Justizthriller, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber AG, Länge: 182, Breite: 127, Höhe: 27, Gewicht: 282, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036996349, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Sarid-Yishai-Schwachstellen
-
Sarid, Yishai: SiegerinSiegerin , Wie lernt man zu töten, ohne daran zu zerbrechen? Als Psychologin berät Abigail seit Jahren erfolgreich das israelische Militär, wie es Soldaten besser auf Einsätze vorbereitet. Doch dann wird ihr einziger Sohn Schauli einberufen, und sie muss sich entscheiden: Was wiegt schwerer, das Wohl ihres Landes oder das ihres Kindes? , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 20210216, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 256, Keyword: Belletristik; Beziehung; Eltern; Israel; Krieg; Liebe; Literatur; Militär; Psychologie; Psychologin; Roman; Trauma; Töten, Fachschema: Israel / Roman, Erzählung, Fachkategorie: Kriegsromane~Belletristik: Themen, Stoffe, Motive: Psychologisches Innenleben~Belletristik in Übersetzung, Region: Israel, Zeitraum: 21. Jahrhundert (2000 bis 2100 n. Chr.), Thema: Auseinandersetzen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber AG, Länge: 187, Breite: 121, Höhe: 22, Gewicht: 280, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036994574, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0018, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 251367622,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sarid, Yishai: MonsterMonster , Am Ende des Romans steht eine Eskalation: Ein israelischer Tourguide streckt im Konzentrationslager von Treblinka einen deutschen Dokumentarfilmer mit einem Faustschlag nieder. Wie kam es dazu? In einem Bericht an seinen ehemaligen Chef schildert der Mann, wie er jahrelang Schulklassen, Soldaten und Touristen durch NS-Gedenkstätten geführt hat und wie unterschiedlich diese mit der Erinnerung an den Holocaust umgehen. Nach und nach zeigt sich, dass seine Arbeit nicht spurlos an dem jungen Familienvater vorübergeht - die Grauen der Geschichte entwickeln einen Sog, gegen den keine akademische Distanz ankommt. Gleichzeitig wächst sein Frust über die eigene familiäre und berufliche Situation. Am Ende wollen alle in erster Linie aus dem Holocaust - und dem Gedenken daran - einen Nutzen für sich selbst ziehen. Als der Erzähler das erkennt, wird er vom Beobachter zum Akteur, und der Kreislauf der Gewalt vollendet sich. Yishai Sarid, einer der bekanntesten Autoren Israels, wirft in seinem Roman ein neues Licht auf die Erinnerungskultur, wagt sich an vermeintlich unantastbare Fragen und stellt in stillem, unaufgeregtem Ton eingefahrene Denkmuster infrage. , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 20190204, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 176, Keyword: Belzec; Erinnerung; Familie; Geschichte; Holocaust; Israel; Konzentrationslager; Taschenbuch; Trauma, Fachschema: Polen / Roman, Erzählung~Israel / Roman, Erzählung~Hebräisch~Israel / Sprache~Ivrit~Judentum / Sprache / Hebräisch~Holocaust~Judenverfolgung / Holocaust~Shoah~Israel~Judentum / Israel (Staat)~Holocaust / Roman, Erzählung, Fachkategorie: Moderne und zeitgenössische Belletristik~Belletristik in Übersetzung, Region: Polen~Israel, Sprache: Hebräisch, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Holocaust, Thema: Auseinandersetzen, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber, Länge: 190, Breite: 121, Höhe: 20, Gewicht: 234, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036994086, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.