Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Schild-I-Kombischild-Betriebsgelände
Top-Angebote
Produkte zum Begriff Schild-I-Kombischild-Betriebsgelände:
-
Schild I Kombischild Betriebsgelände, STVO und 10 km/h + Feuer offenes..., Aluminium, 600x900mm, nach StVOKombischild Betriebsgelände, VKZ-Nr.101 Auf dem Betriebsgelände gilt die StVO, VKZ-Nr.274 Schrittgeschwindigkeit fahren, Pikto-Nr.P02 Auf dem gesamten Betriebsgelände ist Feuer, offenes Licht und Rauchen verboten, für den Innen- und Außeneinsatz, Material: Aluminium, temperaturbeständig von -40 bis +130°C, resistent gegen Lösemittel und viele Chemikalien, leicht, stabil, bruchsicher, nicht brennbar, abgerundete Ecken, Materialstärke: 1,3 mm, Format: 600 x 900 mm Hinweise zu Mengenangaben Liefermenge/-einheit: 1 Stück Menge/Packung: 1 Stück206,27 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Buhari, Imam-I: Sahih-i Buhari MuhtasariSahih-i Buhari Muhtasari , Buhar, halk arasinda Sahih-i Buhari diye söhret bulan el-Camius-Sahih adli eseri 600.000 kadar hadis arasindan secerek 16 yilda meydana getirdigini, her bir hadisi veya babi yazmadan önce mutlaka boy abdesti alarak iki rekat namaz kildigini söylemistir. Eserini tamamladiktan sonra onu devrin en büyük hadis otoriteleri olan Ahmed b. Hanbel, Yahya b. Main ve Ali b. el-Mediniye göstermistir. Bu alimlerin hepsi es-Sahihi begenmis, dört hadis haric icindekilerin sahih olduguna sehadet etmistir. Ukayli, Bu dört hadis hakkinda son söz Buharnindir. Onlar da sahihtir demistir. Buhar, el-Camius-Sahihte bir hadisi cesitli yerlerde degisik isnadlarla tekrar ettiginden, eserdeki hadislerin yerlerinin eksiksiz tesbit edilmesi kolay olmadigi gibi sahabe ve tabiin sözleri haric muallak, mütabi ve mükerrerlerle birlikte kitapta 9082 rivayetin ve 25.000den fazla isnad zincirinin bulunmasi eserden yararlanmayi güclestirmektedir. Bu güclügü gidermek amaciyla erken dönemlerden itibaren muhtelif calismalar yapilmis, bunlardan bazilarinda tekrarlar ve isnadlar gibi sadece hadis uzmanlarini ilgilendiren hususlar ayiklanmistir. Bu calismalarin en önemlilerinden biri de Zebidnin et-Tecridüs-Sarihi, Sahih-i Buharnin en meshur muhtasarlarindandir.Yazildigi günden günümüze kadar gerek Sahih-i Buhar ve gerekse Tecrid-i Sarih adli eser, Islam dünyasinin her yerinde alimlerin, ilim talebelerinin, vaizlerin, hatiplerin, özellikle de hadis okumak isteyen hemen her Müslümanin adeta bir el kitabi olmustur. , > , Erscheinungsjahr: 20170501, Autoren: Buhari, Imam-I, Seitenzahl/Blattzahl: 888, Fachschema: Türkische Bücher, Warengruppe: TB/Geisteswissenschaften/Kunst/Musik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 221, Breite: 151, Höhe: 53, Gewicht: 854, Produktform: Kartoniert, Genre: Importe,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schild I Kombischild Betriebsgelände, Parken, Parkverbot und Diebstahl, Aluminium RA0, 600x900mm, DIN 67520, nach StVOKombischild Betriebsgelände, gemäß DIN 67520 und Anforderungen der StVO, VKZ-Nr.314-50 Parken ist nur auf gekennzeichneten Flächen erlaubt, VKZ-Nr.283-50 Widerrechtlich abgestellte Fahrzeuge werden kostenpflichtig abgeschleppt!, Keine Haftung für Diebstahl und Sachbeschädigung, Material: reflektierendes Aluminium RA0, temperaturbeständig von -20 bis +65°C, resistent gegen Lösemittel und viele Chemikalien, leicht, stabil, bruchsicher, nicht brennbar, Materialstärke: 2 mm, Format: 600 x 900 mm Hinweise zu Mengenangaben Liefermenge/-einheit: 1 Stück Menge/Packung: 1 Stück299,75 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
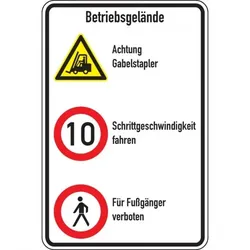
Schild I Kombischild Betriebsgelände, Stapler und 10 km/h + Fußgänger, Aluminium, 600x900mm, DIN EN ISO 7010 W014Kombischild Betriebsgelände, mit Piktogramm gemäß DIN EN ISO 7010, Pikto-Nr.W014 Achtung Gabelstapler, VKZ-Nr.274 Schrittgeschwindigkeit fahren, VKZ-Nr.259 Für Fußgänger verboten, für den Innen- und Außeneinsatz, Material: Aluminium, temperaturbeständig von -40 bis +130°C, resistent gegen Lösemittel und viele Chemikalien, leicht, stabil, bruchsicher, nicht brennbar, abgerundete Ecken, Materialstärke: 1,3 mm, Format: 600 x 900 mm Hinweise zu Mengenangaben Liefermenge/-einheit: 1 Stück Menge/Packung: 1 Stück206,27 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Schild-I-Kombischild-Betriebsgelände:
-
Schild I Kombischild Betriebsgelände, Parken, Parkverbot und Diebstahl, Aluminium, 600x900mmKombischild Betriebsgelände, VKZ-Nr.314-50 Parken ist nur auf gekennzeichneten Flächen erlaubt, VKZ-Nr.283-50 Widerrechtlich abgestellte Fahrzeuge werden kostenpflichtig abgeschleppt!, Keine Haftung für Diebstahl und Sachbeschädigung, für den Innen- und Außeneinsatz, Material: Aluminium, temperaturbeständig von -40 bis +130°C, resistent gegen Lösemittel und viele Chemikalien, leicht, stabil, bruchsicher, nicht brennbar, abgerundete Ecken, Materialstärke: 1,3 mm, Format: 600 x 900 mm Hinweise zu Mengenangaben Liefermenge/-einheit: 1 Stück Menge/Packung: 1 Stück206,27 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schild I Kombischild Betriebsgelände, STVO und 10 km/h+Parken, Aluminium, 600x900mm, nach StVOKombischild Betriebsgelände, VKZ-Nr.101 Auf dem Betriebsgelände gilt die StVO, VKZ-Nr.274 Schrittgeschwindigkeit fahren, VKZ-Nr.314-50 Parken ist nur auf gekennzeichneten Flächen erlaubt, für den Innen- und Außeneinsatz, Material: Aluminium, temperaturbeständig von -40 bis +130°C, resistent gegen Lösemittel und viele Chemikalien, leicht, stabil, bruchsicher, nicht brennbar, abgerundete Ecken, Materialstärke: 1,3 mm, Format: 600 x 900 mm Hinweise zu Mengenangaben Liefermenge/-einheit: 1 Stück Menge/Packung: 1 Stück206,27 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schild I Kombischild Betriebsgelände, STVO und 10 km/h + Feuer offenes..., Aluminium, 600x900mm, nach StVOKombischild Betriebsgelände, VKZ-Nr.101 Auf dem Betriebsgelände gilt die StVO, VKZ-Nr.274 Schrittgeschwindigkeit fahren, Pikto-Nr.P02 Auf dem gesamten Betriebsgelände ist Feuer, offenes Licht und Rauchen verboten, für den Innen- und Außeneinsatz, Material: Aluminium, temperaturbeständig von -40 bis +130°C, resistent gegen Lösemittel und viele Chemikalien, leicht, stabil, bruchsicher, nicht brennbar, abgerundete Ecken, Materialstärke: 1,3 mm, Format: 600 x 900 mm Hinweise zu Mengenangaben Liefermenge/-einheit: 1 Stück Menge/Packung: 1 Stück206,27 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Buhari, Imam-I: Sahih-i Buhari MuhtasariSahih-i Buhari Muhtasari , Buhar, halk arasinda Sahih-i Buhari diye söhret bulan el-Camius-Sahih adli eseri 600.000 kadar hadis arasindan secerek 16 yilda meydana getirdigini, her bir hadisi veya babi yazmadan önce mutlaka boy abdesti alarak iki rekat namaz kildigini söylemistir. Eserini tamamladiktan sonra onu devrin en büyük hadis otoriteleri olan Ahmed b. Hanbel, Yahya b. Main ve Ali b. el-Mediniye göstermistir. Bu alimlerin hepsi es-Sahihi begenmis, dört hadis haric icindekilerin sahih olduguna sehadet etmistir. Ukayli, Bu dört hadis hakkinda son söz Buharnindir. Onlar da sahihtir demistir. Buhar, el-Camius-Sahihte bir hadisi cesitli yerlerde degisik isnadlarla tekrar ettiginden, eserdeki hadislerin yerlerinin eksiksiz tesbit edilmesi kolay olmadigi gibi sahabe ve tabiin sözleri haric muallak, mütabi ve mükerrerlerle birlikte kitapta 9082 rivayetin ve 25.000den fazla isnad zincirinin bulunmasi eserden yararlanmayi güclestirmektedir. Bu güclügü gidermek amaciyla erken dönemlerden itibaren muhtelif calismalar yapilmis, bunlardan bazilarinda tekrarlar ve isnadlar gibi sadece hadis uzmanlarini ilgilendiren hususlar ayiklanmistir. Bu calismalarin en önemlilerinden biri de Zebidnin et-Tecridüs-Sarihi, Sahih-i Buharnin en meshur muhtasarlarindandir.Yazildigi günden günümüze kadar gerek Sahih-i Buhar ve gerekse Tecrid-i Sarih adli eser, Islam dünyasinin her yerinde alimlerin, ilim talebelerinin, vaizlerin, hatiplerin, özellikle de hadis okumak isteyen hemen her Müslümanin adeta bir el kitabi olmustur. , > , Erscheinungsjahr: 20170501, Autoren: Buhari, Imam-I, Seitenzahl/Blattzahl: 888, Fachschema: Türkische Bücher, Warengruppe: TB/Geisteswissenschaften/Kunst/Musik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 221, Breite: 151, Höhe: 53, Gewicht: 854, Produktform: Kartoniert, Genre: Importe,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Schild-I-Kombischild-Betriebsgelände
-
Schild I Kombischild Betriebsgelände, Parken, Parkverbot und Diebstahl, Aluminium RA0, 600x900mm, DIN 67520, nach StVOKombischild Betriebsgelände, gemäß DIN 67520 und Anforderungen der StVO, VKZ-Nr.314-50 Parken ist nur auf gekennzeichneten Flächen erlaubt, VKZ-Nr.283-50 Widerrechtlich abgestellte Fahrzeuge werden kostenpflichtig abgeschleppt!, Keine Haftung für Diebstahl und Sachbeschädigung, Material: reflektierendes Aluminium RA0, temperaturbeständig von -20 bis +65°C, resistent gegen Lösemittel und viele Chemikalien, leicht, stabil, bruchsicher, nicht brennbar, Materialstärke: 2 mm, Format: 600 x 900 mm Hinweise zu Mengenangaben Liefermenge/-einheit: 1 Stück Menge/Packung: 1 Stück299,75 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schild I Kombischild Betriebsgelände, Stapler und 10 km/h + Fußgänger, Aluminium, 600x900mm, DIN EN ISO 7010 W014Kombischild Betriebsgelände, mit Piktogramm gemäß DIN EN ISO 7010, Pikto-Nr.W014 Achtung Gabelstapler, VKZ-Nr.274 Schrittgeschwindigkeit fahren, VKZ-Nr.259 Für Fußgänger verboten, für den Innen- und Außeneinsatz, Material: Aluminium, temperaturbeständig von -40 bis +130°C, resistent gegen Lösemittel und viele Chemikalien, leicht, stabil, bruchsicher, nicht brennbar, abgerundete Ecken, Materialstärke: 1,3 mm, Format: 600 x 900 mm Hinweise zu Mengenangaben Liefermenge/-einheit: 1 Stück Menge/Packung: 1 Stück206,27 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schild I Kombischild Betriebsgelände, StVO und 10 km/h + Feuer..., Aluminium RA0, reflektierend, 600x900mm, DIN 67520, nach StVOKombischild Betriebsgelände, VKZ-Nr. 101 Auf dem Betriebsgelände gilt die StVO, VKZ-Nr. 274 Schrittgeschwindigkeit fahren, Pikto-Nr. P02 Auf dem gesamten Betriebsgelände ist Feuer, offenes Licht und Rauchen verboten, gemäß DIN 67520, Material: reflektierendes Aluminium RA0, temperaturbeständig von -20 bis +65°C, resistent gegen Lösemittel und viele Chemikalien, leicht, stabil, bruchsicher, nicht brennbar, Materialstärke: 2 mm, Format: 600 x 900 mm Hinweise zu Mengenangaben Liefermenge/-einheit: 1 Stück Menge/Packung: 1 Stück299,75 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schild I Hinweisschild Betriebsgelände Betreten verboten..., Kunststoff, 400x300mmZufahrts- und Zutrittsschild, Betriebsgelände Betreten verboten Lebensgefahr!, für den Innen- und Außeneinsatz, Material: Kunststoff, temperaturbeständig von -20 bis +70°C, resistent gegen Feuchtigkeit und schwache Säuren, schwer entflammbar,...28,26 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.