Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie löse ich die Steckklemmen eines Schneider Electric Lichtschalters?
Um die Steckklemmen eines Schneider Electric Lichtschalters zu lösen, müssen Sie zunächst die Stromversorgung ausschalten. Anschließend können Sie mit einem Schraubendreher die Klemmen öffnen, indem Sie den Schraubendreher in den Schlitz an der Seite der Klemme einführen und vorsichtig drehen. Dadurch wird der Draht freigegeben und kann entfernt werden. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **


Ähnliche Suchbegriffe für Schneider-Electric-18884-18884
Top-Angebote
Produkte zum Begriff Schneider-Electric-18884-18884:
-
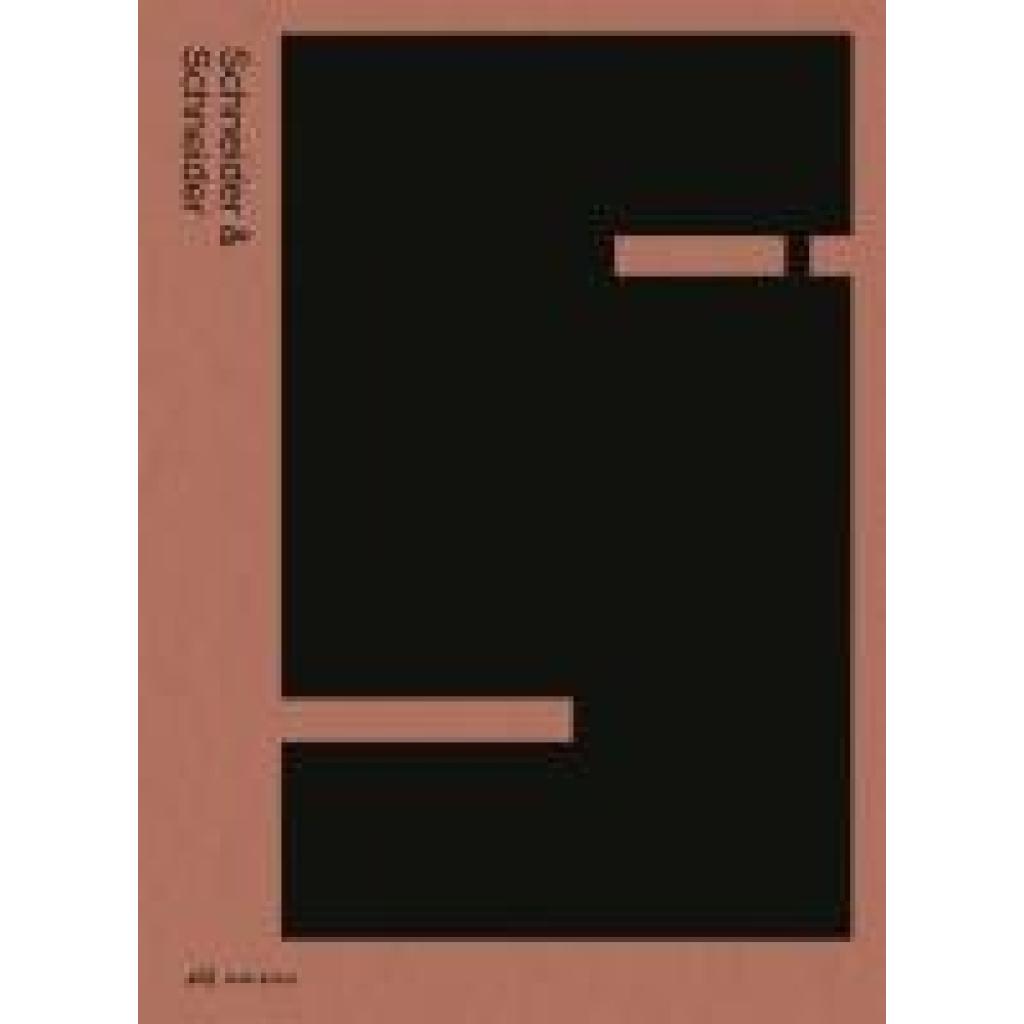
Schneider & SchneiderSchneider & Schneider , Architektur 1997-2024 , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20250320, Redaktion: Schneider & Schneider Architekten, Seitenzahl/Blattzahl: 368, Abbildungen: 230 farbige und 112 s/w-Abbildungen, Keyword: Architekt; Architektur; Architekturbüro; Beat Schneider; Bildband; Erich Zwahlen; Felix Fuchs; Fiona Wiesner; Jasmin Grego; Judit Solt; Kuno Schuhmacher; Lukas Zumsteg; Monografie; Philipp Tscholl; Schneider und Schneider Architekten; Schweizer Architektur; Stephanie Kühnle; Thomas Schneider; Tividar Puskas; Yasmin Afschar; Zeitgenössische Architektur; Zoé Rüttimann, Fachschema: Architekt - Baumeister~Architektur / Architekt~Bauberuf / Architekt, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 300, Breite: 220, Höhe: 35, Gewicht: 2092, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,68,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Delock 18884 Kabelbinder 200 mm 3.6 mm Schwarz 10 St.Diese Schraubhalter von Delock eignen sich zur Befestigung von Kabelbindern, um eine sichere und feste Kabelbefestigung zu gewährleisten. Einfache Anwendung Mittels einer Schraube, können die Schraubhalter leicht angebracht werden. Ausgezeichnete Beständigkeit Sie zeichnen sich durch das hitze- und alterungsbeständige Material aus.2,79 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter


-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Schneider-Electric-18884-18884:
-
Schneider Electric 18884 Leistungsschalter NG125LMA, 3P, 25A, MA CharakteristikLeistungsschalter Acti 9 NG125LMA, 50kA (IEC/EN 60947-2). 2-polig, Nennstrom 25A, MA-Charakteristik, Betriebsspannung (Ue) 380-415V AC, Isolationsspannung (Ui) 690V AC. Schutz des Stromkreises gegen Kurzschlussströme. Schutz des Stromkreises gegen Überlastströme. Die Auslösung wird durch die Mittelstellung des Schaltknebels und durch eine rote, mechanische Anzeige an der Gerätefrontseite angezeigt. Testtaste zur Überprüfung des Auslösemechanismus. Einspeisung von oben oder unten. Sprungschaltung für verschleißarmes Schalten der Kontakte. Technologie der Auslöseeinheit- thermomagnetisch. Zusätzlich anreihbare Hilfsmodule (optional)- Anzeige von Schaltstellung, Fehlerauslösung, Arbeitsstromauslöser, Unterspannungsauslöser, Überspannungsauslöser. Der NG125LMA Leistungsschalter erfüllt folgende Normen- IEC/EN 60947-2.200,28 €*Versand: 7,10 €Sichere Weiterleitung zum Anbieter
-
Schneider & SchneiderSchneider & Schneider , Architektur 1997-2024 , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20250320, Redaktion: Schneider & Schneider Architekten, Seitenzahl/Blattzahl: 368, Abbildungen: 230 farbige und 112 s/w-Abbildungen, Keyword: Architekt; Architektur; Architekturbüro; Beat Schneider; Bildband; Erich Zwahlen; Felix Fuchs; Fiona Wiesner; Jasmin Grego; Judit Solt; Kuno Schuhmacher; Lukas Zumsteg; Monografie; Philipp Tscholl; Schneider und Schneider Architekten; Schweizer Architektur; Stephanie Kühnle; Thomas Schneider; Tividar Puskas; Yasmin Afschar; Zeitgenössische Architektur; Zoé Rüttimann, Fachschema: Architekt - Baumeister~Architektur / Architekt~Bauberuf / Architekt, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 300, Breite: 220, Höhe: 35, Gewicht: 2092, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,68,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie löse ich die Steckklemmen eines Schneider Electric Lichtschalters?
Um die Steckklemmen eines Schneider Electric Lichtschalters zu lösen, müssen Sie zunächst die Stromversorgung ausschalten. Anschließend können Sie mit einem Schraubendreher die Klemmen öffnen, indem Sie den Schraubendreher in den Schlitz an der Seite der Klemme einführen und vorsichtig drehen. Dadurch wird der Draht freigegeben und kann entfernt werden. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Schneider-Electric-18884-18884
-
Delock 18884 Kabelbinder 200 mm 3.6 mm Schwarz 10 St.Diese Schraubhalter von Delock eignen sich zur Befestigung von Kabelbindern, um eine sichere und feste Kabelbefestigung zu gewährleisten. Einfache Anwendung Mittels einer Schraube, können die Schraubhalter leicht angebracht werden. Ausgezeichnete Beständigkeit Sie zeichnen sich durch das hitze- und alterungsbeständige Material aus.2,79 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
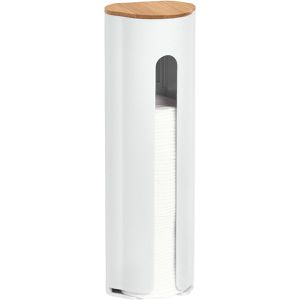
Zeller Wattepadspender 18884, weiß, zum Kleben, 8 x 25 cm, aus Kunststoff mit BambusdeckelZum Kleben - einfache Wandmontage ohne Bohren mittels Klebepads Aus weißem Kunststoff mit abnehmbarem Bambusdeckel Leichte Entnahme der Wattepads an der Unterseite Maße: (BxHxT) 8 x 25 x 6,5 cm Spender kann zum Befüllen oder Reinigen ganz einfach abgenommen werden dank praktischer Befestigungsplatte an der Rückseite Elegantes und innovatives Ordnungssystem, ideal für das Badezimmer Kann wahlweise auch mit Dübeln und Schrauben montiert werden Lieferung inkl. Befestigungsmaterial (Klebepads, Schrauben und Dübel) Merkmale: Farbe: weiß Material: Kunststoff, Bambus Ausführung: zum Kleben15,98 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.