Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Schnellwechselplatte-langes-D-Profil-mit
Top-Angebote
Produkte zum Begriff Schnellwechselplatte-langes-D-Profil-mit:

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Soll ich das Fenster mit einem E- oder D-Profil abdichten?
Die Wahl zwischen einem E- oder D-Profil hängt von verschiedenen Faktoren ab, wie zum Beispiel der Art des Fensters, der Größe des Spalts und der gewünschten Abdichtungseffizienz. Ein E-Profil bietet in der Regel eine bessere Abdichtung und Isolierung, während ein D-Profil einfacher zu installieren sein kann. Es ist ratsam, die spezifischen Anforderungen und Eigenschaften des Fensters zu berücksichtigen, um die beste Wahl zu treffen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Stimmt es, dass das Profil D in jedem Fall stärker belastet werden kann als Profil B?
Es ist möglich, dass das Profil D in einigen Fällen stärker belastet werden kann als Profil B. Dies hängt von verschiedenen Faktoren ab, wie zum Beispiel der Art der Belastung, der Konstruktion des Profils und der Materialstärke. Es ist wichtig, die spezifischen Anforderungen und Bedingungen zu berücksichtigen, um eine genaue Bewertung vorzunehmen. **
Top-Angebote
Produkte zum Begriff Schnellwechselplatte-langes-D-Profil-mit:
-
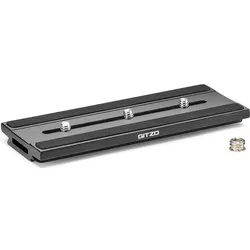
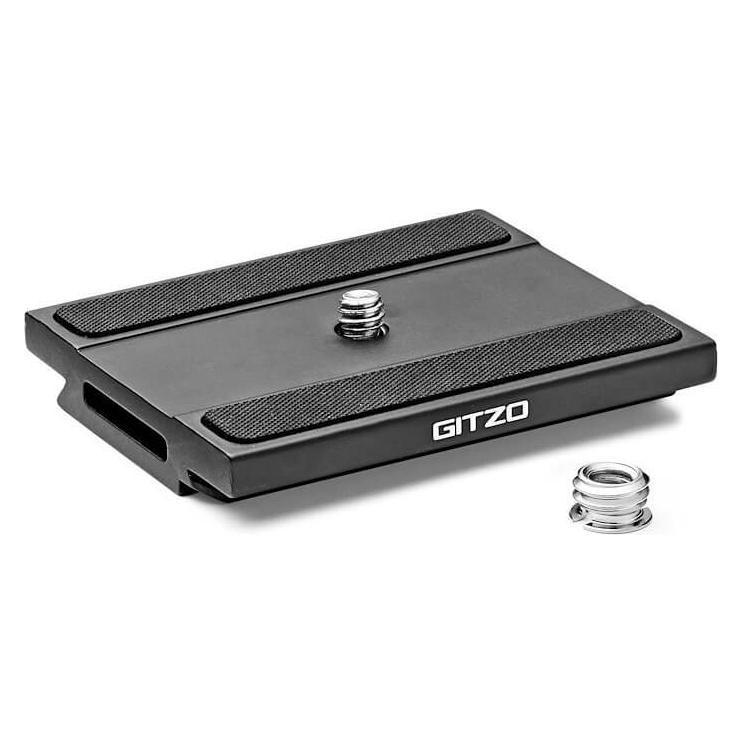
Schnellwechselplatte, langes D-Profil mit GummierungExtra lange D-Profil-Platte, perfekt für lange Brennweiten, maximaler Grip durch doppelte Gummistreifen, Arca-Swiss kompatibel, Inkl. 3× 1/4" Schrauben + 1/4"-3/8" Adapter, stabil u. leicht: nur 0,12 kg, Aluminium, Stahl & Gummi für prof.Langlebigkeit132,88 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Soll ich das Fenster mit einem E- oder D-Profil abdichten?
Die Wahl zwischen einem E- oder D-Profil hängt von verschiedenen Faktoren ab, wie zum Beispiel der Art des Fensters, der Größe des Spalts und der gewünschten Abdichtungseffizienz. Ein E-Profil bietet in der Regel eine bessere Abdichtung und Isolierung, während ein D-Profil einfacher zu installieren sein kann. Es ist ratsam, die spezifischen Anforderungen und Eigenschaften des Fensters zu berücksichtigen, um die beste Wahl zu treffen. **
Ähnliche Suchbegriffe für Schnellwechselplatte-langes-D-Profil-mit
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.62,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Leidinger, Hannes: Habsburgs langes SterbenHabsburgs langes Sterben , Was ist heute von der Habsburger-Monarchie, die 1918 endete, noch übrig? "Lang lebe der Kaiser!" - ein Imperium zerfällt, die Erinnerung bleibt Als im November 1918 der Erste Weltkrieg endet, beginnt der schleichende Tod einer der mächtigsten Dynastien Europas. Obwohl das Reich der Habsburger zerbricht, Grenzen neu gezogen werden und die Republik in Österreich ausgerufen wird, lebt die Monarchie weiter in den Herzen derer, die sich ihr zugehörig fühlten. Zentraler Ort für die Beantwortung dieser Fragen ist die "Kaiserstadt" Bad Ischl im Salzkammergut. Sie ist nicht nur Zentrum des k.u.k.-Mythos und der romantisierenden Verklärung, sondern erinnert an fatale Entscheidungen; entschied sich doch Franz Joseph I. ebenda für den Griff zu den Waffen und damit für den Beginn des Ersten Weltkriegs. Wie ging die Geschichte des k.u.k.-Doppelstaates und den Entwicklungen nach 1918, die im Grunde bis heute andauern, weiter? Wie betrachten wir das habsburgische Erbe? Wie steht es um seine Relevanz, nicht nur für Österreich, sondern für ganz Europa? Die totgeglaubten Habsburger erwachen in Text und Bild zu neuem Leben Der österreichische Historiker Hannes Leidinger, ein Experte auf diesem Forschungsgebiet, beschäftigt sich unter anderem mit der Beantwortung dieser Fragen. Diese Auseinandersetzung, angereichert durch Beiträge hochkarätiger Wissenschaftler*innen und ergänzt durch ausdrucksstarke Illustrationen von Lenz Mosbacher, beschäftigt sich mit der Suche nach Hinweisen, mit dem Dechiffrieren einzelner Indizien, die beweisen: Die Monarchie ist Geschichte, doch ihre Macht hallt nach - bis heute. Die Publikation dient als Portal, als Eintritt in die Welt der Habsburger lange nach dem Einläuten der Republik. Gleichzeitig ist sie Ausstellung to go, als Verlängerung der in Bad Ischl, der damaligen "Kaiserstadt" des k.u.k.-Doppelstaates, 2024 stattfindenden Ausstellung "k(ritisch) und k(ontrovers)". , Steuerketten, Zahnriemen & Einbausätze > Motoren & Motorteile , Erscheinungsjahr: 20240425, Produktform: Kartoniert, Autoren: Leidinger, Hannes, Illustrator: Mosbacher, Lenz, Seitenzahl/Blattzahl: 252, Keyword: Adelshaus; Dynastie; Einfluss; Ende; Europa; Franz Josef; Geschichte; Habsburger; Herrscher; Kaiser; Karl; Macht; Monarchie; Politik; Regierung; Republik; Sterben; Untergang; Vermächtnis; habsburgisches Erbe; k.u.k.-Doppelstaat; untergehen; Österreich; Österreich-Ungarn, Fachschema: Habsburg (Dynastie)~Nationalismus~Ethik / Sozialethik~Sozialethik~Zwanzigstes Jahrhundert, Fachkategorie: Nationalismus~Europäische Geschichte~Sozial- und Kulturgeschichte, Warengruppe: HC/Geschichte/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 205, Breite: 129, Höhe: 27, Gewicht: 317, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Stimmt es, dass das Profil D in jedem Fall stärker belastet werden kann als Profil B?
Es ist möglich, dass das Profil D in einigen Fällen stärker belastet werden kann als Profil B. Dies hängt von verschiedenen Faktoren ab, wie zum Beispiel der Art der Belastung, der Konstruktion des Profils und der Materialstärke. Es ist wichtig, die spezifischen Anforderungen und Bedingungen zu berücksichtigen, um eine genaue Bewertung vorzunehmen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.