Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

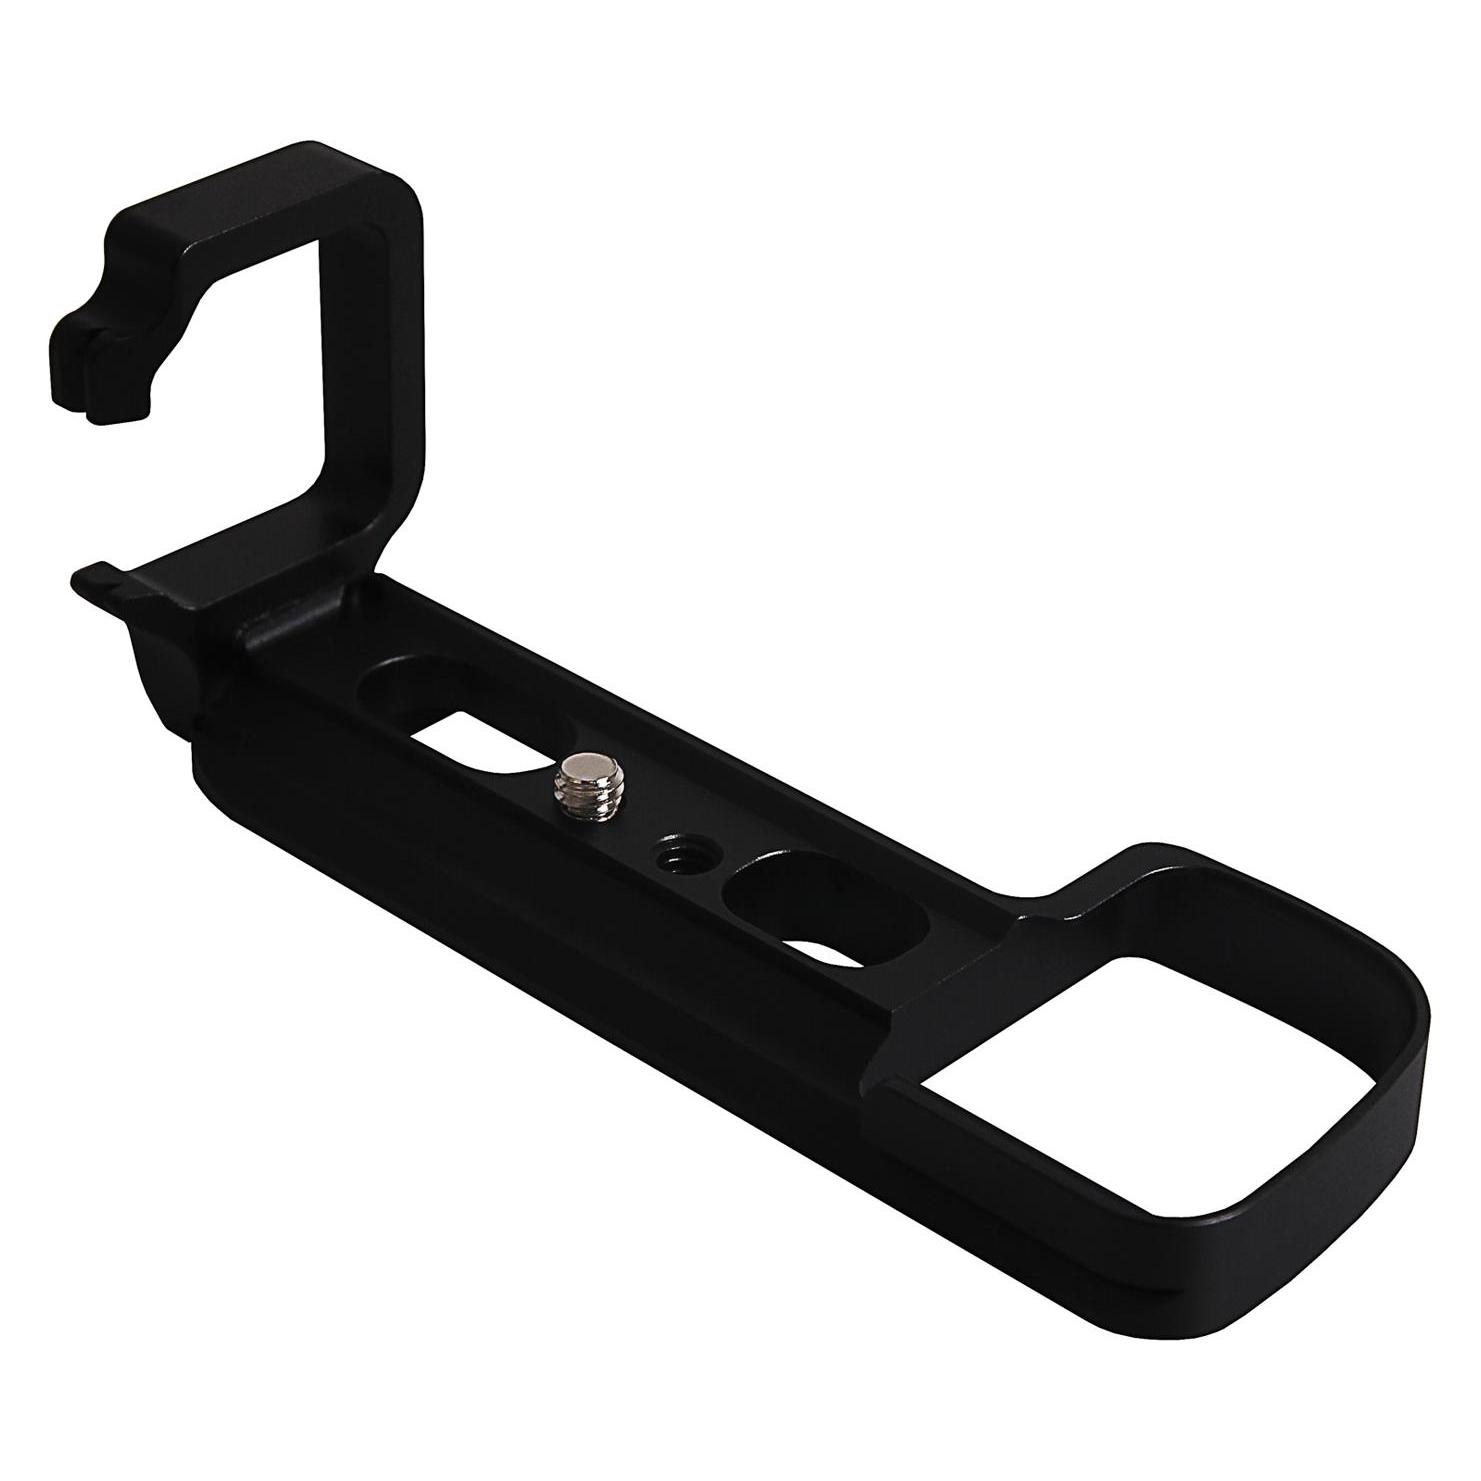
Ähnliche Suchbegriffe für SeaFrogs---A6000-A6300
Top-Angebote
Produkte zum Begriff SeaFrogs---A6000-A6300:
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
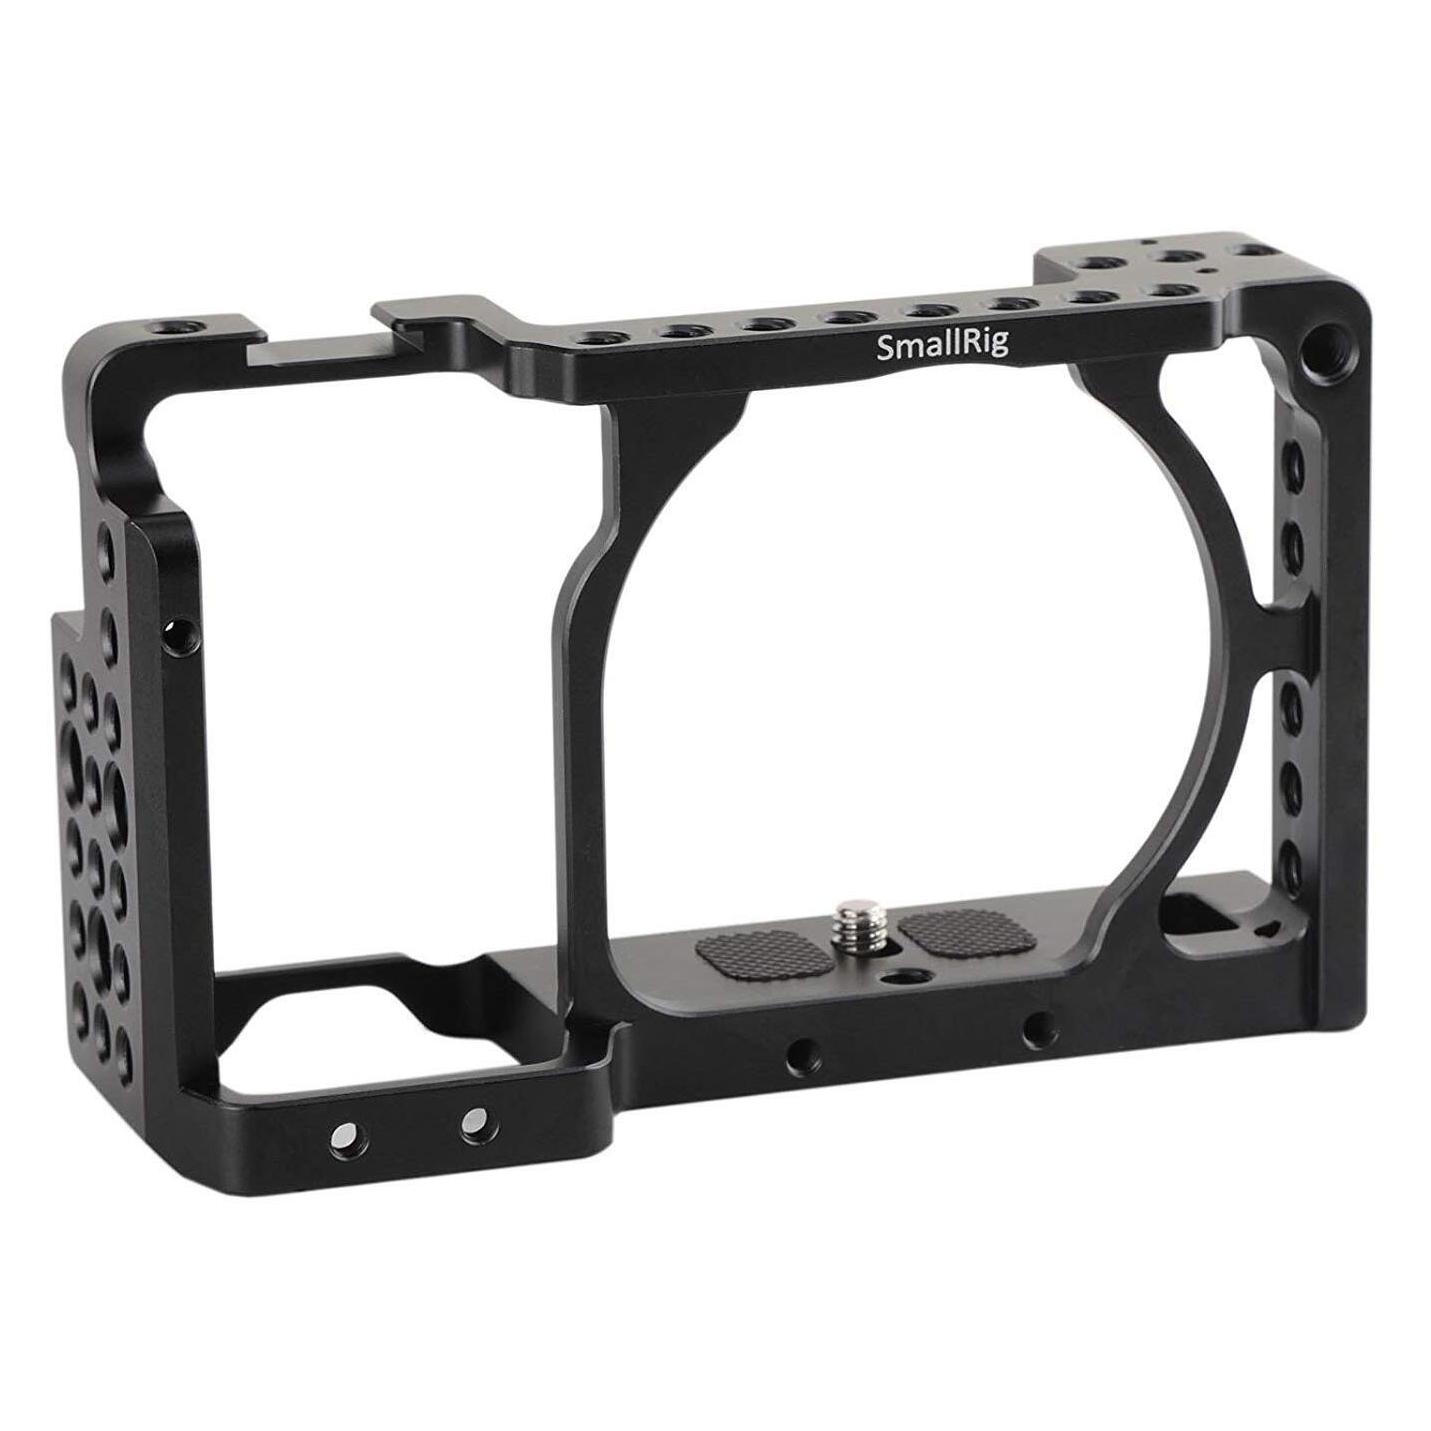
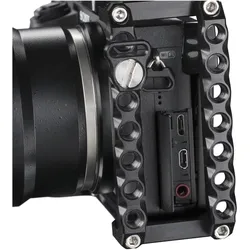
SmallRig Sony A6000/A6300/A6500 (Cage), Video Zubehör, SchwarzMit der Kamera im Cage haben Sie immer noch Zugriff auf den SD-Kartensteckplatz, das Batteriefach und alle Kamerasteuerungen. Die integrierte Schuhhalterung dient für den Anschluss von Zubehör wie Mikrofon, EVF-Halterung und mehr. Eine 1/4''-20 Gewindebohrung an der Vorderseite ermöglicht die Befestigung an 15 mm Micro Rod mit 1/4'' Gewinde für Follow Fokus. Für Handheld-Aufnahmen ist das Hinzufügen eines oberen Griffs eine gute Wahl. Dieser Cage ist auch kompatibel mit dem Sony A6500 Holzgriff. Er ermöglicht es, eine HDMI Kabel Clamp zu verwenden, um den HDMI-Port zu schützen. Ausserdem können Sie eine Metabones Objektiv-Adapter-Unterstützung kaufen, um den Objektivanschluss aufgrund des langen und schweren Objektivdrucks zu schützen. Die Vorderseite des Cages ist für Anti-Verdrehung und ausgezeichnete Wärmeableitung ausgelegt, was zu mehr Spass beim Filmen beiträgt.37,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Welches Objektiv für a6300?
Welches Objektiv für die Sony a6300 am besten geeignet ist, hängt von deinen fotografischen Bedürfnissen ab. Für Porträtaufnahmen könntest du ein Objektiv mit einer Brennweite von 50mm oder 85mm in Betracht ziehen, um eine schöne Hintergrundunschärfe zu erzielen. Wenn du Landschaftsfotos machen möchtest, könnte ein Weitwinkelobjektiv wie ein 16-35mm ideal sein, um die Weite der Landschaft einzufangen. Für Makroaufnahmen empfiehlt sich ein Makroobjektiv mit einer 1:1 Vergrößerung. Es ist wichtig, auch auf die Lichtstärke des Objektivs zu achten, um gute Ergebnisse bei schlechten Lichtverhältnissen zu erzielen. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff SeaFrogs---A6000-A6300:
-
SeaFrogs - A6000 A6300 6500 GehäuseCOMPATIBLE LENSES: * Samyang AF 35mm F2.8 FE * Sony E 16-50mm F3.5-5.6 PZ OSS (Manual zoom available, set camera to autofocus) * Sony E 35mm F1.8 OSS (Autofocus only) * Sony Sonnar T* FE 35mm f/2.8 ZA Lens (Autofocus only) * Sigma 19mm F2.8 DN Art (Autofocus only) * Sigma 30mm F2.8 EX DN (Autofocus only) SeaFrogs has produced a simple, yet very productive housing for the Sony A6000 series. WIll fit both A6500, A6300, A6000. All you have to do, to adjust it to your camera, is to choose the needed insert and the will be converted.339,00 €*Versand: 4,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für SeaFrogs---A6000-A6300
-
SmallRig Sony A6000/A6300/A6500 (Cage), Video Zubehör, SchwarzMit der Kamera im Cage haben Sie immer noch Zugriff auf den SD-Kartensteckplatz, das Batteriefach und alle Kamerasteuerungen. Die integrierte Schuhhalterung dient für den Anschluss von Zubehör wie Mikrofon, EVF-Halterung und mehr. Eine 1/4''-20 Gewindebohrung an der Vorderseite ermöglicht die Befestigung an 15 mm Micro Rod mit 1/4'' Gewinde für Follow Fokus. Für Handheld-Aufnahmen ist das Hinzufügen eines oberen Griffs eine gute Wahl. Dieser Cage ist auch kompatibel mit dem Sony A6500 Holzgriff. Er ermöglicht es, eine HDMI Kabel Clamp zu verwenden, um den HDMI-Port zu schützen. Ausserdem können Sie eine Metabones Objektiv-Adapter-Unterstützung kaufen, um den Objektivanschluss aufgrund des langen und schweren Objektivdrucks zu schützen. Die Vorderseite des Cages ist für Anti-Verdrehung und ausgezeichnete Wärmeableitung ausgelegt, was zu mehr Spass beim Filmen beiträgt.37,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
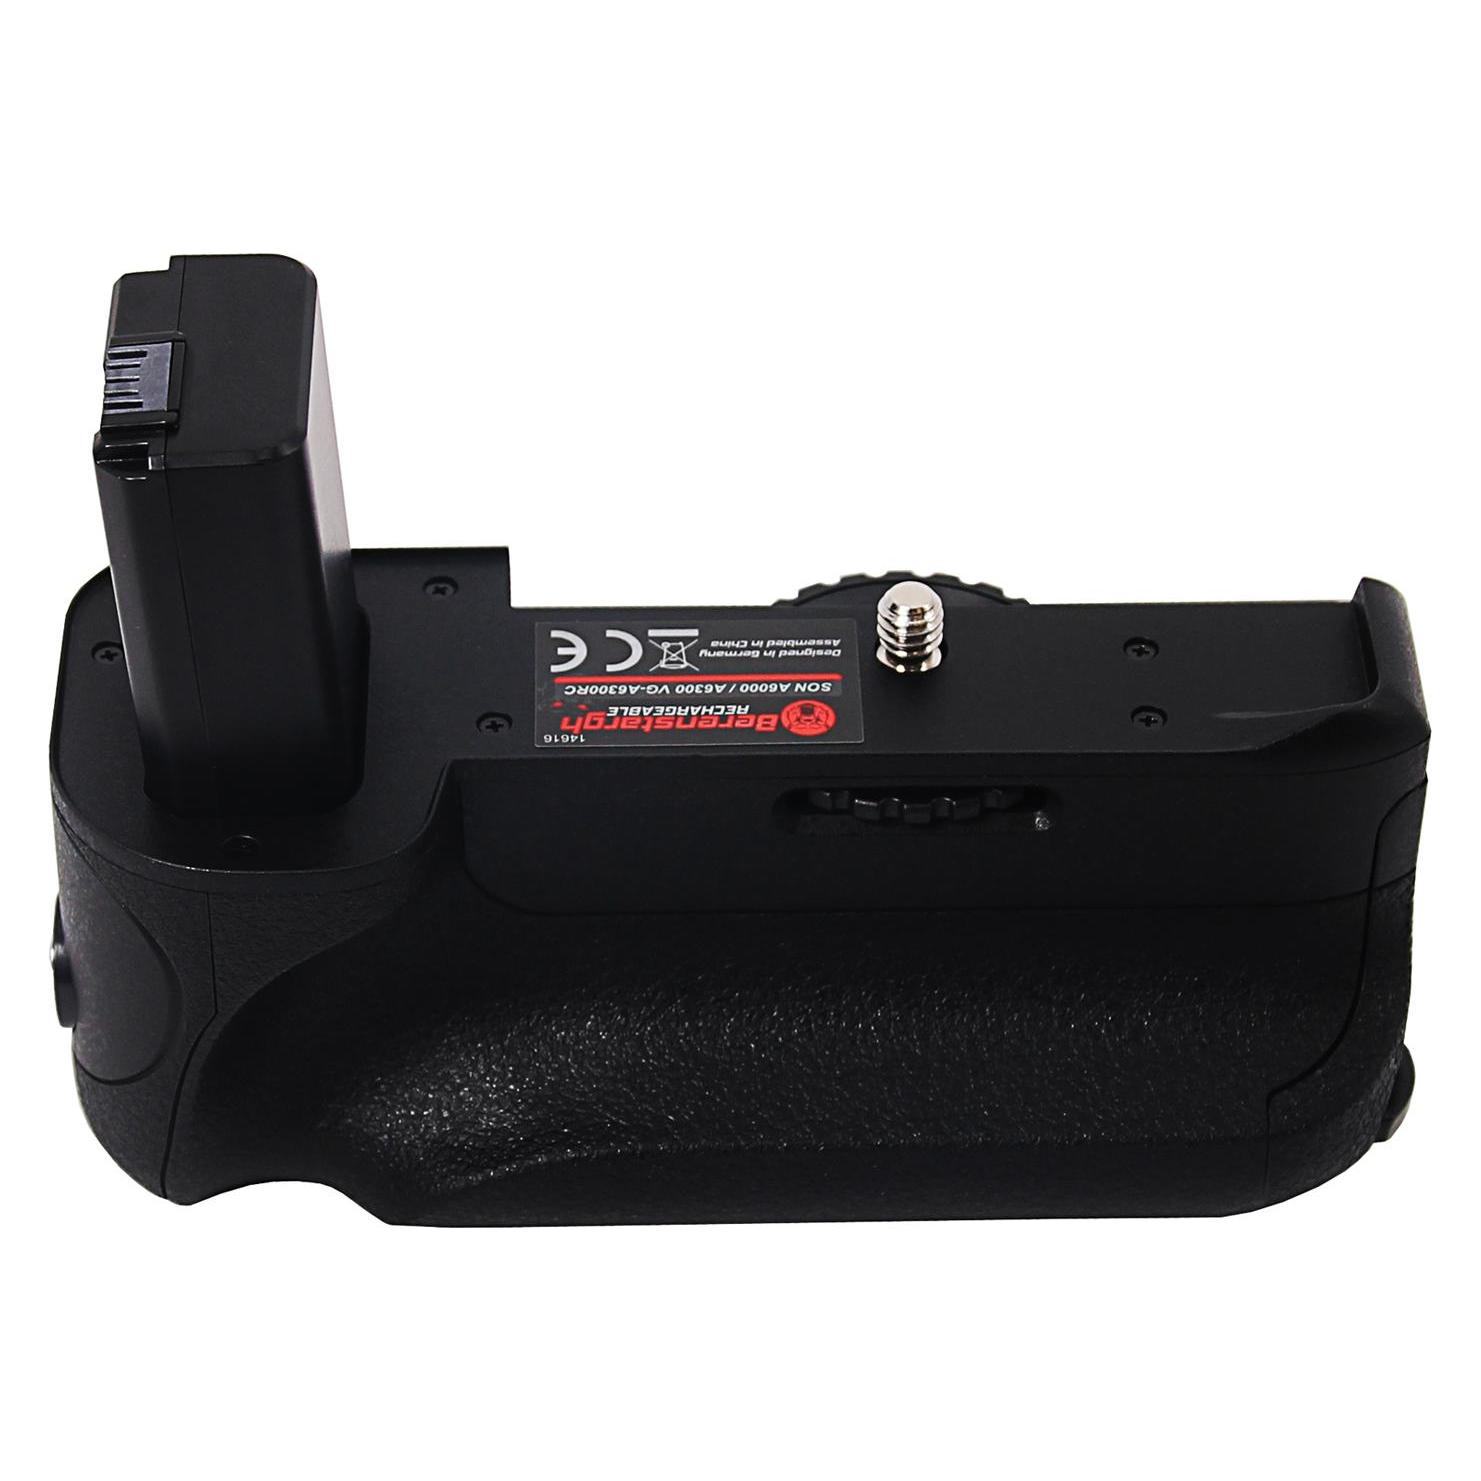
Berenstargh Batteriegriff VG-A6300 für Sony A6000 A6300 A6400 für NP-FW50 Akku inkl. Fernbedienung (Batteriegriff) (61064260)Berenstargh Batteriegriff VG-A6300 für Sony A6000 A6300 A6400 für NP-FW50 Akku inkl. Fernbedienung (Batteriegriff) (61064260)61,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Walimex Aptaris Cage für Sony A6000, A6300, A6500 (Cage), Video Zubehör, SchwarzDas Cage bietet freien Zugang zu allen wichtigen Fächern wie Batteriefach, Schnittstellenausgang oder Kartenslot. Aufsteckblitz und XLR-Adapter lassen sich dank einer Blitzschuhaussparung weiterhin verwenden. Der im Set enthaltene Blitzschuh und die zahlreichen 1⁄4 Zoll Gewindebohrungen ermöglichen das Anbringen von Zubehör wie Dauerleuchten, Monitoren oder Mikrofonen. Durch den flexibel montierbaren Handgriff können Sie jederzeit Ihr Kamerasystem ausbalancieren und erreichen so ein deutlich besseres Filmergebnis. Wie alle Aptaris Cages ist auch das Sony Alpha 6300/6500 Cage mit einer Quick-Change-Vorrichtung zur einfachen Montage an ein Aptaris Rodmodul ausgestattet. Der optional erhältliche Aptaris Stativadapter erlaubt zudem ein schnelles Umsetzen auf ein Stativ. Mit ca. 300 g wiegt das Aptaris Sony Alpha 6300/6500 ca. 25 % weniger als die Kamera selbst. Das Aptaris System bietet eine Vielzahl an Zubehörmöglichkeiten, um das Cage den individuellen und persönlichen Arbeitsgewohnheiten anzupassen. - Passgenau für Sony A 6300/6500 und alle Vorgängermodelle - Bessere Handhabung bei Filmaufnahmen - Einfaches und flexibles Anbringen von Zubehör wie z.B. Lampen und Mikrofonen - Sicherer Schutz vor Sturz- oder Stossschäden - Erweiterbar zu einem vollwertigen Kamera-Rig.37,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Welches Objektiv für a6300?
Welches Objektiv für die Sony a6300 am besten geeignet ist, hängt von deinen fotografischen Bedürfnissen ab. Für Porträtaufnahmen könntest du ein Objektiv mit einer Brennweite von 50mm oder 85mm in Betracht ziehen, um eine schöne Hintergrundunschärfe zu erzielen. Wenn du Landschaftsfotos machen möchtest, könnte ein Weitwinkelobjektiv wie ein 16-35mm ideal sein, um die Weite der Landschaft einzufangen. Für Makroaufnahmen empfiehlt sich ein Makroobjektiv mit einer 1:1 Vergrößerung. Es ist wichtig, auch auf die Lichtstärke des Objektivs zu achten, um gute Ergebnisse bei schlechten Lichtverhältnissen zu erzielen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.