Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
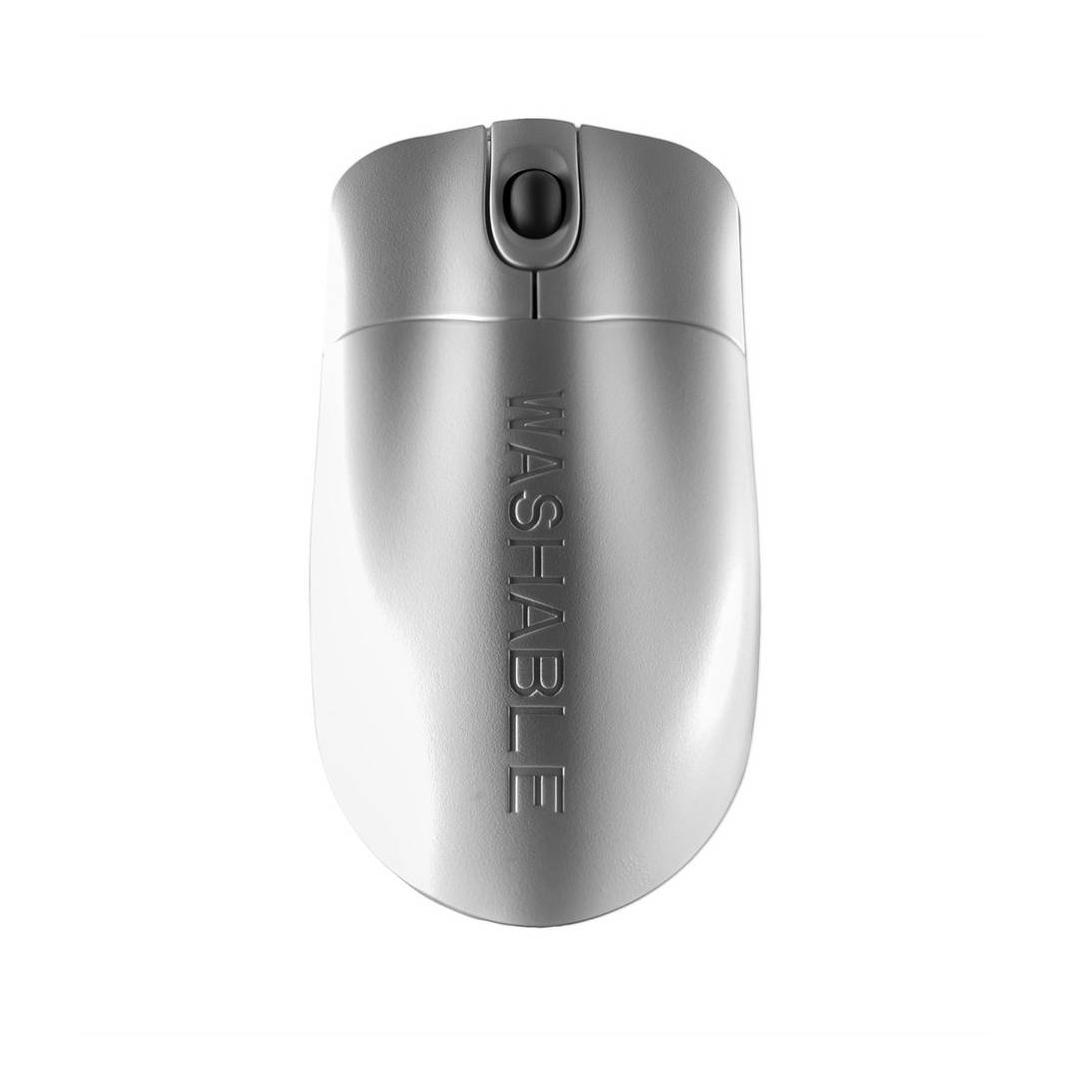

Ähnliche Suchbegriffe für Seal-Shield-STWM042-Kabelgebunden
Top-Angebote
Produkte zum Begriff Seal-Shield-STWM042-Kabelgebunden:
-
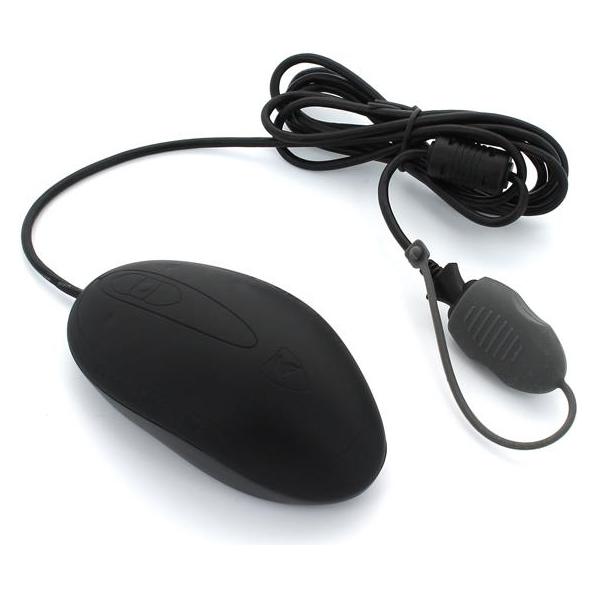
SEAL SHIELD Silver Storm Mouse USB white STWM042Die PC-Maus Silver Storm bietet exzellenten Eingabekomfort bei hoher Widerstandsfähigkeit gegen Flüssigkeiten und Verunreinigungen. Bei dem Gerät handelt es sich um eine 3-Tasten Version, die sowohl komplett wasserdicht ist als auch antimikrobielle Eigenschaften besitzt: Scrollfunktion. Spülmaschinenfest (für alle handelsüblichen Spülmaschinen bis 60°C) (Spülmaschinen-Hitzetrocknung muss deaktiviert sein). SEAL SHIELD-Schutz der Elektronik durch Silikonummantelung. SEAL CAP wasserdichte USB Schutzkappe. Schutzgrad IP68. USB Anschluss86,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Secomp Seal Shield SSWM3 (Kabelgebunden), Maus, WeissDie Seal Shield SSWM3 ist eine robuste, wasserfeste Standardmaus, die für den Einsatz in anspruchsvollen Umgebungen konzipiert wurde. Mit ihrer IP68-Zertifizierung ist sie vollständig gegen Wasser und Staub geschützt, was sie ideal für den Einsatz in medizinischen Einrichtungen, Küchen oder anderen Bereichen macht, in denen Hygiene und Widerstandsfähigkeit von Bedeutung sind. Die Maus verfügt über eine optische Bewegungserkennung mit einer Auflösung von 800 dpi, die präzise Steuerung und Reaktionsfähigkeit gewährleistet. Sie ist mit fünf Tasten ausgestattet, einschliesslich eines praktischen Scrollrads, das eine einfache Navigation ermöglicht. Die Verbindung erfolgt über ein integriertes USB-Kabel, das eine Reichweite von 1,8 Metern bietet und sowohl mit PS/2- als auch mit USB-Schnittstellen kompatibel ist. Das ergonomische Design der Maus ist für beidhändige Nutzung geeignet und sorgt für einen komfortablen Einsatz über längere Zeiträume. - Vollständig wasser- und staubdicht (IP68) - Abwaschbar und gegen Spritzer geschützt - Ergonomisches Design für beidhändige Nutzung - Integriertes USB-Kabel mit 1,8 m Länge - Optische Bewegungserkennung mit 800 dpi Auflösung.95,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Kabelgebunden oder kabellos?
Es kommt darauf an, wofür man das Gerät verwenden möchte. Kabelgebundene Verbindungen sind oft stabiler und bieten eine konstante Leistung, während kabellose Verbindungen mehr Flexibilität und Bewegungsfreiheit bieten. Für Geräte, die an einem festen Ort verwendet werden, wie z.B. Desktop-Computer, sind kabelgebundene Verbindungen oft die bessere Wahl. Für mobile Geräte wie Laptops oder Smartphones sind kabellose Verbindungen praktischer. Letztendlich hängt die Entscheidung von den individuellen Bedürfnissen und Vorlieben ab. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Muss Ethernet kabelgebunden sein?
Ja, Ethernet-Kabel müssen kabelgebunden sein, da sie physisch mit dem Netzwerkgerät verbunden werden müssen, um eine Verbindung herzustellen. Drahtlose Verbindungen wie WLAN verwenden keine Ethernet-Kabel. **
Top-Angebote
Produkte zum Begriff Seal-Shield-STWM042-Kabelgebunden:
-
Seal Shield STWM042 (Kabelgebunden), Maus, WeissDie PC-Maus Silver Storm bietet exzellenten Eingabekomfort bei hoher Widerstandsfähigkeit gegen Flüssigkeiten und Verunreinigungen. Bei dem Gerät handelt es sich um eine 3-Tasten-Version, die sowohl komplett wasserdicht ist als auch antimikrobielle Eigenschaften besitzt.115,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SEAL SHIELD Silver Storm Mouse USB white STWM042Die PC-Maus Silver Storm bietet exzellenten Eingabekomfort bei hoher Widerstandsfähigkeit gegen Flüssigkeiten und Verunreinigungen. Bei dem Gerät handelt es sich um eine 3-Tasten Version, die sowohl komplett wasserdicht ist als auch antimikrobielle Eigenschaften besitzt: Scrollfunktion. Spülmaschinenfest (für alle handelsüblichen Spülmaschinen bis 60°C) (Spülmaschinen-Hitzetrocknung muss deaktiviert sein). SEAL SHIELD-Schutz der Elektronik durch Silikonummantelung. SEAL CAP wasserdichte USB Schutzkappe. Schutzgrad IP68. USB Anschluss86,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Seal-Shield-STWM042-Kabelgebunden
-
Secomp Seal Shield SSWM3 (Kabelgebunden), Maus, WeissDie Seal Shield SSWM3 ist eine robuste, wasserfeste Standardmaus, die für den Einsatz in anspruchsvollen Umgebungen konzipiert wurde. Mit ihrer IP68-Zertifizierung ist sie vollständig gegen Wasser und Staub geschützt, was sie ideal für den Einsatz in medizinischen Einrichtungen, Küchen oder anderen Bereichen macht, in denen Hygiene und Widerstandsfähigkeit von Bedeutung sind. Die Maus verfügt über eine optische Bewegungserkennung mit einer Auflösung von 800 dpi, die präzise Steuerung und Reaktionsfähigkeit gewährleistet. Sie ist mit fünf Tasten ausgestattet, einschliesslich eines praktischen Scrollrads, das eine einfache Navigation ermöglicht. Die Verbindung erfolgt über ein integriertes USB-Kabel, das eine Reichweite von 1,8 Metern bietet und sowohl mit PS/2- als auch mit USB-Schnittstellen kompatibel ist. Das ergonomische Design der Maus ist für beidhändige Nutzung geeignet und sorgt für einen komfortablen Einsatz über längere Zeiträume. - Vollständig wasser- und staubdicht (IP68) - Abwaschbar und gegen Spritzer geschützt - Ergonomisches Design für beidhändige Nutzung - Integriertes USB-Kabel mit 1,8 m Länge - Optische Bewegungserkennung mit 800 dpi Auflösung.95,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seal, Rebecca: LEON. Gutes BauchgefühlLEON. Gutes Bauchgefühl , 100 Rezepte für ein gesundes Mikrobiom , Sonstige > Zünd- & Glühanlagen , Erscheinungsjahr: 20211112, Autoren: Seal, Rebecca~Vincent, John, Übersetzung: Titze-Grabec, Alexandra, Seitenzahl/Blattzahl: 224, Abbildungen: 100 farbige Abbildungen, Keyword: Darm; Gesunde Ernährung; Gesunde Küche; Immunsystem; Kochen für den Darm; Kochen für die Immunabwehr; Kochen mit Ballaststoffen; Magen- & Darmkrankheiten; Rezepte für den Darm; abwechslungsreiche rezepte; ballaststoffreiche ernährung; chronische krankheiten; darm kochbuch; darm mit charme; darmflora; darmfreundliche rezepte; den regenbogen essen; diäten & spezielle ernährung; geschenk für frauen; geschenk für männer; gesund kochen; gesundheit; gesundheitsversorgung; gesündestes kochbuch von allen; granola machen; immunsystem stärken; kochen bei reizdarm; mikrobiom stärken; naturmedizin; omega 3; probiotisch essen; präbiotisch essen; rezepte mit fisch; rezepte mit lebenden kulturen, Fachschema: Abnehmen~Diät / Schlankheitsdiät~Kochen / Schlankheitsküche~Schlank~Kochen / Schnelle Küche~Kochen / vegetarisch, vegan~Veganismus - vegan~Gericht (Speise)~Kochbuch~Kochen~Küche (Kochbuch)~Rezept (Kochrezept)~Allergie / Ernährung, Kochen, Backen~Kochen / Allgemeines Kochbuch, Grundwissen, Fachkategorie: Diät~Schnelle Küche~Kochen: spezielle Diäten~Vegane Küche~Kochen: Hauptgerichte, Interesse Alter: empfohlenes Alter: ab 14 Jahre~für Frauen und/oder Mädchen~für Männer und/oder Jungen, Altersempfehlung / Lesealter: 18, ab Alter: 14, Warengruppe: HC/Gesunde Küche/Schlanke Küche, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 236, Breite: 205, Höhe: 27, Gewicht: 835, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kabelgebunden oder kabellos?
Es kommt darauf an, wofür man das Gerät verwenden möchte. Kabelgebundene Verbindungen sind oft stabiler und bieten eine konstante Leistung, während kabellose Verbindungen mehr Flexibilität und Bewegungsfreiheit bieten. Für Geräte, die an einem festen Ort verwendet werden, wie z.B. Desktop-Computer, sind kabelgebundene Verbindungen oft die bessere Wahl. Für mobile Geräte wie Laptops oder Smartphones sind kabellose Verbindungen praktischer. Letztendlich hängt die Entscheidung von den individuellen Bedürfnissen und Vorlieben ab. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Muss Ethernet kabelgebunden sein?
Ja, Ethernet-Kabel müssen kabelgebunden sein, da sie physisch mit dem Netzwerkgerät verbunden werden müssen, um eine Verbindung herzustellen. Drahtlose Verbindungen wie WLAN verwenden keine Ethernet-Kabel. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.