Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Seht-da-ist-der
Top-Angebote
Produkte zum Begriff Seht-da-ist-der:
-
Der Neue Morgen Ist Schon Da!, Belletristik von Bernadette FaberDieses Buch ist all denjenigen gewidmet, die eine Vision für unsere Erde haben nach dem Motto: Wir können die Erde zu einem Paradies machen. Gewidmet ist es den Kindern dieser Welt, ihren Eltern und allen Menschen, die in ihrem Herzen und in ihrem Denken jung geblieben sind. Gewidmet ist es auch allen, die leidenschaftlich gerne Harry Potter gelesen und dabei gefühlt haben, dass dies mehr ist als eine spannende Geschichte. Die hier vorgestellten, gechannelten Zeichnungen wurden mir gegeben auf meine innige Frage hin: Was bedeuten die Horkruxe in diesen Büchern und wie können wir sie erlösen. Hier ist die Antwort. Regine aus Wien schreibt: 'Nun habe ich bereits zum zweiten Mal dein Buch gelesen und das zu Beginn eines Arbeitstages. Etwas Schöneres gibt es nicht, als sich derart hochzuschwingen und mit der besten Energie für die Stadt/das Büro auszurichten. Und als Letztes: Die Reise ist noch lange nicht zu Ende, sie hat gerade erst begonnen. Es warten noch zahlreiche Erkenntnisse und neue Informationen auf uns.26,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Der SK Sturm ist wieder da, Ratgeber von Jürgen PucherWenn der SK Sturm Graz Religion ist, dann hatten die Steirer von 1994 bis 2002 einen Heilsbringer auf der Bank sitzen: Ivica Osim. Meistertitel, Cup-Siege und Champions-League-Teilnahmen konnte Sturms Jahrhunderttrainer bis zu seinem unwürdigen Abgang verbuchen. Kurz darauf stand der Klub vor dem Kollaps. Fussball-Experte Jürgen Pucher, seit Jahren aufmerksamer Beobachter des Vereins, dokumentiert den Weg zurück in den Kreis der österreichischen Spitzenteams, beleuchtet die Strategien von Osims Erben, von Franco Foda bis Christian Ilzer, wirft einen Blick hinter die Kulissen des modernen Fussballgeschäfts und rückt jene in den Mittelpunkt, die den Schwoazn immer zur Seite standen: die Fans des SK Sturm Graz.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was seht ihr da?
Als KI kann ich nichts sehen, da ich kein visuelles System habe. Ich kann jedoch Informationen verarbeiten und auf Fragen antworten, basierend auf den mir zur Verfügung stehenden Daten. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Seht-da-ist-der:
-
Seht, da ist der Mensch. Und Gott?, Fachbücher von Thomas Arnold, Michael Meyer, Thomas Meyer ArnoldDer Osten Deutschlands gilt als die säkularste Region der Welt. Manche behaupten gar, dass in jener Region vergessen wurde, dass man Gott vergessen habe. Hier, im Brennpunkt säkularer Gesellschaft, fand die in diesem Band dokumentierte Tagung statt. Die Beiträge erkunden, wie das Verhältnis von Mission und Spiritualität angesichts von Globalisierung und Pluralisierung neu zu bestimmen ist: Welches spirituelle Fundament prägt die Mission? Wie motiviert die persönliche Spiritualität zu einem offenen Bekenntnis in einer Gesellschaft, die scheinbar nichts vom Christentum hören will? Die Autorinnen und Autoren suchen in interdisziplinärer Perspektive Antwortmöglichkeiten: in der deutschen Ortskirche, in der Verantwortung des Menschen für andere und in weltkirchlichem Horizont. Sie beleuchten eindrücklich den Zusammenhang von Spiritualität, Mission und Barmherzigkeit, um neue, mutige Wege zu finden.32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
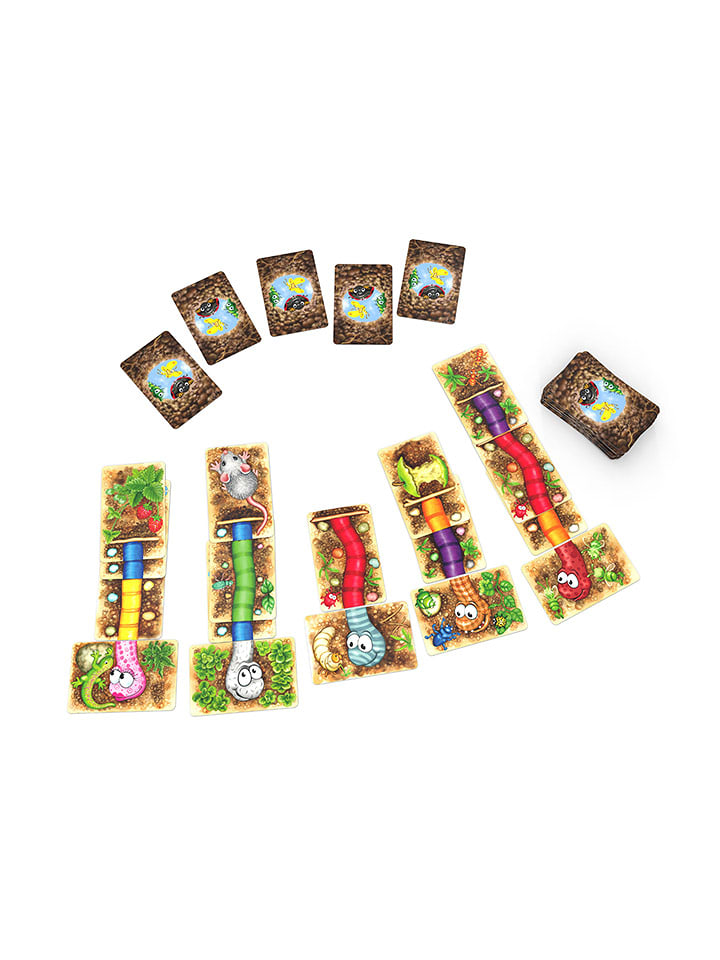
Zoch Verlag Da ist der Wurm drin - Das Kartenspiel 284004Im Kartenspiel pflügen fünf Würmer gleichzeitig den Garten um. Die schlaue Merkkomponente begeistert Kinder besonders, weil sie Erwachsenen zeigt, ... 1 x Da ist der Wurm drin - Das Kartenspiel Sprache: deutsche Version Anleitung in: (teil10,15 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Seht-da-ist-der
-
Der Neue Morgen Ist Schon Da!, Belletristik von Bernadette FaberDieses Buch ist all denjenigen gewidmet, die eine Vision für unsere Erde haben nach dem Motto: Wir können die Erde zu einem Paradies machen. Gewidmet ist es den Kindern dieser Welt, ihren Eltern und allen Menschen, die in ihrem Herzen und in ihrem Denken jung geblieben sind. Gewidmet ist es auch allen, die leidenschaftlich gerne Harry Potter gelesen und dabei gefühlt haben, dass dies mehr ist als eine spannende Geschichte. Die hier vorgestellten, gechannelten Zeichnungen wurden mir gegeben auf meine innige Frage hin: Was bedeuten die Horkruxe in diesen Büchern und wie können wir sie erlösen. Hier ist die Antwort. Regine aus Wien schreibt: 'Nun habe ich bereits zum zweiten Mal dein Buch gelesen und das zu Beginn eines Arbeitstages. Etwas Schöneres gibt es nicht, als sich derart hochzuschwingen und mit der besten Energie für die Stadt/das Büro auszurichten. Und als Letztes: Die Reise ist noch lange nicht zu Ende, sie hat gerade erst begonnen. Es warten noch zahlreiche Erkenntnisse und neue Informationen auf uns.26,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Der SK Sturm ist wieder da, Ratgeber von Jürgen PucherWenn der SK Sturm Graz Religion ist, dann hatten die Steirer von 1994 bis 2002 einen Heilsbringer auf der Bank sitzen: Ivica Osim. Meistertitel, Cup-Siege und Champions-League-Teilnahmen konnte Sturms Jahrhunderttrainer bis zu seinem unwürdigen Abgang verbuchen. Kurz darauf stand der Klub vor dem Kollaps. Fussball-Experte Jürgen Pucher, seit Jahren aufmerksamer Beobachter des Vereins, dokumentiert den Weg zurück in den Kreis der österreichischen Spitzenteams, beleuchtet die Strategien von Osims Erben, von Franco Foda bis Christian Ilzer, wirft einen Blick hinter die Kulissen des modernen Fussballgeschäfts und rückt jene in den Mittelpunkt, die den Schwoazn immer zur Seite standen: die Fans des SK Sturm Graz.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zoch Kartenspiel "Da ist der Wurm drin" - ab 4 Jahren - onesizeKartenspiel "Da ist der Wurm drin" - ab 4 Jahren von Zoch - - Spieleranzahl: 2 - 5 - Spieldauer: ca. 15 Minuten - Altersempfehlung: ab 4 Jahren Achtung! Nicht geeignet für Kinder unter 3 Jahren. Erstickungsgefahr durch verschluckbare Kleinteile.7,49 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Zoch Verlag Da ist der Wurm drin - 15 J. Jubiläum - deutsch 304811Doppelt gewurmt ? Die Jubiläumsedition vereint das preisgekrönte Originalspiel mit dem lustigen Würfelspiel, für doppelten Buddelspaß im ... 1 x Da ist der Wurm drin - 15 J. Jubiläum - deutsch Anleitung in: Typ: Brettspiele, Kinders27,69 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Was seht ihr da?
Als KI kann ich nichts sehen, da ich kein visuelles System habe. Ich kann jedoch Informationen verarbeiten und auf Fragen antworten, basierend auf den mir zur Verfügung stehenden Daten. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.