Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Selve-Commeo-Receive
Top-Angebote
Produkte zum Begriff Selve-Commeo-Receive:
-
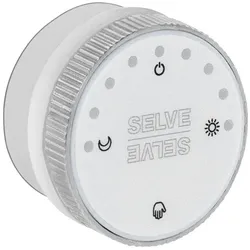
Selve commeo Light Send Selve commeo Light Send Kurzbeschreibung Funksender mit Lichtsensor für Glasscheibenmontage. Der Funksender commeo Light Send fährt die Rollläden in Abhängigkeit von der Sonneneinstrahlung und der abendlichen Dämmerung. Hierzu wird der commeo Light Send mit einen Saugnapf innen an der Fensterscheibe befestigt. Erschütterungen der Fensterscheibe können über einen Glasbruchsensor erkannt werden. Ebenso ist eine manuelle Steuerung des Rollladens ist über den commeo Light Send möglich. Produktvorteile Sonnenschutz durch automatische Fahrt der Rollläden bis zur eingestellten Zwischenposition oder Position des commeo Light Sends bei Sonneneinstrahlung Optionale, innentemperaturabhänge Verzögerung für Sonnenschutzfunktion Automatisches abendliches Schließen der Rollläden durch Dämmerungsfunktion Schließen des Rollladens bei Erschütterung der Fensterscheibe durch Glasbruchsensor Manuelle Bedienung und Abschalten des commeo Light Sends am Sensor89,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Selve Commeo Timer BTSelvve commeo Timer BT Funk Zeitschaltuhr für Gruppen-/Einzelsteuerung von bis zu 8 Funkempfängern, Einstellung über Bluetooth-App, verkehrsweiß commeo Funk-Zeitschaltuhr, die über eine einfache, kostenlose App per Bluetooth eingestellt und gesteuert wird. Per Funk lassen sich bis zu 8 commeo Funkempfänger über die Zeitschaltuhren steuern. Zusätzlich lassen sich durch den potentialfreien Steuerausgang und den Gruppen- und Einzelsteuereingang leitungsgebundene Gruppensteuerungen mit dem commeo Control, Art.-Nr. 297730, aufbauen. Produktvorteile: Bedienung über kostenlose SELVE commeo Timer-App: das Smartphone/Tablet wird zum Display der Zeitschaltuhr Steuerung eines leitungsgebundenen Motors und bis zu 8 weiterer commeo-Funkempfänger Einstellung von individuellen Schaltzeiten für jeden der insgesamt 9 Empfänger Jederzeit manuell bedienbar durch die "AUF"-, "STOP"- und "AB"-Tasten Abschaltung der Automatikbefehle per Schiebeschalter Montage in 50 x 50 mm Rahmen, passend für viele Schalterprogramme Â141,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was kann man tun, wenn Vodafone Receive keine Programme abspielt?
Wenn Vodafone Receive keine Programme abspielt, gibt es mehrere mögliche Lösungen. Zunächst sollte überprüft werden, ob das Problem an der Internetverbindung liegt. Wenn die Verbindung stabil ist, kann es helfen, den Router neu zu starten oder die Vodafone Receive App zu aktualisieren. Wenn das Problem weiterhin besteht, sollte der Kundenservice von Vodafone kontaktiert werden, um weitere Unterstützung zu erhalten. **
Top-Angebote
Produkte zum Begriff Selve-Commeo-Receive:
-
Selve Commeo Receive"commeo Receive" Universaler Funk-Empfänger mit großem Anwendungsspektrum. Der commeo Receive ist zum Steuern von leitungsgebundene Antrieben gemacht, egal ob Rollladen, Markise oder Jalousie. Alternativ können sie auch andere elektrische Verbraucher mit dem commeo Receive ansteuern. Zum Anschluss eines Schalters oder Tasters besitzt der commeo Receive Nebenstelleneingänge. kompatible Handsender finden Sie in unserem Shop. Produktvorteile: •Â Â Â Leichtes nachträgliches Einlernen, auch wenn das ausführende Gerät schon verbaut ist •Â Â Â Vielseitige Verwendung durch einstellbare Empfängeranwendung •Â Â Â Automatische Richtungszuordnung nach Einstellung der Laufzeit •Â Â Â Zwischenpositionen aus jeder Position anfahrbar •Â Â Â Installation in der UP Dose oder Feuchtraumdose •Â Â Â Nebenstellen zur lokalen oder zentralen Bedienung •Â Â Â Geringer Standby Verbrauch mit < 0,5 W Technische Details: Maße 49 mm x 47mm Betriebsspannung 230 V AC Schutzart IP20 Umgebungs-bedingungen trockener Raum Zul. Umgebungs-temperatur 25 bis +55 °C Montage Unterputz-Dose Dose Ø60mm x 40mm tief Frequenz 868 MHz Lieferumfang: 1 Stück Selve Commeo Receive119,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Selve commeo Light Send Selve commeo Light Send Kurzbeschreibung Funksender mit Lichtsensor für Glasscheibenmontage. Der Funksender commeo Light Send fährt die Rollläden in Abhängigkeit von der Sonneneinstrahlung und der abendlichen Dämmerung. Hierzu wird der commeo Light Send mit einen Saugnapf innen an der Fensterscheibe befestigt. Erschütterungen der Fensterscheibe können über einen Glasbruchsensor erkannt werden. Ebenso ist eine manuelle Steuerung des Rollladens ist über den commeo Light Send möglich. Produktvorteile Sonnenschutz durch automatische Fahrt der Rollläden bis zur eingestellten Zwischenposition oder Position des commeo Light Sends bei Sonneneinstrahlung Optionale, innentemperaturabhänge Verzögerung für Sonnenschutzfunktion Automatisches abendliches Schließen der Rollläden durch Dämmerungsfunktion Schließen des Rollladens bei Erschütterung der Fensterscheibe durch Glasbruchsensor Manuelle Bedienung und Abschalten des commeo Light Sends am Sensor89,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Selve-Commeo-Receive
-
Selve Commeo Timer BTSelvve commeo Timer BT Funk Zeitschaltuhr für Gruppen-/Einzelsteuerung von bis zu 8 Funkempfängern, Einstellung über Bluetooth-App, verkehrsweiß commeo Funk-Zeitschaltuhr, die über eine einfache, kostenlose App per Bluetooth eingestellt und gesteuert wird. Per Funk lassen sich bis zu 8 commeo Funkempfänger über die Zeitschaltuhren steuern. Zusätzlich lassen sich durch den potentialfreien Steuerausgang und den Gruppen- und Einzelsteuereingang leitungsgebundene Gruppensteuerungen mit dem commeo Control, Art.-Nr. 297730, aufbauen. Produktvorteile: Bedienung über kostenlose SELVE commeo Timer-App: das Smartphone/Tablet wird zum Display der Zeitschaltuhr Steuerung eines leitungsgebundenen Motors und bis zu 8 weiterer commeo-Funkempfänger Einstellung von individuellen Schaltzeiten für jeden der insgesamt 9 Empfänger Jederzeit manuell bedienbar durch die "AUF"-, "STOP"- und "AB"-Tasten Abschaltung der Automatikbefehle per Schiebeschalter Montage in 50 x 50 mm Rahmen, passend für viele Schalterprogramme Â141,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
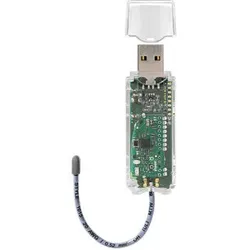
Selve commeo USB-RF GatewaySelve commeo USB-RF Gateway Das commeo USB-RF Gateway ist das Bindeglied zwischen den SELVE Funktechnologien commeo, iveo (intronic) und der eigenen individuellen Anwendung. Als Interface dient eine kostenfreie, auf XML basierte Schnittstelle, die schnell und einfach in die Applikation integriert werden kann. Ein intelligentes Event-Management unter Verwendung von commeo teilt der Anwendung direkt sich verändernde Zustände mit. Die Integration des unidirektionalen Funkprotokolls iveo erlaubt die Bedienung bestehender SELVE iveo-Funkanlagen, so dass sogar eine Mischanlage aus commeo (bidirektional) und iveo (unidirektional) aufgebaut werden kann. Das commeo USB-RF Gateway Service-/Entwicklungstool hilft bei der Entwicklung der eigenen Anwendung und stellt gleichzeitig ein Sevicetool für die Empfänger bereit.95,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was kann man tun, wenn Vodafone Receive keine Programme abspielt?
Wenn Vodafone Receive keine Programme abspielt, gibt es mehrere mögliche Lösungen. Zunächst sollte überprüft werden, ob das Problem an der Internetverbindung liegt. Wenn die Verbindung stabil ist, kann es helfen, den Router neu zu starten oder die Vodafone Receive App zu aktualisieren. Wenn das Problem weiterhin besteht, sollte der Kundenservice von Vodafone kontaktiert werden, um weitere Unterstützung zu erhalten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.