Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Sentosphere-8497
Top-Angebote
Produkte zum Begriff Sentosphere-8497:
-
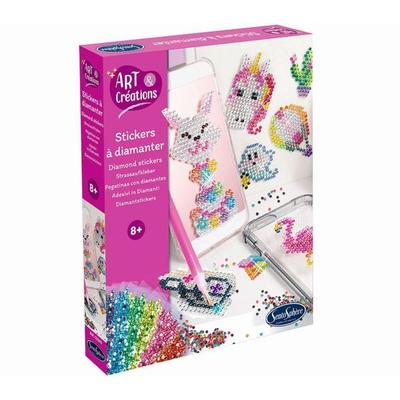
Sentosphere - StrasssteinstickerGlitzernde Kunstwerke Entstehen Durch Das Anbringen Bunter Strasssteine Auf Den Vorgedruckten Motivvorlagen. Fördert Die Feinmotorik, Konzentration Und Präzision. Inhalt: Motivvorlage, Strasssteine 15 Verschiedenen Farben, Stift Zum Anbringen Der...12,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Sentosphere-8497:
-
Sentosphere 8497Das Knete Set von SentoSphere bietet eine kreative Möglichkeit für Kinder, ihre Fantasie und Feinmotorik zu entwickeln. Es enthält 15 Töpfe mit jeweils 18 g hochwertiger, glutenfreier Modelliermasse, die sich ideal für verschiedene kreative Projekte eignet. Die mehrfarbige Knete fördert nicht nur die Kreativität, sondern auch die sensorischen Fähigkeiten der Kinder. Mit einer benutzerfreundlichen Konsistenz lässt sich die Knete leicht formen und modellieren, was stundenlangen Spielspass garantiert. Dieses Set ist besonders geeignet für Kinder ab 6 Jahren und bietet eine sichere und unterhaltsame Möglichkeit, die eigene Kreativität auszuleben. Die Verpackung ist kompakt und leicht zu verstauen, was das Set ideal für den Einsatz zu Hause oder unterwegs macht. - 15 Töpfe mit je 18 g hochwertiger Knete - Glutenfreie Modelliermasse für sicheres Spielen - Fördert Kreativität und Feinmotorik - Ideal für Kinder ab 6 Jahren.30,63 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sentosphere HarzwerkstattMit diesem Kreativset können Sie wunderbare Kreationen erstellen, indem Sie Einschlüsse wie Insekten, Schmetterlinge oder schillernden Glitter hinzufügen. Mischen Sie einfach das Harz und den Katalysator, fügen Sie ein paar Tropfen Farbstoff hinzu und giessen Sie die Mischung in die verschiedenen Formen. 20 Stunden später lassen sich diese Kreationen leicht aus den Formen lösen und werden zu prächtigen Briefbeschwerern, Schlüsselanhängern oder Diamanten.47,75 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sentosphere - StrasssteinstickerGlitzernde Kunstwerke Entstehen Durch Das Anbringen Bunter Strasssteine Auf Den Vorgedruckten Motivvorlagen. Fördert Die Feinmotorik, Konzentration Und Präzision. Inhalt: Motivvorlage, Strasssteine 15 Verschiedenen Farben, Stift Zum Anbringen Der...12,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Sentosphere-8497
-
Sentosphere Jelly SoapsDieses DIY-Kosmetikset enthält alles, was Sie brauchen, um wunderbare Gelee-Seifen herzustellen. Mischen Sie das Gelee-Pulver aus 100% natürlichen Zutaten mit Glycerin, Schaumbasis, Parfüm und Farbstoffen; fügen Sie dann warmes Wasser hinzu und rühren Sie einige Sekunden lang. Giessen Sie die Zubereitung in eine Form und lassen Sie sie 30 Minuten lang abkühlen, bevor Sie Ihre Seife entformen. Dank der angenehmen Textur wird das Händewaschen zum Vergnügen. Ein Kreativ-Workshop für die ganze Familie, der dank der einfachen Handhabung, der schnellen Ergebnisse und der auch für die empfindlichste Haut besonders schonenden Formeln viel Spass macht. Inhalt der Packung: - Duft "Frutily" - 3 Farbstoffe (rot, blau, gelb) - 4 Pipetten - 75 ml Glycerinmischung - 150 ml Schaumbasis - 1 Schachtel zur Aufbewahrung der Jelly Soaps - 12 g Abbindemittel - 1 Form - 1 Becher - 1 Spatel - 1 Messlöffel - 1 Minilöffel - 1 Anleitung Öko-Konzept: - Schachtel aus mindestens 89% recyceltem Karton - Vegane und natürliche kosmetische Inhaltsstoffe für Glycerin und Geliermittel.30,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sentosphere Kreativkit DuftseifenEine Do-it-yourself-Box mit veganen Rezepten zur Herstellung wunderschöner bunter Naturseifen: Seerose, Lotus, Schmetterlinge oder Frösche. In der Box befinden sich alle notwendigen Materialien: eine 98% natürliche Glyzerinseifenbasis, eine Form mit 10 Formen, ein Becher, 3 kosmetische Farbstoffe und 2 Parfüms. Alle Zubehörteile sind so konzipiert, dass sie die Herstellung erleichtern. Die Glyzerinbasis schmilzt im Wasserbad oder in der Mikrowelle, man kann sie parfümieren und nach einer Palette von sauren Farben einfärben. Nachfüllpackungen ermöglichen eine lange Nutzungsdauer! Ideal für den Eigengebrauch oder zum Verschenken. Dieses Set wird zu 100% in Frankreich hergestellt, es wurde nach den kumulativen Normen für Spielzeug und Kosmetik getestet und enthält sichere Inhaltsstoffe und Formeln. Unter ärztlicher Aufsicht getestet, kann auch die empfindlichste Haut diese Art von Seife namens Syndet verwenden. Alter: 8 Jahre + Inhalt der Schachtel: - 450 g Seife - 9 Formen - 3 kosmetische Farbstoffe - 2 kosmetische Parfüms - 5 Tropfer.26,99 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.