Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Serato-Sample
Top-Angebote
Produkte zum Begriff Serato-Sample:
-
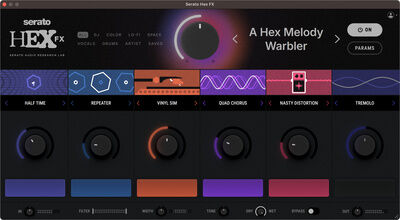
Serato Hex FXSerato Hex FX (ESD); Multi-Effekt-Plugin; Multi-FX-Plugin für Musikproduktion und Live-Performance; vielseitiges Multi-Effektgerät mit über 45 kombinierbaren Effekten - ideal für Sounddesign, Beatmaking und Mixing; individuell anpassbare Effektketten mit umfangreicher Parameterkontrolle zur Erstellung eigener Signature-Sounds; über 45 Effektmodule, darunter Bit Crusher, Repeater, Braker, Kompression, Delays, Distortion, Filter, Lo-Fi, Modulation, Reverbs, Sättigung, Shaper und Time-Stretching; zentrales Hex Dial zur Echtzeitsteuerung und Modulation mehrerer Effektparameter; Performance FX-Sektion zur live-ähnlichen Triggerung und Steuerung von Effekten; inklusive über 100 Presets;99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Serato DJ SuiteSerato DJ Suite (ESD); DJ-Software-Bundle; nur nutzbar in Verbindung mit Serato DJ Pro kompatibler Hardware, eine Liste kompatibler Geräte findet sich auf der Serato-Webseite; bestehend aus Serato DJ Pro, Serato Video, Serato DVS Plug-In, Serato Play, Serato FX Pack (Back Pack, Chip Pack und Jet Pack), Serato Flip, Serato Pitch ’n Time DJ; Hinweis: Windows-Rechner mit Intel-Grafikkarte werden von Serato Video nicht unterstützt405,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Serato DJ ProSerato DJ Pro (ESD); DJ-Software; nur nutzbar in Verbindung mit Serato DJ kompatibler Hardware, eine Liste kompatibler Geräte findet sich auf der Serato-Webseite; Unterstützung für verschiedene Streaming-Dienste wie: Apple Music, Spotify, Beatport, Beatsource, Soundcloud, Tidal; simultane Steuerung von 2 oder 4 Decks; 2-Deck Practice Mode zum Vorbereiten von Sets ohne Hardware; vereinfachte Steuerung mit individuellen bedienerfreundlichen 2- und 4-Deck-Ansichten; virtuelle Decks mit Angabe von BPM, Zeit, Trackverlauf und Tonhöhe; erweiterte Browseransicht für Cover-Art und schnelleres Auffinden von Songs; Erstellung von intelligenten Playlisten (Crates) mit Hilfe von Schlüsselwörtern; Playlisten-Export; leistungsstarke FX-Engine von iZotope mit großer Auswahl an Software Effekten in Studio-Qualität; optionale FX-Expansion-Packs erhältlich; MIDI-Learn für einfache Zuweisung zusätzlicher MIDI-Controller; pro Track bis zu 8 Cue-Punkte und Loops; "Beatgrid" für automatische Syncronisation und Autotempo-Anpassung; SP-6 Sample Player mit 4 Bänken und 6-Slots; Slip-Modus für den perfekten Ausstieg aus Loop-, Scratch- und Reverse-Aktionen; umfangreiche Aufnahmefunktionen für Komplettset oder Einzelkanäle; Plug&Play-fähig mit jeder Serato DJ unterstützten Hardware; unterstützt Serato Remote iPad App und Serato Video249,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Serato-Sample:
-
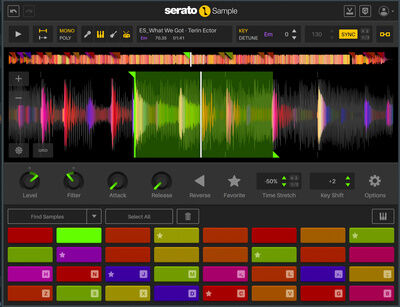
Serato SampleSerato Sample 2 (ESD); Sampler-Plugin; intuitives und mächtiges Samplew-Werkzeug für Produzenten, DJs, Musiker und Tonstudios; ermöglicht Audio-Stem-Separation in Echtzeit in den vier Gruppen Vocal acapella, Melodie, Bass und Drums; automatische Erkennung und Schnitt von bis zu 32 passenden Samples in einer Audiospur; Zufallsmodus ergänzt dezentes Chaos zur Sampleauswahl; schnelles Auffinden, Unterteilen und Schneiden von Drums in einem Beat; Time-Stretching in Studioqualität mit bewährtem Serato Pitch'nTime-Algorithmus; artefaktfreie Bearbeitung auch bei extremen Einstellungen; Tonhöhenerkennung und -korrektur; Keyboard- oder Drumcomputer-Modus; mono- oder polyphones Playback; Cue-Point Workflow wie in Serato DJ; Cue-Point Parameter-Settings Lautstärke, Tonhöhe, Attack, Release oder Filter129,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Serato StudioSerato Studio 2 (ESD); Beat-Making-Software; dedizierte Sample-, Drum- und Instrument-Decks; integrierte Stem-Separation zur Extraktion von Acapella-, Melodie-, Bass- und Drum-Stems aus beliebigem Audiomaterial; Stems-Level-Control mit individueller Lautstärkeregelung pro Stem; Automationsfunktion für Stem-On/Off und Stem-Level direkt im Scene-View; globale Key- und BPM-Synchronisation für alle Audiospuren im Projekt; Audio-Recording und vollwertige VST/AU-Plugin-Unterstützung; integrierte Library mit Serato Sound Packs, Instrumenten, Drum-Kits und FX; aktualisierte Library-Funktionen: Track-Rating, Favoriten-Crates, Crate-Search und optimierte Navigation; Pattern-Step-Sequenzer für Drum-Programmierung, einfacher Noten-Sequenzer und Clips mit Audio-Slices für den schnellen Einsatz in Audiospuren; Scene-basierter Workflow mit Scene-Track zur Song-Arrangement-Erstellung; unbegrenzte Anzahl an Audiospuren; One-Click-Key-Shifting, automatisches Pitch-Matching und Time-Stretching/Key-Shifting mit Pitch’n’Time-Algorithmus; Hardware-Integration mit Unterstützung für Roland SP-404MKII, Reloop Keypad Pro sowie erweiterte DJ-Hardware-Kompatibilität; MIDI-Mapping, unbegrenzte FX-Slots, Sample-Deck-Erstellung aus Audioclips145,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Serato Hex FXSerato Hex FX (ESD); Multi-Effekt-Plugin; Multi-FX-Plugin für Musikproduktion und Live-Performance; vielseitiges Multi-Effektgerät mit über 45 kombinierbaren Effekten - ideal für Sounddesign, Beatmaking und Mixing; individuell anpassbare Effektketten mit umfangreicher Parameterkontrolle zur Erstellung eigener Signature-Sounds; über 45 Effektmodule, darunter Bit Crusher, Repeater, Braker, Kompression, Delays, Distortion, Filter, Lo-Fi, Modulation, Reverbs, Sättigung, Shaper und Time-Stretching; zentrales Hex Dial zur Echtzeitsteuerung und Modulation mehrerer Effektparameter; Performance FX-Sektion zur live-ähnlichen Triggerung und Steuerung von Effekten; inklusive über 100 Presets;99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Serato-Sample
-
Serato DJ SuiteSerato DJ Suite (ESD); DJ-Software-Bundle; nur nutzbar in Verbindung mit Serato DJ Pro kompatibler Hardware, eine Liste kompatibler Geräte findet sich auf der Serato-Webseite; bestehend aus Serato DJ Pro, Serato Video, Serato DVS Plug-In, Serato Play, Serato FX Pack (Back Pack, Chip Pack und Jet Pack), Serato Flip, Serato Pitch ’n Time DJ; Hinweis: Windows-Rechner mit Intel-Grafikkarte werden von Serato Video nicht unterstützt405,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Serato DJ ProSerato DJ Pro (ESD); DJ-Software; nur nutzbar in Verbindung mit Serato DJ kompatibler Hardware, eine Liste kompatibler Geräte findet sich auf der Serato-Webseite; Unterstützung für verschiedene Streaming-Dienste wie: Apple Music, Spotify, Beatport, Beatsource, Soundcloud, Tidal; simultane Steuerung von 2 oder 4 Decks; 2-Deck Practice Mode zum Vorbereiten von Sets ohne Hardware; vereinfachte Steuerung mit individuellen bedienerfreundlichen 2- und 4-Deck-Ansichten; virtuelle Decks mit Angabe von BPM, Zeit, Trackverlauf und Tonhöhe; erweiterte Browseransicht für Cover-Art und schnelleres Auffinden von Songs; Erstellung von intelligenten Playlisten (Crates) mit Hilfe von Schlüsselwörtern; Playlisten-Export; leistungsstarke FX-Engine von iZotope mit großer Auswahl an Software Effekten in Studio-Qualität; optionale FX-Expansion-Packs erhältlich; MIDI-Learn für einfache Zuweisung zusätzlicher MIDI-Controller; pro Track bis zu 8 Cue-Punkte und Loops; "Beatgrid" für automatische Syncronisation und Autotempo-Anpassung; SP-6 Sample Player mit 4 Bänken und 6-Slots; Slip-Modus für den perfekten Ausstieg aus Loop-, Scratch- und Reverse-Aktionen; umfangreiche Aufnahmefunktionen für Komplettset oder Einzelkanäle; Plug&Play-fähig mit jeder Serato DJ unterstützten Hardware; unterstützt Serato Remote iPad App und Serato Video249,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Serato Pitch' N Time ProSerato Pitch´n Time Pro (ESD); Time-Stretching / Pitch-Shifting Plugin; qualitativ hochwertiger Time-Stretch- und Pitch-Shift-Algorithmus für Avid Pro Tools Systeme; ermöglicht Tempoänderungen zwischen 12,5% und 800% sowie Tonhöhenänderungen um +/- 36 Halbtöne; Timing bleibt akkurat erhalten; keine Phasenproblem bei Stereospuren; Dolby encodierte Spuren lassen sich ohne Defizite der Surround-Information bearbeiten; Echtzeitvorschau; Multi-Channel-Modus erlaubt die Verarbeitung von bis zu 48 Spuren unter Beibehaltung der ursprünglichen Phasenbeziehung; fexible Time-Morph, Pitch Mapping und Tempo Mapping-Funktionen789,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Serato Pitch' N Time LESerato Pitch´n Time LE (ESD); Time-Stretching / Pitch-Shifting Plugin; qualitativ hochwertiger Time-Stretch- und Pitch-Shift-Algorithmus für Avid Pro Tools und Apple Logic; ermöglicht Tempoänderungen zwischen 50% und 200% sowie Tonhöhenänderungen um +/- 12 Halbtöne; Integration in Logics Time Machine; Timing bleibt akkurat erhalten359,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.