Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Shubb-C3
Top-Angebote
Produkte zum Begriff Shubb-C3:
-
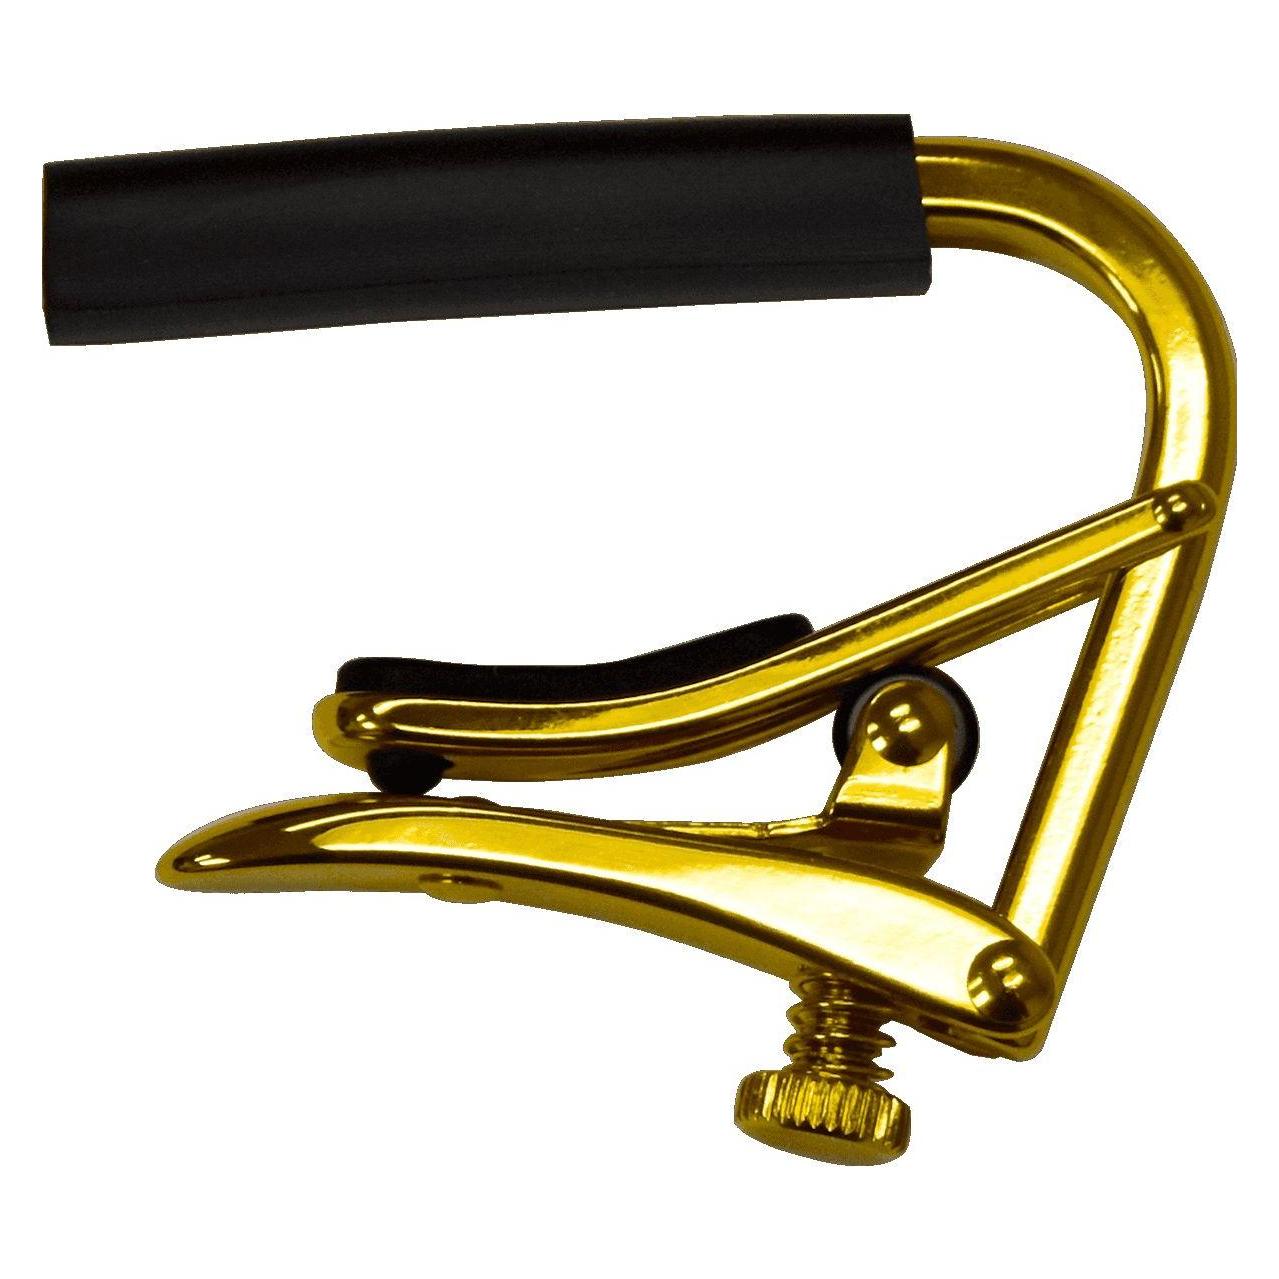
Shubb Capo C3 / 12-string rose gold, Gitarre Zubehör, GoldDer Shubb Capo C3 in Rose Gold ist eine hervorragende Wahl für Musiker, die Wert auf Qualität und Benutzerfreundlichkeit legen. Dieser Kapodaster zeichnet sich durch seine stabile Metallkonstruktion aus, die eine gleichmässige Druckverteilung auf die Saiten gewährleistet. Dank der innovativen Stellschraube ist das Nachstimmen der Gitarre nach dem Anbringen des Capos nahezu überflüssig. Das ergonomische Design, das seit 2013 verfügbar ist, sorgt für eine noch bessere Handhabung. Der C3 ist speziell für 12-saitige Westerngitarren und andere Instrumente mit leicht gewölbtem, breitem Griffbrett konzipiert. Die royale Plattierung in Rose Gold verleiht dem Capo nicht nur eine ansprechende Optik, sondern sorgt auch für eine langanhaltende Qualität. - Stabile Metallkonstruktion für Langlebigkeit - Ergonomisches Design für einfache Handhabung - Gleichmässige Druckverteilung auf die Saiten - Roller für feinfühlige Druckanpassung.25,07 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Müller, Karsten: Italienisch mit c3 und d3Italienisch mit c3 und d3 , Ein Hauptproblem jedes 1.e4-Spielers ist das grundsolide 1...e5. Dagegen gilt Spanisch als Hauptantwort, aber ein Nachteil ist, dass Schwarz viele verschiedene Konzepte zur Verfügung stehen, was zu einem großen Theorieberg führt, der ständig weiter wächst. Die Autoren Karsten Müller und Georgios Souleidis schlagen mit der Italienischen Eröffnung mit c3 und d3 einen alternativen Weg ein, der eine ähnlich Grundstrategie verfolgt, aber weniger Gegenoptionen zulässt und daher bei vielen Clubspielern sehr beliebt ist. Das ist allerdings keine Überraschung, denn es handelt sich um eine sehr natürliche Eröffnung mit viel Tradition. Weiß entwickelt auf sehr natürliche Weise seine Figuren, bringt schnell seinen König in Sicherheit und kämpft von Beginn an um das Zentrum. Das sind die basalen Regeln fast jeder Eröffnung und das sind die Regeln, die Schachtrainer ihren Schützlingen beibringen sollten. Doch die weiße Strategie ist sogar so nachhaltig, dass immer mehr starke Spieler zu ihr greifen. Selbst Weltmeister Magnus Carlsen hat sie in sein Repertoire aufgenommen. Neben dem theoretischen Teil, der ein weißes Komplettrepertoire nach 1.e4 e5 2.Sf3 Sc6 3.Lc4 bietet, haben die Autoren noch viele lehrreiche Musterpartien analysiert, taktische und strategische Aufgaben eingebaut, typische Endspiele unter die Lupe genommen und explizite Antworten auf die Vorschläge in aktuellen Schwarzrepertoirebüchern ausgearbeitet. Autoren Großmeister Dr. Karsten Müller wurde 1970 in Hamburg geboren. Er studierte Mathematik und promovierte 2002. Seit 1988 spielt Karsten Müller für den Hamburger SK in der Bundesliga und errang den Großmeister-Titel 1998. Der weltweit anerkannte Endspiel-Experte wurde 2007 als "Trainer des Jahres" vom Deutschen Schachbund ausgezeichnet. Georgios Souleidis (1972) ist ein Internationaler Meister aus Hamburg, der als Schachtrainer und Autor arbeitet und schon lange erfolgreich Italienisch spielt. , Lüfter- & Gebläsemotoren > Motorkühlung , Auflage: 2. Auflage, Erscheinungsjahr: 20211122, Produktform: Leinen, Autoren: Müller, Karsten~Souleidis, Georgios, Edition: ADP, Auflage: 22002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 280, Keyword: Eröffnungskunde; Karsten Müller; Carsten Müller; Eröffnungstheorie; Hamburger SK von 1830 e.V.; Hamburger SK von 1830 eV; Schacheröffnung; Schachbestseller; Partie; Schacheröffnungen üben; Eröffnung; Schachtheorie; Italienisch; Schacheröffnungen lernen, Fachschema: Eröffnung (Schach)~Gambit (Schach)~Schach / Eröffnung~Schach / Gambit~Schach~Spiel / Brettspiel, Würfelspiel, Fachkategorie: Sport und Freizeit, Thema: Entdecken, Warengruppe: HC/Spielen/Raten, Fachkategorie: Hobbys, Rätsel und Spiele, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Beyer, Joachim Verlag, Verlag: Beyer, Joachim Verlag, Verlag: Beyer, Joachim, Verlag e.K. Inh. Robert Ullrich, Länge: 150, Breite: 212, Höhe: 26, Gewicht: 634, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger EAN: 9783959200561, Herkunftsland: TSCHECHISCHE REPUBLIK (CZ), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,27,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Shubb-C3:
-
Shubb Capo C3 / 12-string rose gold, Gitarre Zubehör, GoldDer Shubb Capo C3 in Rose Gold ist eine hervorragende Wahl für Musiker, die Wert auf Qualität und Benutzerfreundlichkeit legen. Dieser Kapodaster zeichnet sich durch seine stabile Metallkonstruktion aus, die eine gleichmässige Druckverteilung auf die Saiten gewährleistet. Dank der innovativen Stellschraube ist das Nachstimmen der Gitarre nach dem Anbringen des Capos nahezu überflüssig. Das ergonomische Design, das seit 2013 verfügbar ist, sorgt für eine noch bessere Handhabung. Der C3 ist speziell für 12-saitige Westerngitarren und andere Instrumente mit leicht gewölbtem, breitem Griffbrett konzipiert. Die royale Plattierung in Rose Gold verleiht dem Capo nicht nur eine ansprechende Optik, sondern sorgt auch für eine langanhaltende Qualität. - Stabile Metallkonstruktion für Langlebigkeit - Ergonomisches Design für einfache Handhabung - Gleichmässige Druckverteilung auf die Saiten - Roller für feinfühlige Druckanpassung.25,07 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Müller, Karsten: Italienisch mit c3 und d3Italienisch mit c3 und d3 , Ein Hauptproblem jedes 1.e4-Spielers ist das grundsolide 1...e5. Dagegen gilt Spanisch als Hauptantwort, aber ein Nachteil ist, dass Schwarz viele verschiedene Konzepte zur Verfügung stehen, was zu einem großen Theorieberg führt, der ständig weiter wächst. Die Autoren Karsten Müller und Georgios Souleidis schlagen mit der Italienischen Eröffnung mit c3 und d3 einen alternativen Weg ein, der eine ähnlich Grundstrategie verfolgt, aber weniger Gegenoptionen zulässt und daher bei vielen Clubspielern sehr beliebt ist. Das ist allerdings keine Überraschung, denn es handelt sich um eine sehr natürliche Eröffnung mit viel Tradition. Weiß entwickelt auf sehr natürliche Weise seine Figuren, bringt schnell seinen König in Sicherheit und kämpft von Beginn an um das Zentrum. Das sind die basalen Regeln fast jeder Eröffnung und das sind die Regeln, die Schachtrainer ihren Schützlingen beibringen sollten. Doch die weiße Strategie ist sogar so nachhaltig, dass immer mehr starke Spieler zu ihr greifen. Selbst Weltmeister Magnus Carlsen hat sie in sein Repertoire aufgenommen. Neben dem theoretischen Teil, der ein weißes Komplettrepertoire nach 1.e4 e5 2.Sf3 Sc6 3.Lc4 bietet, haben die Autoren noch viele lehrreiche Musterpartien analysiert, taktische und strategische Aufgaben eingebaut, typische Endspiele unter die Lupe genommen und explizite Antworten auf die Vorschläge in aktuellen Schwarzrepertoirebüchern ausgearbeitet. Autoren Großmeister Dr. Karsten Müller wurde 1970 in Hamburg geboren. Er studierte Mathematik und promovierte 2002. Seit 1988 spielt Karsten Müller für den Hamburger SK in der Bundesliga und errang den Großmeister-Titel 1998. Der weltweit anerkannte Endspiel-Experte wurde 2007 als "Trainer des Jahres" vom Deutschen Schachbund ausgezeichnet. Georgios Souleidis (1972) ist ein Internationaler Meister aus Hamburg, der als Schachtrainer und Autor arbeitet und schon lange erfolgreich Italienisch spielt. , Lüfter- & Gebläsemotoren > Motorkühlung , Auflage: 2. Auflage, Erscheinungsjahr: 20211122, Produktform: Leinen, Autoren: Müller, Karsten~Souleidis, Georgios, Edition: ADP, Auflage: 22002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 280, Keyword: Eröffnungskunde; Karsten Müller; Carsten Müller; Eröffnungstheorie; Hamburger SK von 1830 e.V.; Hamburger SK von 1830 eV; Schacheröffnung; Schachbestseller; Partie; Schacheröffnungen üben; Eröffnung; Schachtheorie; Italienisch; Schacheröffnungen lernen, Fachschema: Eröffnung (Schach)~Gambit (Schach)~Schach / Eröffnung~Schach / Gambit~Schach~Spiel / Brettspiel, Würfelspiel, Fachkategorie: Sport und Freizeit, Thema: Entdecken, Warengruppe: HC/Spielen/Raten, Fachkategorie: Hobbys, Rätsel und Spiele, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Beyer, Joachim Verlag, Verlag: Beyer, Joachim Verlag, Verlag: Beyer, Joachim, Verlag e.K. Inh. Robert Ullrich, Länge: 150, Breite: 212, Höhe: 26, Gewicht: 634, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger EAN: 9783959200561, Herkunftsland: TSCHECHISCHE REPUBLIK (CZ), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,27,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Shubb-C3
-
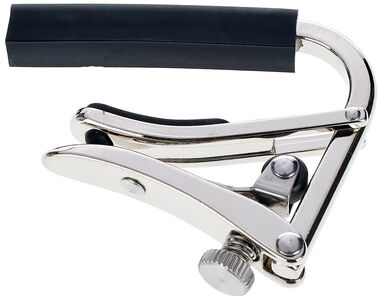
Shubb C1Shubb C1 Kapodaster; für E-Gitarre & Westerngitarre, Ausführung in Polished Nickel; Rollenverschluß bietet Reibungslosigkeit beim Öffnungs- und Verriegelungsvorgang. Die Rolle ist in einer Laufbahn aufgenommen, die präzise Ausrichtung sicherstellt; Der neu entwickelte Hebel ist beim Öffnen und Verriegeln einfacher als je zuvor zu bedienen. Der Verriegelungsvorgang ist gleichmäßiger und erfordert weniger Anpassung an dünnere oder dickere Teile des Halses21,90 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.