Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Ist Lord Voldemort mächtiger als der Obscurus von Credence Barebone?
Es ist schwierig, die Macht von Lord Voldemort und dem Obscurus von Credence Barebone direkt miteinander zu vergleichen, da sie unterschiedliche Arten von Magie repräsentieren. Lord Voldemort war ein äußerst mächtiger Zauberer, der über eine Vielzahl von Fähigkeiten und Kenntnissen verfügte. Der Obscurus hingegen ist eine dunkle, zerstörerische Kraft, die aus unterdrückter Magie entsteht. Beide sind jedoch äußerst gefährlich und können große Zerstörung anrichten. **
Gilt bei einer Barebone-Tastatur das ISO-Layout mit DE-Layout?
Nein, bei einer Barebone-Tastatur handelt es sich um eine Tastatur ohne Gehäuse und oft auch ohne Tastenkappen. Das ISO-Layout bezieht sich auf die Anordnung der Tasten auf der Tastatur, während das DE-Layout die Belegung der Tasten mit den deutschen Buchstaben und Sonderzeichen beschreibt. Eine Barebone-Tastatur kann sowohl das ISO-Layout als auch das DE-Layout haben, je nachdem, wie sie konfiguriert ist. **
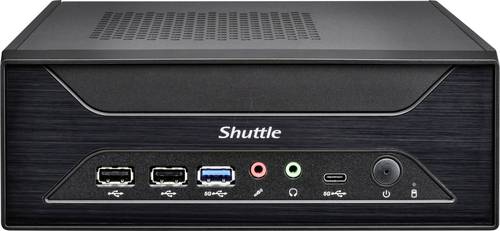

Ähnliche Suchbegriffe für Shuttle-Barebone-Barebone-slim
Top-Angebote
Produkte zum Begriff Shuttle-Barebone-Barebone-slim:
-
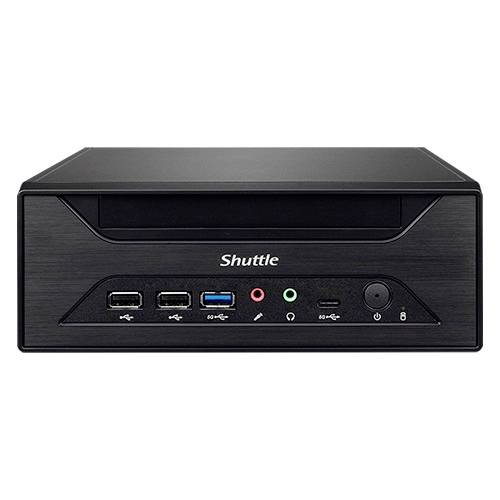
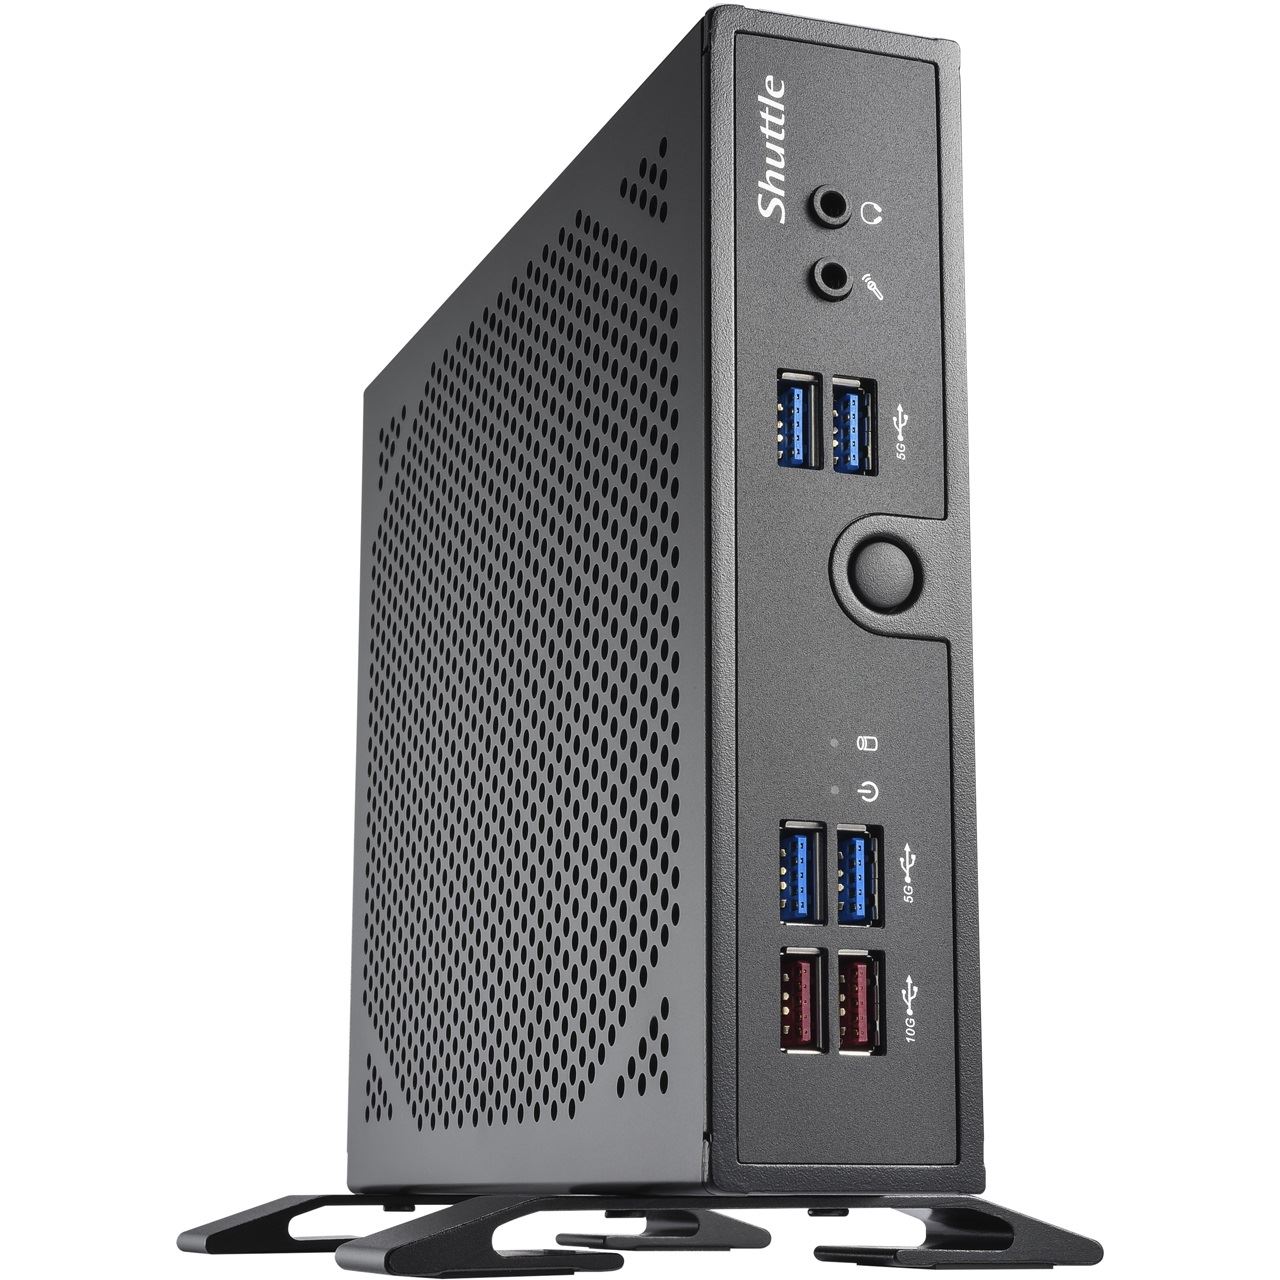
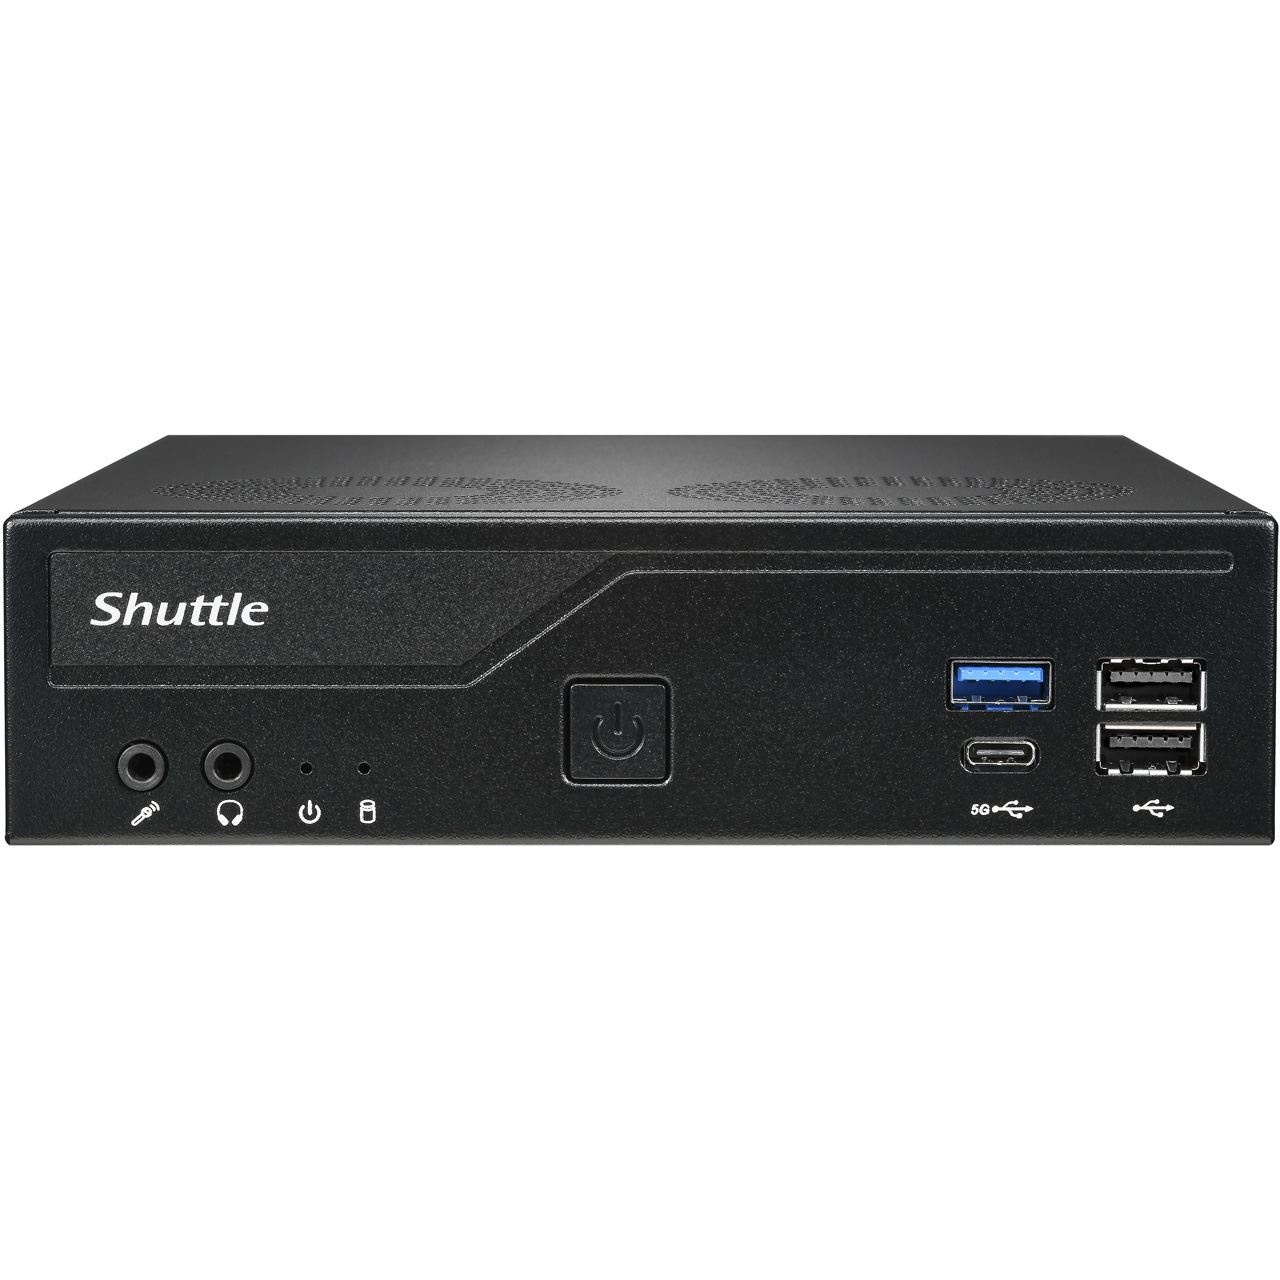
Shuttle Barebone XPC slim XH610Das Shuttle XPC slim Barebone XH610 ist ein wahres Raumwunder - das robuste Stahlgehäuse kann mit einem optischen Laufwerk, zwei 2.5"-Laufwerken und einer M.2-SSD bestückt werden. Das eingebaute Heatpipe-Kühlsystem sorgt für einen leisen und zuverlässigen Betrieb. Die Anschlussvielfalt erlaubt einen breiten Anwendungsbereich vom Standard-Büro-PC bis hin zu industriellen Einsatzgebieten. Das System unterstützt zwei digitale Displays mit Ultra-HD-Auflösung, ein VGA-Display, zwei Intel Netzwerkanschlüsse (2.5G + 1G), jeweils vier USB-3.2 Gen 1 und USB-2.0-Ports und bis zu fünf COM-Ports. Wer braucht bei dieser Ausstattung noch einen klobigen ATX-Tower-PC?276,25 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Shuttle-Barebone-Barebone-slim:
-
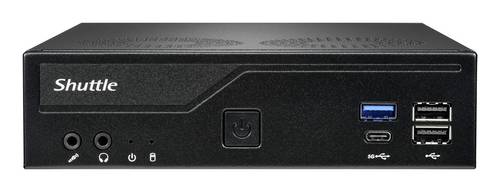
Shuttle Barebone Barebone slim XH810 XH810Das Shuttle XPC XH810 Barebone ist der ideale Einstieg in die professionelle Datenverarbeitung und bietet ein hervorragendes Preis-Leistungs-Verhältnis in einem kompakten 3,5-Liter-Gehäuse. Als kostengünstiges Basismodell unterstützt dieses robuste Barebone aus Stahl die neuesten Intel Core Ultra 200-Prozessoren (LGA1851) und bis zu 96 GB schnellen DDR5-Speicher. Seine vielseitigen Speicheroptionen bieten ein unglaubliches Preis-Leistungs-Verhältnis und ermöglichen die einzigartige Kombination einer 3,5-Zoll-Festplatte in Standardgröße oder zweier 2,5-Zoll-Laufwerke neben zwei M.2-NVMe-SSDs für maximale Flexibilität bei begrenztem Budget. Trotz seiner günstigen Positionierung macht das XH810 keine Kompromisse bei der Konnektivität. Es bietet Unterstützung für drei 4K/8K-Displays, zwei Intel-LAN-Anschlüsse (2,5G + 1G) und bis zu sechs serielle Schnittstellen, was es zu einer vielseitigen Wahl für Büroaufgaben, Digital Signage oder industrielle Steuerung macht. Ein integriertes Heatpipe-Kühlsystem gewährleistet einen stabilen 24/7-Betrieb und bietet professionelle Zuverlässigkeit zu einem erschwinglichen Preis. Der XH810 ist die intelligente, wirtschaftliche Alternative zu sperrigen und teuren Tower-PCs.331,34 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Shuttle Barebone XPC slim XH610Das Shuttle XPC slim Barebone XH610 ist ein wahres Raumwunder - das robuste Stahlgehäuse kann mit einem optischen Laufwerk, zwei 2.5"-Laufwerken und einer M.2-SSD bestückt werden. Das eingebaute Heatpipe-Kühlsystem sorgt für einen leisen und zuverlässigen Betrieb. Die Anschlussvielfalt erlaubt einen breiten Anwendungsbereich vom Standard-Büro-PC bis hin zu industriellen Einsatzgebieten. Das System unterstützt zwei digitale Displays mit Ultra-HD-Auflösung, ein VGA-Display, zwei Intel Netzwerkanschlüsse (2.5G + 1G), jeweils vier USB-3.2 Gen 1 und USB-2.0-Ports und bis zu fünf COM-Ports. Wer braucht bei dieser Ausstattung noch einen klobigen ATX-Tower-PC?276,25 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist Lord Voldemort mächtiger als der Obscurus von Credence Barebone?
Es ist schwierig, die Macht von Lord Voldemort und dem Obscurus von Credence Barebone direkt miteinander zu vergleichen, da sie unterschiedliche Arten von Magie repräsentieren. Lord Voldemort war ein äußerst mächtiger Zauberer, der über eine Vielzahl von Fähigkeiten und Kenntnissen verfügte. Der Obscurus hingegen ist eine dunkle, zerstörerische Kraft, die aus unterdrückter Magie entsteht. Beide sind jedoch äußerst gefährlich und können große Zerstörung anrichten. **
-
Gilt bei einer Barebone-Tastatur das ISO-Layout mit DE-Layout?
Nein, bei einer Barebone-Tastatur handelt es sich um eine Tastatur ohne Gehäuse und oft auch ohne Tastenkappen. Das ISO-Layout bezieht sich auf die Anordnung der Tasten auf der Tastatur, während das DE-Layout die Belegung der Tasten mit den deutschen Buchstaben und Sonderzeichen beschreibt. Eine Barebone-Tastatur kann sowohl das ISO-Layout als auch das DE-Layout haben, je nachdem, wie sie konfiguriert ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Shuttle-Barebone-Barebone-slim
-
Shuttle Barebone (NE1010XA)Produktbeschreibung: Shuttle XPC nano NE1010XA - Mini-PC - N-series N100 - 8 GB - SSD 250 GB, Typ: Personal-Computer - Mini-PC, Prozessor: Intel N-series N100 (bis zu 3,4 GHz, (Quad-Core), Cache-Speicher: 6 MB L3, Cache pro Prozessor: 6 MB, RAM: 8 GB (installiert) / 16 GB (Max) - DDR4 SDRAM, Massenspeicher-Controller: SATA (SATA 6Gb/s), Festplatte: SSD 250 GB - SATA - M.2, Optischer Speicher: Kein optisches Laufwerk, Grafik-Controller: Intel UHD Graphics, Audioausgang: Stereo, Netzwerk: 1GbE, 802.11a, Wi-Fi 5, Wi-Fi 6, 802.11b/g/n, Bluetooth 5.2, Bereitgestelltes Betriebssystem: Kein Betriebssystem, Farbe: Schwarz, Abmessungen (Breite x Tiefe x Höhe): 13,5 cm x 11,5 cm x 3,9 cm523,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.