Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Silverstone-SST-ST50F-ES230-v2-0
Top-Angebote
Produkte zum Begriff Silverstone-SST-ST50F-ES230-v2-0:
-
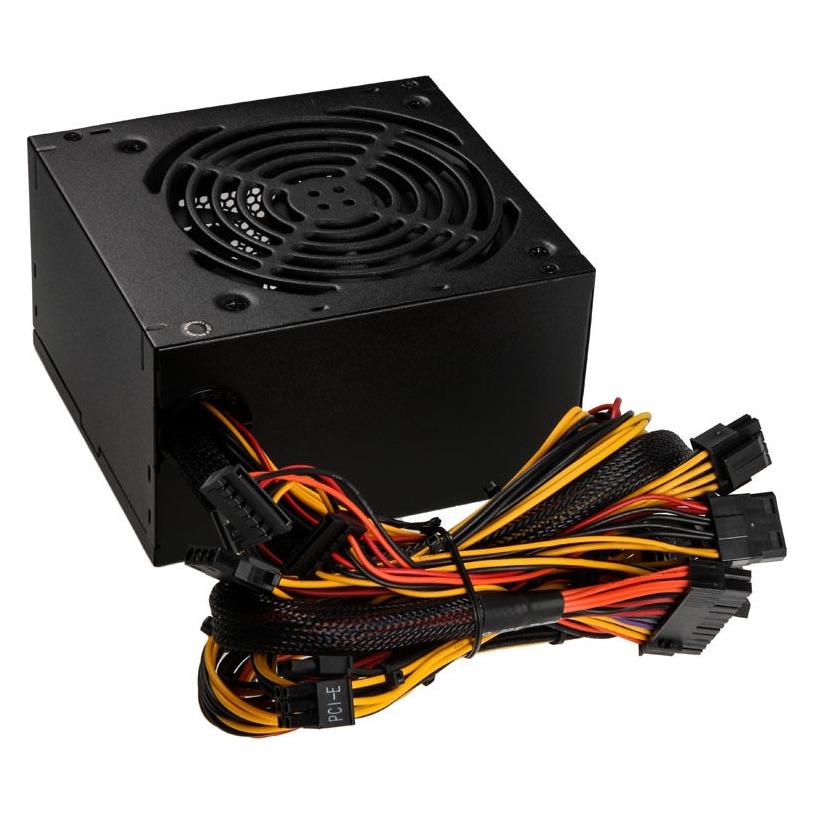
Silverstone Sst-St60f-Es230 (600 W), PC Netzteil, SchwarzDie Strider-Netzteile von Silverstone stellen die Silent-Reihe des Herstellers dar und werden in zahlreichen Leistungsstufen angeboten. Damit bieten sie für nahezu alle Anwender eine perfekte Lösung, die Leistung mit geringer Lautstärke verbinden möchten. Das bei dieser Variante schwarz lackierte PSU-Gehäuse hat eine minimale Einbautiefe von 14 cm, wodurch es sich problemlos in älteren PC-Gehäusen installieren lässt, die oft mit den überlangen Spezifikationen aktueller PSUs überfordert sind. Ein Lüftergitter schützt den 120-mm-Ventilator, der je nach Belastung automatisch seine Drehzahl anpasst und somit für eine minimale Geräuschentwicklung sorgt. Der Wirkungsgrad des Netzteils beträgt bis zu 80 Prozent, was es ermöglicht, die entsprechende Plakette zu erhalten. Dies reduziert den Stromverbrauch im Vergleich zu Netzteilen mit geringerem Wirkungsgrad. Gleichzeitig wird die Wärmeabgabe gesenkt, was durch niedrigere Lüfterdrehzahlen zur geringen Lautstärke beiträgt. Statt einer mehrfach aufgesplitteten 12-V-Leitung verfügt das SST-ST60F-ES-230 über eine kräftige Single-Rail mit 46 Ampere Stromstärke. Die Hauptleitung des 600-Watt-Netzteils versorgt somit auch Systeme zuverlässig, die mit übertakteten Komponenten ausgestattet sind. Die fest angebundenen Kabel umfassen alle notwendigen Anschlüsse für starke Konfigurationen. Neben dem obligatorischen 20+4-Pin-Verbinder für das Mainboard steht für die CPU ein 4+4-Pin-Stecker bereit. Für die Versorgung der Grafikkarte sorgen zwei 6+2-Pin-PCIe-Anschlüsse. Zusätzlich lassen sich vier SATA-Drives, drei 4-Pol-Molex-Geräte sowie ein Floppy-Laufwerk anschliessen.65,97 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Was bedeutet der Syntaxfehler unerwartetes Token s in JSON an Position 0?
Der Syntaxfehler "unerwartetes Token s in JSON an Position 0" bedeutet, dass das JSON-Format an Position 0 ein unerwartetes Zeichen "s" enthält, das nicht den Regeln der JSON-Syntax entspricht. Dies kann dazu führen, dass das JSON nicht korrekt geparst oder interpretiert werden kann. Um den Fehler zu beheben, muss das unerwartete Token entfernt oder korrigiert werden, damit das JSON gültig wird. Es ist wichtig, die JSON-Syntax genau einzuhalten, um solche Fehler zu vermeiden. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Silverstone-SST-ST50F-ES230-v2-0:
-
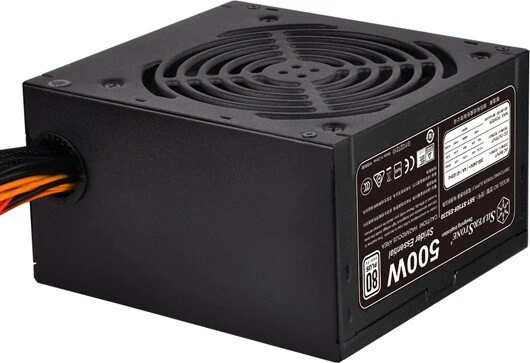
SilverStone Strider Essential 80Plus ST50F-ES230 500WPC-Netzteil - 500 W, Format: ATX, Zertifizierung: 80 PLUS, Leistungsfähigkeit: 85 %, Active PFC, thermische Geschwindigkeitsregelung und Netzschalter, Lüftergröße: 120 mm, 2× PCI Express 8-pin / 6+2-pin, 4× Serial ATA 15-pin, 3× Molex HDD 4-pin, 1× Molex HDD 4-pin Konnektoren, Abmessungen: 150 × 86 × 140 mm (B×H×T) Das SilverStone Strider Essential PC-Netzteil liefert 500 W stabile Leistung für Desktop-Computer für den Heim-, Büro- und Gaming-Einsatz. Dank der 80-PLUS-Zertifizierung arbeitet es mit einer Effizie39,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Silverstone SST-ST50F-ES230 v2.0 Strider Essential Series - 500 Watt (500 W), PC Netzteil, SchwarzDie Netzteilmodelle der Strider Essential-Serie bieten reinste Leistung zum erschwinglichen Preis. Das ST50F-ES230 überzeugt mit einem Mindestwirkungsgrad von 80 % bei 20 % bis 100 % Last und einem maximalen Wirkungsgrad von 85 % bei 230 V. Die kraftvolle 12 V-Single-Rail-Ausführung nebst geräuscharmem Lüfter sorgt für stabile Leistungsabgabe bei ruhigem Betrieb. Die robuste Ausführung mit sorgfältig ausgewählten Komponenten gewährleistet einen zuverlässigen Einsatz bis 40 °C – rund um die Uhr. Das ST50F-ES230 unterstützt darüber hinaus auch Multi-GPU-Systeme mit 8-/6-poligen PCI-E-Anschlüssen. Hinsichtlich Leistung und Wirtschaftlichkeit kann der Strider Essential-Serie kaum ein anderes Netzteil das Wasser reichen. - Hoher Wirkungsgrad grösser 80 % (max. bis zu 85 %) - 500 W Dauerleistung bei 40 °C Betriebstemperatur - Einzelner +12 V-Strang mit 34 A - Active PFC - Multischutzschaltung - 8- und 6-polige PCI-E-Anschlüsse - Geräuscharmer (mind. 18 dBA) 120-mm-Lüfter.44,24 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Silverstone Sst-St60f-Es230 (600 W), PC Netzteil, SchwarzDie Strider-Netzteile von Silverstone stellen die Silent-Reihe des Herstellers dar und werden in zahlreichen Leistungsstufen angeboten. Damit bieten sie für nahezu alle Anwender eine perfekte Lösung, die Leistung mit geringer Lautstärke verbinden möchten. Das bei dieser Variante schwarz lackierte PSU-Gehäuse hat eine minimale Einbautiefe von 14 cm, wodurch es sich problemlos in älteren PC-Gehäusen installieren lässt, die oft mit den überlangen Spezifikationen aktueller PSUs überfordert sind. Ein Lüftergitter schützt den 120-mm-Ventilator, der je nach Belastung automatisch seine Drehzahl anpasst und somit für eine minimale Geräuschentwicklung sorgt. Der Wirkungsgrad des Netzteils beträgt bis zu 80 Prozent, was es ermöglicht, die entsprechende Plakette zu erhalten. Dies reduziert den Stromverbrauch im Vergleich zu Netzteilen mit geringerem Wirkungsgrad. Gleichzeitig wird die Wärmeabgabe gesenkt, was durch niedrigere Lüfterdrehzahlen zur geringen Lautstärke beiträgt. Statt einer mehrfach aufgesplitteten 12-V-Leitung verfügt das SST-ST60F-ES-230 über eine kräftige Single-Rail mit 46 Ampere Stromstärke. Die Hauptleitung des 600-Watt-Netzteils versorgt somit auch Systeme zuverlässig, die mit übertakteten Komponenten ausgestattet sind. Die fest angebundenen Kabel umfassen alle notwendigen Anschlüsse für starke Konfigurationen. Neben dem obligatorischen 20+4-Pin-Verbinder für das Mainboard steht für die CPU ein 4+4-Pin-Stecker bereit. Für die Versorgung der Grafikkarte sorgen zwei 6+2-Pin-PCIe-Anschlüsse. Zusätzlich lassen sich vier SATA-Drives, drei 4-Pol-Molex-Geräte sowie ein Floppy-Laufwerk anschliessen.65,97 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Silverstone-SST-ST50F-ES230-v2-0
-
Silverstone SST-GM600-2UG V2, Server Zubehör, SilberDas SilverStone SST-GM600-2UG V2 ist ein redundantes 2HE-Netzteil, das speziell für den Einsatz in Servern und kritischen Rechensystemen entwickelt wurde. Mit einer Betriebsleistung von 600 Watt pro Kammer bietet es eine zuverlässige Stromversorgung, die für den 24/7-Betrieb ausgelegt ist. Das innovative Hot-Swap-Design ermöglicht den Austausch der Netzteile während des laufenden Betriebs, was die Wartung erheblich vereinfacht. Das Gehäuse aus robustem Aluminium sorgt nicht nur für Stabilität, sondern trägt auch zur effektiven Wärmeableitung bei, wodurch die durchschnittliche Betriebstemperatur bei etwa 45 °C gehalten wird. Die Verwendung von hochwertigen japanischen Elektrolytkondensatoren erhöht die Sicherheit und schützt vor Überspannungen und Kurzschlüssen. Dieses Netzteil ist somit eine ausgezeichnete Wahl für alle, die auf eine unterbrechungsfreie Stromversorgung angewiesen sind. - Redundantes Design für erhöhte Sicherheit und Zuverlässigkeit - Hot-Swap-fähig für einfachen Austausch während des Betriebs - Robustes Aluminiumgehäuse für verbesserte Wärmeableitung - Ausgelegt für 24/7-Betrieb mit stabiler Leistung - Modulares Kabelmanagement für eine flexible Installation.706,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet der Syntaxfehler unerwartetes Token s in JSON an Position 0?
Der Syntaxfehler "unerwartetes Token s in JSON an Position 0" bedeutet, dass das JSON-Format an Position 0 ein unerwartetes Zeichen "s" enthält, das nicht den Regeln der JSON-Syntax entspricht. Dies kann dazu führen, dass das JSON nicht korrekt geparst oder interpretiert werden kann. Um den Fehler zu beheben, muss das unerwartete Token entfernt oder korrigiert werden, damit das JSON gültig wird. Es ist wichtig, die JSON-Syntax genau einzuhalten, um solche Fehler zu vermeiden. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.