Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Simplehuman-Abfalleimer-für-kompostierbare
Top-Angebote
Produkte zum Begriff Simplehuman-Abfalleimer-für-kompostierbare:
-
Simplehuman Treteimer, Abfalleimer, SilberDieser klassische rechteckige Treteimer verfügt über ein Innenscharnier und eine platzsparende Form, damit Sie den Abfalleimer direkt an der Wand aufstellen können und somit aus dem Weg. Das robuste Stahlpedal ist langlebig und die patentierte Lid Shox Technologie steuert die Bewegung des Deckels, damit er sich langsam und leise schliesst - bei jedem Mal.222,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Simplehuman Treteimer, Abfalleimer, WeissDieser kompakte klassische runde Mülleimer ist perfekt für kleinere Räume wie ein Badezimmer oder ein Büro. Das robuste Stahlpedal ist langlebig, und die Deckel-Schock-Technologie sorgt jedes Mal für ein sanftes, geräuschloses Schliessen. Ein herausnehmbarer Innenbehälter erleichtert die Müllentsorgung.80,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Simplehuman Halbrunder Abfalleimer 45L , gebürstetTretmülleimer von Simplehuman aus gebürstetem Edelstahl kombiniert ein halbrundes 45 L Design, flache Rückseite, freihändig bedienbares Stahlpedal und langsames, leises Schließen des Deckels. Das interne Scharnier hilft zu verhindern, dass der Deckel gegen die Wand stößt, wodurch sich der Mülleimer gut für die Platzierung an einer Wand in der Küche oder anderen stark frequentierten Bereichen des Hauses eignet. Breites Stahlpedal ausgelegt für 150.000 Tritte Lid shox Mechanismus für kontrolliertes Schließen Anhebbarer liner rim hilft, den Beutelrand zu halten und zu verbergen Beschichtung hilft, Fingerabdrücke zu reduzieren Ausgelegt für Simplehuman Code J Beutel Ein praktischer Tretmülleimer, der die Abfallentsorgung ordentlich, leise und bequem macht.159,71 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie funktioniert die Token-Validierung und warum ist sie wichtig für den sicheren Datenaustausch?
Die Token-Validierung überprüft die Echtheit eines Tokens, um sicherzustellen, dass der Benutzer legitim ist. Dies geschieht durch Vergleich des Tokens mit einem gespeicherten Schlüssel oder einer Signatur. Die Validierung ist wichtig, um unbefugten Zugriff auf Daten zu verhindern und die Sicherheit des Datenaustauschs zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Simplehuman-Abfalleimer-für-kompostierbare:
-
Simplehuman Abfalleimer für kompostierbare Küchenabfälle - 4l, mattschwarzer StahlMülleimer - Volumen: 4 l, freistehend, Material: Metall, Farbe: schwarz, manuelle Öffnung, antibakteriell, fingerabdruckfreie Oberfläche, Abmessungen: 21,5 x 24,5 × 14,5 cm (H×B×T) Der Simplehuman-Abfalleimer für Küchenabfälle verfügt über einen Deckel mit einer weichen Dichtung, die organische Abfälle atmen lässt und gleichzeitig unangenehme Gerüche im Inneren einschließt. Die68,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Simplehuman Abfalleimer, Abfalleimer, SilberDas Deckeldesign dieses offenen Kugelabfalleimers bietet eine einfache und schnelle Möglichkeit, Müll zu entsorgen. Ideal vor allem, wenn man es gerade eilig hat. Die langlebige Konstruktion aus Edelstahl, der abnehmbare Deckel sowie das grosse Volumen des Eimers machen ihn ideal für die gewerbliche Nutzung. Optimal eignet sich der Eimer für Cafés, Eisdielen, Imbisse, Restaurants oder auch grosse Haushalte. Der passende Müllbeutel hat Code P.222,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Simplehuman Treteimer, Abfalleimer, SilberDieser klassische rechteckige Treteimer verfügt über ein Innenscharnier und eine platzsparende Form, damit Sie den Abfalleimer direkt an der Wand aufstellen können und somit aus dem Weg. Das robuste Stahlpedal ist langlebig und die patentierte Lid Shox Technologie steuert die Bewegung des Deckels, damit er sich langsam und leise schliesst - bei jedem Mal.222,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Simplehuman Treteimer, Abfalleimer, WeissDieser kompakte klassische runde Mülleimer ist perfekt für kleinere Räume wie ein Badezimmer oder ein Büro. Das robuste Stahlpedal ist langlebig, und die Deckel-Schock-Technologie sorgt jedes Mal für ein sanftes, geräuschloses Schliessen. Ein herausnehmbarer Innenbehälter erleichtert die Müllentsorgung.80,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Simplehuman-Abfalleimer-für-kompostierbare
-
Simplehuman Halbrunder Abfalleimer 45L , gebürstetTretmülleimer von Simplehuman aus gebürstetem Edelstahl kombiniert ein halbrundes 45 L Design, flache Rückseite, freihändig bedienbares Stahlpedal und langsames, leises Schließen des Deckels. Das interne Scharnier hilft zu verhindern, dass der Deckel gegen die Wand stößt, wodurch sich der Mülleimer gut für die Platzierung an einer Wand in der Küche oder anderen stark frequentierten Bereichen des Hauses eignet. Breites Stahlpedal ausgelegt für 150.000 Tritte Lid shox Mechanismus für kontrolliertes Schließen Anhebbarer liner rim hilft, den Beutelrand zu halten und zu verbergen Beschichtung hilft, Fingerabdrücke zu reduzieren Ausgelegt für Simplehuman Code J Beutel Ein praktischer Tretmülleimer, der die Abfallentsorgung ordentlich, leise und bequem macht.159,71 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gerling, Rainer W.: IT-Sicherheit für DummiesIT-Sicherheit für Dummies , Sicherheit in der Informationstechnik Müssen Sie eine Prüfung zur Informationssicherheit ablegen oder wollen Sie eine Berufslaufbahn in der Informationssicherheit einschlagen? Dieses Buch ist drei Bücher in einem: Es beschreibt für Studierende, Datenschutzbeauftragte und IT-Administratoren gleichermaßen die regulatorischen Vorgaben in Deutschland und der EU. Es geht auf die verschiedenen organisatorischen Aspekte von Informationssicherheit im Unternehmen ein und liefert Ihnen darüber hinaus auch das technische Grundlagenwissen. Die Inhalte werden so präsentiert, dass sie im Wesentlichen ohne spezielles Vorwissen verständlich sind. Sie erfahren Welche rechtlichen Vorgaben es gibt Wie Sie IT-Sicherheit im Unternehmen organisieren Wie Ihnen Verschlüsselung, biometrische Verfahren, Chipkarten und Secure Hardware Token helfen Wie Sie Daten und Netzwerke sinnvoll absichern Mach dich schlau: www.fuer-dummies.de , Luft- & Hydraulikfederung > Sportfederung , Erscheinungsjahr: 20220406, Produktform: Kartoniert, Titel der Reihe: für Dummies##, Autoren: Gerling, Rainer W.~Gerling, Sebastian R., Seitenzahl/Blattzahl: 382, Keyword: Computersicherheit u. Kryptographie; Cybersecurity; Cybersicherheit; Datenschutz im Unternehmen; Datenschutzgesetze; Datenschutzgrundverordnung; Datensicherheit; Datensicherung; Informatik; Informationssicherheit; IT-Security; Kryptografie Lehrbuch; Kryptologie Lehrbuch; Netzwerke / Sicherheit; Netzwerkprotokoll; Netzwerksicherheit; Rechtswissenschaft; Verschlüsselung; Wirtschaftsrecht, Fachschema: Datensicherheit / Netz~Informatik~Kryptografie~Verschlüsselung, Fachkategorie: Informatik~Kryptografie, Verschlüsselungstechnologie, Warengruppe: TB/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 175, Höhe: 22, Gewicht: 695, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
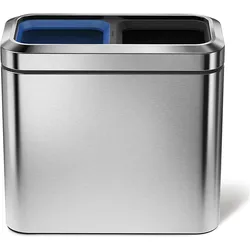
Simplehuman Abfalleimer, Abfalleimer, SilberDieser schmale offene Recycler ist platzsparend in seiner Form und enthält zwei Inneneimer, die es Ihnen erlauben, Ihren Müll sowie die Wertstoffe ganz einfach an Ort und Stelle zu sortieren – perfekt für Hotelhallen oder Büros. Die schwere Stahlkonstruktion sowie die stabilen Inneneimer garantieren eine lange Lebensdauer – egal in welchem Umfeld. Unsere Müllbeutel mit dem Code C sind für diesen Abfalleimer massgeschneidert, damit der Beutel vollkommen verborgen bleibt. Der besonders widerstandsfähige Kunststoff und die dicken Doppelnähte verhindern Risse und Löcher.135,37 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie funktioniert die Token-Validierung und warum ist sie wichtig für den sicheren Datenaustausch?
Die Token-Validierung überprüft die Echtheit eines Tokens, um sicherzustellen, dass der Benutzer legitim ist. Dies geschieht durch Vergleich des Tokens mit einem gespeicherten Schlüssel oder einer Signatur. Die Validierung ist wichtig, um unbefugten Zugriff auf Daten zu verhindern und die Sicherheit des Datenaustauschs zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.