Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
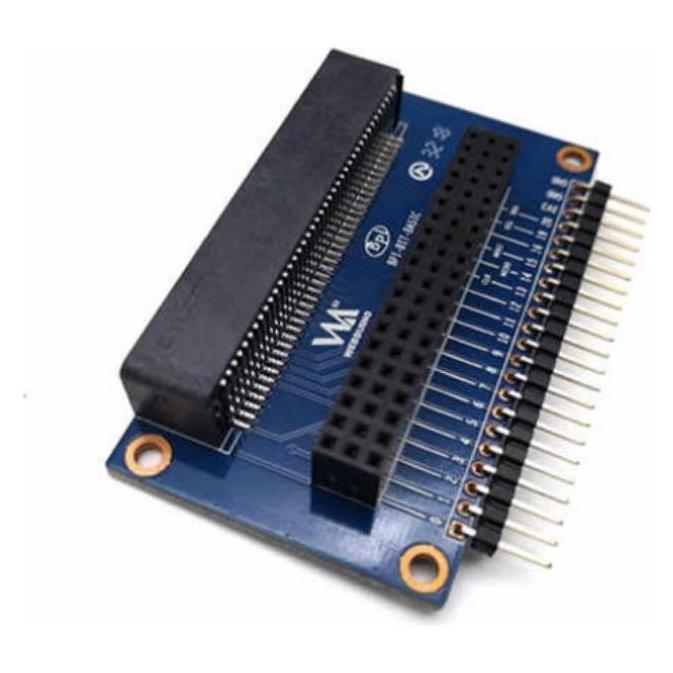
Ähnliche Suchbegriffe für Sinovoip-BPI-BIT-BASE
Top-Angebote
Produkte zum Begriff Sinovoip-BPI-BIT-BASE:
-
Sinovoip BPI-P2 ZERO - Banana Pi ZERO - Ultrakompakter Einplatinencomputer, Entwicklungsboard + KitBanana Pi BPI-P2 Zero ist ein ultrakompakter Einplatinencomputer, der nur 65 x 52,5 mm misst. Er verwendet einen Quad-Core Cortex A7 Allwinner H2+ Prozessor. Mit 512 MB RAM, 8 GB eMMC Flash, 100M LAN und PoE-Unterstützung ist er ideal für leichte Systeme mit platzbeschränkten Anwendungen. Wie andere Mitglieder der Banana Pi-Familie unterstützt er sowohl Linux- als auch Android-Betriebssysteme. Hauptmerkmale: - CPU: Allwinner H2+, Quad-Core Cortex-A7 - 512 MB DDR3 SDRAM - Wi-Fi (AP6212) & Bluetooth an Bord - Mini HDMI - 40-Pin GPIO, einschliesslich UART, SPI, I2C, IO usw. - 100M LAN - Unterstützung des IEEE 802.3af PoE-Standards - 8 GB eMMC Flash an Bord - GPU: Mali400MP2 GPU bei 600 MHz, unterstützt OpenGL ES 2.0 - Onboard-Speicher: TF-Karte (max. 64 GB) - PoE-Stromversorgung: Unterstützung der PoE-Funktion - Video-Decodierung: 1080p bei 60fps, H.264 - Video-Codierung: 1080p bei 30fps, H.264 - Videoeingang: CSI-Eingangsanschluss für Kamera - Videoausgänge: mini HDMI 1.4, 1080p bei 30fps, DHCP - Audioausgang: Mini HDMI - Stromquelle: Micro USB mit 5 V/2 A oder PoE - USB 2.0-Anschlüsse: 1x USB 2.0 OTG - Tasten: Power, Reset - Niedrigpegelperipheriegeräte: 40-Pin Header, kompatibel mit Raspberry Pi 3 - UART GPIO (1x3) Pin: UART, Masse - LED: Power, Status - Unterstützte Betriebssysteme: Android, Linux - Produktgrösse: 65 x 52,5 mm - Gewicht: 30 g.62,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
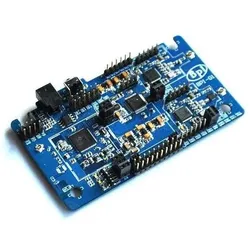
Sinovoip BPI-G1 OPEN DEBUGGER - Banana Pi - Open Debugger Board, ElektronikmodulBanana Pi BPI Open Debugger Burn Board Der Open Debugger ist eine Reihe von Programmier-Tools, die für die Mikrocontroller-Reihe von STM und für SoCs der CC1x-, CC2x- und CC3x-Reihe von TI entwickelt wurden. Eine MCU kann damit schnell programmiert und einfach debuggt werden. Zusätzlich verfügt das Board über einen USB zu seriell Anschluss, welcher eine übliche Schnittstelle für Embedded-Entwicklungen ist. Es hat ausserdem einen USB-2.0-Hub, der das Erweitern um andere USB-Geräte erleichtert. Kabelsalat oder ein Mangel an USB-Anschlüssen gehören somit der Vergangenheit an. - Betriebsspannung: DC 5 V - Betriebstemperatur: -0°C bis 85°C - Ausgangsspannung: 3.3 V - Maximaler Ausgangsstrom: 2000 mA - Unterstützte Betriebssysteme: Windows 2000, Windows XP SP2/SP3 (32-bit Versionen), Windows Vista (32 und 64-bit), Windows 7 (32 und 64-bit), Windows 8 (32 und 64-bit).61,43 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
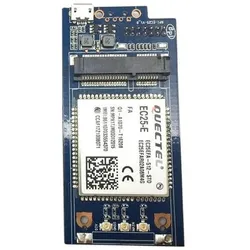
Sinovoip BPI 4G MODULE - Banana Pi - 4G LTE-Modul, USB-Schnittstelle, ElektronikmodulBanana Pi BPI 4G LTE-Modul, USB-Schnittstelle Das BPI 4G LTE-Modul ist ein Extension-Board mit einem microUSB-Port, über den Sie ein Banana-Pi-Board anschliessen können. Ausserdem unterstützt es "PIN define" und kann mit dem BPI-R2 verwendet werden.77,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Sinovoip-BPI-BIT-BASE:
-
Sinovoip BPI MICROSEMI - Banana PI, Raspberry PI - Spracherkennungsmodul, ElektronikmodulBPI-AI-Voice (Microsemi) - Spracherkennungsmodul Das Banana Pi BPI-AI-Voice (Microsemi) ist ein Modul zur Spracherkennung. Jetzt können Sie es auf dem Raspberry Pi mit Amazon AVS verwenden. Entwickelt für erstklassige Sprach-Frontend-Anwendungen, verfügt der neue ZL38063 Audio-Prozessor von Microsemi über die AcuEdge-Technologie des Unternehmens. Diese innovative Technologie umfasst eine Reihe von hochkomplexen und integrierten Algorithmen, die die automatische Spracherkennung (ASR) sowohl für eingebettete als auch für cloudbasierte ASR-Lösungen erheblich verbessern. Der ZL38063 bietet Audioverbesserungen, die Rauschunterdrückung und intelligente automatische Verstärkungsregelung (AGC) durchführen, wodurch die Spracherkennung aus der Ferne unter lauten, realen Bedingungen ermöglicht wird. Hauptmerkmale: - Unterstützt 2 oder 3 Mikrofone in linearer oder dreieckiger Anordnung für verbesserte Audioaufnahme - Rauschunterdrückung - Intelligente automatische Verstärkungsregelung (AGC) - Hochwertiger Stereo-Akustik-Echo-Unterdrücker für Barge-In und Voll-Duplex-Audio - Vollständig konfigurierbare und skalierbare Lösung, die eine Zwei-Mikrofon-Konfiguration für sowohl 180° als auch 360° Audioaufnahme bietet - Verbesserte Beamforming-Technologie zur Verbesserung der Audioaufnahme unter widrigen Bedingungen, bei Anwesenheit von Lärm und externen Schallquellen - Zwei-Wege-Voll-Duplex-Sprachkommunikation - Fertige Designs sowie alle entsprechenden Treiber und Dokumentationen verfügbar, zusammen mit weltweitem Support BPI-AI-Voice Externe Schnittstellen: - Raspberry Pi 3/Banana Pi Header P2: I2S-Port; SPI; 8 GPIO - Audio-Header: JMMA1: digitale Mikrofone; Analogausgang; 3 GPIO - SPI-Flash-Geräte: U2: optionales SPI-Flash-Komponente zur Speicherung der ZL38063-Firmware - USB J3: Optionaler USB-Strom- und Debug-Port - Debug-Header: JAIB2/2: Auto-Tuning-Header - Digitale Mikrofon-Header: JM1–4: optionaler Header für externe Mikrofone Audioeigenschaften: - Digitale Mikrofone: 4 Onboard-Digitale Mikrofone (AKU441): unterstützt eine 2-Mikrofon-Konfiguration für 180° und 360° Audioaufnahme - Analogausgang: J1: 2 x 2,65 kostengünstige Klasse D Audio...221,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sinovoip BPI-P2 ZERO - Banana Pi ZERO - Ultrakompakter Einplatinencomputer, Entwicklungsboard + KitBanana Pi BPI-P2 Zero ist ein ultrakompakter Einplatinencomputer, der nur 65 x 52,5 mm misst. Er verwendet einen Quad-Core Cortex A7 Allwinner H2+ Prozessor. Mit 512 MB RAM, 8 GB eMMC Flash, 100M LAN und PoE-Unterstützung ist er ideal für leichte Systeme mit platzbeschränkten Anwendungen. Wie andere Mitglieder der Banana Pi-Familie unterstützt er sowohl Linux- als auch Android-Betriebssysteme. Hauptmerkmale: - CPU: Allwinner H2+, Quad-Core Cortex-A7 - 512 MB DDR3 SDRAM - Wi-Fi (AP6212) & Bluetooth an Bord - Mini HDMI - 40-Pin GPIO, einschliesslich UART, SPI, I2C, IO usw. - 100M LAN - Unterstützung des IEEE 802.3af PoE-Standards - 8 GB eMMC Flash an Bord - GPU: Mali400MP2 GPU bei 600 MHz, unterstützt OpenGL ES 2.0 - Onboard-Speicher: TF-Karte (max. 64 GB) - PoE-Stromversorgung: Unterstützung der PoE-Funktion - Video-Decodierung: 1080p bei 60fps, H.264 - Video-Codierung: 1080p bei 30fps, H.264 - Videoeingang: CSI-Eingangsanschluss für Kamera - Videoausgänge: mini HDMI 1.4, 1080p bei 30fps, DHCP - Audioausgang: Mini HDMI - Stromquelle: Micro USB mit 5 V/2 A oder PoE - USB 2.0-Anschlüsse: 1x USB 2.0 OTG - Tasten: Power, Reset - Niedrigpegelperipheriegeräte: 40-Pin Header, kompatibel mit Raspberry Pi 3 - UART GPIO (1x3) Pin: UART, Masse - LED: Power, Status - Unterstützte Betriebssysteme: Android, Linux - Produktgrösse: 65 x 52,5 mm - Gewicht: 30 g.62,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sinovoip BPI-G1 OPEN DEBUGGER - Banana Pi - Open Debugger Board, ElektronikmodulBanana Pi BPI Open Debugger Burn Board Der Open Debugger ist eine Reihe von Programmier-Tools, die für die Mikrocontroller-Reihe von STM und für SoCs der CC1x-, CC2x- und CC3x-Reihe von TI entwickelt wurden. Eine MCU kann damit schnell programmiert und einfach debuggt werden. Zusätzlich verfügt das Board über einen USB zu seriell Anschluss, welcher eine übliche Schnittstelle für Embedded-Entwicklungen ist. Es hat ausserdem einen USB-2.0-Hub, der das Erweitern um andere USB-Geräte erleichtert. Kabelsalat oder ein Mangel an USB-Anschlüssen gehören somit der Vergangenheit an. - Betriebsspannung: DC 5 V - Betriebstemperatur: -0°C bis 85°C - Ausgangsspannung: 3.3 V - Maximaler Ausgangsstrom: 2000 mA - Unterstützte Betriebssysteme: Windows 2000, Windows XP SP2/SP3 (32-bit Versionen), Windows Vista (32 und 64-bit), Windows 7 (32 und 64-bit), Windows 8 (32 und 64-bit).61,43 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Sinovoip-BPI-BIT-BASE
-
Sinovoip BPI 4G MODULE - Banana Pi - 4G LTE-Modul, USB-Schnittstelle, ElektronikmodulBanana Pi BPI 4G LTE-Modul, USB-Schnittstelle Das BPI 4G LTE-Modul ist ein Extension-Board mit einem microUSB-Port, über den Sie ein Banana-Pi-Board anschliessen können. Ausserdem unterstützt es "PIN define" und kann mit dem BPI-R2 verwendet werden.77,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sinovoip BANANA PI BPI-W2 - Smart NAS-Router, RTD1296 Chip-Design, RouterDer Banana Pi BPI-W2 ist ein vielseitiger Smart NAS-Router, der auf dem leistungsstarken RTD1296 Chip-Design basiert. Mit einem Quad-Core ARM Cortex-A53 Prozessor, der Geschwindigkeiten von bis zu 1,5 GHz erreicht, bietet dieser Router eine beeindruckende Leistung für verschiedene Anwendungen, darunter drahtlose Netzwerke, Home Entertainment und Heimautomatisierung. Der BPI-W2 ist mit einer Vielzahl von Schnittstellen ausgestattet, darunter HDMI, Mini DP, PCIe, USB 2.0 und 3.0 sowie SATA-Anschlüsse, was ihn zu einer flexiblen Lösung für unterschiedliche Anforderungen macht. Er unterstützt WLAN-Verbindungen nach dem 802.11ac/n Standard und ermöglicht eine stabile Netzwerkverbindung. Darüber hinaus kann der Router verschiedene Betriebssysteme wie Android 6.0, OpenWrt und Debian ausführen, was seine Anpassungsfähigkeit erhöht. Mit der Fähigkeit, 1080p HD-Videos auszugeben und Spiele zu unterstützen, ist der Banana Pi BPI-W2 eine leistungsstarke Wahl für technikaffine Nutzer. - Hochintegrierter Multimedia-Netzwerk-Router - Unterstützt mehrere Betriebssysteme wie Android und Linux - Vielzahl von Schnittstellen für flexible Nutzung - Leistungsstarker Quad-Core ARM Cortex-A53 Prozessor.149,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sinovoip BPI-G1 - Banana Pi - Wi-Fi, BT4.0, ZigBee Smart Home Gateway Board, Entwicklungsboard + KitBanana Pi BPI-G1 - Wi-Fi, BT4.0, Zigbee Smart Home Gateway Board Das Banana Pi G1 ist ein Micro-Computer-Board, das Ihnen umfangreiche Konnektivität bietet, wie zum Beispiel Wi-Fi, Bluetooth und ZigBee. Der G1 ist ein hackbarer Home Automation Controller, der mit stromsparenden Prozessoren von TI ausgestattet ist. Das G1 verfügt über vorgefertigte Betriebssysteme und Mobile-Apps, damit Sie es ganz einfach mit Ihren smarten Lampen verbinden können, mit relativ wenig Aufwand bei der Einrichtung. Das Internet of Things wird in diesem Jahrzehnt im Mittelpunkt stehen, deswegen wollen wir Do-It-Yourself IoT-Projekte erschwinglich, unterhaltsam und nützlich für Ihr Zuhause machen. Dieser Smart Hub wird viele Geräte an einem einzigen Ort miteinander verbinden, damit Ihren Projekten keine Grenzen gesetzt sind. - CPU: STM32F103CB ARM Cortex-M3 32-bit RISC Core - Stromversorgung: 5 V DC - Knöpfe: Reset - LED: Wi-Fi, Bluetooth, Zigbee - Monitor: OLED (128 x 64) - Betriebssystem: Free RTOS, Ti OS, Custom OS - Masse: 95 x 56 mm - Gewicht: 19 g.65,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.