Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Vorrang hat die Satzstellung "every day again".
Die korrekte Satzstellung wäre "again every day". **
Was ist der Unterschied zwischen "everyday" und "every day"?
Der Unterschied zwischen "everyday" und "every day" liegt in ihrer Verwendung und Bedeutung. "Everyday" ist ein Adjektiv und bedeutet "alltäglich" oder "gewöhnlich". Es beschreibt etwas, das regelmäßig oder normalerweise vorkommt. "Every day" hingegen ist eine Adverbialphrase, die bedeutet "jeden Tag" oder "täglich". Es bezieht sich auf eine Handlung oder ein Ereignis, das jeden Tag stattfindet. **

Ähnliche Suchbegriffe für Skiny-Bustier-EVERY-DAY
Top-Angebote
Produkte zum Begriff Skiny-Bustier-EVERY-DAY:
-
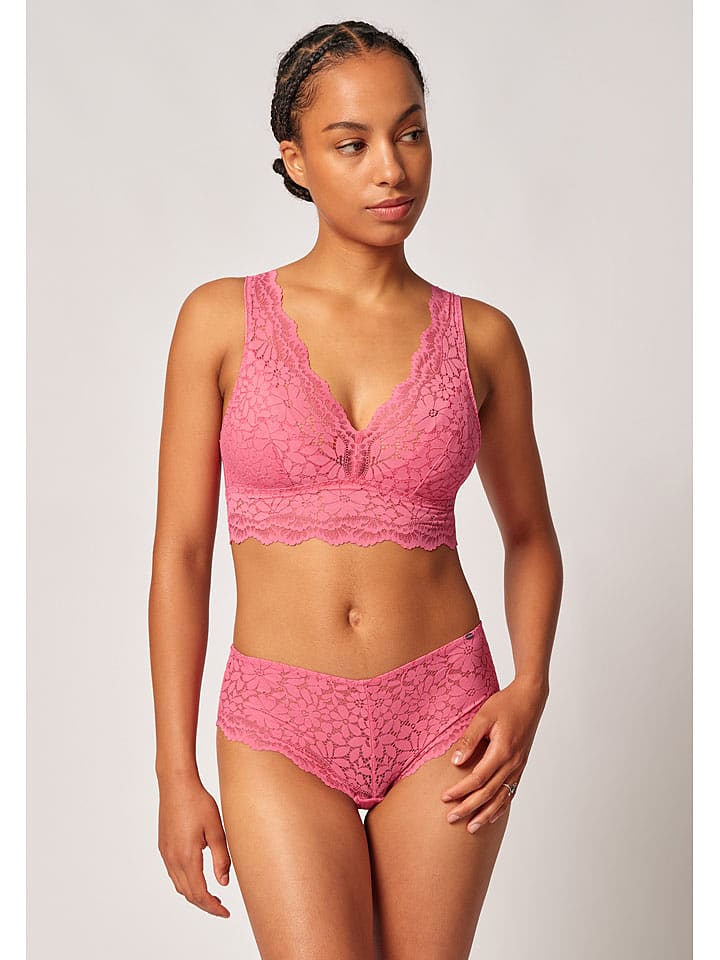
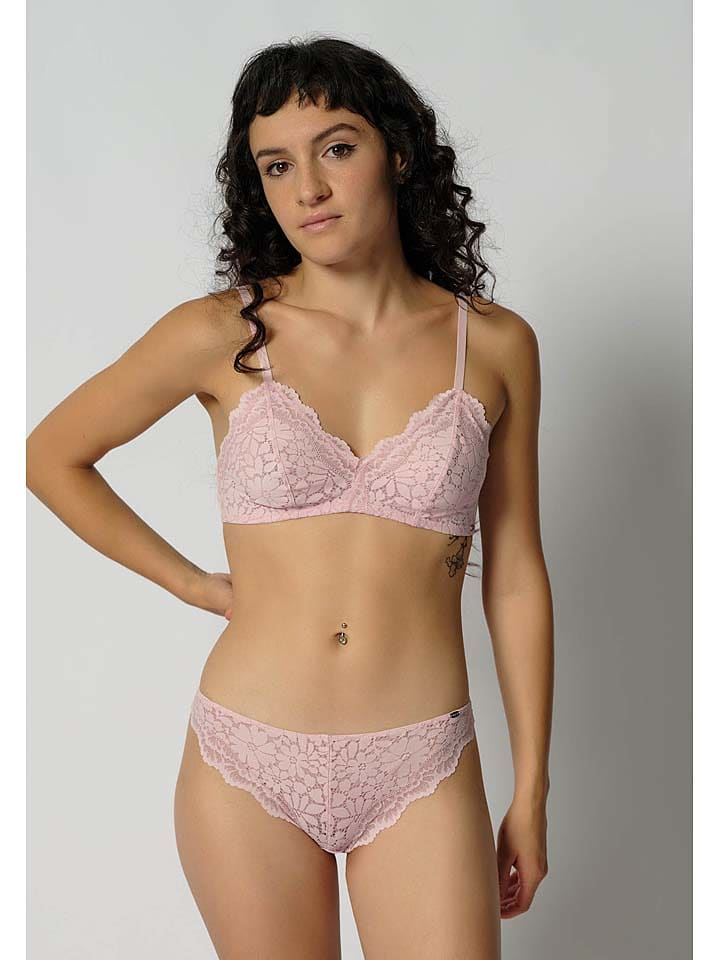
Skiny Bustier in Pink - 42Bustier in Pink von Skiny - - Träger: breit - Cups: wattiert - herausnehmbare Pads: ja - Bügel: nein - elastisches Unterbrustband - Detail(s): Spitze - Muster: Uni Hinweis: Nur das beschriebene Produkt ist im Lieferumfang enthalten.12,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Skiny Bustier Damenbustier 2er PackDas Skiny Damen Bustier im praktischen 2er Pack vereint schlichte Eleganz mit besonders angenehmem Tragegefühl und wird schnell zum unverzichtbaren Basic im Alltag. Der tiefe Rundhalsausschnitt sorgt für eine feminine Linie und macht das Bustier vielseitig24,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Gibt es zu dem Buch "Every Day" von David Levithan ein Hörbuch auf Deutsch?
Ja, es gibt ein Hörbuch auf Deutsch zu dem Buch "Every Day" von David Levithan. Es wurde von Oliver Kube gelesen und ist unter dem Titel "Letztendlich sind wir dem Universum egal" als Hörbuch erhältlich. **
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff Skiny-Bustier-EVERY-DAY:
-
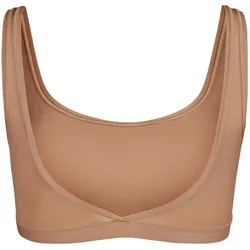
Skiny Bustier EVERY DAY DamenbustierDieses Damen-Bustier in Einheitsgröße bietet mit seinem körpernahen Schnitt und dem elastischen Gewebe eine perfekte Passform. Der Rundhalsausschnitt und der tiefe Rückenausschnitt verleihen dem Design eine elegante und feminine Note. Hergestellt aus weich34,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Skiny Bustier in Pink - 42Bustier in Pink von Skiny - - Träger: breit - Cups: wattiert - herausnehmbare Pads: ja - Bügel: nein - elastisches Unterbrustband - Detail(s): Spitze - Muster: Uni Hinweis: Nur das beschriebene Produkt ist im Lieferumfang enthalten.12,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Vorrang hat die Satzstellung "every day again".
Die korrekte Satzstellung wäre "again every day". **
-
Was ist der Unterschied zwischen "everyday" und "every day"?
Der Unterschied zwischen "everyday" und "every day" liegt in ihrer Verwendung und Bedeutung. "Everyday" ist ein Adjektiv und bedeutet "alltäglich" oder "gewöhnlich". Es beschreibt etwas, das regelmäßig oder normalerweise vorkommt. "Every day" hingegen ist eine Adverbialphrase, die bedeutet "jeden Tag" oder "täglich". Es bezieht sich auf eine Handlung oder ein Ereignis, das jeden Tag stattfindet. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Skiny-Bustier-EVERY-DAY
-
Skiny Bustier Damenbustier 2er PackDas Skiny Damen Bustier im praktischen 2er Pack vereint schlichte Eleganz mit besonders angenehmem Tragegefühl und wird schnell zum unverzichtbaren Basic im Alltag. Der tiefe Rundhalsausschnitt sorgt für eine feminine Linie und macht das Bustier vielseitig24,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
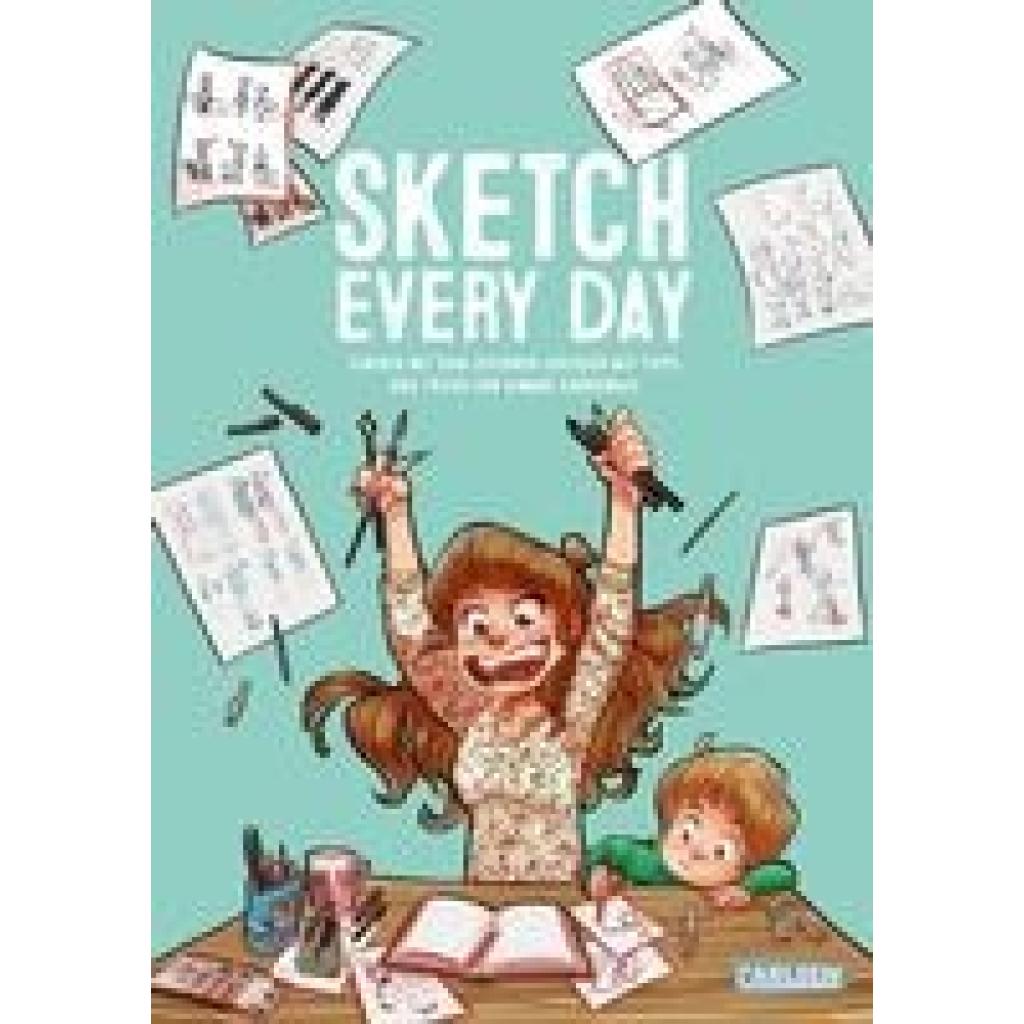
Sketch Every DaySketch Every Day , Einfach mit dem Zeichnen loslegen mit Tipps und Tricks von Simone Grünewald , Differential-Reparatursätze > Differentiale & Teile , Erscheinungsjahr: 20200929, Übersetzung: Christiansen, Ole Johan, Seitenzahl/Blattzahl: 208, Abbildungen: vierfarbig, Themenüberschrift: ART / Techniques / Cartooning, Keyword: #schmoedraws; Westliche Leserichtung; cartoon zeichnen lernen; comic selber zeichnen; comic workshop für kinder; manga und anime zeichnen lernen für anfänger; manga zeichnen für kinder; sketch zeichnen lernen; zeichenbuch comic, Fachschema: Manga~Manga / Graphic Novel~Comic / Graphic Novel~Graphic Novel~Comic~Geschenkband, Fachkategorie: Zeichnung~Kunst: Grundlagen und Techniken~Mangas und ostasiatische Comic-Stile / -Traditionen~Europäische Graphic Novels~Comics im europäischen Stil / Tradition~Geschenkbücher~Malbücher~Kinder/Jugendliche: Allgemeine Interessen: Praktische Kunst, Zeichnen, Malen, Fotografie, Interesse Alter: empfohlenes Alter: ab 14 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 14, Warengruppe: TB/Belletristik/Humor/Cartoons/Comics, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 244, Breite: 174, Höhe: 22, Gewicht: 603, Produktform: Kartoniert, Genre: Belletristik,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
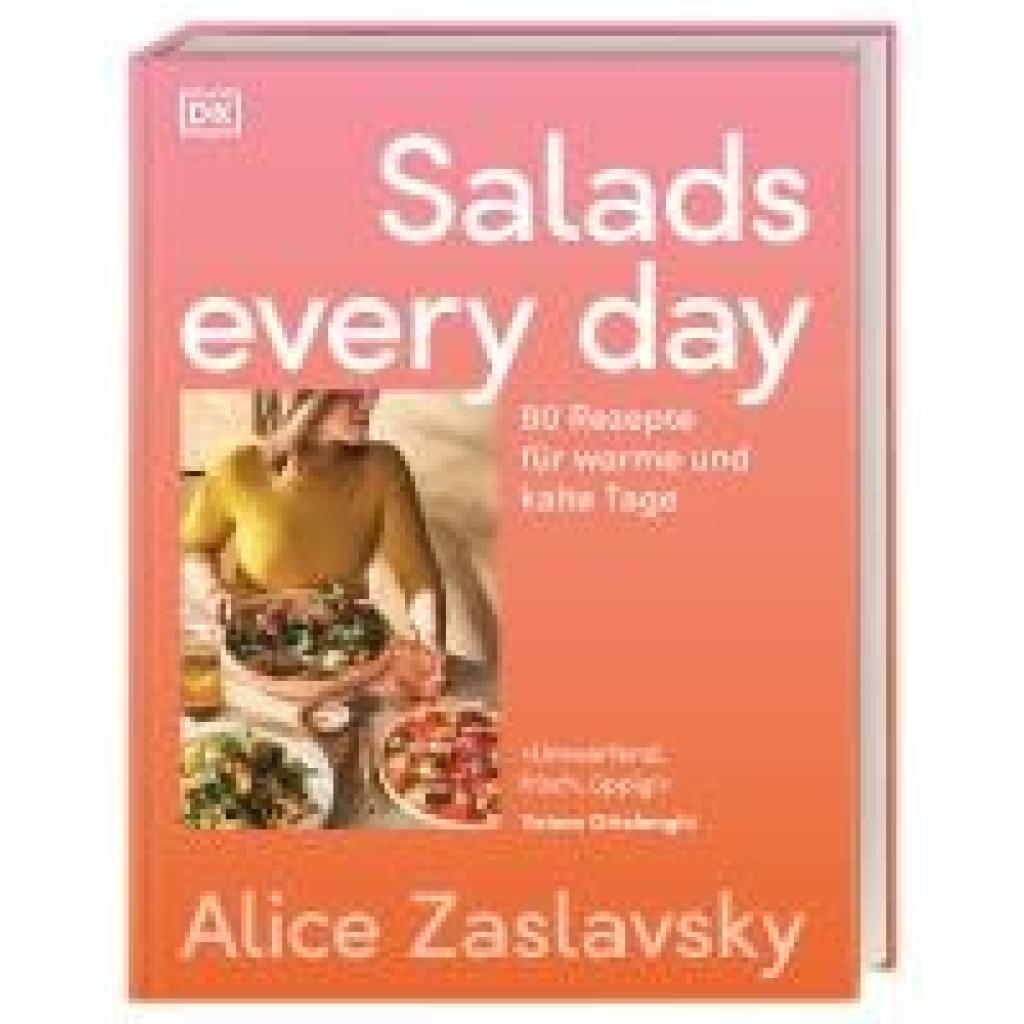
Zaslavsky, Alice: Salads every daySalads every day , 80 Rezepte für warme und kalte Tage. Kreative Salatvielfalt, schnell, einfach und immer köstlich , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20250131, Autoren: Zaslavsky, Alice, Redaktion: DK Verlag, Übersetzung: Seidel, Antje, Seitenzahl/Blattzahl: 240, Abbildungen: Mit farbigen Fotos, Keyword: Salat Rezeptideen; Salatkochbuch; Salatrezepte; schnelle Salatrezepte; Grillrezepte Salate; Bowl Rezepte; Gemüsekochbuch; Gemüserezepte; kochen mit Gemüse Salat für jeden Tag; Salat Grillparty; Salat Picknick; Salate Feierabend; Salate für die ganze Familie; Salate mit Fisch; Salate zum Mitnehmen; schneller Salat; sommerliche Salate; Sommersalat; vegane Salate; vegetarische Salate; Salat für Party; low carb Salat; Blattsalat; deftiger Salat; einfache Salate; gesunder Salat; mediterrane Salate; Salat mediterran; schnell Rezepte; Was essen heute; Alltagsrezept; Büro Rezepte; Familienrezepte; Grillparty Rezepte; Home Office, Fachschema: Kochen / Single-Küche~Kochen / Schnelle Küche~Kochen / vegetarisch, vegan~Veganismus - vegan~Kochen / Gemüse, Obst~Kochen / Salate, Fachkategorie: Kochen für Singles~Schnelle Küche~Kochen / Essen nach Zutaten: Obst und Gemüse~Kochen: Salate, Warengruppe: TB/Themenkochbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 260, Breite: 200, Höhe: 24, Gewicht: 962, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,24,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Gibt es zu dem Buch "Every Day" von David Levithan ein Hörbuch auf Deutsch?
Ja, es gibt ein Hörbuch auf Deutsch zu dem Buch "Every Day" von David Levithan. Es wurde von Oliver Kube gelesen und ist unter dem Titel "Letztendlich sind wir dem Universum egal" als Hörbuch erhältlich. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.