Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für SmallRig-5477-Portable-Video
Top-Angebote
Produkte zum Begriff SmallRig-5477-Portable-Video:
-
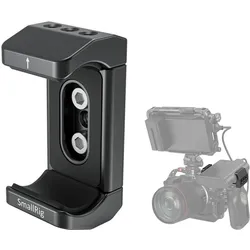
SmallRig Portable Power Banks Holder (Diverses Video Zubehör), Video Zubehör, SchwarzDie SmallRig-Halterung für tragbare Netzteile BUB2336 wurde entwickelt, um ein Netzteil an der Kameraausrüstung zu befestigen, wenn eine nachhaltige Ladelösung erforderlich ist. Sie nimmt Netzteile mit einer Breite von 53 mm bis 87 mm auf, womit die meisten Produkte auf dem Markt abgedeckt sind. An der Ober-, Unter- und Rückseite des Halters befinden sich 1/4''-20 Gewindebohrungen, sodass der Halter bequem an verschiedenen Stellen befestigt werden kann. Sie können ihn zum Beispiel an der Vorderseite des SmallRig-Obengriffs 1638, der SmallRig-Doppelstangenklemme 942, des SmallRig-Kugelkopfarms 2070 oder der SmallRig-Käfige befestigen. Die Halterung ist innen mit weichen Gummischutzpolstern versehen, die das Netzteil sicher in der Klemme halten und Kratzer verhindern.26,90 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
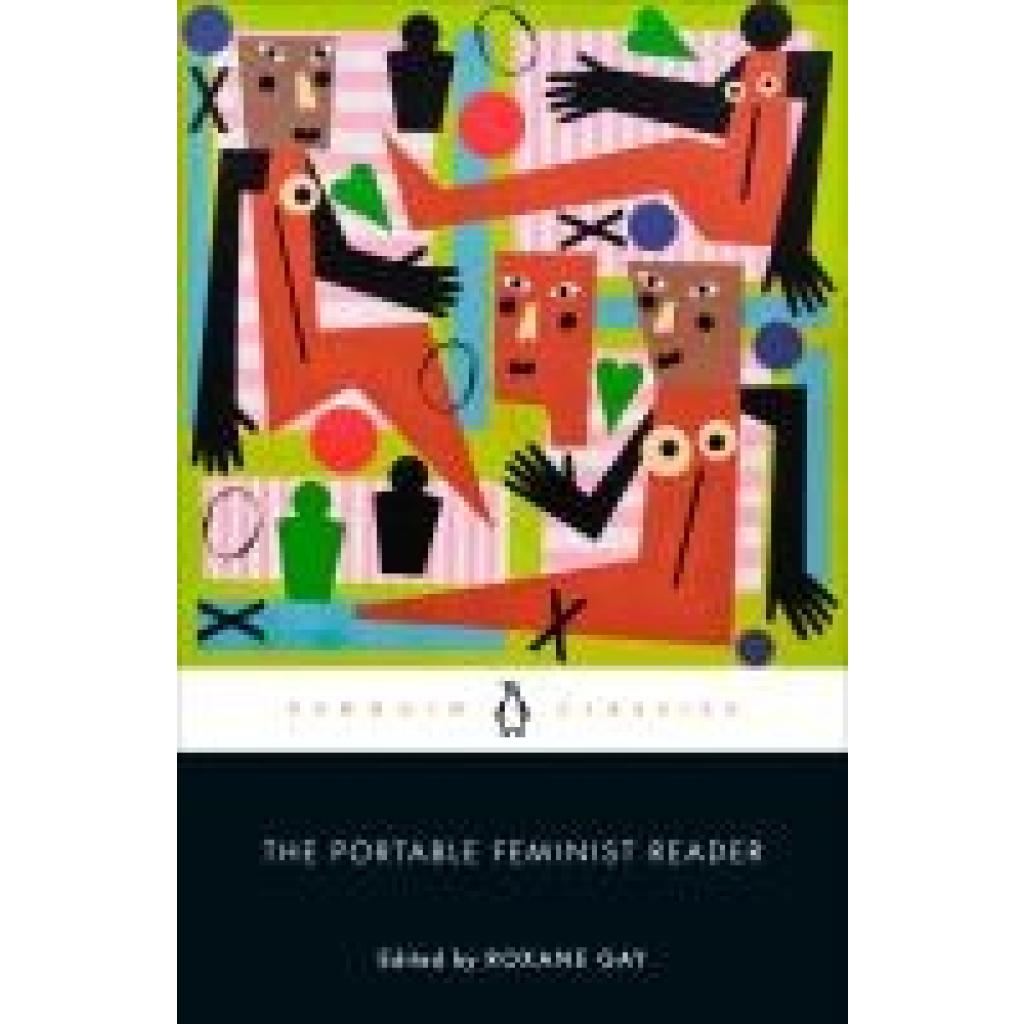
The Portable Feminist ReaderThe Portable Feminist Reader , A New York Times Bestseller A dynamic and strikingly relevant look at a feminist canon as expansive rather than definitive A Penguin Classic One of Library Journal's Best Books of the Year For Roxane Gay, a feminist canon is subjective and always evolving. A feminist canon represents a long history of feminist scholarship, embraces skepticism, and invites robust discussion and debate. Selected writings by ancient, historic, and more recent feminist voices include Henricus Cornelius Agrippa, Anna Julia Cooper, Kimberlé Crenshaw, Dorothy Allison, Leslie Feinberg, Eileen Myles, Mona Eltahawy, bell hooks, Sara Ahmed, Cherríe Moraga, Audre Lorde, The Guerrilla Girls, and many more. With an introduction, headnotes, and an inspired list of multimedia recommendations, Roxane Gay presents multicultural perspectives, ecofeminism, feminism and disability, feminist labor, gender perspectives, and Black feminism. Through the Portable Feminist Reader , readers explore the state of American feminism, its successes and failures, and what feminism looks like in practice, as a complex, contradictory, personal and political, and ever-growing legacy of feminist thought. Penguin Classics is the leading publisher of classic literature in the English-speaking world, representing a global bookshelf of the best works throughout history and across genres and disciplines. Readers trust the series to provide authoritative texts enhanced by introductions and notes by distinguished scholars and contemporary authors, as well as up-to-date translations by award-winning translators. , > , Erscheinungsjahr: 20250218, Autoren: Gay, Roxane, Redaktion: Gay, Roxane, Seitenzahl/Blattzahl: 672, Themenüberschrift: SOCIAL SCIENCE / Feminism & Feminist Theory~SOCIAL SCIENCE / Women's Studies~SOCIAL SCIENCE / Gender Studies, Keyword: books for women;classic;feminist theory;feminism books;feminist book;feminist gifts;penguin classics;classics;feminist books;roxanne gay;feminism;feminist;roxane gay;sociology;sociology books;women in history;self love books for women;history;history books;good books for women;women's history month;feminist thought;anthology;self help;poems;gender;essays;short stories;historical;philosophy;food;cookbooks;challenge;england;writing;health;cooking;essay;race;school;gifts for women;spiritual, Fachschema: Gender Studies, Fachkategorie: Soziologie, Imprint-Titels: Penguin Classics, Warengruppe: TB/Soziologie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 197, Breite: 129, Höhe: 28, Gewicht: 463, Produktform: Kartoniert, Genre: Importe,20,47 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff SmallRig-5477-Portable-Video:
-
SmallRig 5477 Portable Video Carbon Fiber Tripod AP255ProVideostativ bietet leichtes, reisetaugliches Handling mit Carbonfaser-Stabilität, Flip-Lock-Beinen, präzise abgestimmter Dämpfung und einer umkehrbaren Mittelsäule für vielseitige Aufnahmewinkel. SmallRig 5477 Portable Video Carbon Fiber Tripod AP255Pro nutzt ein 5-Segment-Beindesign, lässt sich mit der Mittelsäule ausziehen und kompakt zusammenklappen für einfachen Transport. Die Feinjustier-Halbschalenbasis ermöglicht schnelles Nivellieren, und der abnehmbare Haken hilft, ein Gegengewicht anzubringen - für stabilere Aufnahmen bei Wind. Hochfeste Carbonfaser-Konstruktion für stabile Unterstützung Flip-Locks für schnellen Aufbau Präzise abgestimmte Dämpfung für sanfte, cineastische Bewegungen Umkehrbare Mittelsäule mit 180°-Invert-Design für Makro- und Weitwinkel-Perspektiven Aufnahmen aus extrem niedrigen Winkeln möglich Feinjustier-Halbschalenbasis für schnelles Nivellieren Traglast Stativ: 8 kg, Traglast Kopf: 3 kg Enthält Stativ mit Kopf, Smartphone-Halter und Tragetasche Für Reise-Videografen entwickelt, die kompaktes Packmaß, schnellen Aufbau und kontrollierte Kamerabewegungen vor Ort benötigen.192,60 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
SmallRig Portable Power Banks Holder (Diverses Video Zubehör), Video Zubehör, SchwarzDie SmallRig-Halterung für tragbare Netzteile BUB2336 wurde entwickelt, um ein Netzteil an der Kameraausrüstung zu befestigen, wenn eine nachhaltige Ladelösung erforderlich ist. Sie nimmt Netzteile mit einer Breite von 53 mm bis 87 mm auf, womit die meisten Produkte auf dem Markt abgedeckt sind. An der Ober-, Unter- und Rückseite des Halters befinden sich 1/4''-20 Gewindebohrungen, sodass der Halter bequem an verschiedenen Stellen befestigt werden kann. Sie können ihn zum Beispiel an der Vorderseite des SmallRig-Obengriffs 1638, der SmallRig-Doppelstangenklemme 942, des SmallRig-Kugelkopfarms 2070 oder der SmallRig-Käfige befestigen. Die Halterung ist innen mit weichen Gummischutzpolstern versehen, die das Netzteil sicher in der Klemme halten und Kratzer verhindern.26,90 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
The Portable Feminist ReaderThe Portable Feminist Reader , A New York Times Bestseller A dynamic and strikingly relevant look at a feminist canon as expansive rather than definitive A Penguin Classic One of Library Journal's Best Books of the Year For Roxane Gay, a feminist canon is subjective and always evolving. A feminist canon represents a long history of feminist scholarship, embraces skepticism, and invites robust discussion and debate. Selected writings by ancient, historic, and more recent feminist voices include Henricus Cornelius Agrippa, Anna Julia Cooper, Kimberlé Crenshaw, Dorothy Allison, Leslie Feinberg, Eileen Myles, Mona Eltahawy, bell hooks, Sara Ahmed, Cherríe Moraga, Audre Lorde, The Guerrilla Girls, and many more. With an introduction, headnotes, and an inspired list of multimedia recommendations, Roxane Gay presents multicultural perspectives, ecofeminism, feminism and disability, feminist labor, gender perspectives, and Black feminism. Through the Portable Feminist Reader , readers explore the state of American feminism, its successes and failures, and what feminism looks like in practice, as a complex, contradictory, personal and political, and ever-growing legacy of feminist thought. Penguin Classics is the leading publisher of classic literature in the English-speaking world, representing a global bookshelf of the best works throughout history and across genres and disciplines. Readers trust the series to provide authoritative texts enhanced by introductions and notes by distinguished scholars and contemporary authors, as well as up-to-date translations by award-winning translators. , > , Erscheinungsjahr: 20250218, Autoren: Gay, Roxane, Redaktion: Gay, Roxane, Seitenzahl/Blattzahl: 672, Themenüberschrift: SOCIAL SCIENCE / Feminism & Feminist Theory~SOCIAL SCIENCE / Women's Studies~SOCIAL SCIENCE / Gender Studies, Keyword: books for women;classic;feminist theory;feminism books;feminist book;feminist gifts;penguin classics;classics;feminist books;roxanne gay;feminism;feminist;roxane gay;sociology;sociology books;women in history;self love books for women;history;history books;good books for women;women's history month;feminist thought;anthology;self help;poems;gender;essays;short stories;historical;philosophy;food;cookbooks;challenge;england;writing;health;cooking;essay;race;school;gifts for women;spiritual, Fachschema: Gender Studies, Fachkategorie: Soziologie, Imprint-Titels: Penguin Classics, Warengruppe: TB/Soziologie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 197, Breite: 129, Höhe: 28, Gewicht: 463, Produktform: Kartoniert, Genre: Importe,20,47 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für SmallRig-5477-Portable-Video
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.