Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Ist der SmallRig Cage für die GH5 auch mit der G70 kompatibel?
Ja, der SmallRig Cage für die GH5 ist auch mit der G70 kompatibel. Beide Kameras haben ein ähnliches Gehäusedesign und die gleichen Montagepunkte, so dass der Cage problemlos auf beiden Kameras verwendet werden kann. Es ist jedoch immer ratsam, die genauen Spezifikationen des Cages zu überprüfen, um sicherzustellen, dass er für Ihre spezifische Kamera geeignet ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **


Ähnliche Suchbegriffe für SmallRig-Cage-Kit-for
Top-Angebote
Produkte zum Begriff SmallRig-Cage-Kit-for:
-
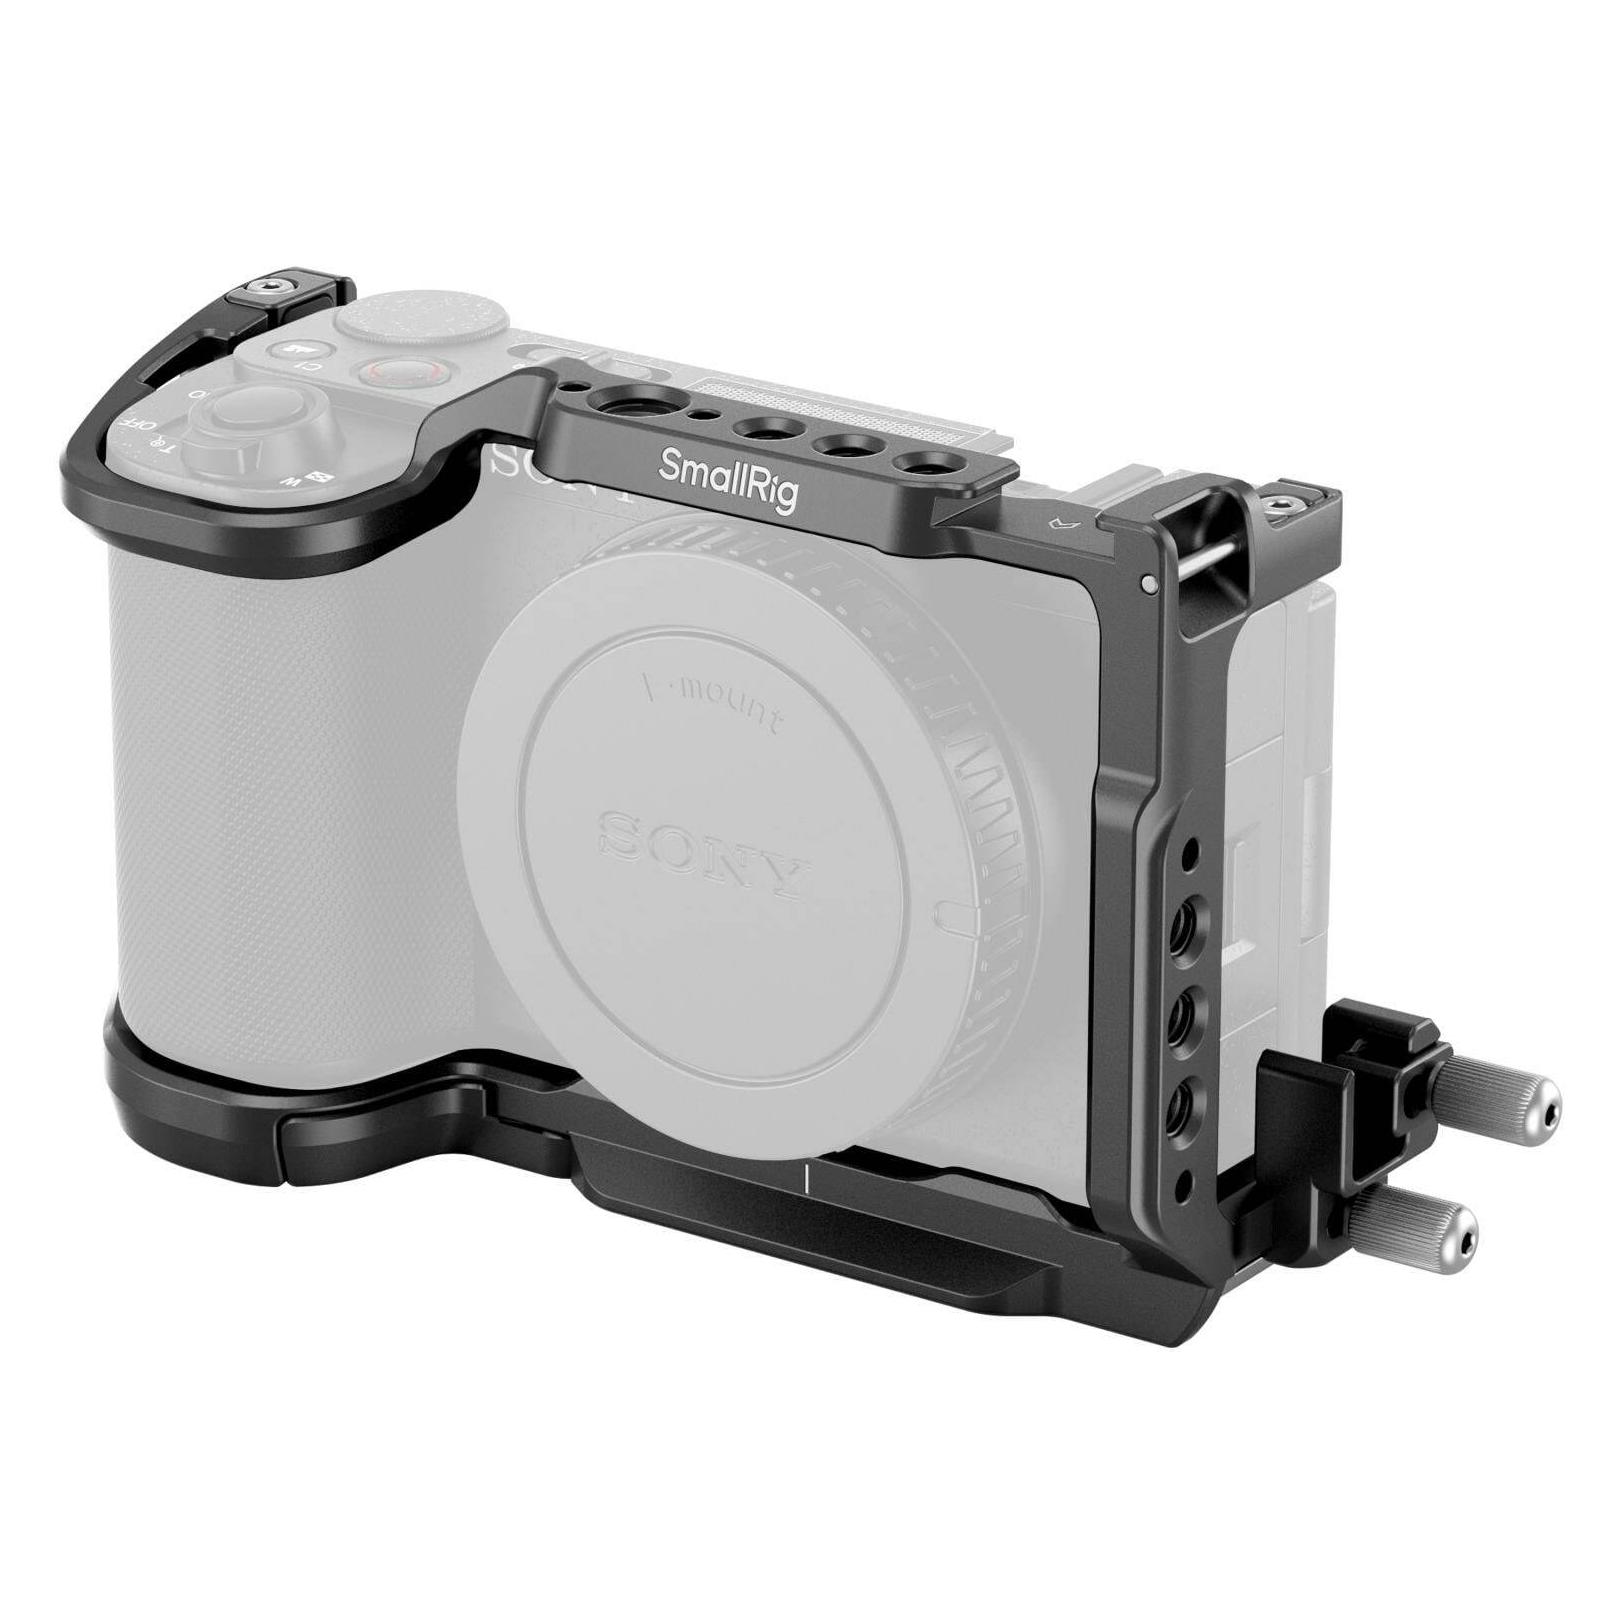
SmallRig 5801 Cage Kit for Sony FX6Käfig-Kit für Sony FX6, SmallRig 5801 ist für vertikale Aufnahmen konzipiert und umfasst einen Seitengriff-Adapter, eine V-Mount-Akkuplatte mit Stromkabel sowie mehrere Zubehör-Befestigungspunkte für eine reibungslose, ergonomische Bedienung. Dieses speziell für die Sony FX6 entwickelte Kamerakäfig-Kit ermöglicht es, den originalen Seitengriff der Kamera für die vertikale Nutzung neu zu positionieren und dabei die haptischen Bedienelemente beizubehalten. Zusätzlich wird eine Seitenplattenhalterung für einen optionalen Top Handle ergänzt, um die Stabilität bei vertikalen Low-Angle-Aufnahmen zu verbessern und das Rig leichter tragbar zu machen. V-Mount-Akkuplatte und Stromkabel für lange Drehs mit kompatiblen V-Mount-Akkus Mehrere Befestigungspunkte: 1/4"-20 und 3/8"-16 Gewindebohrungen, Positionierlöcher und ARRI-Positionierlöcher "HawkLock" Schnellwechsel-NATO-Schiene für schnelle Zubehörmontage Integrierter Cold-Shoe-Mount für Mikrofone oder Leuchten Integrierter Inbusschlüssel an der Unterseite für einfache Montage und Demontage Bauen Sie ein flexibles FX6-Support-Rig für vertikale Workflows mit sicherer Montage sowie praktischen Strom- und Handling-Optionen.231,57 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Cage, John: Empty MindEmpty Mind , »In welchem Käfig man sich auch befindet, man muß ihn verlassen«, lautete das Credo von John Cage (1912 bis 1992), dem international bekanntesten experimentellen Komponisten des 20. Jahrhunderts. Weniger bekannt ist sein literarisches Werk, das gleichberechtigt neben dem musikalischen steht. Cage ließ sich von Erik Satie, Robert Rauschenberg, James Joyce, Merce Cunningham und Marcel Duchamp inspirieren - verwandten Geistern, mit denen er Zeit seines Lebens täglich umging. Indem er seine poetisch-philosphischen Versuche musikalischen Verfahren unterwarf, verwandelte er Vorträge über das Komponieren, über den Zufall oder die Kategorie der Unbestimmtheit in Ereignisse, schwebend, der Festlegung entzogen - nicht anders als die Musik der Absichtslosigkeit, von der er träumte. John Cage als Wortkünstler harrt hierzulande noch der Entdeckung. »Empty Mind« versammelt eine Auswahl poetischer Schlüsseltexte, an denen sich die unerschöpfliche Freude, neue Wege zu gehen, Grenzen zu überschreiten, ablesen läßt. Eine Freude, die ansteckend wirkt - auch auf all jene, die sich noch nie mit seinem Werk beschäftigt haben. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20120813, Produktform: Leinen, Titel der Reihe: Bibliothek Suhrkamp#1472#, Autoren: Cage, John, Redaktion: Knott, Marie Luise~Zimmermann, Walter, Seitenzahl/Blattzahl: 243, Keyword: BS 1472; BS1472; Bibliothek Suhrkamp 1472; Gedichte; Lyrik; Poesie, Fachschema: Ästhetik~Amerikanische Belletristik / Roman, Erzählung~Deutsche Belletristik / Essay, Feuilleton, Reportage~Musik / Musiklehre, Musiktheorie, Wissenschaft~Zwanzigstes Jahrhundert, Fachkategorie: Musikwissenschaft und Musiktheorie~Literarische Essays~Moderne und zeitgenössische Belletristik, Region: Vereinigte Staaten von Amerika, USA, Zeitraum: 20. Jahrhundert (1900 bis 1999 n. Chr.), Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Ästhetik, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Suhrkamp Verlag AG, Verlag: Suhrkamp Verlag AG, Verlag: Suhrkamp, Länge: 218, Breite: 139, Höhe: 22, Gewicht: 525, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff SmallRig-Cage-Kit-for:
-
SmallRig 5801 Cage Kit for Sony FX6Käfig-Kit für Sony FX6, SmallRig 5801 ist für vertikale Aufnahmen konzipiert und umfasst einen Seitengriff-Adapter, eine V-Mount-Akkuplatte mit Stromkabel sowie mehrere Zubehör-Befestigungspunkte für eine reibungslose, ergonomische Bedienung. Dieses speziell für die Sony FX6 entwickelte Kamerakäfig-Kit ermöglicht es, den originalen Seitengriff der Kamera für die vertikale Nutzung neu zu positionieren und dabei die haptischen Bedienelemente beizubehalten. Zusätzlich wird eine Seitenplattenhalterung für einen optionalen Top Handle ergänzt, um die Stabilität bei vertikalen Low-Angle-Aufnahmen zu verbessern und das Rig leichter tragbar zu machen. V-Mount-Akkuplatte und Stromkabel für lange Drehs mit kompatiblen V-Mount-Akkus Mehrere Befestigungspunkte: 1/4"-20 und 3/8"-16 Gewindebohrungen, Positionierlöcher und ARRI-Positionierlöcher "HawkLock" Schnellwechsel-NATO-Schiene für schnelle Zubehörmontage Integrierter Cold-Shoe-Mount für Mikrofone oder Leuchten Integrierter Inbusschlüssel an der Unterseite für einfache Montage und Demontage Bauen Sie ein flexibles FX6-Support-Rig für vertikale Workflows mit sicherer Montage sowie praktischen Strom- und Handling-Optionen.231,57 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Cage, John: Empty MindEmpty Mind , »In welchem Käfig man sich auch befindet, man muß ihn verlassen«, lautete das Credo von John Cage (1912 bis 1992), dem international bekanntesten experimentellen Komponisten des 20. Jahrhunderts. Weniger bekannt ist sein literarisches Werk, das gleichberechtigt neben dem musikalischen steht. Cage ließ sich von Erik Satie, Robert Rauschenberg, James Joyce, Merce Cunningham und Marcel Duchamp inspirieren - verwandten Geistern, mit denen er Zeit seines Lebens täglich umging. Indem er seine poetisch-philosphischen Versuche musikalischen Verfahren unterwarf, verwandelte er Vorträge über das Komponieren, über den Zufall oder die Kategorie der Unbestimmtheit in Ereignisse, schwebend, der Festlegung entzogen - nicht anders als die Musik der Absichtslosigkeit, von der er träumte. John Cage als Wortkünstler harrt hierzulande noch der Entdeckung. »Empty Mind« versammelt eine Auswahl poetischer Schlüsseltexte, an denen sich die unerschöpfliche Freude, neue Wege zu gehen, Grenzen zu überschreiten, ablesen läßt. Eine Freude, die ansteckend wirkt - auch auf all jene, die sich noch nie mit seinem Werk beschäftigt haben. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20120813, Produktform: Leinen, Titel der Reihe: Bibliothek Suhrkamp#1472#, Autoren: Cage, John, Redaktion: Knott, Marie Luise~Zimmermann, Walter, Seitenzahl/Blattzahl: 243, Keyword: BS 1472; BS1472; Bibliothek Suhrkamp 1472; Gedichte; Lyrik; Poesie, Fachschema: Ästhetik~Amerikanische Belletristik / Roman, Erzählung~Deutsche Belletristik / Essay, Feuilleton, Reportage~Musik / Musiklehre, Musiktheorie, Wissenschaft~Zwanzigstes Jahrhundert, Fachkategorie: Musikwissenschaft und Musiktheorie~Literarische Essays~Moderne und zeitgenössische Belletristik, Region: Vereinigte Staaten von Amerika, USA, Zeitraum: 20. Jahrhundert (1900 bis 1999 n. Chr.), Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Ästhetik, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Suhrkamp Verlag AG, Verlag: Suhrkamp Verlag AG, Verlag: Suhrkamp, Länge: 218, Breite: 139, Höhe: 22, Gewicht: 525, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist der SmallRig Cage für die GH5 auch mit der G70 kompatibel?
Ja, der SmallRig Cage für die GH5 ist auch mit der G70 kompatibel. Beide Kameras haben ein ähnliches Gehäusedesign und die gleichen Montagepunkte, so dass der Cage problemlos auf beiden Kameras verwendet werden kann. Es ist jedoch immer ratsam, die genauen Spezifikationen des Cages zu überprüfen, um sicherzustellen, dass er für Ihre spezifische Kamera geeignet ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für SmallRig-Cage-Kit-for
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.