Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für So-ist-es-gewesen
Top-Angebote
Produkte zum Begriff So-ist-es-gewesen:
-
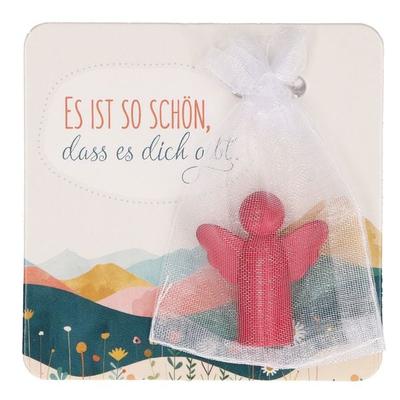
Engelfigur aus Metall - Es ist so schön, dass es dich gibt!Rote Engel-figur Aus Feinmetall - Es Ist So Schön, Dass Es Dich Gibt! Entdecken Sie Den Kleinen Schutzengel Aus Feinmetall In Rot-matt. Dieser Einzigartige Talisman Ist Ideal Als Konfirmationsgeschenk Geeignet, Denn Er Verspricht Gottes Schutz Und...5,39 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
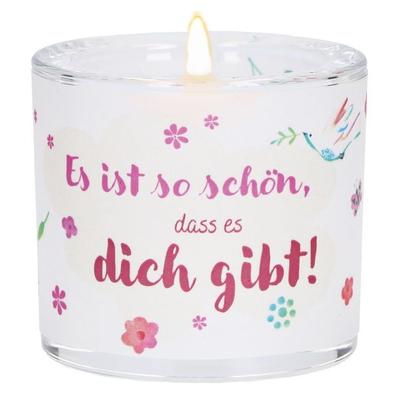
Glaswindlicht zur Erstkommunion - Es ist so schön, dass es dich gibtDas Lichtmoment „es Ist So Schön, Dass Es Dich Gibt“ Ist Ein Liebevoll Gestaltetes Windlicht Aus Mundgeblasenem Glas, Kombiniert Mit Einem Farbig Bedruckten Pergamentumleger, Der Beim Anzünden Des Teelichts Ein Warmes, Harmonisches Licht...6,49 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
/'Vielleicht ist es so./', Fachbücher von Christian SchachtWas ist eine Psychoanalyse? Was geht da vor sich? Am Beginn jeder Analyse steht bekanntlich die Aufforderung an die Analysand*innen, möglichst alles auszusprechen, was ihnen in den Sinn kommt, auch wenn es ihnen als unpassend, unwichtig oder peinlich erscheint. Wie geht es aber dann weiter? Was passiert nach dieser seltsamen Spielanordnung in den folgenden Jahren? Sitzt hinter der Couch ein Wissender, ausgestattet mit einer Art Röntgenblick, der dem auf der Couch Liegenden die Rätsel und Abgründe des unbewussten Seelenlebens deutet? Oder ist es umgekehrt so, dass der Mensch hinter der Couch vielleicht besonders gut gelernt hat, Nicht-Wissen auszuhalten? Oder ist es eine Mischung von beidem? Oder etwas ganz Anderes? Was spielt sich da ab, und wo kann sich der interessierte sogenannte Laie darüber informieren?.30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Alois Lichsteiner. Es ist nicht, was es ist, FachbücherDie Publikation "Alois Lichsteiner. Es ist nicht, was es ist" bietet einen tiefen Einblick in die künstlerische Entwicklung des Schweizer Malers und Druckgrafikers Alois Lichtsteiner. Anlässlich seiner gleichnamigen Ausstellung im Museum Franz Gertsch wird die Entstehung einer bedeutenden Werkgruppe dokumentiert, die zentrale Aspekte seiner Auseinandersetzung mit der Malerei von den 1980er-Jahren bis heute beleuchtet. Die Leser können nachvollziehen, wie Lichtsteiner von seinen farbstarken frühen Gemälden über Graustufen zurück zur Farbigkeit findet. Diese Publikation thematisiert die Metaphern der Malerei und Lichtsteiners experimentelle Ansätze mit Farbe und Grund. Abgerundet wird das Werk durch hochwertige Abbildungen und einen einordnenden Essay des Kunsthistorikers Ludwig Seyfarth.40,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
War es wirklich so schlimm von mir gewesen?
Das kann ich nicht beurteilen, da ich nicht weiß, was genau du getan hast. Es hängt auch davon ab, wie die betroffene Person deine Handlung empfunden hat. Es könnte hilfreich sein, mit der Person zu sprechen und ihre Perspektive zu verstehen. **
Top-Angebote
Produkte zum Begriff So-ist-es-gewesen:
-
Engelfigur aus Metall - Es ist so schön, dass es dich gibt!Rote Engel-figur Aus Feinmetall - Es Ist So Schön, Dass Es Dich Gibt! Entdecken Sie Den Kleinen Schutzengel Aus Feinmetall In Rot-matt. Dieser Einzigartige Talisman Ist Ideal Als Konfirmationsgeschenk Geeignet, Denn Er Verspricht Gottes Schutz Und...5,39 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Glaswindlicht zur Erstkommunion - Es ist so schön, dass es dich gibtDas Lichtmoment „es Ist So Schön, Dass Es Dich Gibt“ Ist Ein Liebevoll Gestaltetes Windlicht Aus Mundgeblasenem Glas, Kombiniert Mit Einem Farbig Bedruckten Pergamentumleger, Der Beim Anzünden Des Teelichts Ein Warmes, Harmonisches Licht...6,49 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für So-ist-es-gewesen
-
/'Vielleicht ist es so./', Fachbücher von Christian SchachtWas ist eine Psychoanalyse? Was geht da vor sich? Am Beginn jeder Analyse steht bekanntlich die Aufforderung an die Analysand*innen, möglichst alles auszusprechen, was ihnen in den Sinn kommt, auch wenn es ihnen als unpassend, unwichtig oder peinlich erscheint. Wie geht es aber dann weiter? Was passiert nach dieser seltsamen Spielanordnung in den folgenden Jahren? Sitzt hinter der Couch ein Wissender, ausgestattet mit einer Art Röntgenblick, der dem auf der Couch Liegenden die Rätsel und Abgründe des unbewussten Seelenlebens deutet? Oder ist es umgekehrt so, dass der Mensch hinter der Couch vielleicht besonders gut gelernt hat, Nicht-Wissen auszuhalten? Oder ist es eine Mischung von beidem? Oder etwas ganz Anderes? Was spielt sich da ab, und wo kann sich der interessierte sogenannte Laie darüber informieren?.30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Alois Lichsteiner. Es ist nicht, was es ist, FachbücherDie Publikation "Alois Lichsteiner. Es ist nicht, was es ist" bietet einen tiefen Einblick in die künstlerische Entwicklung des Schweizer Malers und Druckgrafikers Alois Lichtsteiner. Anlässlich seiner gleichnamigen Ausstellung im Museum Franz Gertsch wird die Entstehung einer bedeutenden Werkgruppe dokumentiert, die zentrale Aspekte seiner Auseinandersetzung mit der Malerei von den 1980er-Jahren bis heute beleuchtet. Die Leser können nachvollziehen, wie Lichtsteiner von seinen farbstarken frühen Gemälden über Graustufen zurück zur Farbigkeit findet. Diese Publikation thematisiert die Metaphern der Malerei und Lichtsteiners experimentelle Ansätze mit Farbe und Grund. Abgerundet wird das Werk durch hochwertige Abbildungen und einen einordnenden Essay des Kunsthistorikers Ludwig Seyfarth.40,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lösch es – Wie spät ist es?Das Beschäftigungsbuch „Wisch weg! – Wie spät ist es?” führt Kinder Schritt für Schritt in die Welt der Zeitmessung ein. Die verschiedenen Aufgaben helfen dabei, das Zusammenspiel von Stunden und Minuten zu verstehen, und fördern gleichzeitig das logische Denken und die Orientierung im Alltag. Dank der abwischbaren Seiten und des beiliegenden Stifts können die Aufgaben immer wieder neu gelöst werden – so wird Üben zu einem stetigen Erfolgserlebnis. Die bunten Illustrationen und das kindgerechte Design fesseln die Aufmerksamkeit für lange Zeit. Einbandart: kartoniert Umschlag: kartoniert Seitenzahl: 168,19 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
War es wirklich so schlimm von mir gewesen?
Das kann ich nicht beurteilen, da ich nicht weiß, was genau du getan hast. Es hängt auch davon ab, wie die betroffene Person deine Handlung empfunden hat. Es könnte hilfreich sein, mit der Person zu sprechen und ihre Perspektive zu verstehen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.