Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Spielberger-Dinkel-Spaghetti-hell-bio
Top-Angebote
Produkte zum Begriff Spielberger-Dinkel-Spaghetti-hell-bio:
-
Spielberger Dinkel Lasagne hell bio 250gFür unsere Dinkel-Lasagne wird bestes demeter-Dinkelmehl Type 812 zu Nudeln verarbeitet und in 100 % Papier verpackt. Sie schmecken fein nussig und können ohne Vorkochen für verschiedenste Lasagnegerichte verwendet werden.2,96 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Spielberger Dinkel-Bauernspätzle hell bio 500gFür unsere Dinkel-Bauernspätzle wird bestes demeter Dinkelmehl zu Spätzle verarbeitet, ganz ohne Ei. Unsere Dinkel-Spätzle Hell schmecken fein nussig und eignen sich für traditionelle schwäbischen Gerichte wie Käsespätzle oder Linsen mit Spätzle. Sie schmecken aber auch mit dunklen Soßen, Sahne- oder Pilzsoßen, sowie in Eintöpfen und Aufläufen.3,14 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
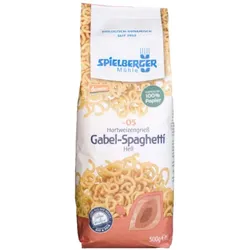
Spielberger Gabel-Spaghetti hell bio 500gGuten Appetit mit unseren typisch deutschen Gabel-Spaghetti. Der Hartweizen stammt von Partnerlandwirten in Italien. Das warme Klima in Italien ist Voraussetzung für ein gesundes Wachstum dieser Getreidesorte. In einem Handwerksbetrieb wird der Grieß rein traditionell zu Nudeln verarbeitet - wie hausgemacht.2,87 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Kornkreis Dinkel-Spaghetti hell bio 500gUnsere klassischen Dinkel-Spaghetti sind ausschließlich aus der Dinkelsorte „Oberkulmer Rotkorn“. Diese alte Dinkelsorte ist sehr beliebt und eignet sich gut als Beilage. Typische Merkmale des "Oberkulmer Rotkorn" sind sein rotes Schimmern in der Abreife, sowie seine langen Halme. Die langen Halme sind oft instabil und empfindlich bei starken Wind. Deswegen ist fachliches Wissen rund um den Anbau von Oberkulmer Rotkorn gefragt. Zusätzlich sind in der Regel die Erträge geringer als bei anderen Dinkelsorten. Oberkulmer Rotkorn ist bei vielen naturverbundenen Menschen gefragt, die Schwierigkeiten mit Weizen oder anderen Dinkelsorten haben. Aus diesem Grund verwenden wir den Oberkulmer Rotkorn.3,49 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter



-
Was ist der Unterschied zwischen Bio-Spaghetti und normalen Spaghetti?
Bio-Spaghetti werden aus biologisch angebautem Getreide hergestellt, das ohne den Einsatz von chemischen Düngemitteln und Pestiziden angebaut wurde. Normale Spaghetti werden hingegen aus konventionell angebautem Getreide hergestellt, das möglicherweise mit chemischen Substanzen behandelt wurde. Bio-Spaghetti können daher als umweltfreundlichere Option angesehen werden. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Kann man abgelaufene Bio-Dinkel-Bratlinge von Edeka noch essen?
Es wird empfohlen, abgelaufene Lebensmittel nicht mehr zu verzehren, da sie möglicherweise ihre Qualität und Sicherheit verloren haben. Dies gilt auch für Bio-Dinkel-Bratlinge von Edeka. Es ist ratsam, das Verfallsdatum zu beachten und abgelaufene Produkte zu entsorgen, um mögliche Gesundheitsrisiken zu vermeiden. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **

Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Spielberger-Dinkel-Spaghetti-hell-bio:
-
Spielberger Dinkel Lasagne hell bio 250gFür unsere Dinkel-Lasagne wird bestes demeter-Dinkelmehl Type 812 zu Nudeln verarbeitet und in 100 % Papier verpackt. Sie schmecken fein nussig und können ohne Vorkochen für verschiedenste Lasagnegerichte verwendet werden.2,96 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Spielberger Dinkel-Bauernspätzle hell bio 500gFür unsere Dinkel-Bauernspätzle wird bestes demeter Dinkelmehl zu Spätzle verarbeitet, ganz ohne Ei. Unsere Dinkel-Spätzle Hell schmecken fein nussig und eignen sich für traditionelle schwäbischen Gerichte wie Käsespätzle oder Linsen mit Spätzle. Sie schmecken aber auch mit dunklen Soßen, Sahne- oder Pilzsoßen, sowie in Eintöpfen und Aufläufen.3,14 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Was ist der Unterschied zwischen Bio-Spaghetti und normalen Spaghetti?
Bio-Spaghetti werden aus biologisch angebautem Getreide hergestellt, das ohne den Einsatz von chemischen Düngemitteln und Pestiziden angebaut wurde. Normale Spaghetti werden hingegen aus konventionell angebautem Getreide hergestellt, das möglicherweise mit chemischen Substanzen behandelt wurde. Bio-Spaghetti können daher als umweltfreundlichere Option angesehen werden. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Spielberger-Dinkel-Spaghetti-hell-bio
-
Spielberger Gabel-Spaghetti hell bio 500gGuten Appetit mit unseren typisch deutschen Gabel-Spaghetti. Der Hartweizen stammt von Partnerlandwirten in Italien. Das warme Klima in Italien ist Voraussetzung für ein gesundes Wachstum dieser Getreidesorte. In einem Handwerksbetrieb wird der Grieß rein traditionell zu Nudeln verarbeitet - wie hausgemacht.2,87 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Kornkreis Dinkel-Spaghetti hell bio 500gUnsere klassischen Dinkel-Spaghetti sind ausschließlich aus der Dinkelsorte „Oberkulmer Rotkorn“. Diese alte Dinkelsorte ist sehr beliebt und eignet sich gut als Beilage. Typische Merkmale des "Oberkulmer Rotkorn" sind sein rotes Schimmern in der Abreife, sowie seine langen Halme. Die langen Halme sind oft instabil und empfindlich bei starken Wind. Deswegen ist fachliches Wissen rund um den Anbau von Oberkulmer Rotkorn gefragt. Zusätzlich sind in der Regel die Erträge geringer als bei anderen Dinkelsorten. Oberkulmer Rotkorn ist bei vielen naturverbundenen Menschen gefragt, die Schwierigkeiten mit Weizen oder anderen Dinkelsorten haben. Aus diesem Grund verwenden wir den Oberkulmer Rotkorn.3,49 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Kann man abgelaufene Bio-Dinkel-Bratlinge von Edeka noch essen?
Es wird empfohlen, abgelaufene Lebensmittel nicht mehr zu verzehren, da sie möglicherweise ihre Qualität und Sicherheit verloren haben. Dies gilt auch für Bio-Dinkel-Bratlinge von Edeka. Es ist ratsam, das Verfallsdatum zu beachten und abgelaufene Produkte zu entsorgen, um mögliche Gesundheitsrisiken zu vermeiden. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.