Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Spiga-2007-Ribera-del
Top-Angebote
Produkte zum Begriff Spiga-2007-Ribera-del:
-
Dominio Del Soto Ribera del Duero Blanco 2023Der Dominio Del Soto Ribera del Duero Blanco ist ein frischer und eleganter Weißwein aus der renommierten spanischen Weinregion Ribera del Duero. Der Wein besticht durch raffinierte Aromen von Limette, Grapefruit, weißem Pfirsich, Apfel und reifer Birne, ergänzt durch subtile blumige Noten und eine leichte Mineralität. Am Gaumen ist der Wein frisch und ausgewogen, mit lebhafter Säure, saftiger Frucht und einem langen, eleganten Abgang. Dank seines raffinierten Stils eignet sich dieser17,49 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Alenza,1995, Ribera del Duero, Alejandro FernandezRibera del Duero DO. Trocken, Eleganter Edel-Ribera del Duero von Condado de Haza. Wurde in den ersten Jahren als Crianza ausgebaut. Gut gereift mit samtigem Tannin. Kräftig, fruchtiges Aroma schwarzer Beeren, Gewürze und Schokolade. Über das Weingut: Seit seiner Kindheit bereitete Alejandro Fernandez, der von seinem Vater erlernten Tradition der Familie folgend, Weine aus den Trauben ihrer kleinen Rebfläche. Obwohl er seit seiner Jugend in verschiedenen Berufen arbeitete, verfolgte er jedoch stets den Traum seiner eigenen Bodega. weiterlesen79,95 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Spiga-2007-Ribera-del:
-
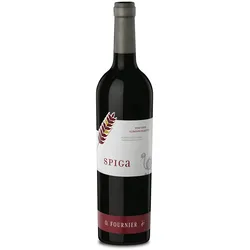
Spiga,2007, Ribera del Duero, Ortega FournierRibera del Duero DO. Trocken, kräftig, fruchtiges Aroma schwarzer Beeren, Gewürze und Schokolade, komplex und intensiv. 13 Monate in französischer Eiche gereift. Über das Weingut: Ursprünglich gegründet wurde das Weingut Bodegas von der Familie San Juan Ende der 70er Jahre, noch bevor die Region den Status Denominación de Origen Ribera de Duero erhielt. weiterlesen24,80 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
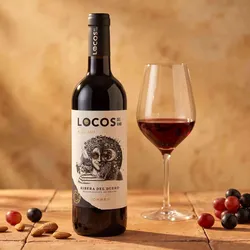
Torres Locos del Vino Ribera del Duero Roble 2025 - Rotwein trocken - Ribera del Duero, SpanienModernes Ribera. Mit der Weinlinie "Locos del Vino", was übersetzt so viel wie "Die Weinverrückten" bedeutet, schlägt das spanische Traditionshaus Miguel Torres ein neues Kapitel auf. Die Idee dahinter ist ebenso einfach wie originell: charaktervolle Weine aus den bekanntesten Anbaugebieten Spaniens, die ihre Herkunft widerspiegeln und gleichzeitig mit einem unkonventionellen Auftritt begeistern. Jeder Wein erzählt dabei seine eigene Geschichte, die auf den fantasievoll gestalteten Etiketten zum Leben erweckt wird. Wie bei allen Weinen der Linie erzählt auch das auffällige Etikett eine ganz eigene Geschichte. Es zeigt einen ebenso eigenwilligen wie geheimnisvollen Charakter, der sinnbildlich für die Extreme der Ribera del Duero steht. Halb Licht, halb Schatten bewegt sich dieser ungewöhnliche Freigeist zwischen sengender Sonne und eisiger Dunkelheit. Er trotzt den Widrigkeiten der Natur, vertraut lieber seiner Intuition als festen Regeln und versteht es, aus den rauen Bedingungen seiner Heimat etwas Besonderes entstehen zu lassen. Eine fantasievolle Verkörperung jener Widerstandskraft, die auch den Weinbau in dieser anspruchsvollen Region prägt. Der Locos del Vino Roble stammt aus der renommierten Ribera del Duero, einer der bedeutendsten Rotweinregionen Spaniens. Das Anbaugebiet erstreckt sich entlang des Flusses Duero auf der kastilischen Hochebene und ist von einem ausgesprochen kontinentalen Klima geprägt. Heiße, trockene Sommer, eisige Winter und erhebliche Temperaturunterschiede zwischen Tag und Nacht bestimmen hier den Rhythmus der Natur. Viele Weinberge liegen auf Höhen zwischen 700 und 1.000 Metern. Die kühlen Nächte während der Reifezeit tragen dazu bei, dass die Trauben trotz intensiver Sonneneinstrahlung ihre Frische bewahren und eine ausgeprägte Aromatik entwickeln. Die Grundlage für den Locos del Vino Ribera del Duero Roble bildet die Rebsorte Tinto Fino, die regionale Variante des Tempranillo. Nach der klassischen Maischegärung reifte der Wein für rund 3 Monate in Barriques. Der Locos del Vino Roble zeigt eine tolle Nase mit Aromen von Brombeeren, Pflaumen, Sauerkirschen, Vanille, Lakritz, Kakao, Nelken und Veilchen. Am Gaumen fleischig, feiner Saft, samtig, würzige Frucht, viel Charme und gute Tiefe, mit einem langen Nachhall. Rebsorte: Tempranillo. Region: Ribera del Duero, Spanien. Jahrgang: 2025. Alkoholgehalt: 13,5% vol. Geschmack: trocken. Passt zu: Barbecue,Pfeffersteak. Empfohlen für: BBQ,Hochzeit.9,79 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Dominio Del Soto Ribera del Duero Blanco 2023Der Dominio Del Soto Ribera del Duero Blanco ist ein frischer und eleganter Weißwein aus der renommierten spanischen Weinregion Ribera del Duero. Der Wein besticht durch raffinierte Aromen von Limette, Grapefruit, weißem Pfirsich, Apfel und reifer Birne, ergänzt durch subtile blumige Noten und eine leichte Mineralität. Am Gaumen ist der Wein frisch und ausgewogen, mit lebhafter Säure, saftiger Frucht und einem langen, eleganten Abgang. Dank seines raffinierten Stils eignet sich dieser17,49 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Spiga-2007-Ribera-del
-
Alenza,1995, Ribera del Duero, Alejandro FernandezRibera del Duero DO. Trocken, Eleganter Edel-Ribera del Duero von Condado de Haza. Wurde in den ersten Jahren als Crianza ausgebaut. Gut gereift mit samtigem Tannin. Kräftig, fruchtiges Aroma schwarzer Beeren, Gewürze und Schokolade. Über das Weingut: Seit seiner Kindheit bereitete Alejandro Fernandez, der von seinem Vater erlernten Tradition der Familie folgend, Weine aus den Trauben ihrer kleinen Rebfläche. Obwohl er seit seiner Jugend in verschiedenen Berufen arbeitete, verfolgte er jedoch stets den Traum seiner eigenen Bodega. weiterlesen79,95 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
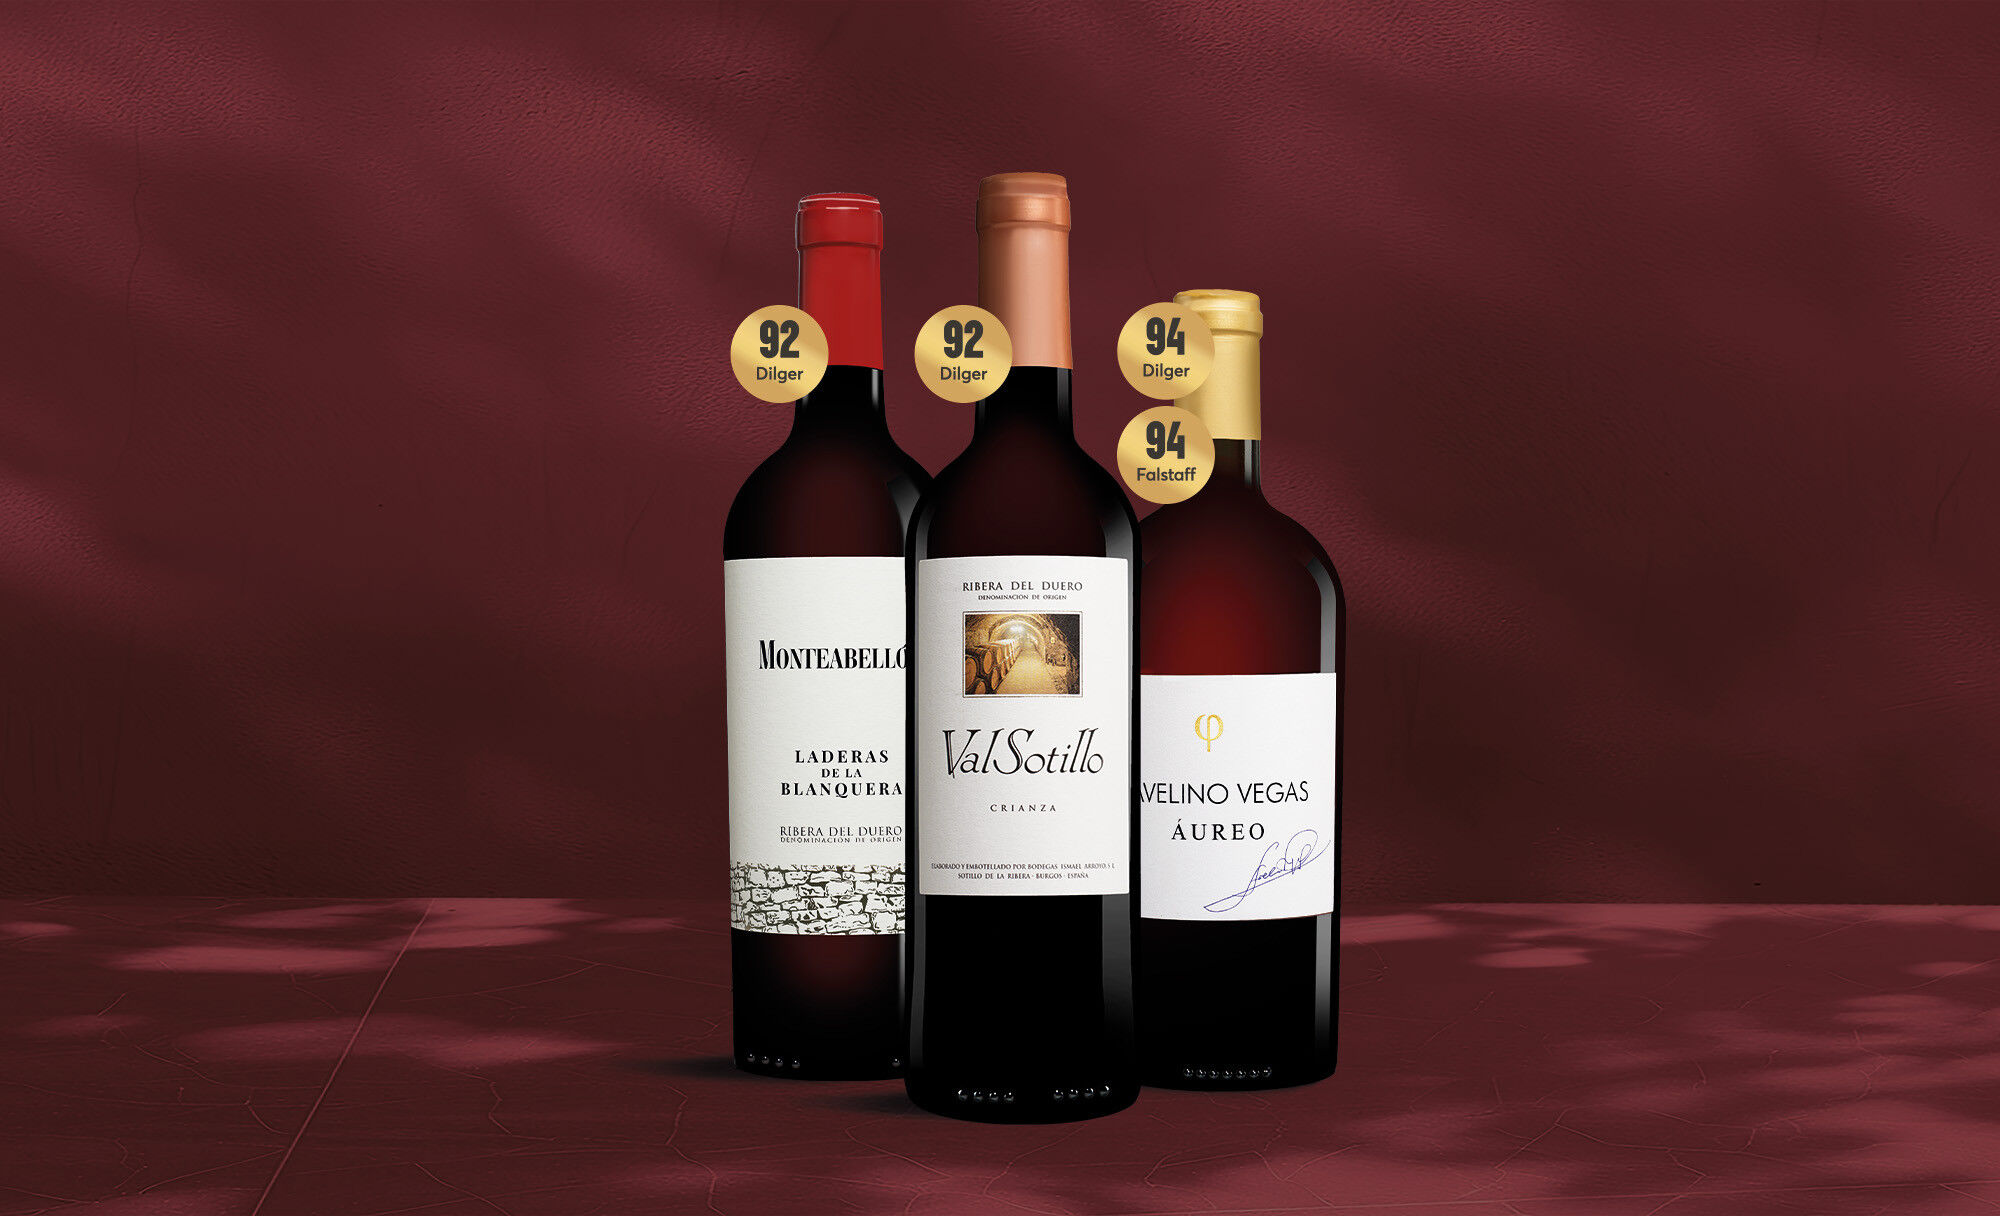
Ribera del Duero-Paket Weinpaket aus SpanienWer kraftvolle Rotweine mit Profil mag, ist hier richtig. Laderas de la Blanquera, Val Sotillo Crianza und Finca Villacreces Edición Limitada bringen die Handschrift der Ribera del Duero klar ins Glas: dunkle Frucht, feine Würze, Struktur und Präsenz. Jeder Wein setzt einen eigenen Akzent. Zusammen ergibt das ein Paket, das Genuss, Herkunft und Charakter schön verbindet.45,00 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Las claves del DELE A1. Libro del alumno + CDLas claves del DELE A1. Libro del alumno + CD , Edición actualizada. Libro del alumno + mp3-Downloads , Halterungen & Klemmen > Fußsteuerung, Pedale & Fußauflagen , Erscheinungsjahr: 20211004, Produktform: Kartoniert, Seitenzahl/Blattzahl: 202, Keyword: Hochschule; Libro del alumno + mp3-Downloads; Prüfungsvorbereitung; Sekundarstufe I; Spanisch; VHS, Fachschema: Spanisch / Lehrbuch, Lehrgang, VHS~Spanisch / Lehrbuch, Lehrgang, VHS / Audio~Spanien / Sprache~Spanisch, Fachkategorie: Fremdsprachendidaktik: Lehrmaterial, Begleitmaterial, Sprache: Spanisch, Bildungszweck: für die Erwachsenenbildung~für die Hochschule~für die Sekundarstufe I~Für die Erwachsenenbildung (Deutschland)~Für die Gesamtschule~Für das Gymnasium~Für die Hauptschule~Für die Realschule, Altersempfehlung / Lesealter: 23, Genaues Alter: ERW, Warengruppe: HC/Schulbücher/VHS/Erwachsenenbildung, Fachkategorie: Unterricht und Didaktik: Moderne Sprachen, Schulform: ERW FCH GES GYM HAS HOS RES SEK, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Klett Sprachen GmbH, Verlag: Klett Sprachen GmbH, Verlag: Klett, Ernst, Sprachen GmbH, Länge: 294, Breite: 207, Höhe: 11, Gewicht: 636, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen,25,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.