Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Spigen-MagSafe-Tripod-Selfie
Top-Angebote
Produkte zum Begriff Spigen-MagSafe-Tripod-Selfie:
-
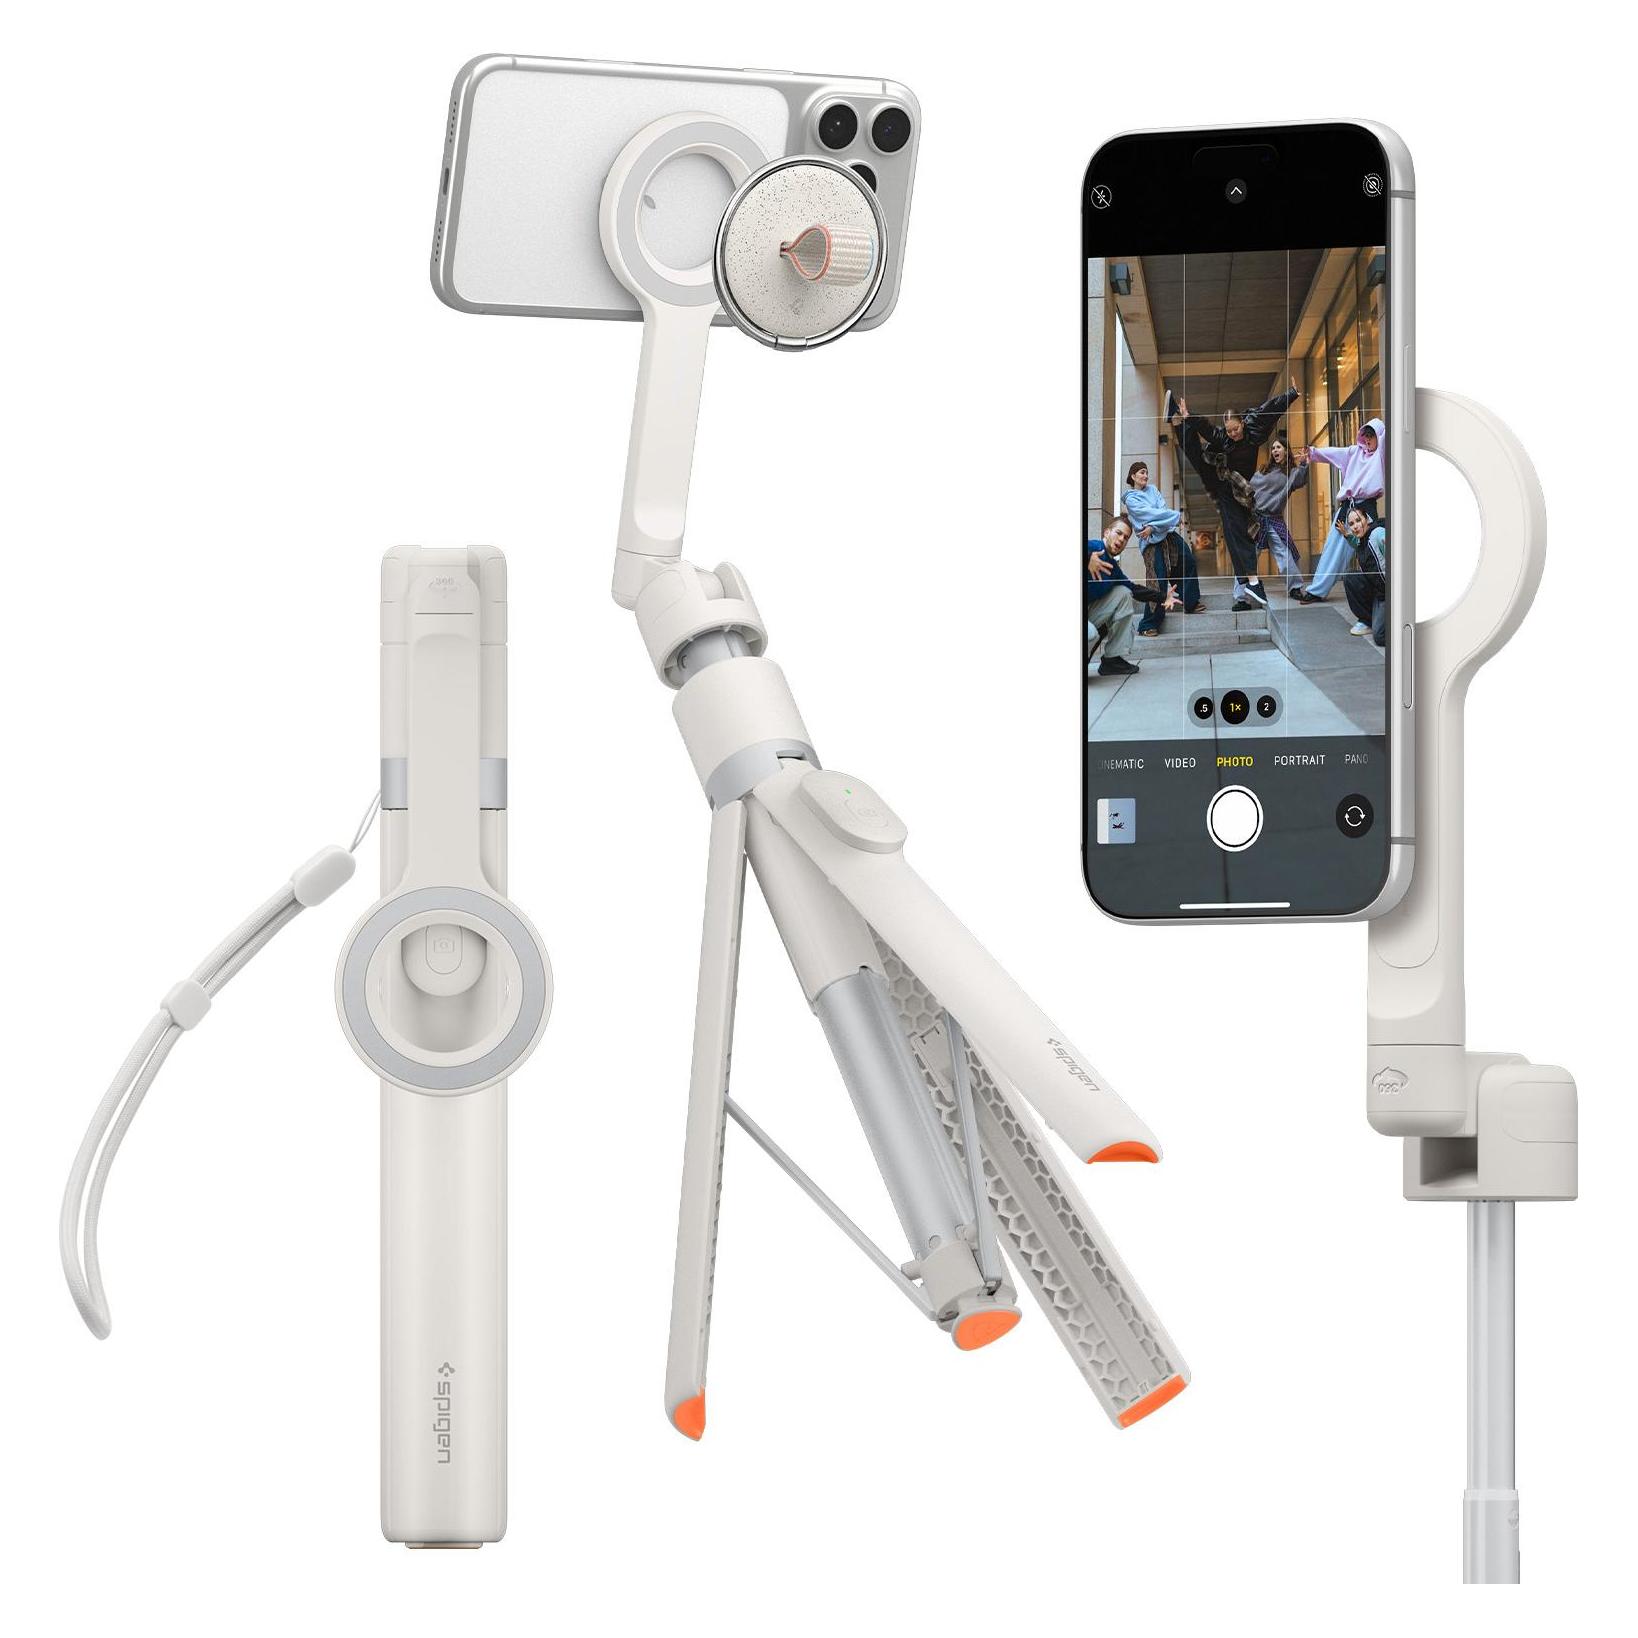
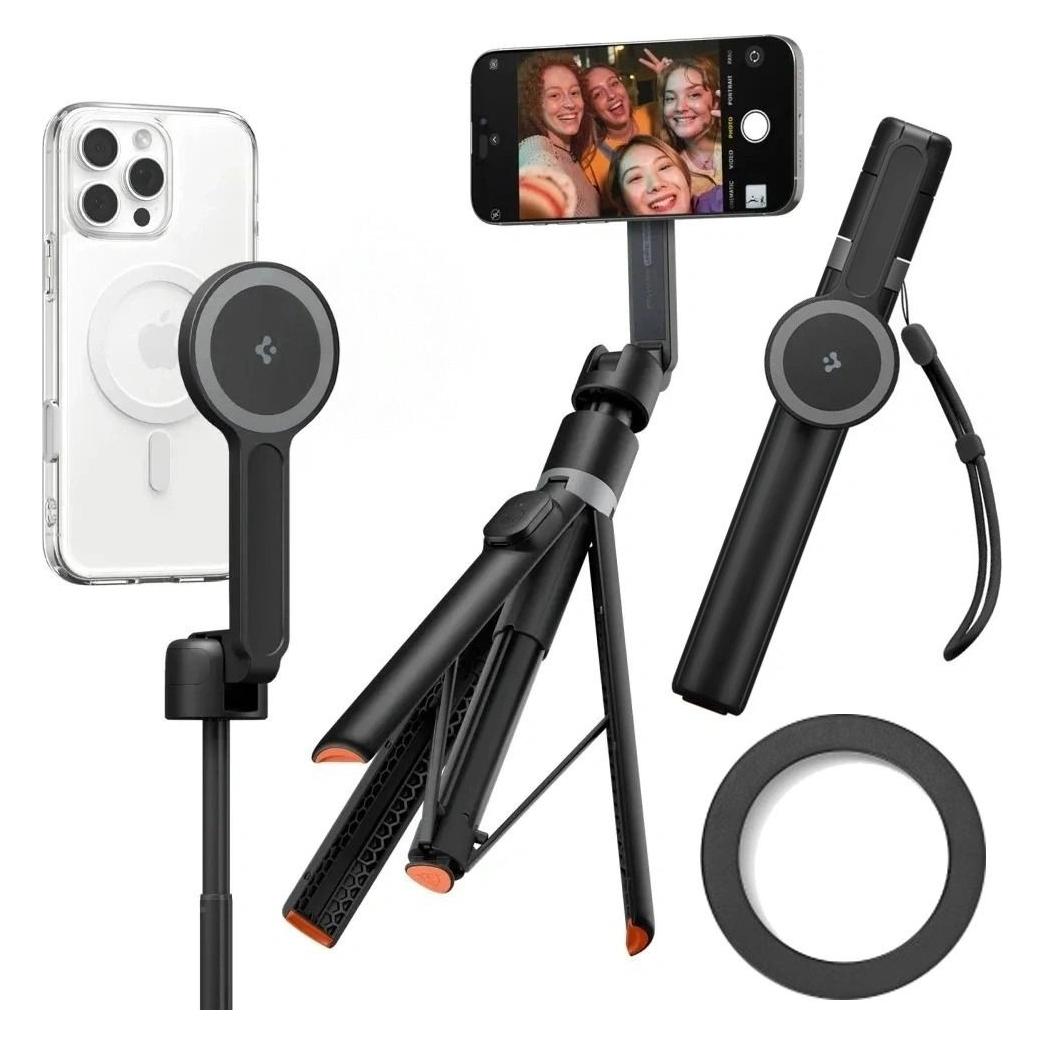
Spigen MagSafe Tripod Selfie Stick - blackSpigen MagSafe Tripod Selfie Stick strong magnetic force allows seamless integration with MagSafe devices and accessories made from durable aluminum alloy, extra stability guaranteed with dual-braced legs and anti-slip silicone pads designed for utmost portability, the selfie stick weights only 163g, making it perfect for vlogging, live streaming, and travelling versatile height adjustment up to 24.4inches allows perfect photo shooting and filming from various angles powered by a rechargeable battery, the magnetic remote control offers shots at a distance of up to 10m material: aluminium37,15 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Was ist der Unterschied zwischen dem Spigen Slim Armor S und dem Spigen Touch Armor?
Der Hauptunterschied zwischen dem Spigen Slim Armor S und dem Spigen Tough Armor liegt in der Schutzstärke und dem Design. Das Slim Armor S bietet einen schlankeren Profil und eine leichtere Bauweise, während das Tough Armor eine robustere Konstruktion mit einer dickeren Schutzschicht aufweist. Beide Hüllen bieten jedoch einen soliden Schutz vor Stößen und Stürzen. **
Was ist eure Lieblingshülle von Spigen?
Als KI habe ich keine persönlichen Vorlieben. Spigen bietet jedoch eine breite Palette an Hüllen an, darunter die beliebten Modelle wie die "Tough Armor" und die "Ultra Hybrid". Es hängt letztendlich von den individuellen Bedürfnissen und Vorlieben ab, welche Hülle am besten geeignet ist. **
Top-Angebote
Produkte zum Begriff Spigen-MagSafe-Tripod-Selfie:
-
Spigen MagSafe Tripod Selfie Stick LavenderSelfie-Stick mit Bluetooth - Maximallänge: 61 cm, Material: Aluminium, Stativ mit Dreibeinfunktion, Abnehmbare Fernbedienung, MagSafe, Farbe: violett Stellen Sie gerne Ihre Aufnahmen von Ausflügen, Parties und anderen Erlebnissen ins Internet? Dann verabschieden Sie sich doch von unscharfen Bildern, wo vielleicht Ihre Freunde auch kaum zu sehen sin39,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Spigen MagSafe Tripod Selfie Stick BlackSelfie-Stick mit Bluetooth - Maximallänge: 62 cm, Material: Kunststoff/Aluminium, Kunststoffgriff, Stativ mit Dreibeinfunktion, MagSafe, max. Telefonbreite: 8,1 mm, Farbe: schwarz Stellen Sie gerne Ihre Schnappschüsse von Ausflügen, Parties und anderen Erlebnissen auf Facebook, Instagram und ähnlichen öffentlichen Netzen online? Dann verabschieden Sie sich doch von Bildern, bei36,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Spigen MagSafe Tripod Selfie Stick - blackSpigen MagSafe Tripod Selfie Stick strong magnetic force allows seamless integration with MagSafe devices and accessories made from durable aluminum alloy, extra stability guaranteed with dual-braced legs and anti-slip silicone pads designed for utmost portability, the selfie stick weights only 163g, making it perfect for vlogging, live streaming, and travelling versatile height adjustment up to 24.4inches allows perfect photo shooting and filming from various angles powered by a rechargeable battery, the magnetic remote control offers shots at a distance of up to 10m material: aluminium37,15 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Spigen-MagSafe-Tripod-Selfie
-
Spigen MagSafe Tripod Selfie Stick Longer Version BlackSelfie-Stick mit Bluetooth - Maximallänge: 119 cm, Material: Aluminium, Stativ mit Dreibeinfunktion, Abnehmbare Fernbedienung, MagSafe, Farbe: schwarz Stellen Sie gerne Ihre Aufnahmen von Ausflügen, Parties und anderen Erlebnissen auf öffentlich zugänglichen Servern zur Schau? Dann verabschieden Sie sich doch von Bildern, bei denen die automatische38,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Keller, Stefan: Vom Mythos zum SelfieVom Mythos zum Selfie , Wie wir uns die Welt erzählen , Sonstige > Motoren & Motorteile , Erscheinungsjahr: 20240320, Produktform: Leinen, Autoren: Keller, Stefan, Seitenzahl/Blattzahl: 304, Keyword: Antike; Aristoteles; Bibel; Erzählungen; Geschichtsschreibung; Gilgamesch; Goethe; Grimm; Gutenberg; Götter; Held; Kino; König Artus; Mittelalter; Märchen; Narrative; Nibelungen; Odyssee; Orakel; Ovid; Politik; Ramayana; Rom; Shakespeare; Social Media; Steinzeit; Storytelling; Theater; Werbung; arabisch; indisch, Fachschema: Erzählung~Geistesgeschichte~Geschichtswissenschaft, Fachkategorie: Geschichtsforschung: Quellen~Sozial- und Kulturgeschichte~Literaturwissenschaft, allgemein, Region: Welt, Zeitraum: Ur- und Frühgeschichte~Vorzeit, Frühgeschichte vor Christi Geburt~Christi Geburt bis 1500 nach Chr.~1500 bis heute, Interesse Alter: empfohlenes Alter: ab 17 Jahren~Bezug zu speziellen Gruppen & Kulturen, Altersempfehlung / Lesealter: 18, ab Alter: 17, Warengruppe: HC/Literaturwissenschaft/Allgemeines, Lexika, Fachkategorie: Ideengeschichte, Geistesgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Marix Verlag, Verlag: Marix Verlag, Verlag: marix Verlag ein Imprint von Verlagshaus Rmerweg GmbH, Länge: 202, Breite: 130, Höhe: 33, Gewicht: 444, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist der Unterschied zwischen dem Spigen Slim Armor S und dem Spigen Touch Armor?
Der Hauptunterschied zwischen dem Spigen Slim Armor S und dem Spigen Tough Armor liegt in der Schutzstärke und dem Design. Das Slim Armor S bietet einen schlankeren Profil und eine leichtere Bauweise, während das Tough Armor eine robustere Konstruktion mit einer dickeren Schutzschicht aufweist. Beide Hüllen bieten jedoch einen soliden Schutz vor Stößen und Stürzen. **
-
Was ist eure Lieblingshülle von Spigen?
Als KI habe ich keine persönlichen Vorlieben. Spigen bietet jedoch eine breite Palette an Hüllen an, darunter die beliebten Modelle wie die "Tough Armor" und die "Ultra Hybrid". Es hängt letztendlich von den individuellen Bedürfnissen und Vorlieben ab, welche Hülle am besten geeignet ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.