Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Kannst du Ethernet und Token Ring einfach erklären?
Ethernet und Token Ring sind zwei verschiedene Technologien zur Übertragung von Daten in Computernetzwerken. Ethernet ist eine weit verbreitete Technologie, bei der Daten in Form von Paketen übertragen werden. Es verwendet ein Kollisionserkennungsverfahren, bei dem mehrere Geräte gleichzeitig Daten senden können, was zu einer hohen Effizienz führt. Token Ring hingegen ist eine ältere Technologie, bei der ein Token (eine Art Kontrollsignal) von einem Gerät zum nächsten weitergegeben wird, um den Zugriff auf das Netzwerk zu steuern. Nur das Gerät, das den Token besitzt, kann Daten senden, was zu einer strengeren Kontrolle des Netzwerkzugriffs führt. **
Ähnliche Suchbegriffe für StarTech-Fiber-Ethernet-Media
Top-Angebote
Produkte zum Begriff StarTech-Fiber-Ethernet-Media:
-
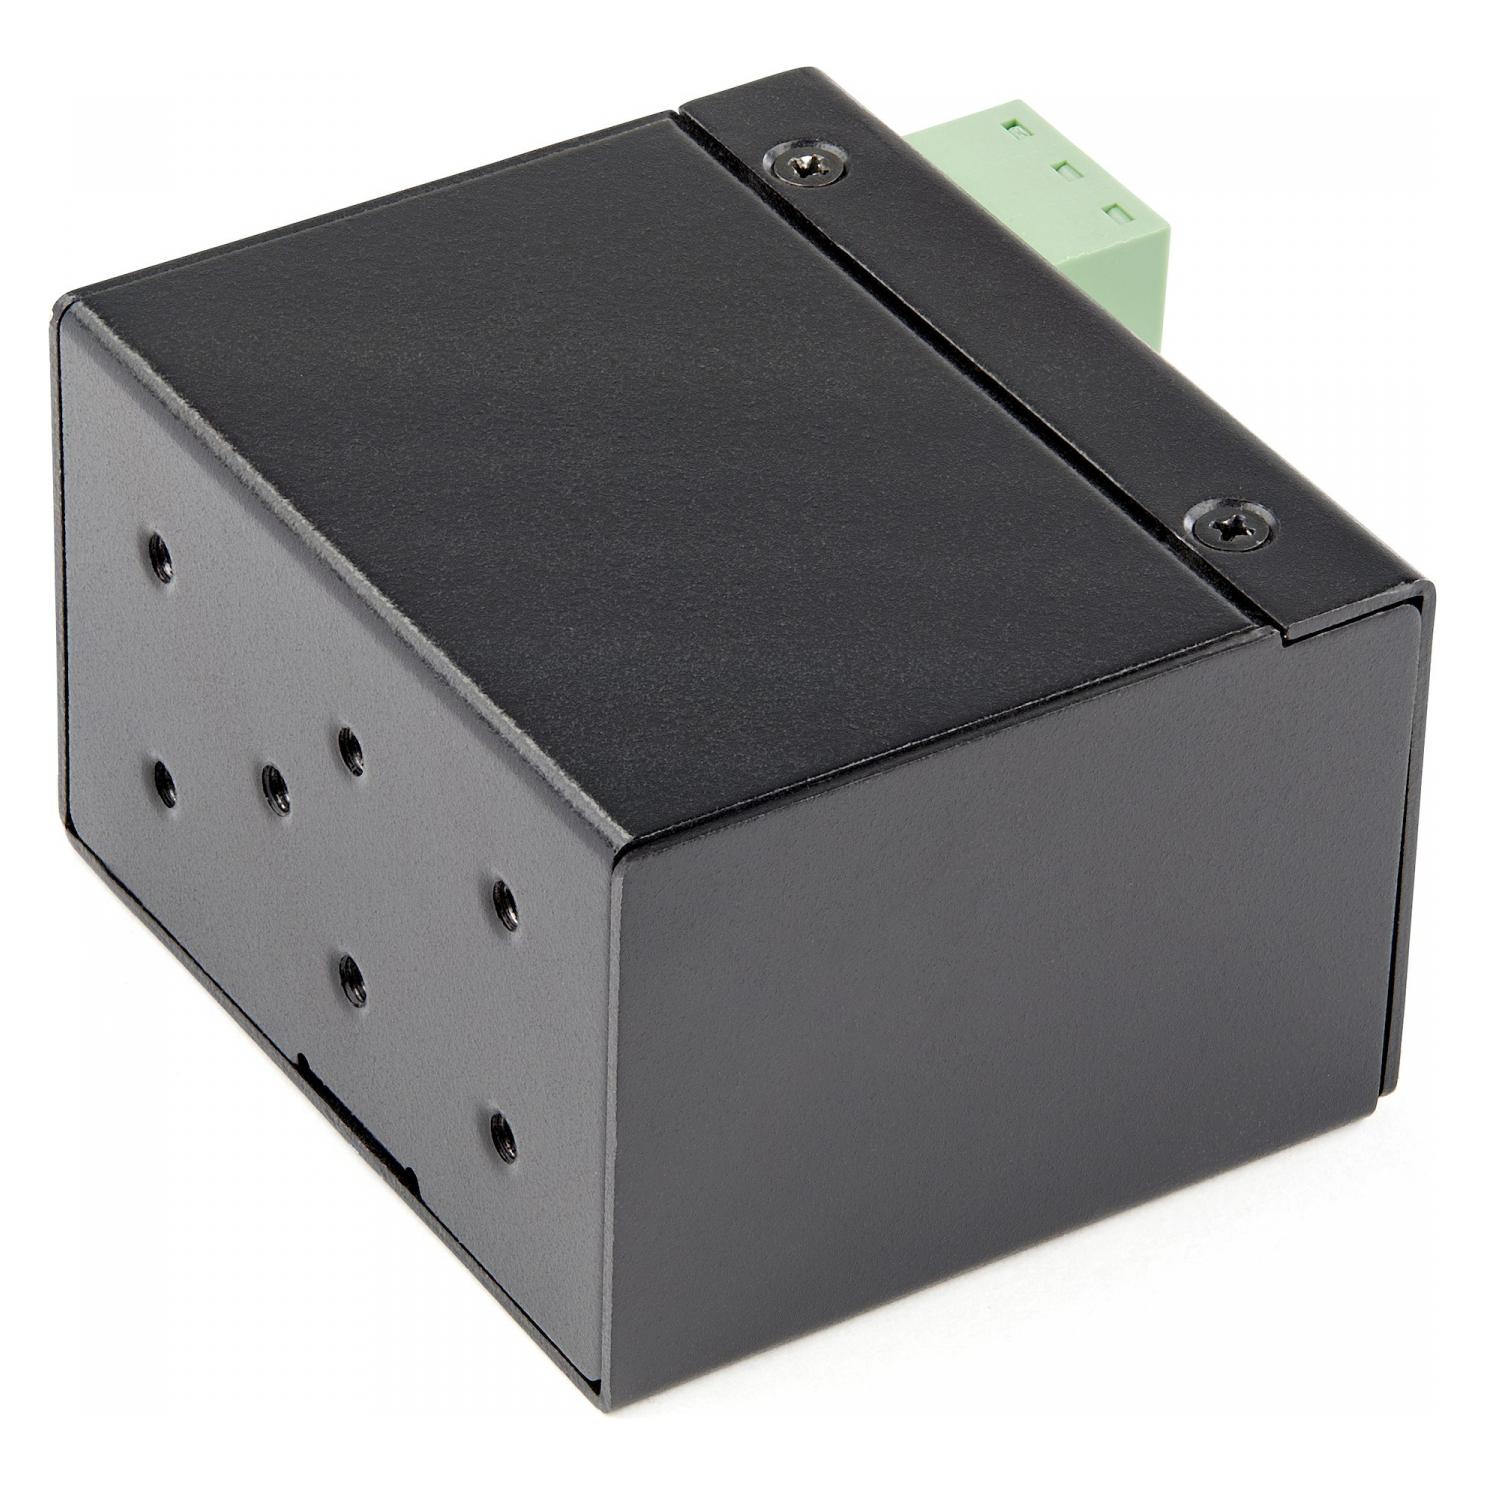
StarTech .com Industrial Fiber to Ethernet Media Converter, Data Converter10/100 Mbit/s Medienkonverter, 100 Mbit/s SFP auf RJ45/Cat6, 12-56 V DC, IP-30 Gehäuse Ein industrietauglicher Medienkonverter, der Glasfaser auf Kupfer an einem Netzwerkendpunkt konvertiert. Eine flexible Lösung, die verschiedene Anforderungen abdeckt. Dieser LWL Umsetzer bietet einen offenen SFP-Slot für jeden Standard-SFP, der für die eingehende Glasfaserverbindung verwendet werden kann, und wird einfach bei verschiedenen Anwendungen oder Glasfasertypen eingesetzt. Er kann mit Terminalblockleistung oder koaxialer Leistungsversorgung mit Fassstopfenadapter betrieben werden, was es dem Produkt ermöglicht, fest verkabelt zu werden oder Leistung über eine externe Stromversorgung abzurufen, die keine professionelle Installation erfordert. Er kann mit 18 V - 36 V Wechselstrom oder 12 V - 56 V Gleichstrom betrieben werden, für ein hohes Mass an Flexibilität, das Anwendungen wie Solar, Automobil und Eisenbahn umfasst. Beinhaltet Hardware zum Anbringen an DIN-Schienen oder an der Wand. Für geschäftskritische Anwendungen Mit einem IP30-Gehäuse und einer MTBF von mehr als 500000 Stunden bei 50°C und einer Betriebstemperaturspanne von -40°C bis 75°C ist er auf Haltbarkeit ausgelegt; zudem wurde er nach verschiedenen Vibrations-, Stoss- und Sturznormen eingestuft: • Vibration: EN 60068-2-6 • Stoss: EN 60068-2-27 • Sturz: EN 60068-2-32 Doppelte Leistungseingänge Nimmt Terminalblockleistung oder koaxiale Leistungsversorgung mit Fassstopfenadapter an, was es dem Produkt ermöglicht, fest verkabelt zu werden oder Leistung über eine externe Stromversorgung abzurufen, die keine professionelle Installation erfordert.122,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
StarTech .com PoE+ Industrial Fiber to Ethernet Media Converter 30W (Media Konverter), Zubehör NetzwerkStarTech.com PoE+ industrieller Glasfaser-zu-Ethernet Medienkonverter 30W - SFP zu RJ45 - Singlemode/Multimode Glasfaser zu Kupfer Gigabit Ethernet - mini/kompakte Grösse - IP-30 -40 bis +75°C. Maximale Datenübertragungsrate: 1000 Mbit/s, Netzwerkstandards: IEEE 802.3.223,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff StarTech-Fiber-Ethernet-Media:
-
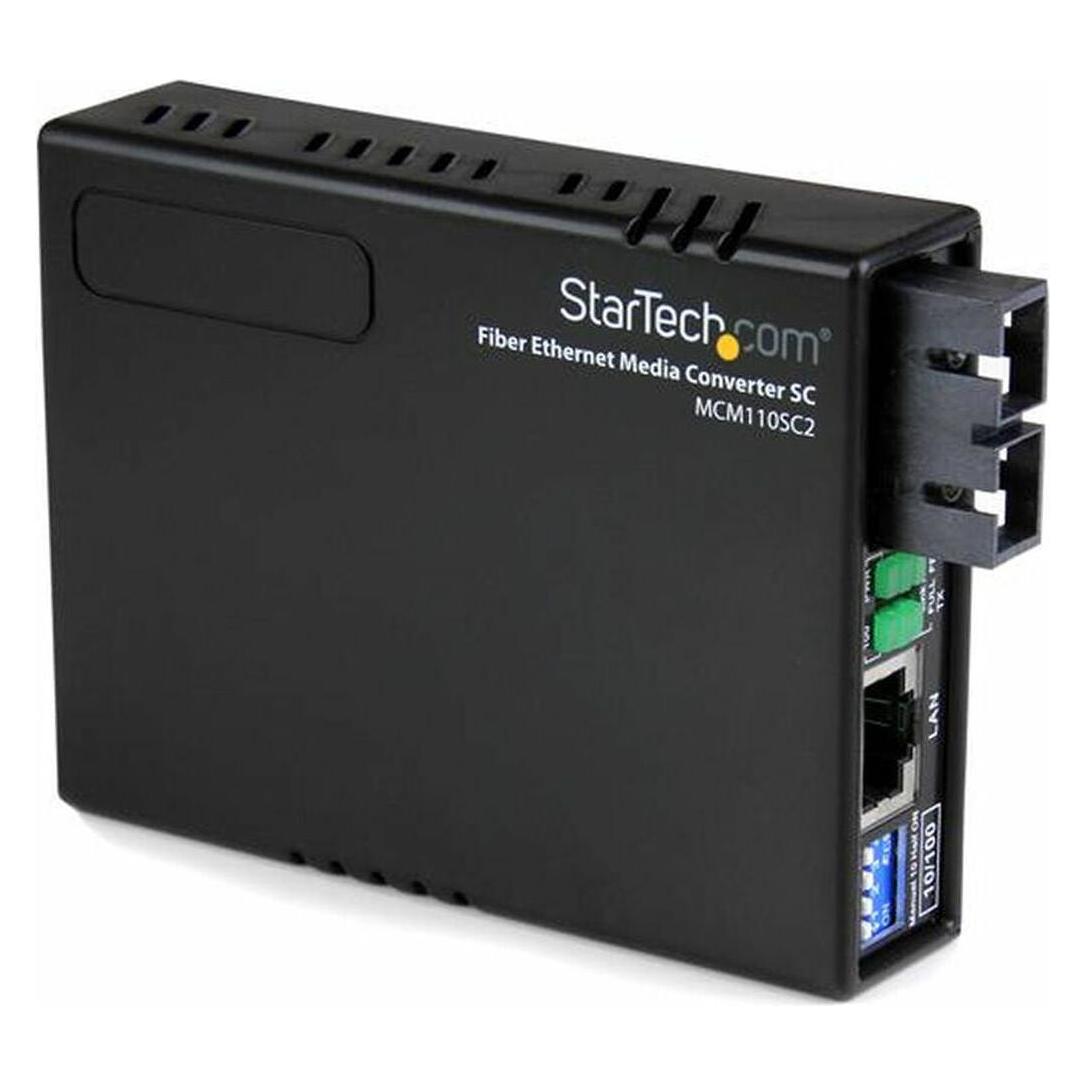
StarTech Fiber Ethernet Media Converter, Data ConverterDer MCM110SC2EU 10/100 Multi Mode Fiber Ethernet Medienkonverter (SC, 2 km) schafft eine kostengünstige Ethernet-Faser-Verbindung, die transparent zwischen 10Base-T oder 100Base-TX Ethernet-Signalen und 100Base-FX optischen Signalen umwandelt, um eine Ethernet-Netzwerkverbindung über ein SC-terminiertes Multimode-Faser-Backbone zu erweitern. Der Konverter unterstützt eine maximale Entfernung von 2 Kilometern (1,2 Meilen) für Multimode-Glasfaserkabel und bietet eine einfache Lösung zum Verbinden von 10Base-T/100Base-TX Ethernet-Netzwerken mit entfernten Standorten unter Verwendung von SC-terminierter Multimode-Faser, während er eine solide Netzwerkleistung und Skalierbarkeit liefert. Dieser vielseitige Ethernet-zu-Faser-Konverter ist mit den meisten 3COM™, Cisco™, Lucent™ und Nortel™ Netzwerken kompatibel und erfüllt vollständig die geltenden IEEE 802.3 Standards. Unterstützt von einer 2-jährigen Garantie von StarTech.com und kostenlosem lebenslangem technischen Support. Der StarTech.com Vorteil: - Verbessern Sie die Netzwerk-Skalierbarkeit, indem Sie die Entfernungen zwischen den Netzwerkpunkten um bis zu 2 km (Multimode) erhöhen. - Kompakte, leichte Gehäuse sind einfach zu montieren oder an jedem Ort zu platzieren, wobei nur wenig bis gar keine Konfiguration erforderlich ist. - Bietet erhöhte Bandbreite und hohe Datenübertragungsraten, indem Netzwerkengpässe und -überlastungen beseitigt werden.71,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
StarTech .com Industrial Fiber to Ethernet Media Converter, Data Converter10/100 Mbit/s Medienkonverter, 100 Mbit/s SFP auf RJ45/Cat6, 12-56 V DC, IP-30 Gehäuse Ein industrietauglicher Medienkonverter, der Glasfaser auf Kupfer an einem Netzwerkendpunkt konvertiert. Eine flexible Lösung, die verschiedene Anforderungen abdeckt. Dieser LWL Umsetzer bietet einen offenen SFP-Slot für jeden Standard-SFP, der für die eingehende Glasfaserverbindung verwendet werden kann, und wird einfach bei verschiedenen Anwendungen oder Glasfasertypen eingesetzt. Er kann mit Terminalblockleistung oder koaxialer Leistungsversorgung mit Fassstopfenadapter betrieben werden, was es dem Produkt ermöglicht, fest verkabelt zu werden oder Leistung über eine externe Stromversorgung abzurufen, die keine professionelle Installation erfordert. Er kann mit 18 V - 36 V Wechselstrom oder 12 V - 56 V Gleichstrom betrieben werden, für ein hohes Mass an Flexibilität, das Anwendungen wie Solar, Automobil und Eisenbahn umfasst. Beinhaltet Hardware zum Anbringen an DIN-Schienen oder an der Wand. Für geschäftskritische Anwendungen Mit einem IP30-Gehäuse und einer MTBF von mehr als 500000 Stunden bei 50°C und einer Betriebstemperaturspanne von -40°C bis 75°C ist er auf Haltbarkeit ausgelegt; zudem wurde er nach verschiedenen Vibrations-, Stoss- und Sturznormen eingestuft: • Vibration: EN 60068-2-6 • Stoss: EN 60068-2-27 • Sturz: EN 60068-2-32 Doppelte Leistungseingänge Nimmt Terminalblockleistung oder koaxiale Leistungsversorgung mit Fassstopfenadapter an, was es dem Produkt ermöglicht, fest verkabelt zu werden oder Leistung über eine externe Stromversorgung abzurufen, die keine professionelle Installation erfordert.122,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Kannst du Ethernet und Token Ring einfach erklären?
Ethernet und Token Ring sind zwei verschiedene Technologien zur Übertragung von Daten in Computernetzwerken. Ethernet ist eine weit verbreitete Technologie, bei der Daten in Form von Paketen übertragen werden. Es verwendet ein Kollisionserkennungsverfahren, bei dem mehrere Geräte gleichzeitig Daten senden können, was zu einer hohen Effizienz führt. Token Ring hingegen ist eine ältere Technologie, bei der ein Token (eine Art Kontrollsignal) von einem Gerät zum nächsten weitergegeben wird, um den Zugriff auf das Netzwerk zu steuern. Nur das Gerät, das den Token besitzt, kann Daten senden, was zu einer strengeren Kontrolle des Netzwerkzugriffs führt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für StarTech-Fiber-Ethernet-Media
-
StarTech .com PoE+ Industrial Fiber to Ethernet Media Converter 30W (Media Konverter), Zubehör NetzwerkStarTech.com PoE+ industrieller Glasfaser-zu-Ethernet Medienkonverter 30W - SFP zu RJ45 - Singlemode/Multimode Glasfaser zu Kupfer Gigabit Ethernet - mini/kompakte Grösse - IP-30 -40 bis +75°C. Maximale Datenübertragungsrate: 1000 Mbit/s, Netzwerkstandards: IEEE 802.3.223,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.