Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
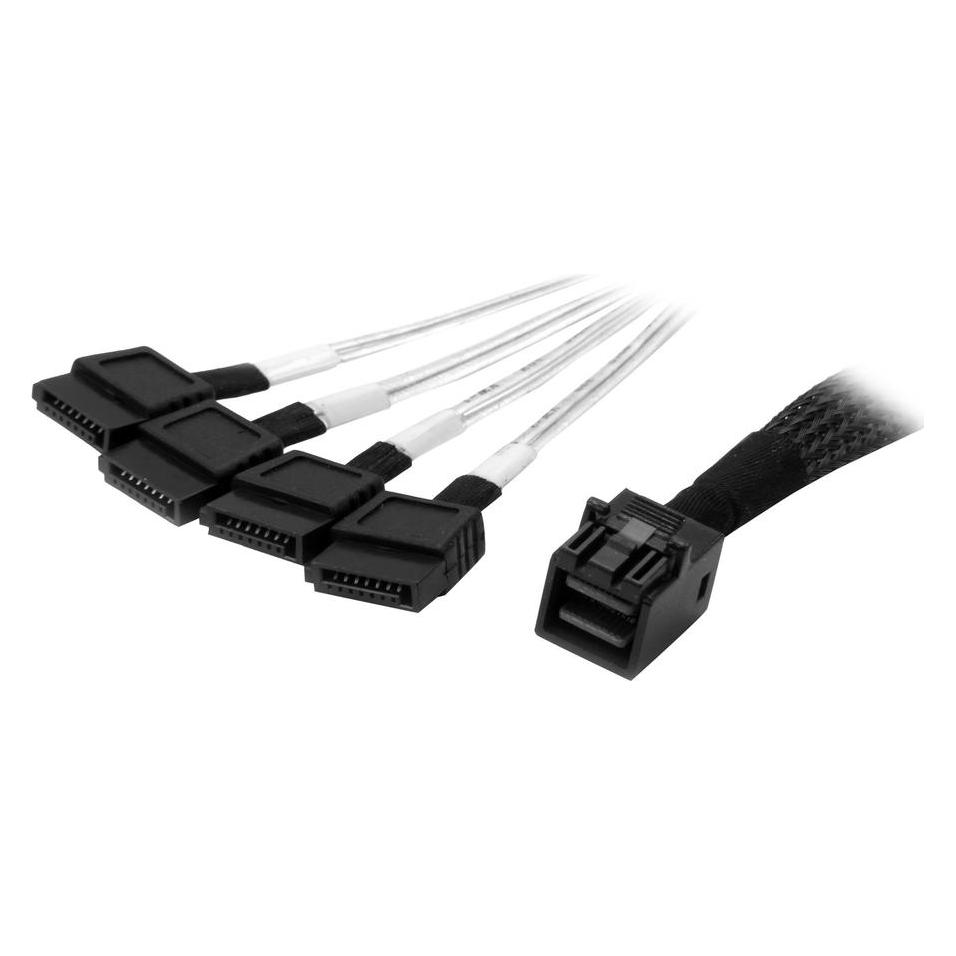
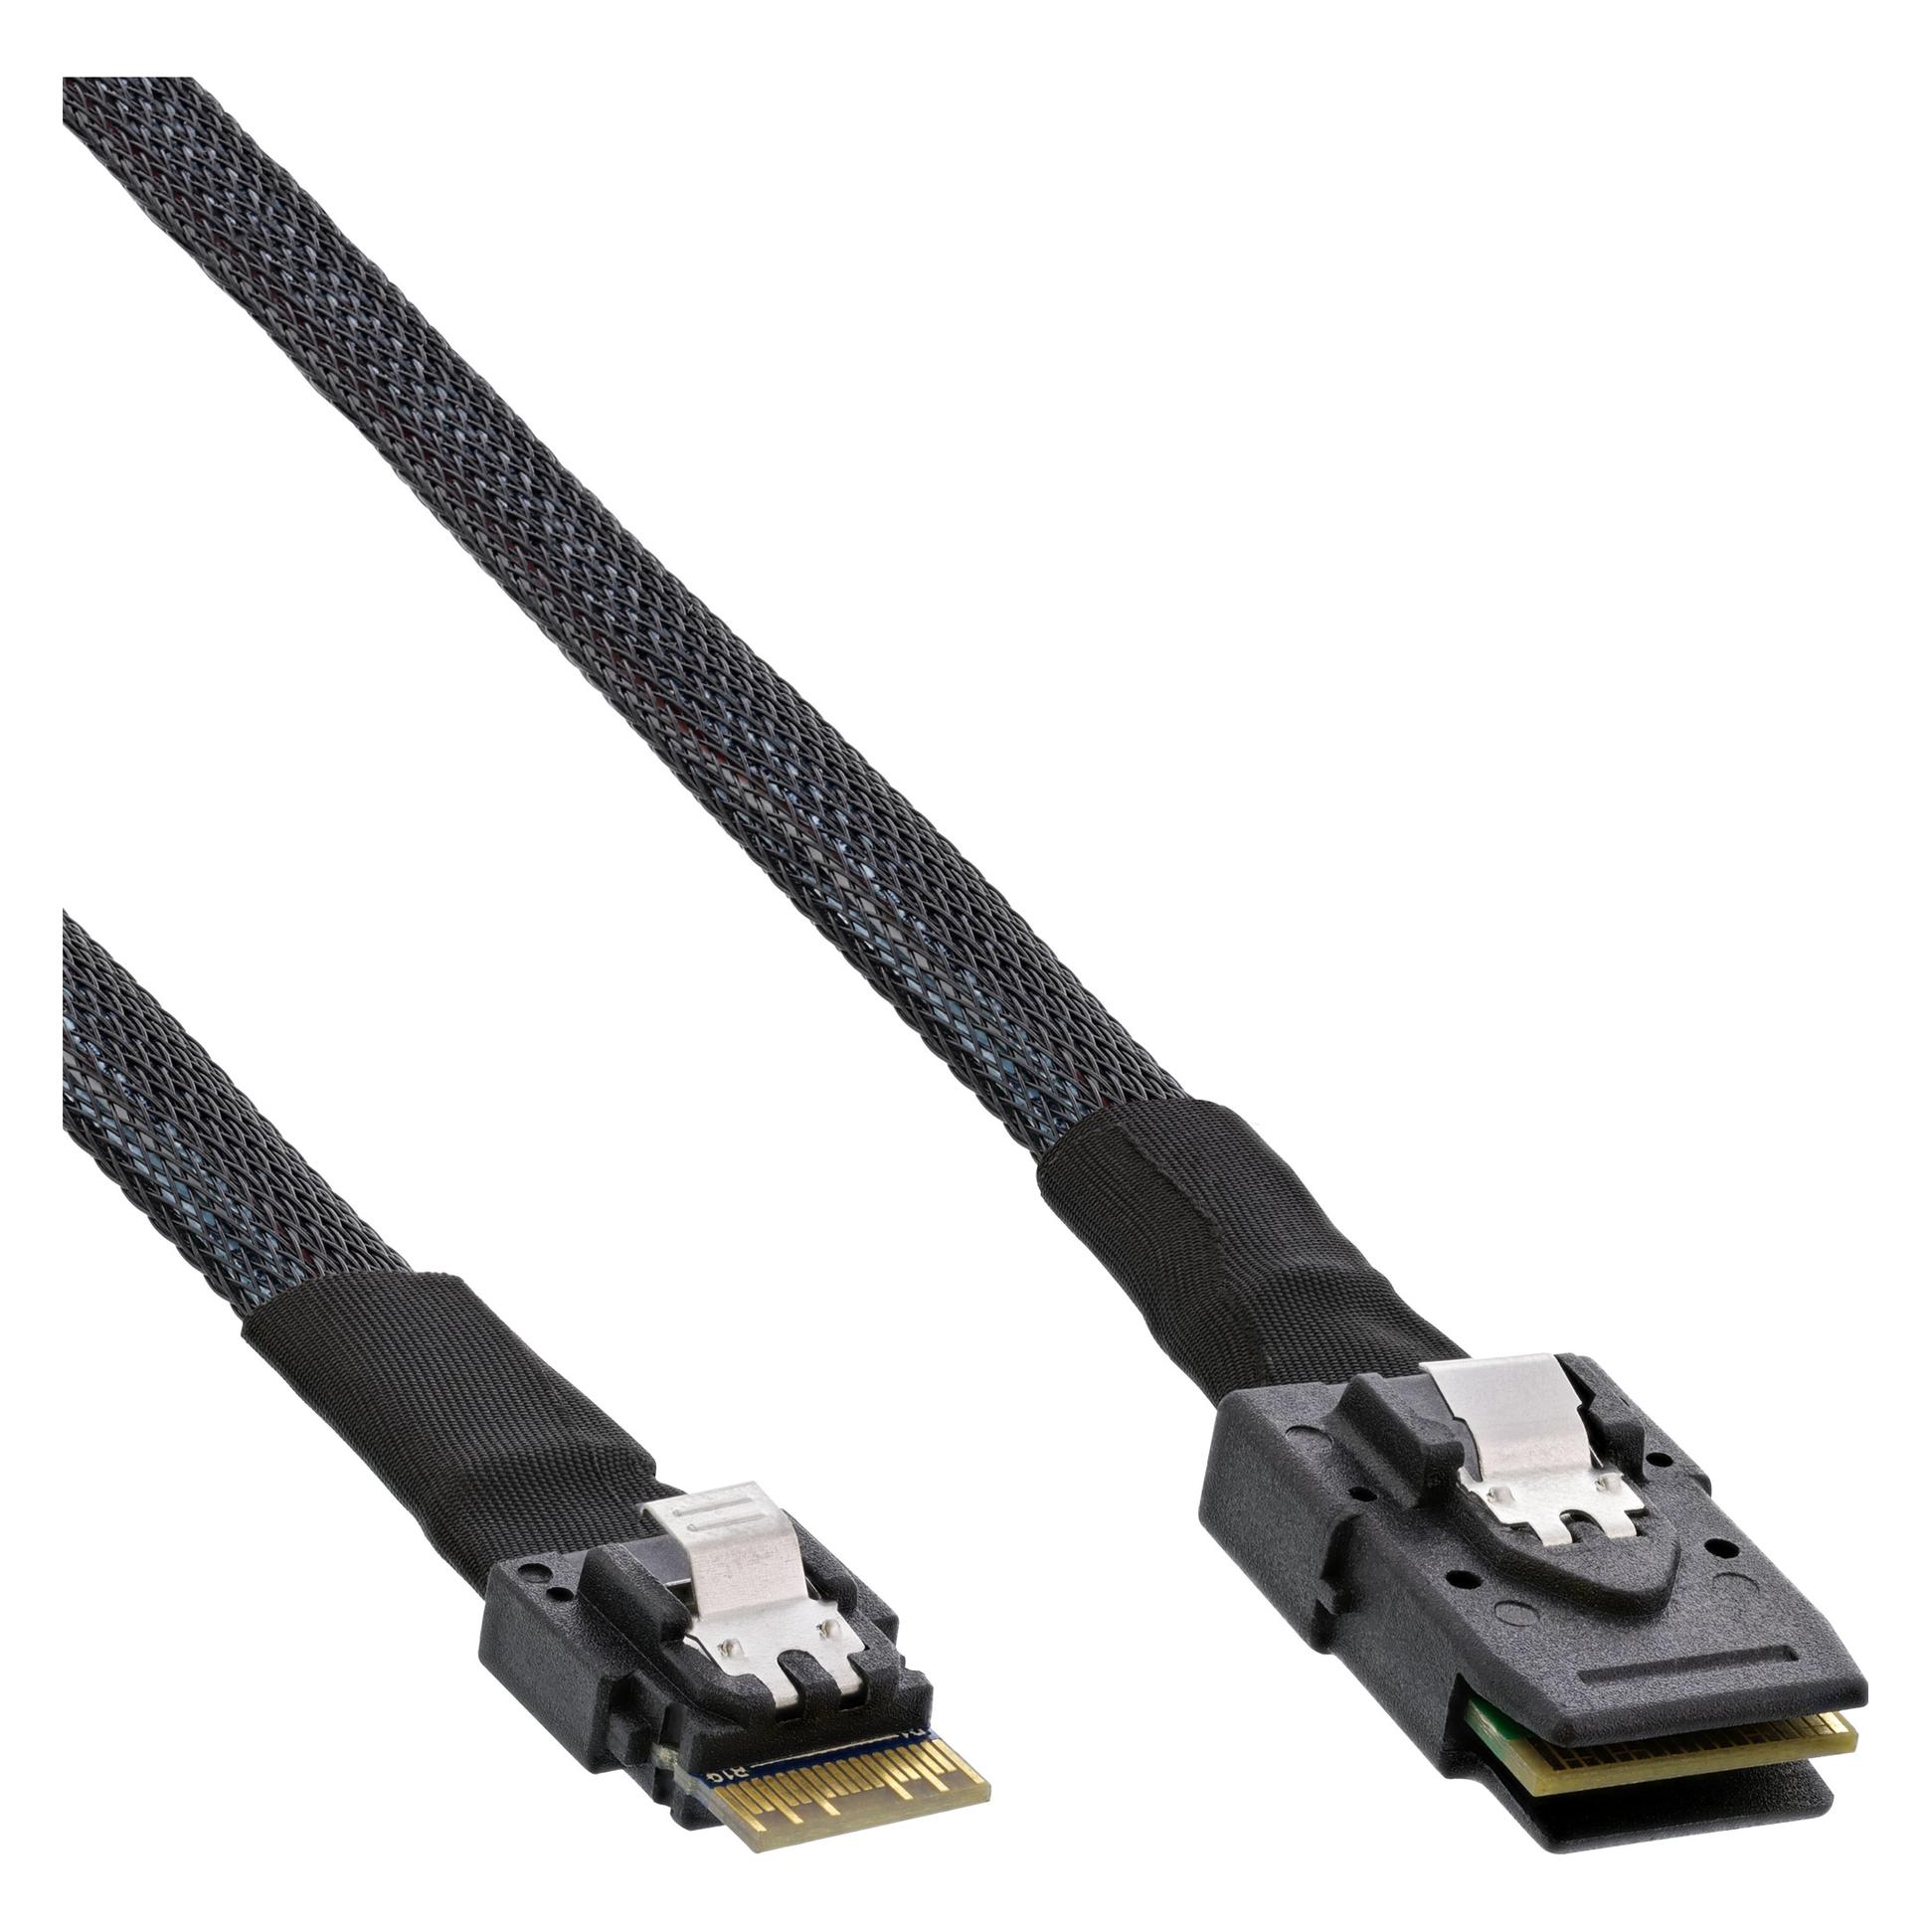
Ähnliche Suchbegriffe für StarTech-Internes-Mini-SAS-auf
Top-Angebote
Produkte zum Begriff StarTech-Internes-Mini-SAS-auf:
-
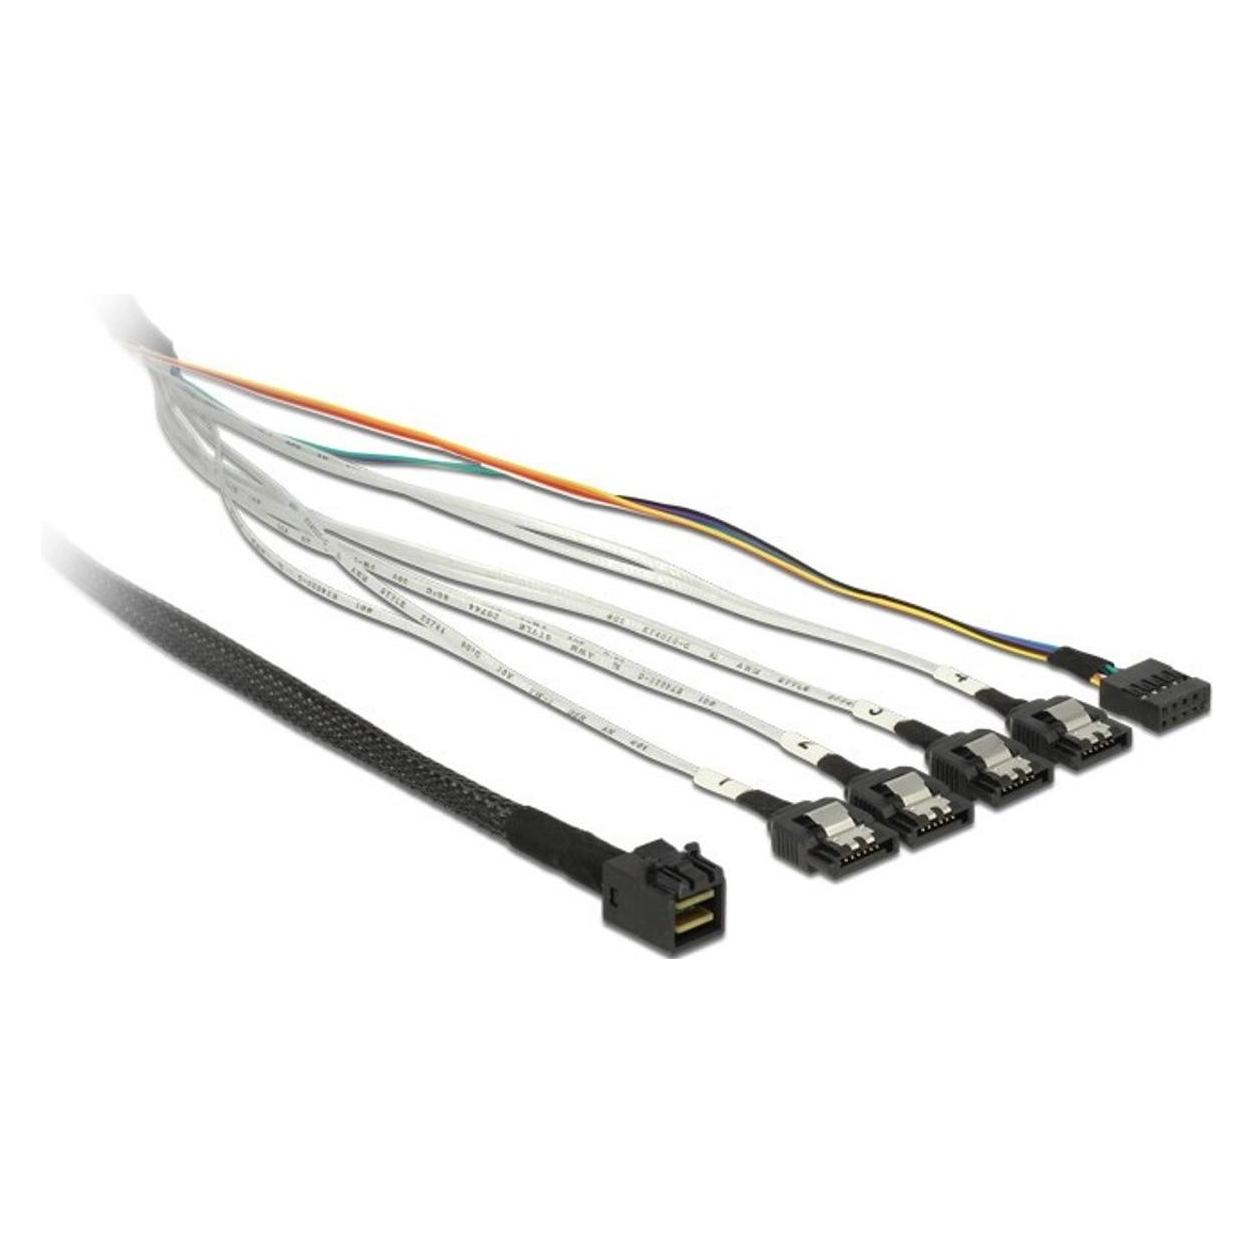
Delock Internes SAS-Kabel (100 cm, Mini-SAS), Interne Kabel (PC)Dieses SAS-Kabel von Delock kann verwendet werden, um verschiedene SAS-Geräte intern zu verbinden, beispielsweise von einem Controller mit einem Mini SAS-Anschluss zu vier HDDs mit SATA-Anschlüssen. Spezifikation Anschlüsse: Host: 1 x Mini SAS SFF-8087 Stecker Gerät: 4 x SATA 7-polig Buchse 1 x 8-polig Sideband Stecker Spezifikation für Serial Attached SCSI (SAS) Länge einschliesslich Anschlüsse: ca. 1 m Systemanforderungen Ein freier Mini SAS-Anschluss Lieferumfang Mini SAS-Kabel Verpackung Wiederverwendbare Tüte.46,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
InLine Internes SAS-Kabel (100 cm, Mini-SAS), Interne Kabel (PC)Hohe Datenübertragungsrate: Unterstützt bis zu 12 Gb/s pro Kanal und erfüllt damit die Anforderungen moderner SAS 4.0 Umgebungen. Zuverlässige Verbindung: Verbindet SAS-Geräte wie Festplatten sicher mit HBA- oder RAID-Controllern. Raumsparendes Design: Slim SAS-Bauform ermöglicht platzsparende Kabelführung in kompakten Servergehäusen. Sichere Steckverbindung: Mit Verriegelungs-Clip für festen Halt und störungsfreie Datenübertragung. Hohe Kompatibilität: Konform zu SAS 4.0 SFF-8654 Spezifikation, mit Mini SAS SFF-8087 Anschluss auf der Gegenseite. Das InLine® Slim SAS Kabel ist die professionelle Lösung zur Verbindung interner SAS-Komponenten in Server- und Storage-Systemen. Ausgestattet mit einem Slim SAS 4i Stecker (SFF-8654) auf der einen und einem Mini SAS Stecker (SFF-8087) auf der anderen Seite, eignet es sich ideal für die Verbindung von SAS-Festplatten mit HBA-Karten, RAID-Controllern oder JBOD-Systemen. Die Unterstützung von Übertragungsraten bis zu 12 Gb/s pro Kanal erfüllt höchste Leistungsanforderungen und stellt eine zuverlässige Datenkommunikation sicher in anspruchsvollen IT-Infrastrukturen. Die robuste Bauweise mit integriertem Verriegelungs-Clip sorgt für eine sichere Verbindung – auch bei dauerhaftem Einsatz in Rechenzentren oder Industrieumgebungen. Durch die kompakte Slim SAS-Bauform lässt sich das Kabel selbst bei beengten Platzverhältnissen problemlos verlegen. Damit ist es eine effiziente und langlebige Lösung für den professionellen SAS-Einsatz. Steckertyp: Slim SAS 4i (SFF-8654) zu Mini SAS (SFF-8087) Übertragungsrate: Bis zu 12 Gb/s pro Kanal Mit Verriegelungs-Clip: Für sichere Verbindung Spezifikation: Konform zu SAS 4.0 SFF-8654 Verwendung: Internes Verbindungskabel z. B. für Server, JBOD, DAS.46,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
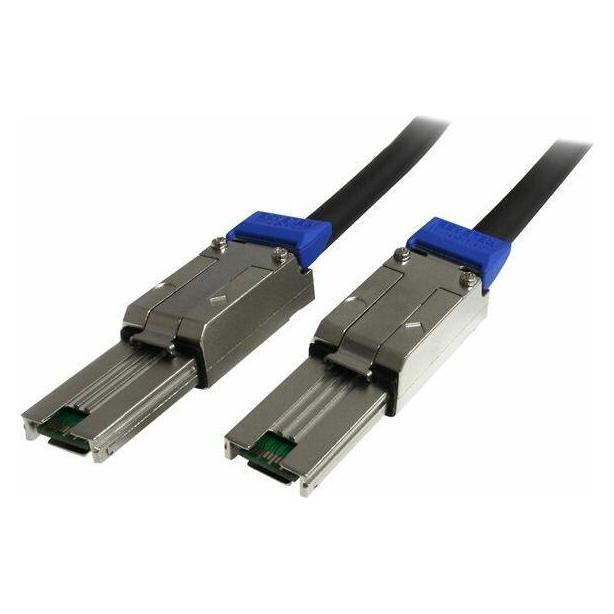


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Was ist SAS auf Deutsch?
SAS steht für "Statistical Analysis System" und wird im Deutschen als "Statistisches Analyse-System" übersetzt. Es handelt sich um eine Software, die zur Datenanalyse und statistischen Modellierung verwendet wird. SAS wird in verschiedenen Bereichen wie Wirtschaft, Gesundheitswesen und Forschung eingesetzt. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff StarTech-Internes-Mini-SAS-auf:
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für StarTech-Internes-Mini-SAS-auf
-
Delock Internes SAS-Kabel (100 cm, Mini-SAS), Interne Kabel (PC)Dieses SAS-Kabel von Delock kann verwendet werden, um verschiedene SAS-Geräte intern zu verbinden, beispielsweise von einem Controller mit einem Mini SAS-Anschluss zu vier HDDs mit SATA-Anschlüssen. Spezifikation Anschlüsse: Host: 1 x Mini SAS SFF-8087 Stecker Gerät: 4 x SATA 7-polig Buchse 1 x 8-polig Sideband Stecker Spezifikation für Serial Attached SCSI (SAS) Länge einschliesslich Anschlüsse: ca. 1 m Systemanforderungen Ein freier Mini SAS-Anschluss Lieferumfang Mini SAS-Kabel Verpackung Wiederverwendbare Tüte.46,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
InLine Internes SAS-Kabel (100 cm, Mini-SAS), Interne Kabel (PC)Hohe Datenübertragungsrate: Unterstützt bis zu 12 Gb/s pro Kanal und erfüllt damit die Anforderungen moderner SAS 4.0 Umgebungen. Zuverlässige Verbindung: Verbindet SAS-Geräte wie Festplatten sicher mit HBA- oder RAID-Controllern. Raumsparendes Design: Slim SAS-Bauform ermöglicht platzsparende Kabelführung in kompakten Servergehäusen. Sichere Steckverbindung: Mit Verriegelungs-Clip für festen Halt und störungsfreie Datenübertragung. Hohe Kompatibilität: Konform zu SAS 4.0 SFF-8654 Spezifikation, mit Mini SAS SFF-8087 Anschluss auf der Gegenseite. Das InLine® Slim SAS Kabel ist die professionelle Lösung zur Verbindung interner SAS-Komponenten in Server- und Storage-Systemen. Ausgestattet mit einem Slim SAS 4i Stecker (SFF-8654) auf der einen und einem Mini SAS Stecker (SFF-8087) auf der anderen Seite, eignet es sich ideal für die Verbindung von SAS-Festplatten mit HBA-Karten, RAID-Controllern oder JBOD-Systemen. Die Unterstützung von Übertragungsraten bis zu 12 Gb/s pro Kanal erfüllt höchste Leistungsanforderungen und stellt eine zuverlässige Datenkommunikation sicher in anspruchsvollen IT-Infrastrukturen. Die robuste Bauweise mit integriertem Verriegelungs-Clip sorgt für eine sichere Verbindung – auch bei dauerhaftem Einsatz in Rechenzentren oder Industrieumgebungen. Durch die kompakte Slim SAS-Bauform lässt sich das Kabel selbst bei beengten Platzverhältnissen problemlos verlegen. Damit ist es eine effiziente und langlebige Lösung für den professionellen SAS-Einsatz. Steckertyp: Slim SAS 4i (SFF-8654) zu Mini SAS (SFF-8087) Übertragungsrate: Bis zu 12 Gb/s pro Kanal Mit Verriegelungs-Clip: Für sichere Verbindung Spezifikation: Konform zu SAS 4.0 SFF-8654 Verwendung: Internes Verbindungskabel z. B. für Server, JBOD, DAS.46,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Intel Internes SAS-Kabel (87.50 cm, Mini-SAS), Interne Kabel (PC)Das interne SAS-Kabel von Intel bietet eine zuverlässige und leistungsstarke Verbindung für Ihre PC-Systeme. Mit einer Schnittstellengeschwindigkeit von 12 Gbit/s ermöglicht es eine schnelle Datenübertragung und ist ideal für den Einsatz in Servern und Hochleistungsrechnern. Das Kabel ist 87,5 cm lang und verfügt über eine gerade Ausführung, die eine einfache Installation und Handhabung gewährleistet. Es ist mit 4x Mini SAS HD (SFF-8643) Anschlüssen ausgestattet, die eine hohe Flexibilität und Kompatibilität mit verschiedenen Systemen bieten. Dieses Produkt wird in einer praktischen Packung mit zwei Kabeln geliefert, was es zu einer kosteneffizienten Lösung für Ihre Speicheranforderungen macht. Das SAS-Kabel ist für den internen Gebrauch konzipiert und eignet sich hervorragend für den Anschluss von Speichergeräten an Motherboards oder RAID-Controller. - Schnelle Datenübertragung mit 12 Gbit/s - 4-Lane Konfiguration für hohe Bandbreite - Praktische Packung mit zwei Kabeln - Einfache Installation durch gerade Ausführung.56,93 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hild, Ronald: 45 Minuten Escape - Angriff auf Letteria45 Minuten Escape - Angriff auf Letteria , So wird Deutschunterricht zum Abenteuer! Machen Sie Ihre nächste Unterrichtsstunde zu etwas ganz Besonderem: Mit diesem Escape Game für den Klassenraum entdecken Ihre Schüler:innen die Macht der Sprache. In fünf Gruppen kämpfen sie gegen den Untergang Letterias. Dabei wenden sie ihre Rechtschreib- und Grammatikkenntnisse an. Inklusive Vor- und Nachbereitung können Sie das Spiel innerhalb einer 45-minütigen Unterrichtsstunde spielen. Das Konzept ist darauf ausgelegt, alle Lernenden einer Klasse gleichermaßen einzubeziehen Das Spiel ist entwickelt für den Kenntnisstand der Klassen 5 bis 7. Es umfasst ein Lehrerbegleitheft, 31 Abenteuerkarten und ist mehrfach spielbar. Machen Sie den Unterricht zum Abenteuer - Ihre Schüler werden begeistert sein! Bieten Sie ein einmaliges Klassenerlebnis - wer zusammenarbeitet gewinnt! Fördern Sie spielerisches Lernen - spannende Aufgaben in fachspezifischem Kontext! Legen Sie sofort los - keine Vorbereitung erforderlich! Inhalt: 1 Lehrerbegleitheft, 31 Abenteuerkarten , Handläufe > Treppen & Geländer , Erscheinungsjahr: 20230621, Produktform: Spiele, Titel der Reihe: 45 Minuten Escape##, Autoren: Hild, Ronald, Keyword: Breakout; Escape; Escape Deutsch; Exit; Grammatik; Interpunktion; Lernen; Lernspiel; Rechtschreibung; Schule; Unterricht; Vertretungsstunde, Fachschema: Deutsch / Lehrermaterial~Deutsch / Lernspiel, Bildungsmedien Fächer: Deutsch/ Kommunikation, Fachkategorie: Spielbasiertes Lernen~Unterricht und Didaktik: Erstsprache: Literatur, Bildungszweck: für den Primarbereich, Altersempfehlung / Lesealter: 23, Genaues Alter: GRS, ab Alter: 11, Warengruppe: NB/Schulbücher/Unterrichtsmaterialien, Fachkategorie: Schule und Lernen, Schulform: GRS, Text Sprache: ger, UNSPSC: 95049080, Warenverzeichnis für die Außenhandelsstatistik: 95049080, Sender’s product category: NONBO, Verlag: Kallmeyer'sche Verlags-, Verlag: Kallmeyer'sche Verlags-, Verlag: Kallmeyer'sche Verlagsbuchhandlung, Länge: 215, Breite: 157, Höhe: 16, Gewicht: 438, Produktform: Spiele, Genre: Spiele, PBS, Genre: Spiele, PBS, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Schulform: Grundschule, Unterkatalog: AK, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,29,24 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist SAS auf Deutsch?
SAS steht für "Statistical Analysis System" und wird im Deutschen als "Statistisches Analyse-System" übersetzt. Es handelt sich um eine Software, die zur Datenanalyse und statistischen Modellierung verwendet wird. SAS wird in verschiedenen Bereichen wie Wirtschaft, Gesundheitswesen und Forschung eingesetzt. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.