Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Startech-1-Port-RS232
Top-Angebote
Produkte zum Begriff Startech-1-Port-RS232:
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Was ist RS232?
RS232 ist ein Standard für die serielle Datenübertragung zwischen Computern und anderen elektronischen Geräten. Es definiert die elektrischen Signale, die Verbindungspins und die Übertragungsprotokolle für den Datenaustausch. RS232 wird häufig für die Kommunikation mit Peripheriegeräten wie Modems, Druckern und Messgeräten verwendet. **
-
Welcher Ethernet-Port der Connect Box ist am schnellsten, Port 1 oder Port 4?
In der Regel sind alle Ethernet-Ports einer Connect Box gleich schnell und bieten die gleiche maximale Geschwindigkeit. Es gibt normalerweise keine Unterschiede in der Leistung zwischen den einzelnen Ports. Daher ist es egal, welchen Port du für eine schnelle Verbindung verwendest. **

Wo befindet sich der 1-Token im Kapitel 1 von SSO?
Der 1-Token im Kapitel 1 von SSO befindet sich in der Nähe des Eingangs zum Moorland-Stall. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff Startech-1-Port-RS232:
-
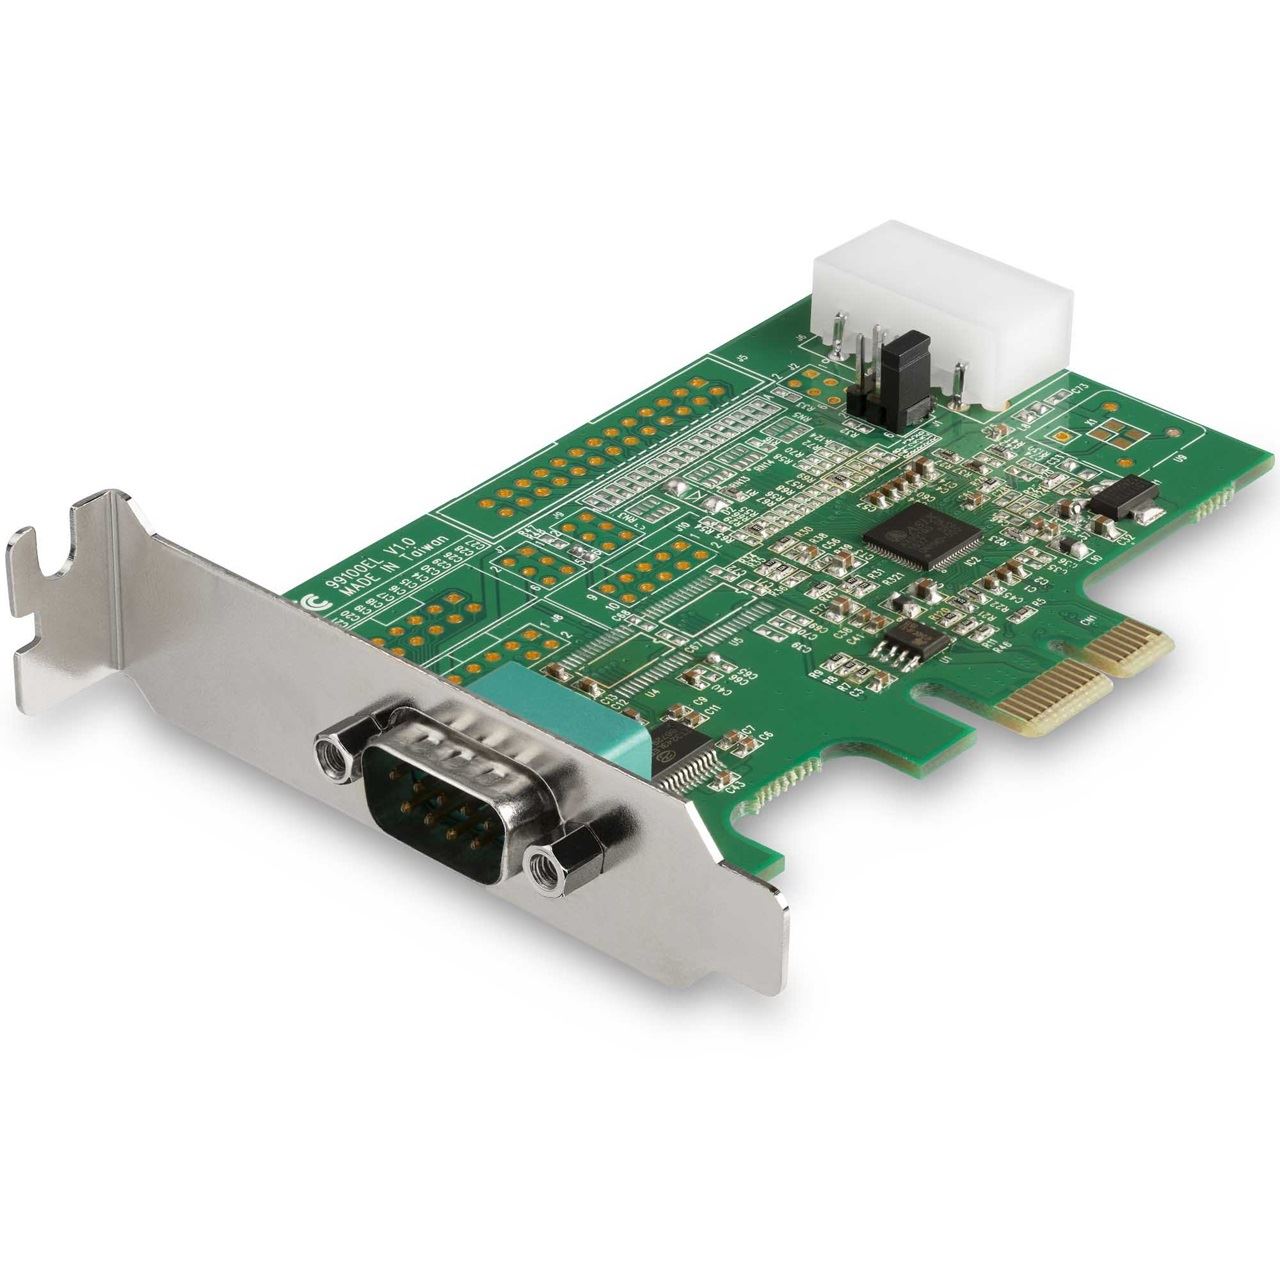
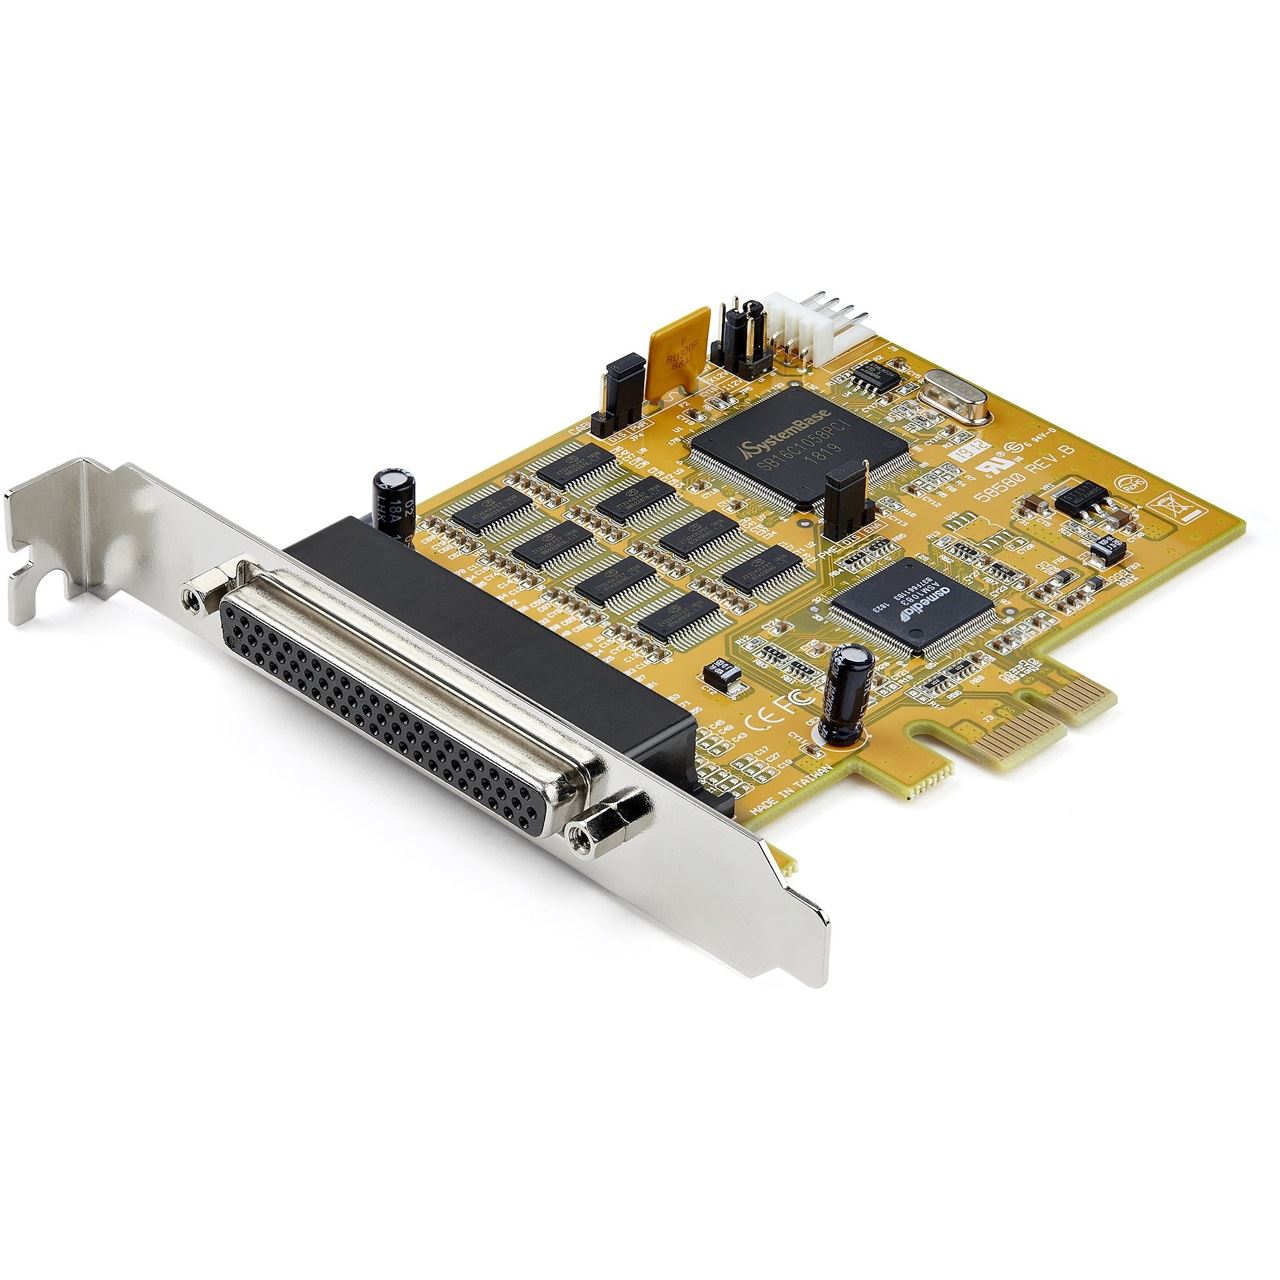
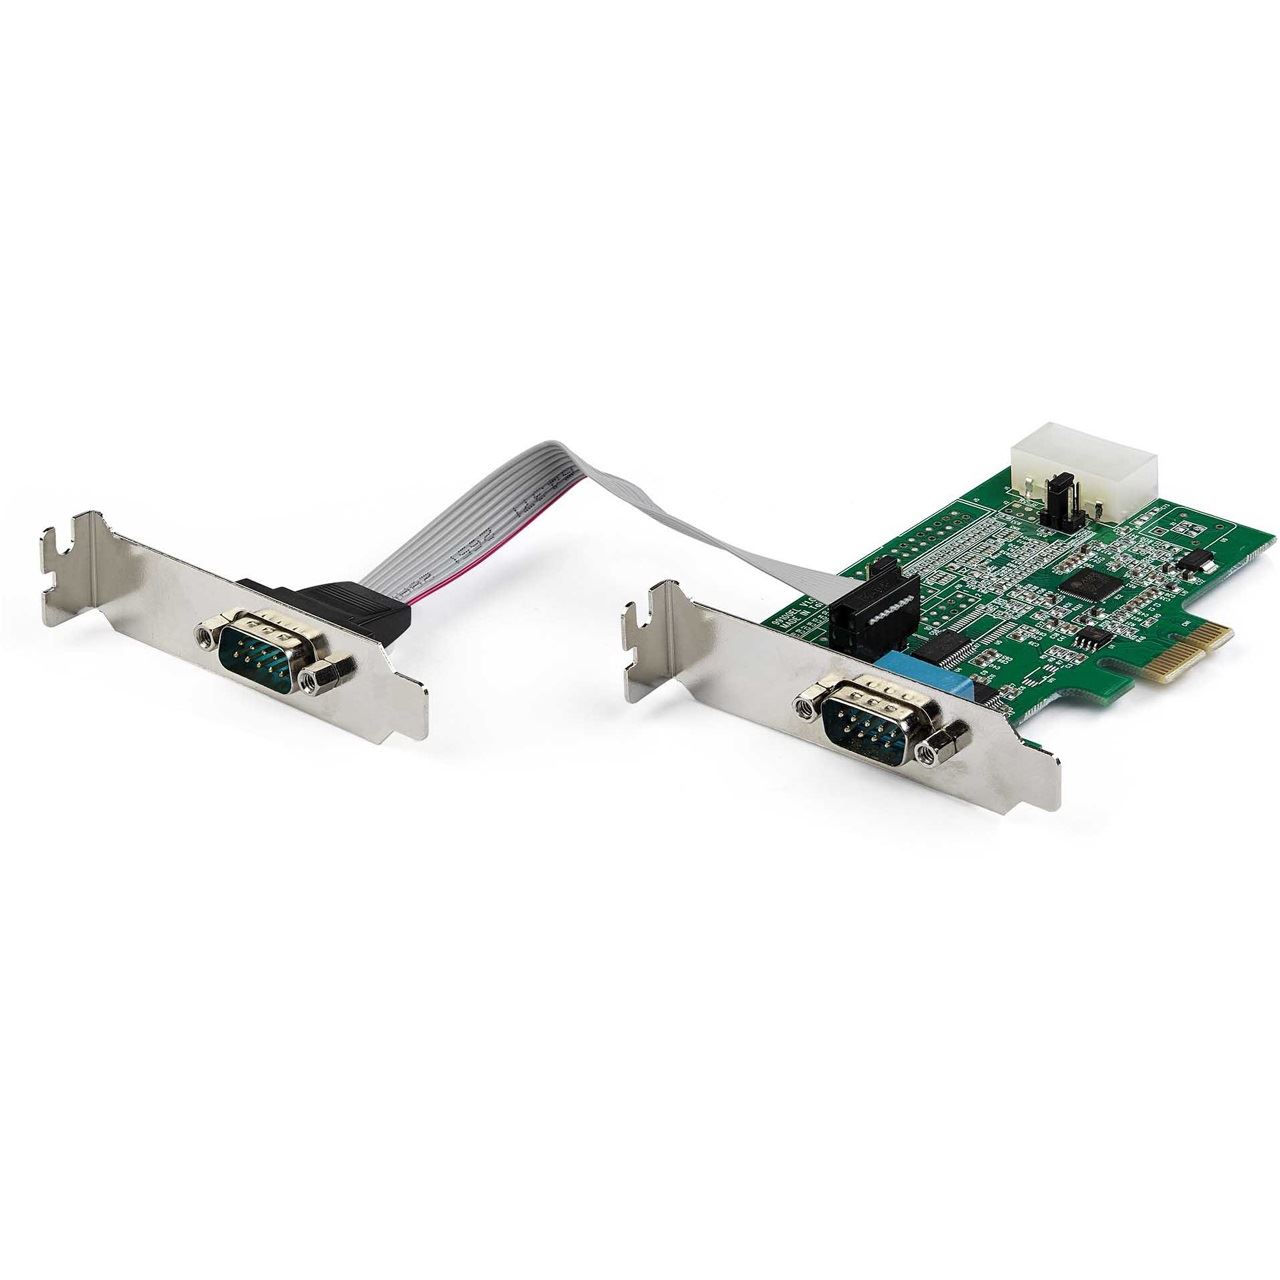
StarTech 1 PORT RS232 SERIAL PCIE CARD, KontrollerkarteMit dieser seriellen RS232-Adapterkarte können Sie über einen PCI Express (PCIe)-Steckplatz einen seriellen RS232 DB9-Port zu Ihrem Computer hinzufügen. Sie ermöglicht die Interaktion mit seriellen Geräten wie Kartenlesegeräten, Druckern, PIN-Pads und Modems mit Geschwindigkeiten von bis zu 921,4 Kbit/s. Maximale Kompatibilität Dank der umfassenden OS-Unterstützung, einschliesslich Windows und Linux, lässt sich diese Schnittstellenkarte einfach in heterogene Umgebungen integrieren. Die Karte wird vorkonfiguriert mit einem Low-Profile-Slotblech geliefert und enthält ein optionales Full-Profile-Slotblech, sodass die Installation unabhängig vom Formfaktor des Gehäuses erfolgen kann. Erleben Sie optimale Technologie Dieser PCI Express auf seriellen Adapter unterstützt die folgenden Funktionen: - Kompatibel mit dem Industriestandard 16950 UART - Unterstützt eine maximale Baudrate von bis zu 921,4 Kbit/s - Bietet eine Ausgangsleistung von 5/12 V an Stift 9, wenn eine externe Stromversorgung angeschlossen ist - 128 Byte FIFO-Tiefe pro Sender und Empfänger - Unterstützung von 9, 8, 7, 6 oder 5 Data Bits - Asix AX99100-Chipsatz - PCI Express 1.1-konform.34,33 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Startech-1-Port-RS232
-
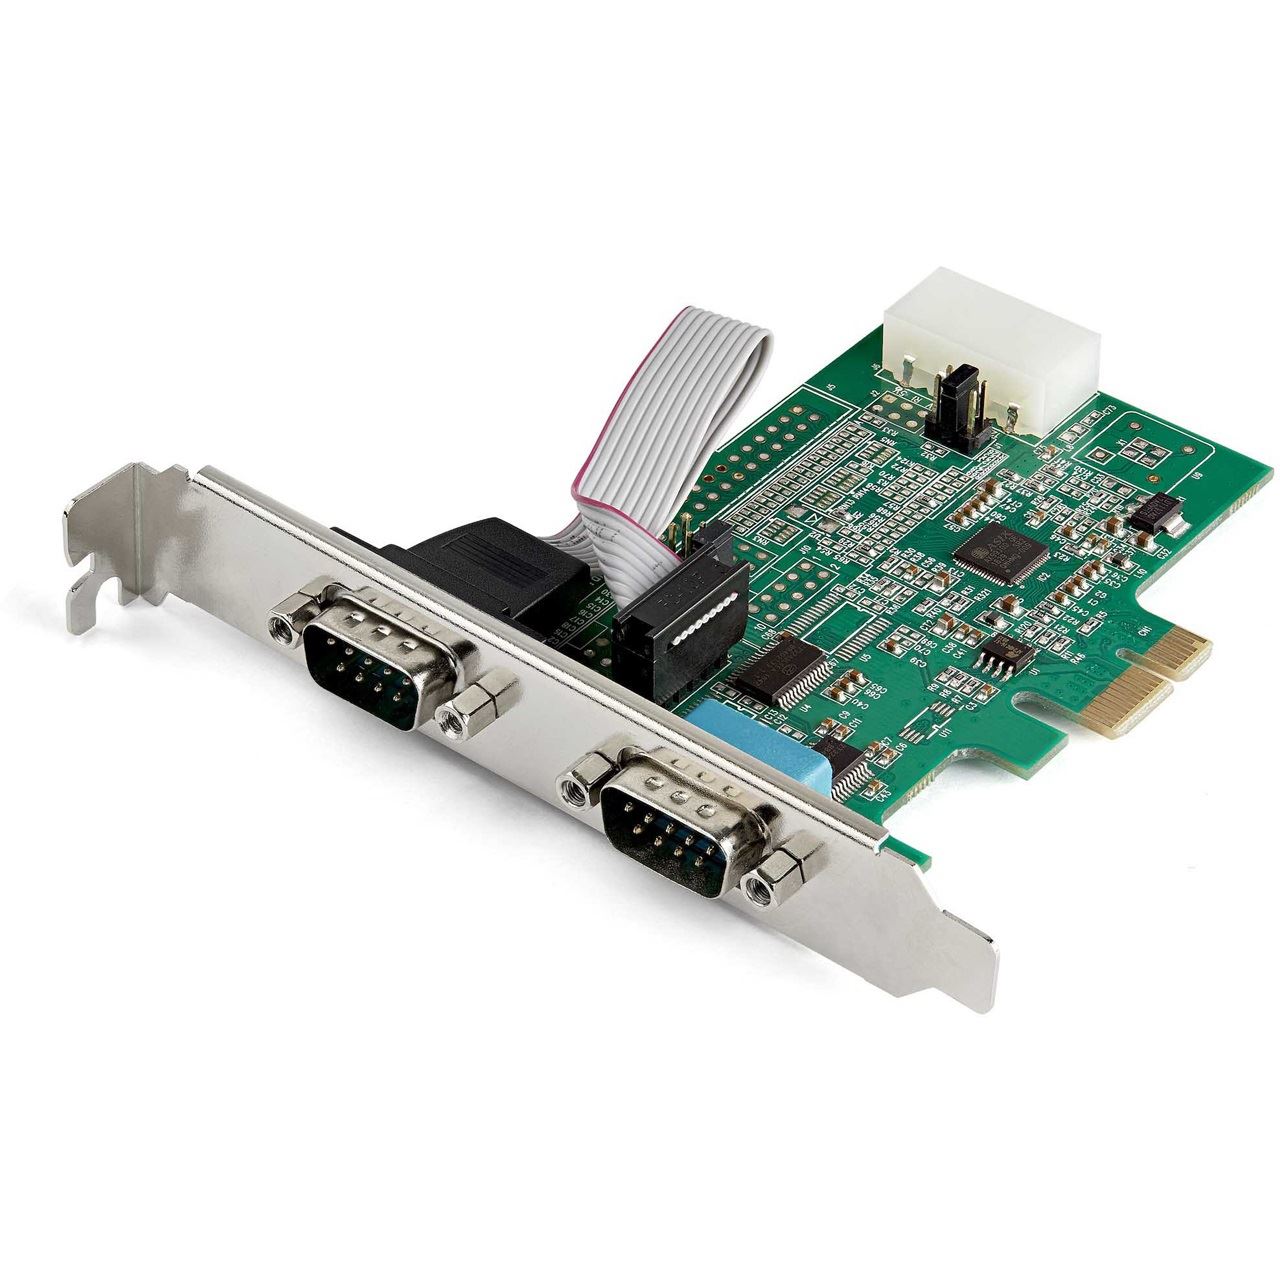
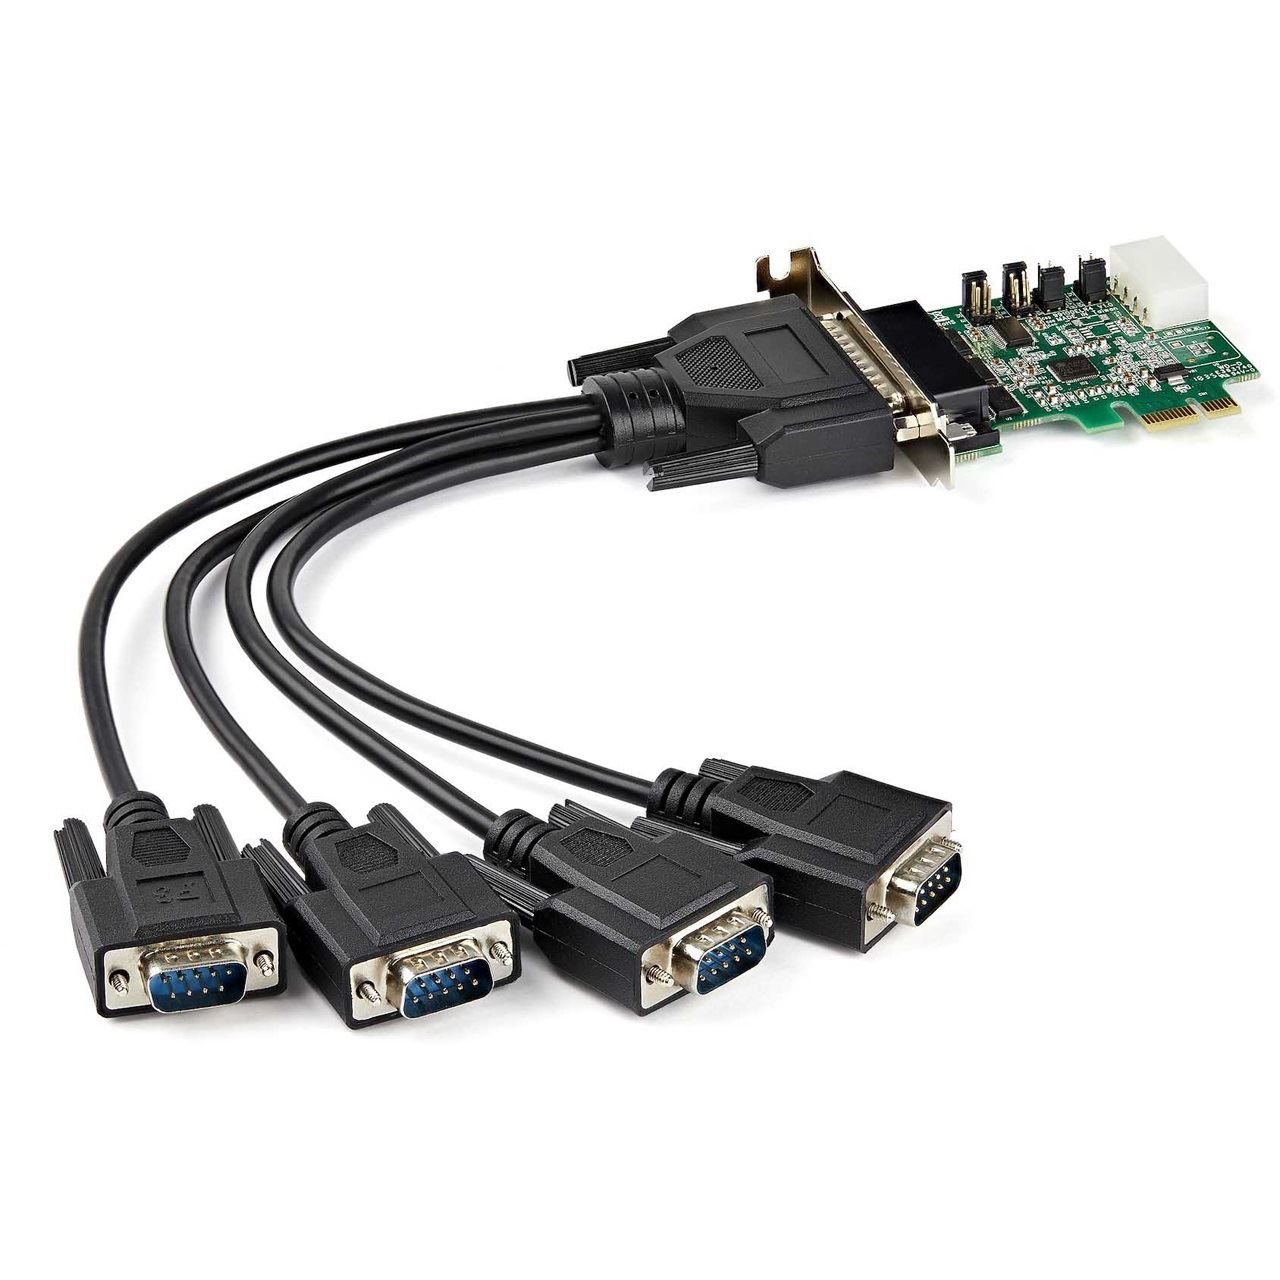
StarTech 4 Port Seriell RS232 PCI Express Schnittstellenkarte, KontrollerkarteMit der 4-Port PCI Express-Seriell-Karte (mit Breakout-Kabel) PEX4S553B können Sie 4 serielle RS232-Ports über einen einzigen PCIe-Erweiterungssteckplatz hinzufügen. Dank des mitgelieferten 1-auf-4-Kabels können Sie 4 serielle Ports über einen einzigen Low Profile-Steckplatz hinzufügen. Die serielle Karte verfügt über ein systemeigenes Einzelchip-Design für optimale Zuverlässigkeit und Geschwindigkeit bei gleichzeitiger Reduzierung der CPU-Last um bis zu 48 % gegenüber herkömmlichen seriellen Brückenchip-Karten und ist somit eine kostengünstige Lösung zum Anschliessen älterer serieller Geräte an PCIe-fähige Computer. Der serielle Multiport-Adapter wird sowohl mit Standard- als auch Low Profile-/Halbhöhen-Slotblechen geliefert für Kompatibilität mit Standard- und Kompaktcomputern und ist kompatibel mit einer Vielzahl von Betriebssystemen, einschliesslich Windows, Linux und Mac OS. Dieses Produkt ist ein Ersatz für unsere PEX4S552B-Karte. Mit lebenslanger StarTech.com-Garantie sowie kostenloser technischer Betreuung für die gesamte Lebensdauer des Geräts.151,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist RS232?
RS232 ist ein Standard für die serielle Datenübertragung zwischen Computern und anderen elektronischen Geräten. Es definiert die elektrischen Signale, die Verbindungspins und die Übertragungsprotokolle für den Datenaustausch. RS232 wird häufig für die Kommunikation mit Peripheriegeräten wie Modems, Druckern und Messgeräten verwendet. **
-
Welcher Ethernet-Port der Connect Box ist am schnellsten, Port 1 oder Port 4?
In der Regel sind alle Ethernet-Ports einer Connect Box gleich schnell und bieten die gleiche maximale Geschwindigkeit. Es gibt normalerweise keine Unterschiede in der Leistung zwischen den einzelnen Ports. Daher ist es egal, welchen Port du für eine schnelle Verbindung verwendest. **
-
Wo befindet sich der 1-Token im Kapitel 1 von SSO?
Der 1-Token im Kapitel 1 von SSO befindet sich in der Nähe des Eingangs zum Moorland-Stall. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.