Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Startech-2-PORT-HYBRID
Top-Angebote
Produkte zum Begriff Startech-2-PORT-HYBRID:
-
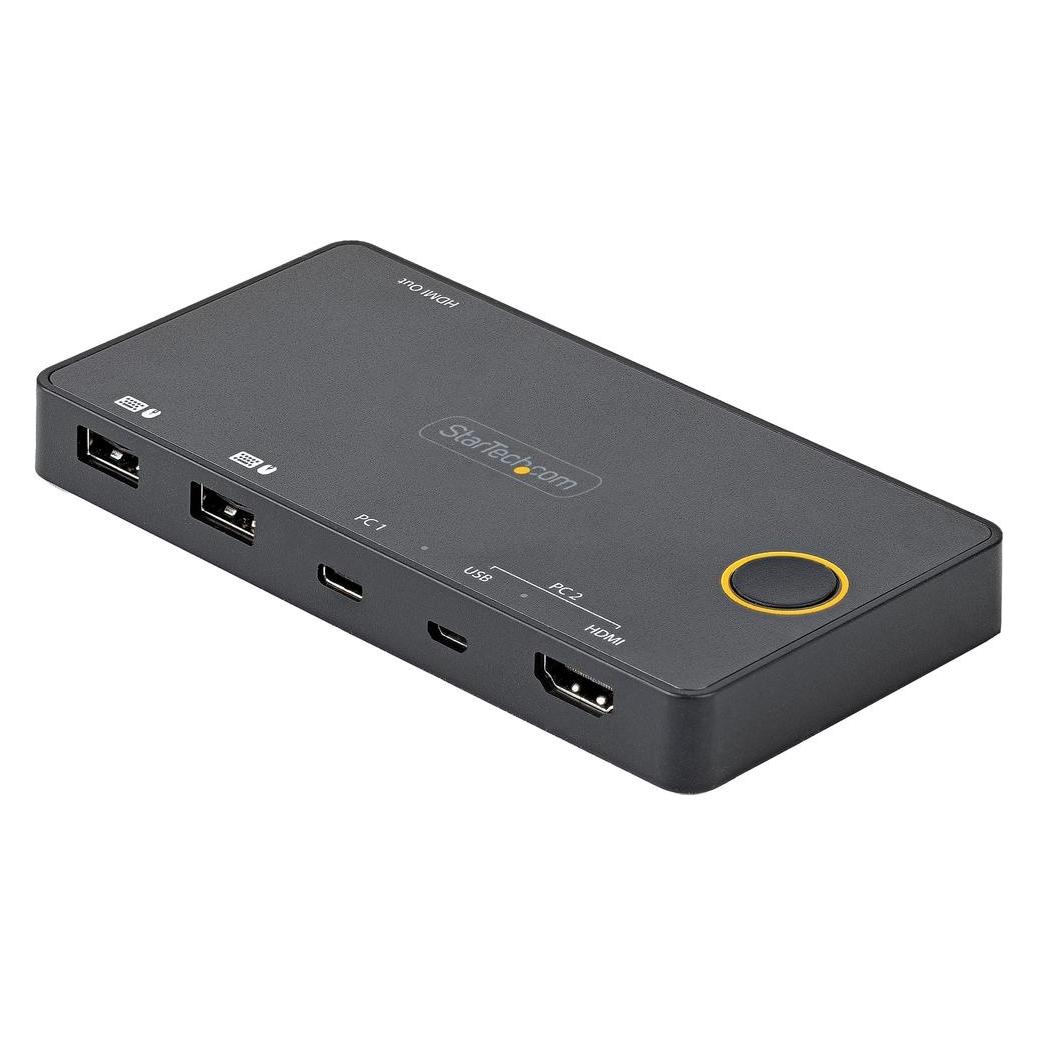
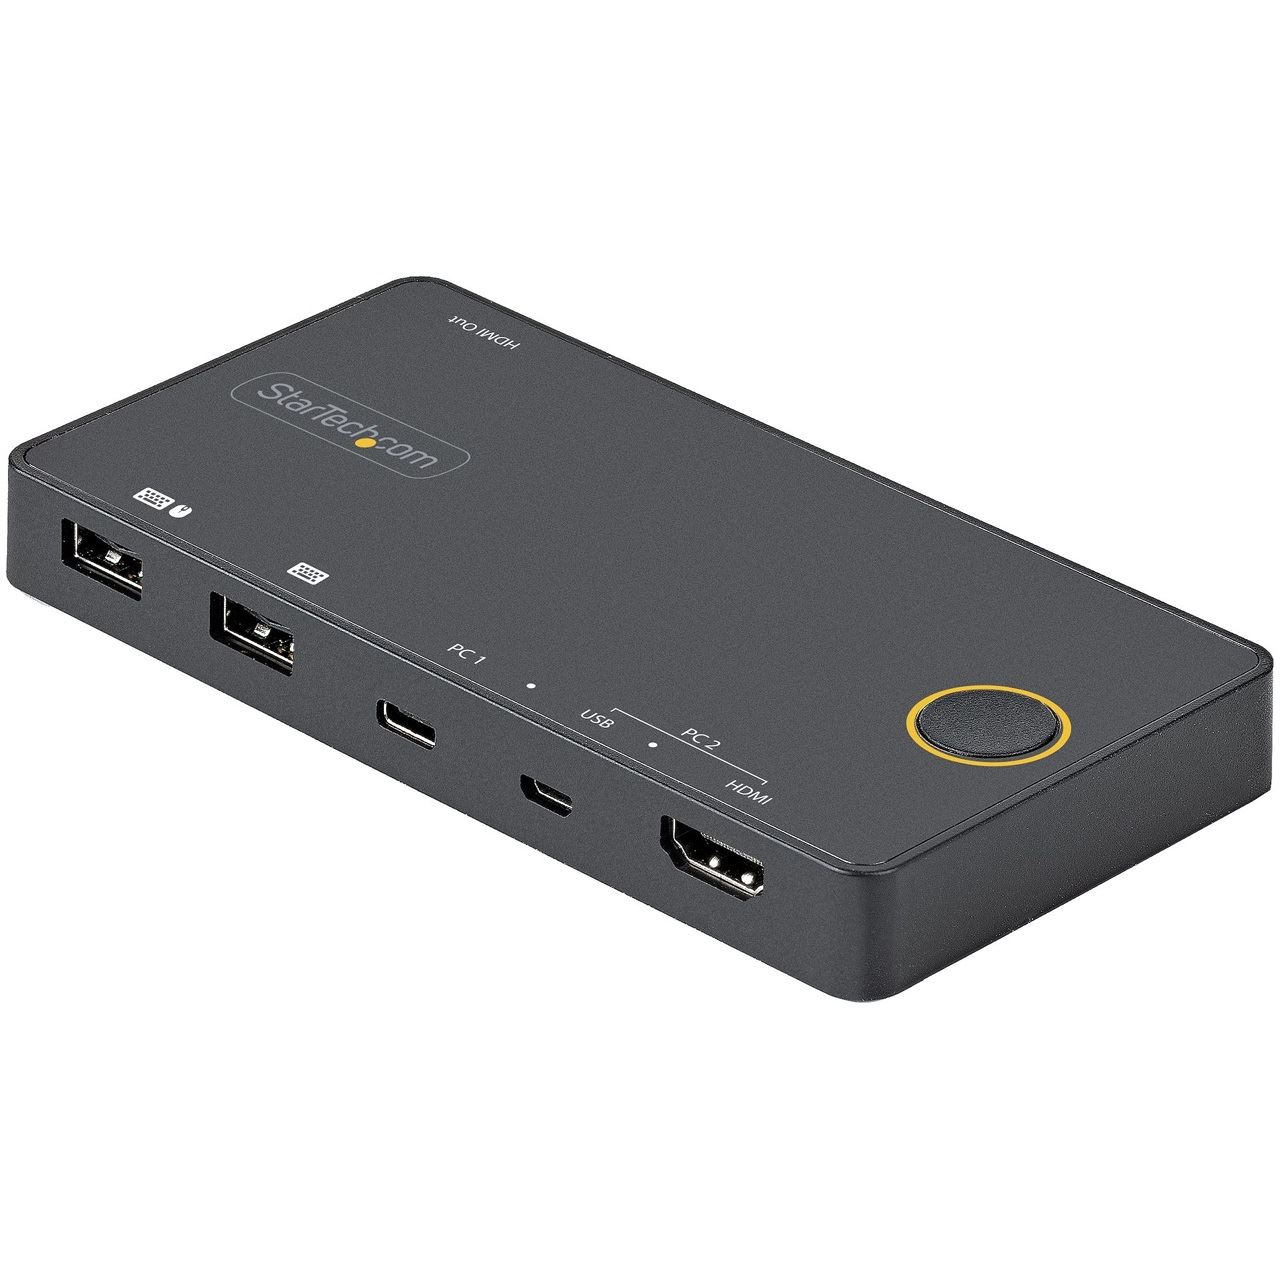
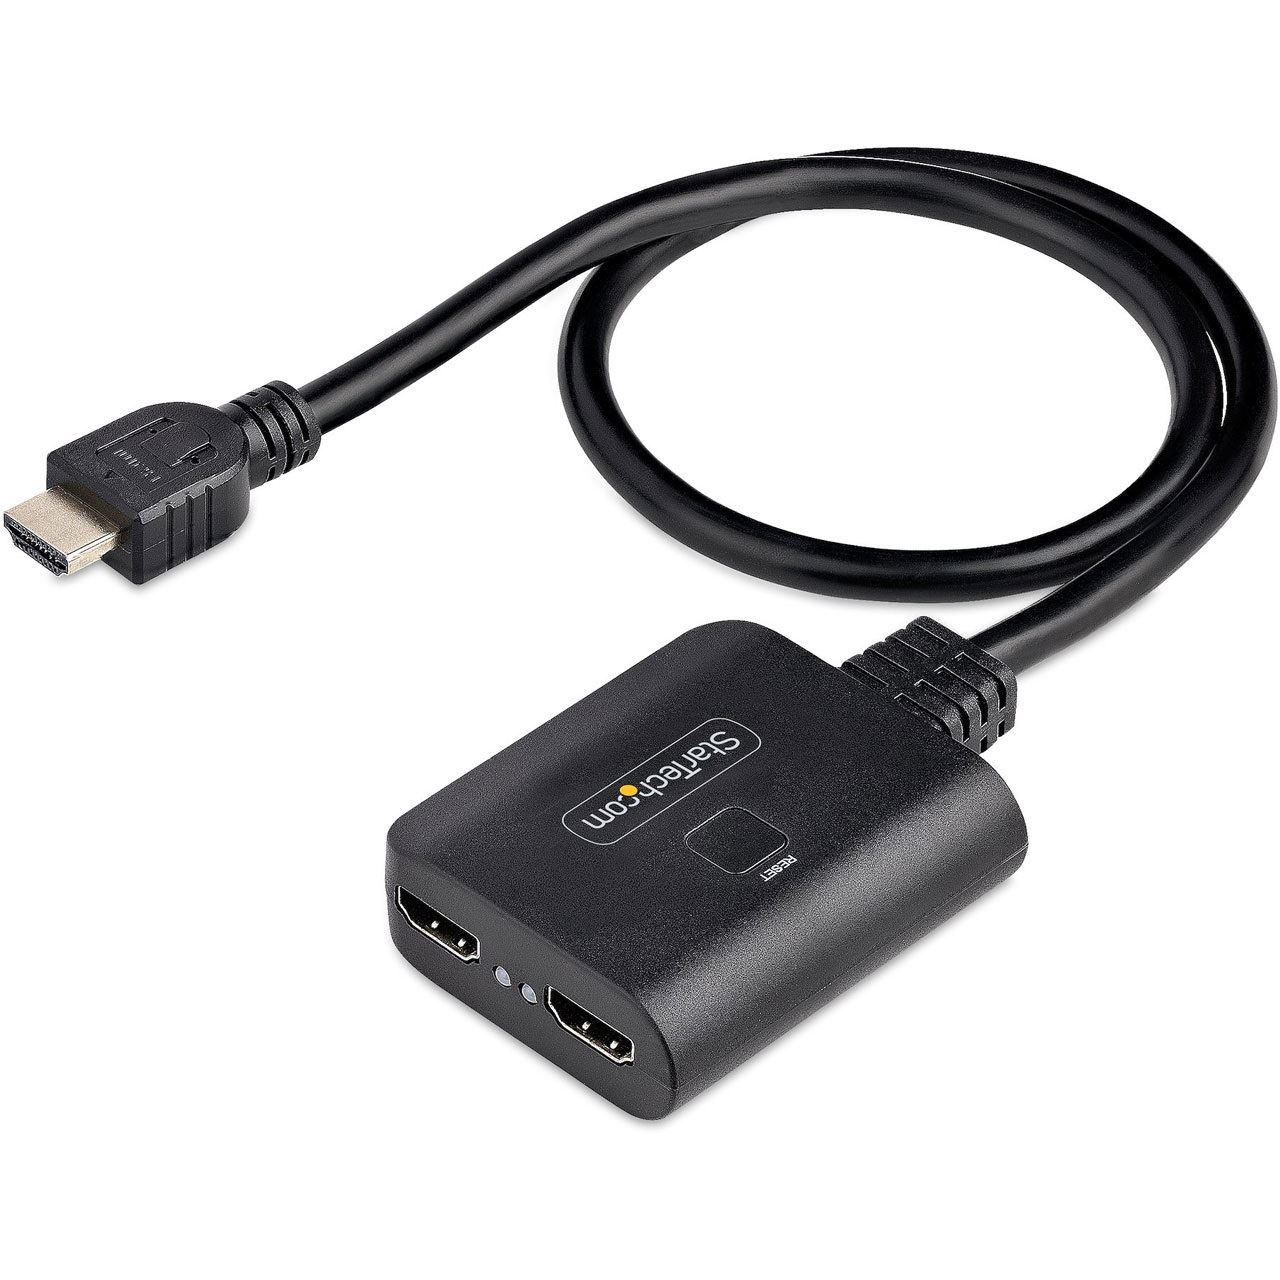
StarTech 2 Port Hybrid KVM, KVM Switch, SchwarzDieser kompakte KVM-Switch nutzt USB-C mit DP-Altmodus sowie USB-A und HDMI und benötigt nur drei Hostkabelanschlüsse, was eine kleine Stellfläche mit begrenztem Verkabelungsaufwand gewährleistet. Alle erforderlichen Kabel für den Anschluss Ihrer Computer sind im Lieferumfang enthalten, um eine problemlose Einrichtung direkt nach dem Auspacken zu gewährleisten. Der USB-C-KVM-Switch unterstützt UHD-Auflösungen bis zu 4K (3840 x 2160) bei 60 Hz und kann problemlos ein grosses HDMI 2.0-Display ansteuern, wodurch der Betrachtungsraum maximiert wird.56,91 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
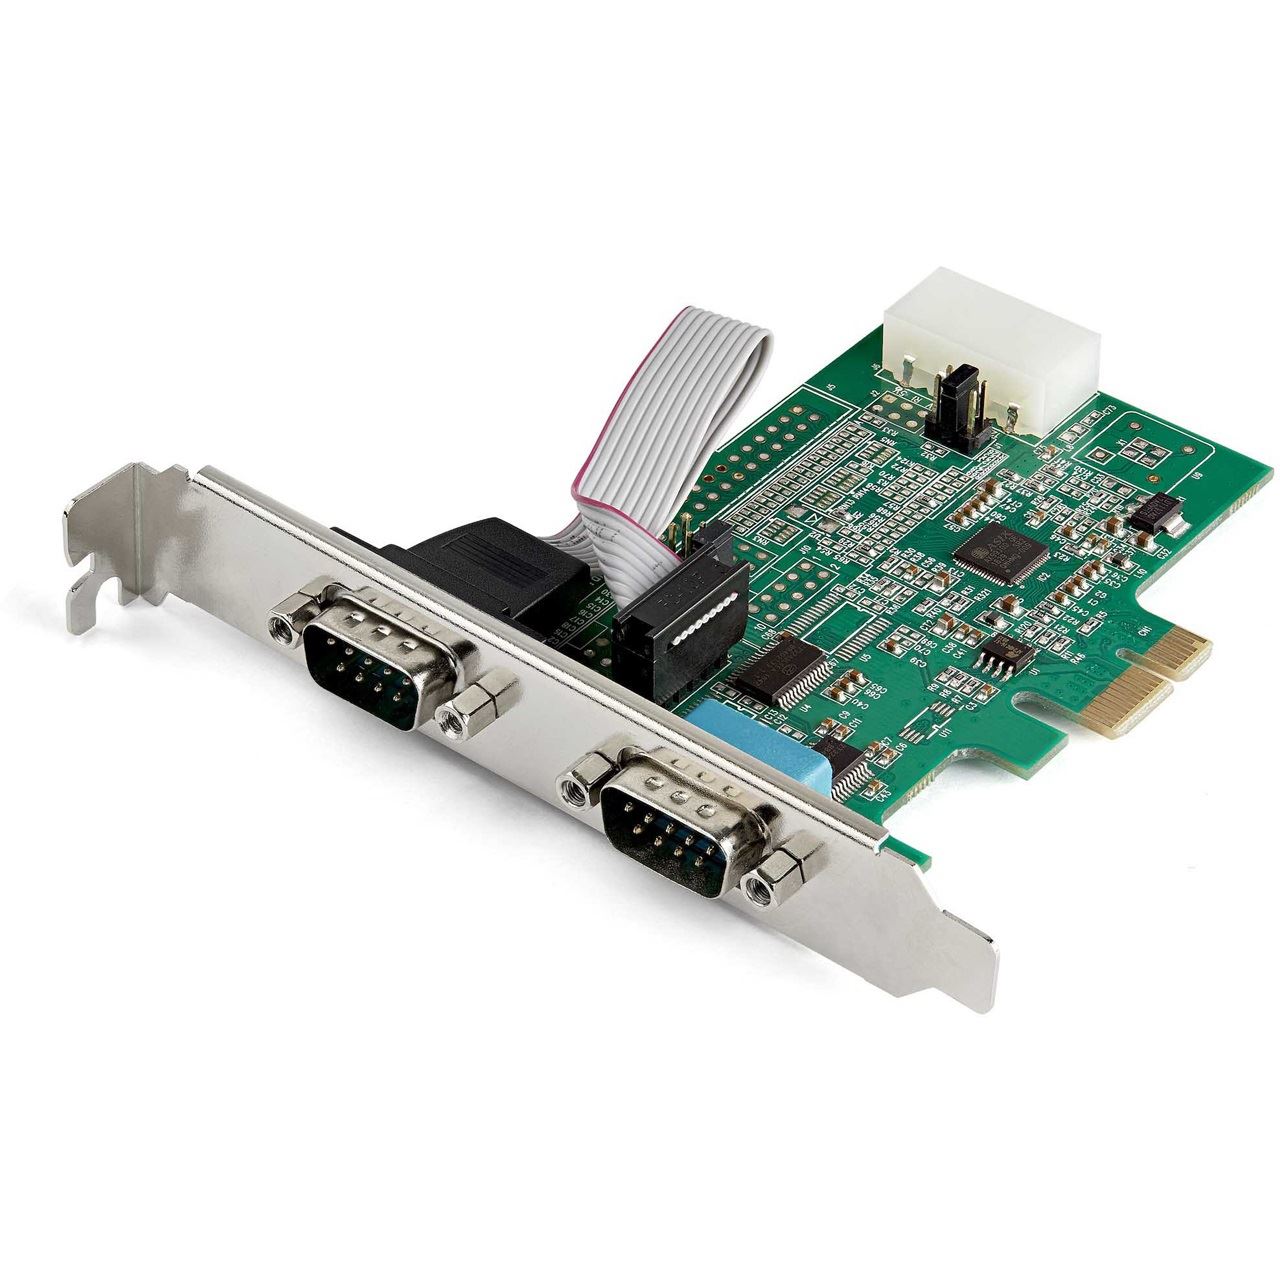
StarTech 2-Port Serial Pcie Card, KontrollerkarteFügen Sie einem Desktop-Computer über eine PCIe x1 Erweiterungskarte zwei RS-232, RS-422 oder RS-485 fähige DB9 serielle Ports hinzu. Erweitern Sie Ihren Desktop-Computer oder Ihr Small Form Factor (SFF)-System mit dieser seriellen PCI-Express-Karte mit 2 Ports um serielle Kommunikationsunterstützung. Die zwei DB9-Anschlüsse können unabhängig voneinander zur Unterstützung der Standards RS-232, RS-422 und 2/4-Draht RS-485 für die Kommunikation mit kompatiblen seriellen Peripheriegeräten konfiguriert werden. Serielle Konfiguration pro Anschluss. Diese serielle PCIe-Karte verfügt über integrierte DIP-Schalter, mit denen jeder serielle DB9-Port im RS-232-, RS-422- und/oder RS-485-Modus betrieben werden kann. Die Karte verfügt über LED-Anzeigen pro Port, die eine Echtzeit-Überwachung der Port-Aktivität ermöglichen. Konfigurierbare externe SATA-Stromversorgung. Die PCI Express Serial Adapter Card verfügt über drei Stromversorgungsmodi, die über On-Board-Jumper konfiguriert werden können: 12V (1,5A pro Port), 5V (1,5A pro Port) oder keine Stromversorgung (RI) über Pin 9. Legacy-Konnektivität. Diese serielle Karte ermöglicht die Weiterverwendung älterer serieller Geräte, wodurch Ausfallzeiten und kostspielige Upgrades vermieden werden. Die 2-Port PCIe Serielle Karte ist ein ideales System-Upgrade für eine Vielzahl von Anwendungen, wie Kassenterminals, SPS, Fabriksteuerung und -automatisierung, wissenschaftliche Sensoren, medizinische Geräte, Scanner und Oszilloskope.94,21 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was ist ein Hybrid-Router 2?
Ein Hybrid-Router 2 ist ein Router, der sowohl über eine kabelgebundene als auch über eine drahtlose Verbindung verfügt. Er kann sowohl als herkömmlicher Router für kabelgebundene Netzwerke als auch als Access Point für drahtlose Netzwerke verwendet werden. Dadurch ermöglicht er eine flexible und vielseitige Netzwerkkonnektivität. **
Was ist der HDMI-Port 2?
Der HDMI-Port 2 ist ein Anschluss auf einem Gerät, der es ermöglicht, eine HDMI-Verbindung herzustellen. HDMI steht für High Definition Multimedia Interface und wird verwendet, um Audio- und Videosignale in hoher Qualität zu übertragen. Der HDMI-Port 2 ist normalerweise einer von mehreren HDMI-Anschlüssen auf einem Gerät und ermöglicht die Verbindung mit anderen Geräten wie z.B. Fernsehern, Monitoren oder Projektoren. **
Top-Angebote
Produkte zum Begriff Startech-2-PORT-HYBRID:
-
StarTech 2 Port Hybrid KVM, KVM Switch, SchwarzDieser kompakte KVM-Switch nutzt USB-C mit DP-Altmodus sowie USB-A und HDMI und benötigt nur drei Hostkabelanschlüsse, was eine kleine Stellfläche mit begrenztem Verkabelungsaufwand gewährleistet. Alle erforderlichen Kabel für den Anschluss Ihrer Computer sind im Lieferumfang enthalten, um eine problemlose Einrichtung direkt nach dem Auspacken zu gewährleisten. Der USB-C-KVM-Switch unterstützt UHD-Auflösungen bis zu 4K (3840 x 2160) bei 60 Hz und kann problemlos ein grosses HDMI 2.0-Display ansteuern, wodurch der Betrachtungsraum maximiert wird.56,91 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Startech-2-PORT-HYBRID
-
StarTech 2-Port Serial Pcie Card, KontrollerkarteFügen Sie einem Desktop-Computer über eine PCIe x1 Erweiterungskarte zwei RS-232, RS-422 oder RS-485 fähige DB9 serielle Ports hinzu. Erweitern Sie Ihren Desktop-Computer oder Ihr Small Form Factor (SFF)-System mit dieser seriellen PCI-Express-Karte mit 2 Ports um serielle Kommunikationsunterstützung. Die zwei DB9-Anschlüsse können unabhängig voneinander zur Unterstützung der Standards RS-232, RS-422 und 2/4-Draht RS-485 für die Kommunikation mit kompatiblen seriellen Peripheriegeräten konfiguriert werden. Serielle Konfiguration pro Anschluss. Diese serielle PCIe-Karte verfügt über integrierte DIP-Schalter, mit denen jeder serielle DB9-Port im RS-232-, RS-422- und/oder RS-485-Modus betrieben werden kann. Die Karte verfügt über LED-Anzeigen pro Port, die eine Echtzeit-Überwachung der Port-Aktivität ermöglichen. Konfigurierbare externe SATA-Stromversorgung. Die PCI Express Serial Adapter Card verfügt über drei Stromversorgungsmodi, die über On-Board-Jumper konfiguriert werden können: 12V (1,5A pro Port), 5V (1,5A pro Port) oder keine Stromversorgung (RI) über Pin 9. Legacy-Konnektivität. Diese serielle Karte ermöglicht die Weiterverwendung älterer serieller Geräte, wodurch Ausfallzeiten und kostspielige Upgrades vermieden werden. Die 2-Port PCIe Serielle Karte ist ein ideales System-Upgrade für eine Vielzahl von Anwendungen, wie Kassenterminals, SPS, Fabriksteuerung und -automatisierung, wissenschaftliche Sensoren, medizinische Geräte, Scanner und Oszilloskope.94,21 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist ein Hybrid-Router 2?
Ein Hybrid-Router 2 ist ein Router, der sowohl über eine kabelgebundene als auch über eine drahtlose Verbindung verfügt. Er kann sowohl als herkömmlicher Router für kabelgebundene Netzwerke als auch als Access Point für drahtlose Netzwerke verwendet werden. Dadurch ermöglicht er eine flexible und vielseitige Netzwerkkonnektivität. **
-
Was ist der HDMI-Port 2?
Der HDMI-Port 2 ist ein Anschluss auf einem Gerät, der es ermöglicht, eine HDMI-Verbindung herzustellen. HDMI steht für High Definition Multimedia Interface und wird verwendet, um Audio- und Videosignale in hoher Qualität zu übertragen. Der HDMI-Port 2 ist normalerweise einer von mehreren HDMI-Anschlüssen auf einem Gerät und ermöglicht die Verbindung mit anderen Geräten wie z.B. Fernsehern, Monitoren oder Projektoren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.