Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Starting-Something-New
Top-Angebote
Produkte zum Begriff Starting-Something-New:
-
Starting Something Real - Starting Something, Teil 2 - April Dawson, Audio, 9783966354431Starting Something Real - Starting Something, Teil 2 Von April Dawson, Lyx.audio, 978-3-96635-443-1, Sprecher: Lisa Cardinale,bastian Korff, Sprache: Deutsch19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
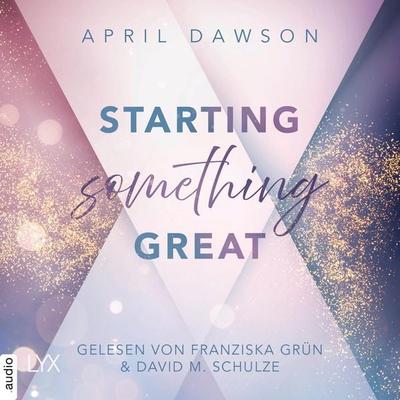
Starting Something Great - Starting Something, Teil 3 - April Dawson, Audio, 9783966354448Starting Something Great - Starting Something, Teil 3 Von April Dawson, Lyx.audio, 978-3-96635-444-8, Sprecher: Franziska Grün,david M. Schulze, Sprache: Deutsch19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Ist Envy directly something negative?
Envy wird oft als etwas Negatives betrachtet, da es ein unangenehmes Gefühl von Unzufriedenheit und Missgunst hervorruft. Es kann zu Neid, Eifersucht und einem Mangel an Selbstwertgefühl führen. Envy kann auch zu ungesunden Vergleichen mit anderen führen und das Glück anderer herabsetzen. Es ist wichtig, Envy zu erkennen und konstruktiv damit umzugehen, um negative Auswirkungen zu vermeiden. **
Top-Angebote
Produkte zum Begriff Starting-Something-New:
-
Starting Something New - Starting Something, Teil 1 - April Dawson, Audio, 9783966354424Starting Something New - Starting Something, Teil 1 Von April Dawson, Lyx.audio, 978-3-96635-442-4, Sprecher: Simone Walleck,madieu Ulbrich, Sprache: Deutsch19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Starting Something Real - Starting Something, Teil 2 - April Dawson, Audio, 9783966354431Starting Something Real - Starting Something, Teil 2 Von April Dawson, Lyx.audio, 978-3-96635-443-1, Sprecher: Lisa Cardinale,bastian Korff, Sprache: Deutsch19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Starting Something Great - Starting Something, Teil 3 - April Dawson, Audio, 9783966354448Starting Something Great - Starting Something, Teil 3 Von April Dawson, Lyx.audio, 978-3-96635-444-8, Sprecher: Franziska Grün,david M. Schulze, Sprache: Deutsch19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Starting-Something-New
-
Something old something new for organ (pedaliter), FachbücherSomething Old, Something New for Organ (Pedaliter) ist eine sorgfältig zusammengestellte Sammlung von 60 festlichen Musikstücken, die speziell für die Orgel konzipiert wurde. Diese Sammlung eignet sich hervorragend für Hochzeiten und andere feierliche Anlässe und bietet eine harmonische Mischung aus klassischen und zeitgenössischen Kompositionen. Die Auswahl umfasst Werke von berühmten Komponisten wie Bach, Händel und Vivaldi, die sowohl für erfahrene Organisten als auch für Anfänger zugänglich sind. Die Spiralbindung des Buches sorgt für eine einfache Handhabung, sodass Musiker sich während des Spielens auf die Darbietung konzentrieren können. Diese Sammlung ist ein wertvolles Hilfsmittel für alle, die ihre Fähigkeiten im Orgelspiel in festlichen Kontexten erweitern möchten.40,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
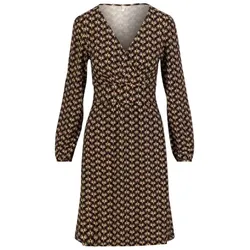
Blutsgeschwister Jerseykleid Something old Something new - flor de caballera XLDieses feminine Kleid vereint Komfort und Eleganz auf charmante Weise. Gefertigt aus weichem LENZING™ ECOVERO™ Viskose-Jersey mit einem Hauch Elasthan, bietet es eine angenehm anschmiegsame Passform und optimale Bewegungsfreiheit. Die knieumspielende Länge und der V-Ausschnitt in Wickeloptik verleihen dem Kleid eine schmeichelhafte Silhouette, während der breite Taillenbund mit dekorativen Falten für eine harmonische Proportion sorgt. Weit geschnittene Ärmel mit gerafften Bündchen setzen einen verspielten Akzent, und der Knopf am Ausschnitt ermöglicht eine individuelle Anpassung der Tiefe. Eingearbeitete Abnäher im Brustbereich runden die figurschmeichelnde Passform ab – perfekt für Büro, Freizeit oder besondere Anlässe. Hauptstoff: Viskose (LENZING™ ECOVERO™) 95%, Elasthan 5% Aus fließendem Viskose-Jersey Enganliegend Länge: knielang Femininer V-Ausschnitt mit schmeichelnder Form Geraffte Ärmelbündchen mit femininer Note Separat eingesetzter Bund an der Taille – klassischer, sauber verarbeiteter Abschluss Leicht geraffter Ärmel mit sanftem Volumen für eine zarte Note Leicht ausgestellte Rock-Silhouette Mit dekorativen Raffungen Passform: Brustweite bei Gr. S: ca. 43,25 cm Taille/Bundweite bei Gr. S: ca. 34 cm Länge bei Gr. S: ca. 35 cm Unser Model Lydia ist 1,75 m groß, hat die Maße 84-56-91 und trägt Größe S. Enganliegend79,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Ist Envy directly something negative?
Envy wird oft als etwas Negatives betrachtet, da es ein unangenehmes Gefühl von Unzufriedenheit und Missgunst hervorruft. Es kann zu Neid, Eifersucht und einem Mangel an Selbstwertgefühl führen. Envy kann auch zu ungesunden Vergleichen mit anderen führen und das Glück anderer herabsetzen. Es ist wichtig, Envy zu erkennen und konstruktiv damit umzugehen, um negative Auswirkungen zu vermeiden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.