Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Welche Puppe ist besser: Barbie oder Steffi?
Die Frage nach der "besseren" Puppe hängt von persönlichen Vorlieben und individuellen Bedürfnissen ab. Barbie ist eine klassische Modepuppe mit vielen verschiedenen Outfits und Accessoires, während Steffi eine Puppe ist, die oft mit verschiedenen Rollenspielen und Funktionen ausgestattet ist. Letztendlich kommt es darauf an, welche Art von Spiel und Interaktion man bevorzugt. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Steffi-Love-Puppe-Mermaid-Friend
Top-Angebote
Produkte zum Begriff Steffi-Love-Puppe-Mermaid-Friend:
-
Simba Puppe "Steffi Sparkle Mermaid" - ab 3 Jahren - onesizePuppe "Steffi Sparkle Mermaid" - ab 3 Jahren von Simba - - Material: Kunststoff - Inhalt: Puppe mit Outfit - mit leuchtender Schwanzflosse - durch Druck auf die Halskette von Steffi beginnt ihre Schwanzflosse wunderschön in den Farben des Regenbogens zu leuchten - Batteriebetrieb: 3x LR41 (inklusive) - zum Sammeln und Spielen - Altersempfehlung: ab 38,49 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
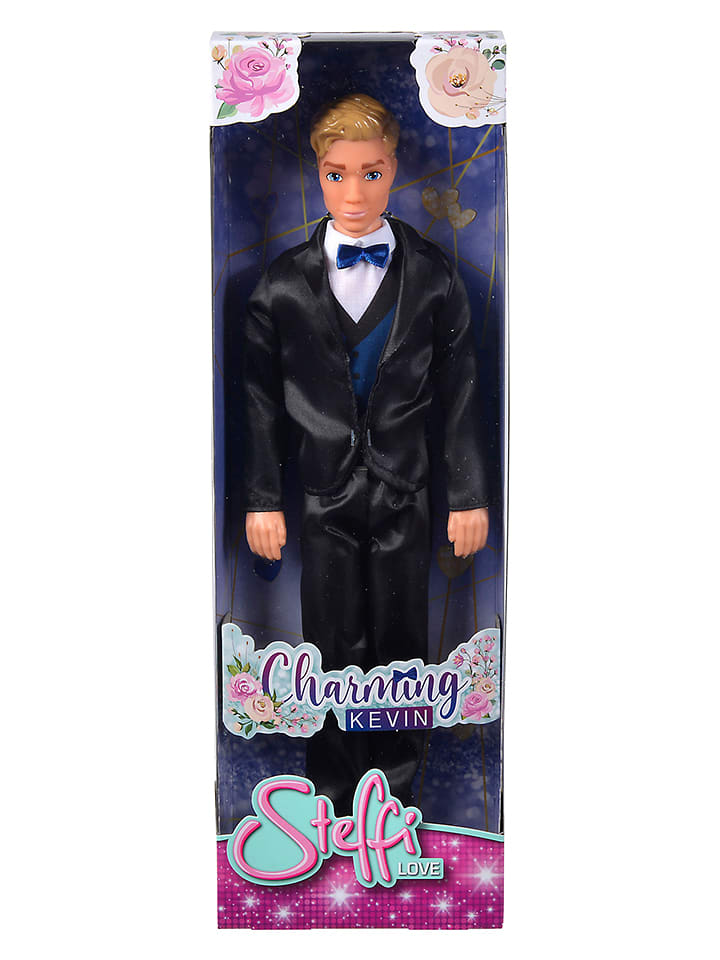
Steffi LOVE Puppe "Steffi Kevin Charming" - ab 3 Jahren - onesizePuppe "Steffi Kevin Charming" - ab 3 Jahren von Steffi LOVE - - Material: Kunststoff - Inhalt: Puppe mit Outfit - zum Sammeln und Spielen - Altersempfehlung: ab 3 Jahren Achtung! Nicht geeignet für Kinder unter 3 Jahren. Erstickungsgefahr durch verschluckbare Kleinteile.6,49 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter

-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was gewann Steffi Graf?
Steffi Graf gewann insgesamt 22 Grand-Slam-Titel während ihrer Tennis-Karriere. Sie ist eine der erfolgreichsten Tennisspielerinnen aller Zeiten und hält den Rekord für die meisten Wochen als Nummer 1 der Weltrangliste. Graf gewann außerdem eine Goldmedaille bei den Olympischen Spielen 1988 in Seoul. Sie ist bekannt für ihre kraftvolle Spielweise und präzisen Schläge, die sie zu einer Legende des Frauen-Tennis gemacht haben. Was gewann Steffi Graf? **
Top-Angebote
Produkte zum Begriff Steffi-Love-Puppe-Mermaid-Friend:
-
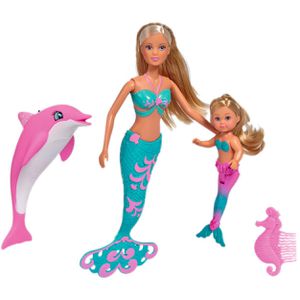
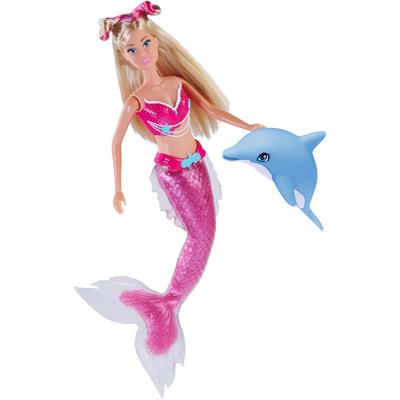
Steffi-Love Puppe Mermaid Friend, ab 3 Jahre, Steffi & Evi als Meerjungfrauen mit Delfin, 29 cmMagische Unterwasserwelt - mit Steffi LOVE (29cm) und ihrer Schwester Evi (12cm) als wunderschöne Meerjungfrauen Ab ins Wasser - Die abknickbare Schwanzflosse und die Arme von Evi lassen sich bewegen, sodass sie im Wasser richtig schwimmen kann Im Set ist ein rosa Delfin mit Glitzerflosse enthalten Mit dem beigelegten Seepferdchen-Kamm können die Puppen frisiert und gekämmt werden Die Spielzeug-Figuren eignen sich problemlos für die Badewanne Fördert kreatives, phantasievolles Spielen und ermuntert zum Rollenwechsel Merkmale: Altersempfehlung: ab 3 Jahre Puppenart: Anziehpuppe Puppengröße: 29 cm Zubehör: mit Zubehör Themenwelt: Fantasy Material: Kunststoff sonstiges: Hinweis: Achtung! Nicht für Kinder unter 3 Jahren geeignet! Erstickungsgefahr wegen verschluckbarer Kleinteile.18,10 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Simba Steffi LOVE Rainbow MermaidPuppe Steffi LOVE Rainbow Mermaid zeigt einen Regenbogen-Meerjungfrauen-Look mit einer schimmernden, abnehmbaren Schwanzflosse und enthaltenem Zubehör. Steffi liebt die Unterwasserwelt und verwandelt sich in eine wunderschöne Meerjungfrau mit langem, buntem Haar, das du kämmen und mit dem enthaltenen Seepferdchen-Kamm und Haarclips stylen kannst. Regenbogen-Meerjungfrauen-Design mit schimmerndem Schwanz Abnehmbare Schwanzflosse Enthält Zubehör Seepferdchen-Kamm zum Stylen der Haare Haarclips enthalten Länge: 29 cm Ab 3 Jahren Perfekt für fantasievolles Unterwasser-Spiel und kreatives Haarstyling.14,17 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Welche Puppe ist besser: Barbie oder Steffi?
Die Frage nach der "besseren" Puppe hängt von persönlichen Vorlieben und individuellen Bedürfnissen ab. Barbie ist eine klassische Modepuppe mit vielen verschiedenen Outfits und Accessoires, während Steffi eine Puppe ist, die oft mit verschiedenen Rollenspielen und Funktionen ausgestattet ist. Letztendlich kommt es darauf an, welche Art von Spiel und Interaktion man bevorzugt. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Steffi-Love-Puppe-Mermaid-Friend
-
Simba Puppe "Steffi Sparkle Mermaid" - ab 3 Jahren - onesizePuppe "Steffi Sparkle Mermaid" - ab 3 Jahren von Simba - - Material: Kunststoff - Inhalt: Puppe mit Outfit - mit leuchtender Schwanzflosse - durch Druck auf die Halskette von Steffi beginnt ihre Schwanzflosse wunderschön in den Farben des Regenbogens zu leuchten - Batteriebetrieb: 3x LR41 (inklusive) - zum Sammeln und Spielen - Altersempfehlung: ab 38,49 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Steffi LOVE Puppe "Steffi Kevin Charming" - ab 3 Jahren - onesizePuppe "Steffi Kevin Charming" - ab 3 Jahren von Steffi LOVE - - Material: Kunststoff - Inhalt: Puppe mit Outfit - zum Sammeln und Spielen - Altersempfehlung: ab 3 Jahren Achtung! Nicht geeignet für Kinder unter 3 Jahren. Erstickungsgefahr durch verschluckbare Kleinteile.6,49 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Anziehpuppe SIMBA "Steffi Love, Squishy Mermaid", pink (bunt), Puppen, KinderSteffi als zauberhafte Meerjungfrau mit farbenfrohem Oberteil und glitzernden Details Weiche Squishy-Schwanzflosse sorgt für besonderen Spielspaß und Haptik Inklusive niedlichem Delfin als Begleiter für fantasievolle Unterwasserabenteuer 29 cm große...16,98 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was gewann Steffi Graf?
Steffi Graf gewann insgesamt 22 Grand-Slam-Titel während ihrer Tennis-Karriere. Sie ist eine der erfolgreichsten Tennisspielerinnen aller Zeiten und hält den Rekord für die meisten Wochen als Nummer 1 der Weltrangliste. Graf gewann außerdem eine Goldmedaille bei den Olympischen Spielen 1988 in Seoul. Sie ist bekannt für ihre kraftvolle Spielweise und präzisen Schläge, die sie zu einer Legende des Frauen-Tennis gemacht haben. Was gewann Steffi Graf? **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.