Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie alt ist der Teddybär aus Mohair von Steiff?
Es ist schwierig, das genaue Alter des Teddybären aus Mohair von Steiff zu bestimmen, da dies von verschiedenen Faktoren abhängt, wie zum Beispiel dem Produktionsjahr und dem Zustand des Teddybären. Es könnte jedoch hilfreich sein, das Steiff-Logo auf dem Teddybären zu überprüfen, da dies einen Hinweis auf das Produktionsjahr geben könnte. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Steiff-113239---Teddybär
Top-Angebote
Produkte zum Begriff Steiff-113239---Teddybär:
-
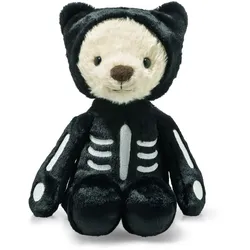
Steiff Mr. Bones Teddybär, 34 cmFantastischen Spielspaß für große und kleine Gruselfans bringt Mr. Bones. Der 35 cm große Teddybär aus dem Friends-Sortiment reiht sich mit seinem Knochenkostüm in die Ahnenreihe der Steiff Teddybären ein. Dabei spukt der kuschelige Freund mit einem über den Körper aufgestickten Skelett durch die Kinderzimmer. Noch mehr Verkleidung gefällig? Am Kostüm befindet sich eine auf- und absetzbare Kapuze, auf deren Rückseite ein Teddybär-Totenkopf appliziert ist. Granulatsäckchen in Armen, Beinen und Gesäß verleihen Mr. Bones Stabilität – für extra schauriges Spielvergnügen. Ein idealer Begleiter für Halloween, der die gruselige Atmosphäre perfekt ergänzt! Daraus bin ich gemacht ; Primärfarbe: mehrfarbig ; Material: aus kuschelweichem Plüsch ; Materialzusammensetzung: 100% Polyester ; Füllung: mit synthetischem Füllmaterial gestopft ; Schützknopf: mit Edelstahl „Knopf im Ohr” ; Augen: mit Kunststoffaugen ; Pflegehinweis: waschmaschinenfest bei 30° C44,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Steiff Teddybär Max beige, 23 cmDer 23 cm große Max Teddybär aus der Serie „Teddies for tomorrow“ ist aus hellbraunem leicht lockigem PET-Plüsch gefertigt und fühlt sich wunderbar weich an. Er ist 5-fach gegliedert, Schnauze und Pfoten sind hell abgesetzt und aus KBA genäht: Baumwolle aus kontrolliertem Anbau. Sein Füllmaterial besteht aus recycelten PET-Flaschen. Max Teddybär freut sich, dass die Leute im Steiff Atelier nun auch Teddybären wie ihn herstellen! Max. 30° C Schonwäsche, Nicht bleichen, Nicht im Wäschetrockner trocknen, Nicht bügeln, Nicht trockenreinigen50,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter


-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Steiff-113239---Teddybär:
-
Steiff 113239 - Teddybär Jimmy Christmas, braun, 30 cm, Soft Cuddly FriendsDer 30 Cm Große Teddybär Jimmy Christmas Ist Das Perfekte Weihnachtsgeschenk. Er Schaut Neugierig Aus Den Schwarzen Augen, Die Feste Schnuppernase Und Seine Knuffigen Ohren Mit Edelstahl „knopf Im Ohr“ Passen Bestens Dazu. Jimmy Ist Rundum Aus...44,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
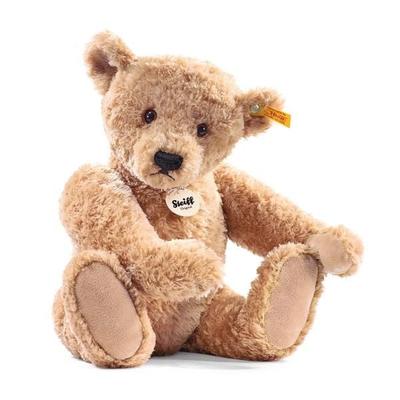
Steiff Teddybär ElmarDer Goldbraune Elmar Teddybär Ist 40 Cm Groß Und Aus Kuschelweichem Plüsch. Eine Besonderheit Von Elmar Ist Sein Buckel. Dieser Ist Ein Charakteristisches Merkmal Und Erinnert Sehr An Das Aussehen Von Echten Bären. Größe: 18 Cm Material: 100 %...110,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie alt ist der Teddybär aus Mohair von Steiff?
Es ist schwierig, das genaue Alter des Teddybären aus Mohair von Steiff zu bestimmen, da dies von verschiedenen Faktoren abhängt, wie zum Beispiel dem Produktionsjahr und dem Zustand des Teddybären. Es könnte jedoch hilfreich sein, das Steiff-Logo auf dem Teddybären zu überprüfen, da dies einen Hinweis auf das Produktionsjahr geben könnte. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Steiff-113239---Teddybär
-
Steiff Mr. Bones Teddybär, 34 cmFantastischen Spielspaß für große und kleine Gruselfans bringt Mr. Bones. Der 35 cm große Teddybär aus dem Friends-Sortiment reiht sich mit seinem Knochenkostüm in die Ahnenreihe der Steiff Teddybären ein. Dabei spukt der kuschelige Freund mit einem über den Körper aufgestickten Skelett durch die Kinderzimmer. Noch mehr Verkleidung gefällig? Am Kostüm befindet sich eine auf- und absetzbare Kapuze, auf deren Rückseite ein Teddybär-Totenkopf appliziert ist. Granulatsäckchen in Armen, Beinen und Gesäß verleihen Mr. Bones Stabilität – für extra schauriges Spielvergnügen. Ein idealer Begleiter für Halloween, der die gruselige Atmosphäre perfekt ergänzt! Daraus bin ich gemacht ; Primärfarbe: mehrfarbig ; Material: aus kuschelweichem Plüsch ; Materialzusammensetzung: 100% Polyester ; Füllung: mit synthetischem Füllmaterial gestopft ; Schützknopf: mit Edelstahl „Knopf im Ohr” ; Augen: mit Kunststoffaugen ; Pflegehinweis: waschmaschinenfest bei 30° C44,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Steiff Teddybär Max beige, 23 cmDer 23 cm große Max Teddybär aus der Serie „Teddies for tomorrow“ ist aus hellbraunem leicht lockigem PET-Plüsch gefertigt und fühlt sich wunderbar weich an. Er ist 5-fach gegliedert, Schnauze und Pfoten sind hell abgesetzt und aus KBA genäht: Baumwolle aus kontrolliertem Anbau. Sein Füllmaterial besteht aus recycelten PET-Flaschen. Max Teddybär freut sich, dass die Leute im Steiff Atelier nun auch Teddybären wie ihn herstellen! Max. 30° C Schonwäsche, Nicht bleichen, Nicht im Wäschetrockner trocknen, Nicht bügeln, Nicht trockenreinigen50,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Steiff Luca Teddybär beige, 30 cm„Hallo Laura, Elias, Ida, Paul, Ella, Felix und, und, und... Ich bin Luca Teddybär. Eine wirklich coole Socke, also halt voller Ideen, knuddlig und so. Und ich würd’ gerne bei euch sein!“ Der beige, 30 cm große Luca Teddybär aus herrlich kuscheligem, langflorigem Plüsch hat die Kinder auf seiner Seite. Ob es an seinem hübschen Gesicht mit den glänzenden Augen, der schwarzen Nase und den halbrunden Ohren liegt, am „Knopf im Ohr“ oder am Teddykörper mit Granulat im Po fürs gemütliche Sitzen? Vielleicht ist es der Start in den Tag, den Luca Teddybär bereithält: Er ruft seinen Bären-Morgen-Gruß, wirft zum Fitwerden 1 x Arme und Beine hoch, lässt sich schöne Träume erzählen (und tröstet bei nicht schönen), bespricht Frühstücksideen (sein Tipp ist Honig) und vieles mehr. Luca Teddybär ist der Gute-Laune-Bär für alle Kinder in dieser Stadt, im ganzen Land – ach was: auf der ganzen Welt! Pflegehinweis: waschmaschinenfest bei 30° C74,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Steiff Anton Teddybär beige, 30 cmDer 30 cm große, beigefarbene Anton Teddybär ist ein wunderbar weicher Kuschel-Teddybär. Er besitzt einen schönen, rundlichen Kopf und ist ganz und gar in ein tolles, wuscheliges Plüschkleid aus PET-Plüsch gehüllt. Seine Schnauze ist kurzflorig abgesetzt und sorgfältig mit einer schönen dreieckigen Nase bestickt, seinen Edelstahl „Knopf im Ohr“ trägt Anton Teddybär stolz im linken Ohr. Pflegehinweis: waschmaschinenfest bei 30° C59,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.