Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Steven-Scott-Fachbücher-von
Top-Angebote
Produkte zum Begriff Steven-Scott-Fachbücher-von:
-
Steven Jones, Fachbücher von Steven Jones"The Art of Horror Movies: An Illustrated History" von Steven Jones ist ein umfassendes Sachbuch, das sich mit der faszinierenden Welt der Horrorfilme auseinandersetzt. In diesem 2022 veröffentlichten Werk werden die künstlerischen, musikalischen und gestalterischen Aspekte des Genres detailliert untersucht. Auf 320 Seiten bietet das Buch eine reichhaltige visuelle und textuelle Erzählung, die sowohl für Fachleute als auch für Enthusiasten von Interesse ist. Die Illustrationen und die sorgfältige Analyse der verschiedenen Elemente des Horrorfilms machen es zu einer wertvollen Ressource für alle, die sich für Kunst, Musik und Design im Kontext des Horrorgenres interessieren. Mit einem Gewicht von 1908 Gramm und den Abmessungen von 25,6 cm in der Breite und 28,3 cm in der Höhe ist dieses Buch sowohl informativ als auch ansprechend gestaltet. Die englische Sprache des Textes ermöglicht es einem breiten Publikum, in die tiefgründigen Themen und die Geschichte des Horrorfilms einzutauchen. Dieses Fachbuch ist eine unverzichtbare Ergänzung für jede Sammlung, die sich mit der Kunst des Films beschäftigt.47,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Scott, Steven K.: Der NazarenerDer Nazarener , Jesus ist der Nazarener. Alles, was er gesagt hat, ist heiß. Oder kalt. Seine Worte sind Grund zum Freuen. Oder zum Frösteln. Auf jeden Fall ist diese Stimme die eine unter den vielen: Er ist Friedensstifter unter Aufwieglern, Ermahner der Hochmütigen, Tröster der Verfolgten, Liebhaber der Kleingläubigen. , Türschutzleisten > Karosserie & Exterieur Styling , Erscheinungsjahr: 201503, Produktform: Kartoniert, Autoren: Scott, Steven K., Übersetzung: Pässler, Gabriele, Seitenzahl/Blattzahl: 590, Keyword: Jesus; Jesus-Worte; Neues Testament; Thematische Gliederung, Fachschema: Christentum / Gebet, Meditation, Spiritualität, Warengruppe: HC/Religion/Theologie/Christentum, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 231, Breite: 154, Höhe: 32, Gewicht: 774, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
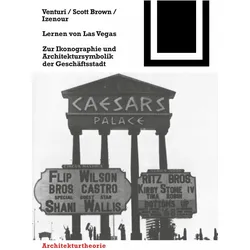
Lernen von Las Vegas, Fachbücher von Robert Venturi, Steven Izenour, Denise Scott BrownDer Ausgangspunkt für diese Veröffentlichung, die längst zu einem Klassiker der Architekturtheorie geworden ist, war ein Seminar mit dem Titel „Lernen von Las Vegas oder Formenanalyse als Entwurfsforschung“ an der Fakultät für Kunst und Architektur der Yale-Universität im Jahr 1968.29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Governance-Token, Fachbücher von Philipp BauerDie gesellschaftsrechtliche Mitbestimmung erlebt einen Wandel. Durch sogenannte Governance-Token werden bei der Verwaltung einer dezentralen autonomen Organisation Mitsprache- und Kontrollrechte eingeräumt. Ihre technische Abbildung erfolgt auf der jeweiligen Blockchain und ermöglicht auf diese Weise eine durchweg digitale Governance in dezentralen Ökosystemen. Philipp Bauer unterzieht diese Tokenart einer gesellschafts- und wertpapierrechtlichen Analyse. Dafür untersucht er grundlegende Instrumente des Rechts - die Mitgliedschaft und das Wertpapier - in einem dezentralisierten und tokenisierten Umfeld und ermöglicht so eine Betrachtung der Divergenz zwischen rechtlicher Theorie und aktueller Praxis von Kryptotoken.109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie funktioniert die Token-Validierung und welche Methoden werden verwendet, um die Sicherheit von Tokens zu gewährleisten?
Die Token-Validierung überprüft die Echtheit eines Tokens, indem es mit einem geheimen Schlüssel oder einem Algorithmus verifiziert wird. Häufig verwendete Methoden zur Sicherung von Tokens sind die Verwendung von Zeitstempeln, die Begrenzung der Gültigkeitsdauer und die Verschlüsselung der Token-Inhalte. Zusätzlich können auch IP-Adressen, User-Agent-Header und andere Sicherheitsmaßnahmen eingesetzt werden, um die Integrität der Tokens zu schützen. **
Top-Angebote
Produkte zum Begriff Steven-Scott-Fachbücher-von:
-
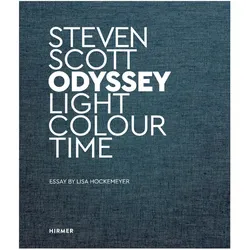
Steven Scott, Fachbücher von Steven ScottDas Fachbuch "Steven Scott" bietet eine umfassende Analyse des Schaffens des englischen Künstlers Steven Scott, dessen Hauptthema das Licht in seiner Vielfalt und Komplexität ist. Der renommierte Kunsthistoriker Robert C. Morgan ordnet Scotts Arbeiten in den Kontext bedeutender Pioniere der modernen Kunst wie Kandinsky, Rothko und Barnett Newman ein. Scott, der seine Karriere als Designer begann und über umfangreiche Erfahrungen in der Bühnenbeleuchtung verfügt, hat sich seit über fünfzehn Jahren der Light Art in der bildenden Kunst gewidmet. Seine Werke, die von grossflächigen Installationen bis hin zu kleineren, intimen Lichtarbeiten reichen, reflektieren die Interaktion von Licht mit Menschen und Räumen. Dabei spielt die Veränderung von Farbe und Intensität im Einklang mit natürlichen Lichtzyklen eine zentrale Rolle. Das Buch ist reich illustriert und bietet einen tiefen Einblick in Scotts künstlerisches Schaffen und seine innovative Herangehensweise an Licht.34,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Steven Scott, Fachbücher von Lisa HockemeyerDas Buch "Steven Scott" bietet einen tiefen Einblick in das künstlerische Schaffen des englischen Künstlers Steven Scott, der 1955 geboren wurde. Im Mittelpunkt seiner Arbeiten steht das Phänomen des Lichts, das er in all seinen Facetten und Komplexitäten erforscht. Der reich bebilderte Band enthält ein Schlüsselessay von der Kunst- und Designhistorikerin Lisa Hockemeyer, das die Leser durch Scotts beeindruckende Lichtkunstwerke und Installationen der letzten vier Jahrzehnte führt. Scott, der als Gründer und Designer an den renommierten Riverside Studios in London tätig war, bringt seine umfangreiche Erfahrung in Bühnenbeleuchtung und Bildhauerei in seine Lichtkunst ein. Seine Werke reflektieren nicht nur die Schönheit des Lichts, sondern auch dessen Wechselwirkungen mit dem Menschen und dem Raum. Durch die meisterhafte Auseinandersetzung mit natürlichen Lichtzyklen und deren subtilen Veränderungen in Farbe und Intensität schafft Scott eine einzigartige Verbindung zwischen Kunst, Theaterdesign und Architektur.45,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Steven Jones, Fachbücher von Steven Jones"The Art of Horror Movies: An Illustrated History" von Steven Jones ist ein umfassendes Sachbuch, das sich mit der faszinierenden Welt der Horrorfilme auseinandersetzt. In diesem 2022 veröffentlichten Werk werden die künstlerischen, musikalischen und gestalterischen Aspekte des Genres detailliert untersucht. Auf 320 Seiten bietet das Buch eine reichhaltige visuelle und textuelle Erzählung, die sowohl für Fachleute als auch für Enthusiasten von Interesse ist. Die Illustrationen und die sorgfältige Analyse der verschiedenen Elemente des Horrorfilms machen es zu einer wertvollen Ressource für alle, die sich für Kunst, Musik und Design im Kontext des Horrorgenres interessieren. Mit einem Gewicht von 1908 Gramm und den Abmessungen von 25,6 cm in der Breite und 28,3 cm in der Höhe ist dieses Buch sowohl informativ als auch ansprechend gestaltet. Die englische Sprache des Textes ermöglicht es einem breiten Publikum, in die tiefgründigen Themen und die Geschichte des Horrorfilms einzutauchen. Dieses Fachbuch ist eine unverzichtbare Ergänzung für jede Sammlung, die sich mit der Kunst des Films beschäftigt.47,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Scott, Steven K.: Der NazarenerDer Nazarener , Jesus ist der Nazarener. Alles, was er gesagt hat, ist heiß. Oder kalt. Seine Worte sind Grund zum Freuen. Oder zum Frösteln. Auf jeden Fall ist diese Stimme die eine unter den vielen: Er ist Friedensstifter unter Aufwieglern, Ermahner der Hochmütigen, Tröster der Verfolgten, Liebhaber der Kleingläubigen. , Türschutzleisten > Karosserie & Exterieur Styling , Erscheinungsjahr: 201503, Produktform: Kartoniert, Autoren: Scott, Steven K., Übersetzung: Pässler, Gabriele, Seitenzahl/Blattzahl: 590, Keyword: Jesus; Jesus-Worte; Neues Testament; Thematische Gliederung, Fachschema: Christentum / Gebet, Meditation, Spiritualität, Warengruppe: HC/Religion/Theologie/Christentum, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 231, Breite: 154, Höhe: 32, Gewicht: 774, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Ähnliche Suchbegriffe für Steven-Scott-Fachbücher-von
-
Lernen von Las Vegas, Fachbücher von Robert Venturi, Steven Izenour, Denise Scott BrownDer Ausgangspunkt für diese Veröffentlichung, die längst zu einem Klassiker der Architekturtheorie geworden ist, war ein Seminar mit dem Titel „Lernen von Las Vegas oder Formenanalyse als Entwurfsforschung“ an der Fakultät für Kunst und Architektur der Yale-Universität im Jahr 1968.29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Governance-Token, Fachbücher von Philipp BauerDie gesellschaftsrechtliche Mitbestimmung erlebt einen Wandel. Durch sogenannte Governance-Token werden bei der Verwaltung einer dezentralen autonomen Organisation Mitsprache- und Kontrollrechte eingeräumt. Ihre technische Abbildung erfolgt auf der jeweiligen Blockchain und ermöglicht auf diese Weise eine durchweg digitale Governance in dezentralen Ökosystemen. Philipp Bauer unterzieht diese Tokenart einer gesellschafts- und wertpapierrechtlichen Analyse. Dafür untersucht er grundlegende Instrumente des Rechts - die Mitgliedschaft und das Wertpapier - in einem dezentralisierten und tokenisierten Umfeld und ermöglicht so eine Betrachtung der Divergenz zwischen rechtlicher Theorie und aktueller Praxis von Kryptotoken.109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hackers, Fachbücher von Steven LevyHeroes der Computerrevolution - 25. Jubiläumsausgabe Steven Levys klassisches Buch über die ursprünglichen Hacker der Computerrevolution ist jetzt in einer speziellen 25. Jubiläumsausgabe erhältlich, mit aktualisierten Materialien von bemerkenswerten Hackern wie Bill Gates, Mark Zuckerberg, Richard Stallman und Steve Wozniak. Hackers verfolgt die Abenteuer von Innovatoren von den Forschungslabors Ende der 1950er Jahre bis zum Aufstieg des Heimcomputers in den mittleren 1980er Jahren. Es ist eine faszinierende Geschichte für alle, die an dieser wegweisenden Periode der Geschichte interessiert sind. Diese 25. Jubiläumsausgabe von Steven Levys klassischem Buch verfolgt die Abenteuer der ursprünglichen Hacker der Computerrevolution – jener brillanten und exzentrischen Nerds von den späten 1950er Jahren bis zu den frühen 80er Jahren, die Risiken eingingen, die Regeln bogen und die Welt in eine radikal neue Richtung drängten. Mit aktualisierten Materialien von bemerkenswerten Hackern wie Bill Gates, Mark Zuckerberg, Richard Stallman und Steve Wozniak ist Hackers eine faszinierende Geschichte, die in den frühen Computerforschungslabors beginnt und zu den ersten Heimcomputern führt. Levy porträtiert die einfallsreichen Genies, die clevere und unorthodoxe Lösungen für Probleme der Computertechnik fanden. Sie hatten ein gemeinsames Wertesystem, bekannt als "die Hacker-Ethische", das bis heute gedeiht. Hackers fängt eine wegweisende Periode der jüngeren Geschichte ein, als unterirdische Aktivitäten den Weg für die digitale Welt von heute ebneten, von MIT-Studenten, die sich Zugang zu klobigen Computer-Kartenmaschinen verschafften, bis hin zur DIY-Kultur, die den Altair und den Apple II hervorbrachte.26,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie funktioniert die Token-Validierung und welche Methoden werden verwendet, um die Sicherheit von Tokens zu gewährleisten?
Die Token-Validierung überprüft die Echtheit eines Tokens, indem es mit einem geheimen Schlüssel oder einem Algorithmus verifiziert wird. Häufig verwendete Methoden zur Sicherung von Tokens sind die Verwendung von Zeitstempeln, die Begrenzung der Gültigkeitsdauer und die Verschlüsselung der Token-Inhalte. Zusätzlich können auch IP-Adressen, User-Agent-Header und andere Sicherheitsmaßnahmen eingesetzt werden, um die Integrität der Tokens zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.